

ブログ
今月のリリースで、Josysの3つの機能が強化されました。複雑な認証設定にも対応できるAIによる連携構築、GeminiとNetskopeを活用したアプリケーションおよびAIエージェントの検出機能、そして大規模なエンタープライズ環境に対応する、よりきめ細かなガバナンス制御です。ここでは、IT管理者やMSPの皆様に役立つ最新のアップデートをご紹介します。
新機能リリース
Josys MCP (Model Context Protocol)
これまで、IT管理データを活用した独自の自動化には、API連携の開発と相応の時間が必要でした。Josys MCPを使えば、ChatGPT、Claude、CursorなどのプラットフォームでAIエージェントを作成し、アカウント・デバイス・アプリ・部署といったJosysのデータに直接接続できます。デバイス台帳の同期、レポートの取得、各種操作の実行まで、すべて自然言語の指示でワークフローを自動化できます。
カスタムレポートビルダー
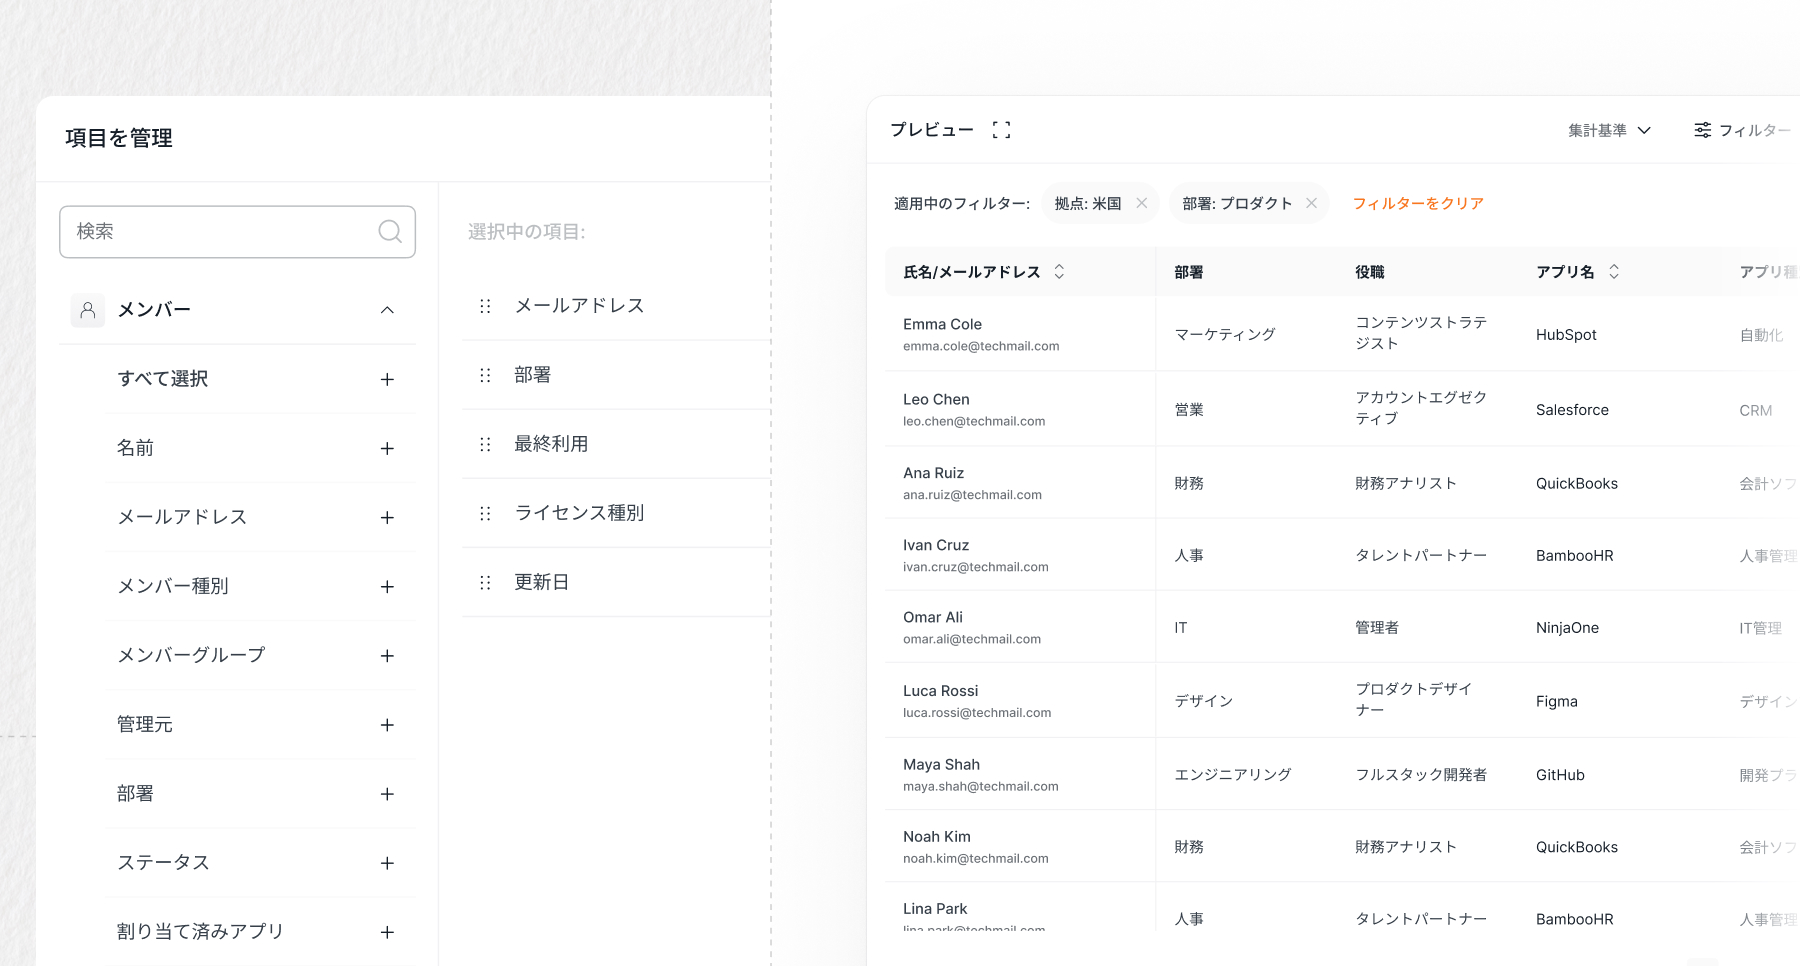
「ライセンスが有効なままになっている、退職済みユーザーはいますか?」といった領域をまたぐ利用状況の把握には、これまでCSVを書き出してスプレッドシートでデータを結合する作業が必要でした。レポートビルダーでは、Josysの複数のモジュールから必要な項目を選び、フィルターの適用やデータの集計、テンプレートの保存まで、1つのドラッグ&ドロップ画面で完結できます。生データをわずか数分でレポートへ加工できます。
AI連携ビルダー — SSO・ソーシャルログイン・MFAに対応
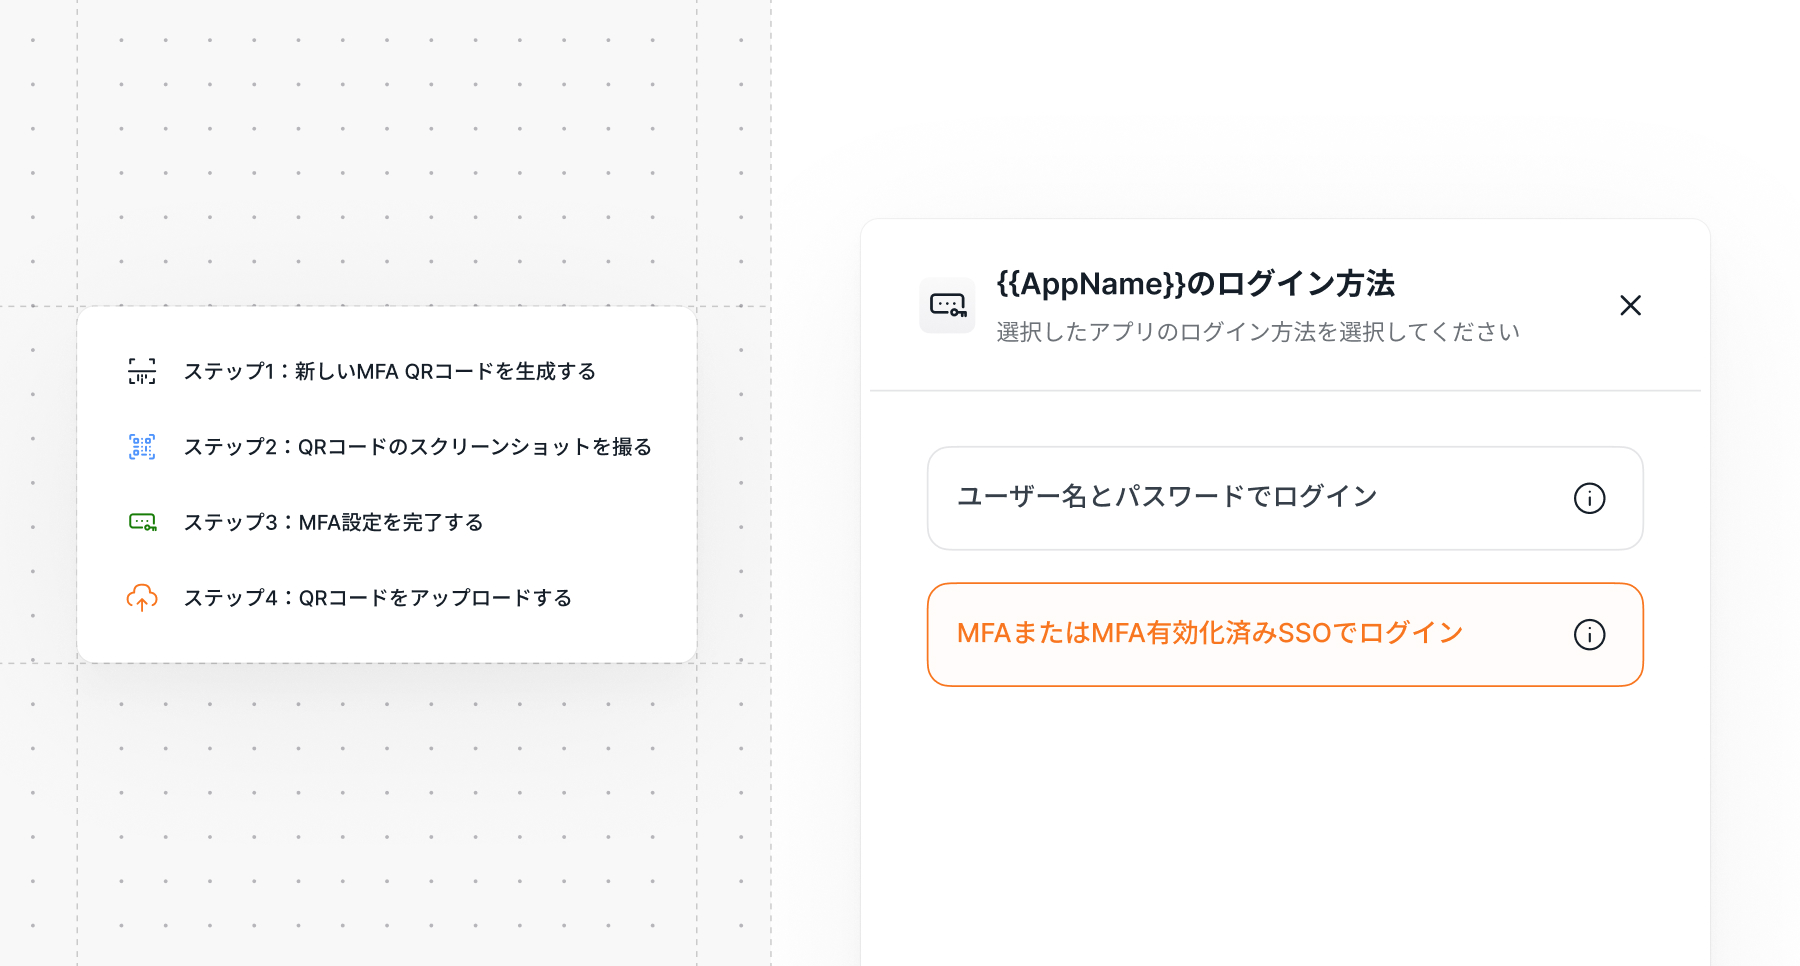
AI連携ビルダーはこれまで、ユーザー名/パスワードによるネイティブ認証を使用するアプリのみに対応しており、SSOやMFAで保護されたアプリは対象外でした。今回のリリースにより、設定フロー内でTOTPベースのMFAを直接構成することで、SSO・ソーシャルログイン・MFAを使用するアプリの連携も構築できるようになりました。Google Workspace、Microsoft、Okta、HENNGE Oneでの動作を確認済みです。セキュリティ要件の厳しいアプリケーションでも、手動プロビジョニングに頼る必要がなくなります。
Google Geminiをエージェントのディスカバリーソースとして追加
既存のGoogle Workspace連携を通じてGemini Enterpriseに接続し、AIエージェントとその接続先アプリケーションを、ClaudeやMicrosoft CopilotとあわせてJosys上で検出できるようになりました。セキュリティチームは、これらの情報を一元的に把握することで、管理者が設定されていないエージェントを早期に特定し、運用上のリスクを未然に防げます。
Netskopeを検知アプリのソースとして追加
JosysがNetskopeと連携し、82,000件のアプリケーション情報をもとに、業務で利用されているSaaSアプリを検出できるようになりました。アプリ名や最終利用日、関連するユーザーアカウントをJosys上で可視化。新たな管理ツールを導入することなく、従来の検知ソースでは把握しきれなかったシャドーITを発見し、管理の抜け漏れを解消できます。
機能改善
ポリシーワークフローにおける、よりスマートな承認ルーティングとフォールバック処理
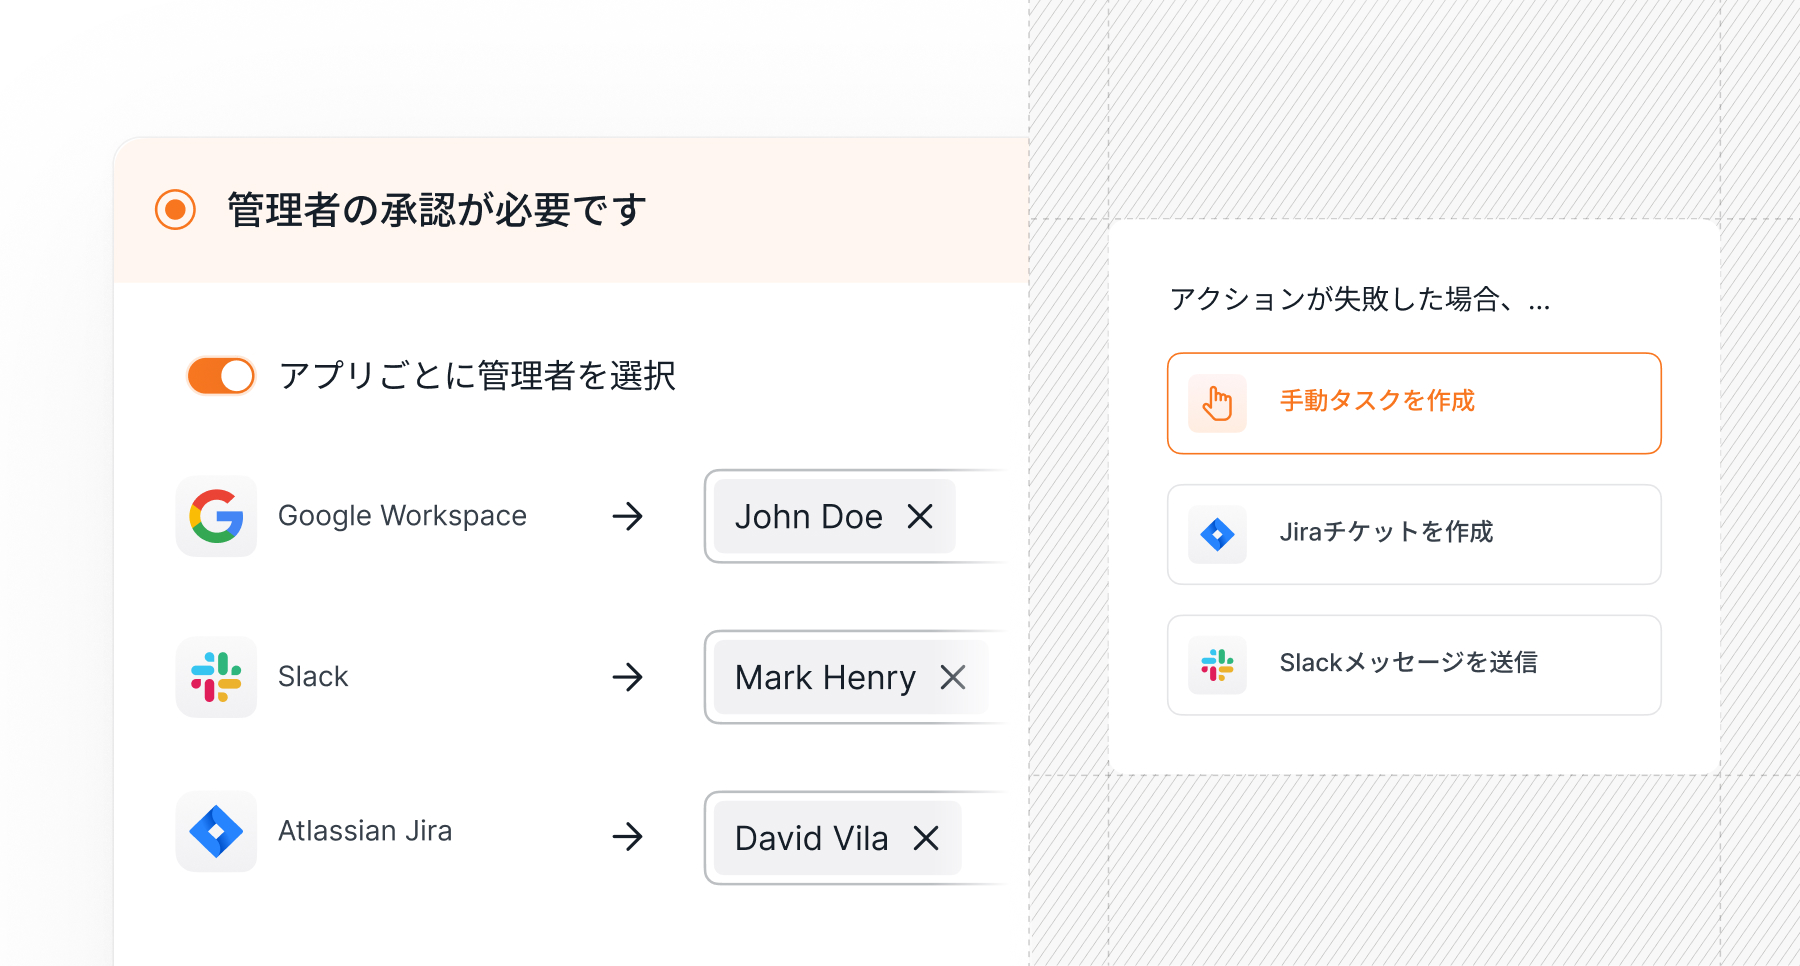
ポリシー ワークフローでは、リクエストをアプリ固有の管理者承認者にルーティングできるようになり、各アプリケーションが適切な担当者によって確実にレビューされるようになります。管理者は、プライマリ アクションが失敗またはタイムアウトした場合のフォールバック アクションを定義することもでき、手動介入を減らしてワークフローを自動的に動かし続けることができます。
Google Drive・SharePointのファイルガバナンス
SharePointとGoogle Driveのファイルガバナンスに対応しました。Microsoft 365とGoogle Workspaceに保存されているドキュメントを横断的に検出・分類・管理し、Josysの単一プラットフォームから一貫したポリシーを適用できます。
エンタープライズ規模のアカウントフィルタリング
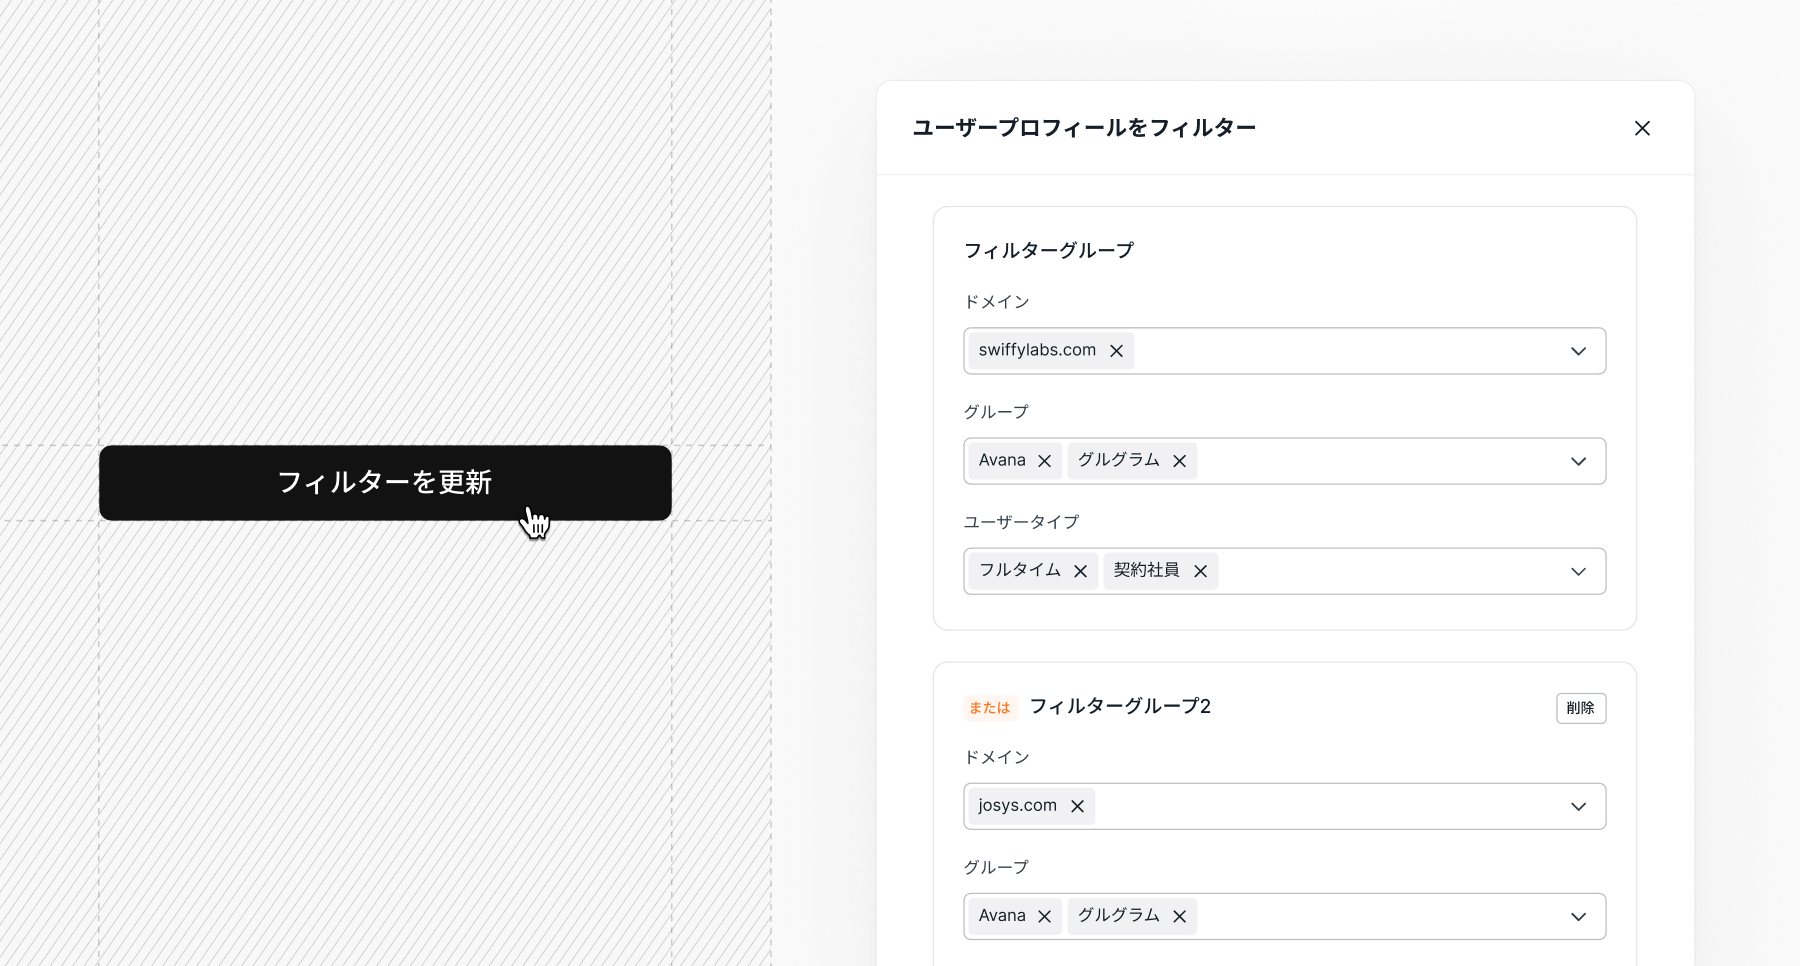
複雑なアカウント構造を持つ大規模な組織では、単一のフィルタールールだけでは組織構成を十分に反映できず、オンボーディングの際に手作業での調整が必要になる場合がありました。今回の機能強化により、OR条件で組み合わせたフィルターを最大5つまで設定し、Entra IDのアカウントを「メンバー」、「ゲスト」、「ユーザータイプ未設定」の種別で絞り込めるようになりました。対象外のアカウントを含めることなく、必要な従業員だけを正確に同期できます。なお、既存の同期設定や動作への影響はありません。
検出されたアプリのステータス一括更新
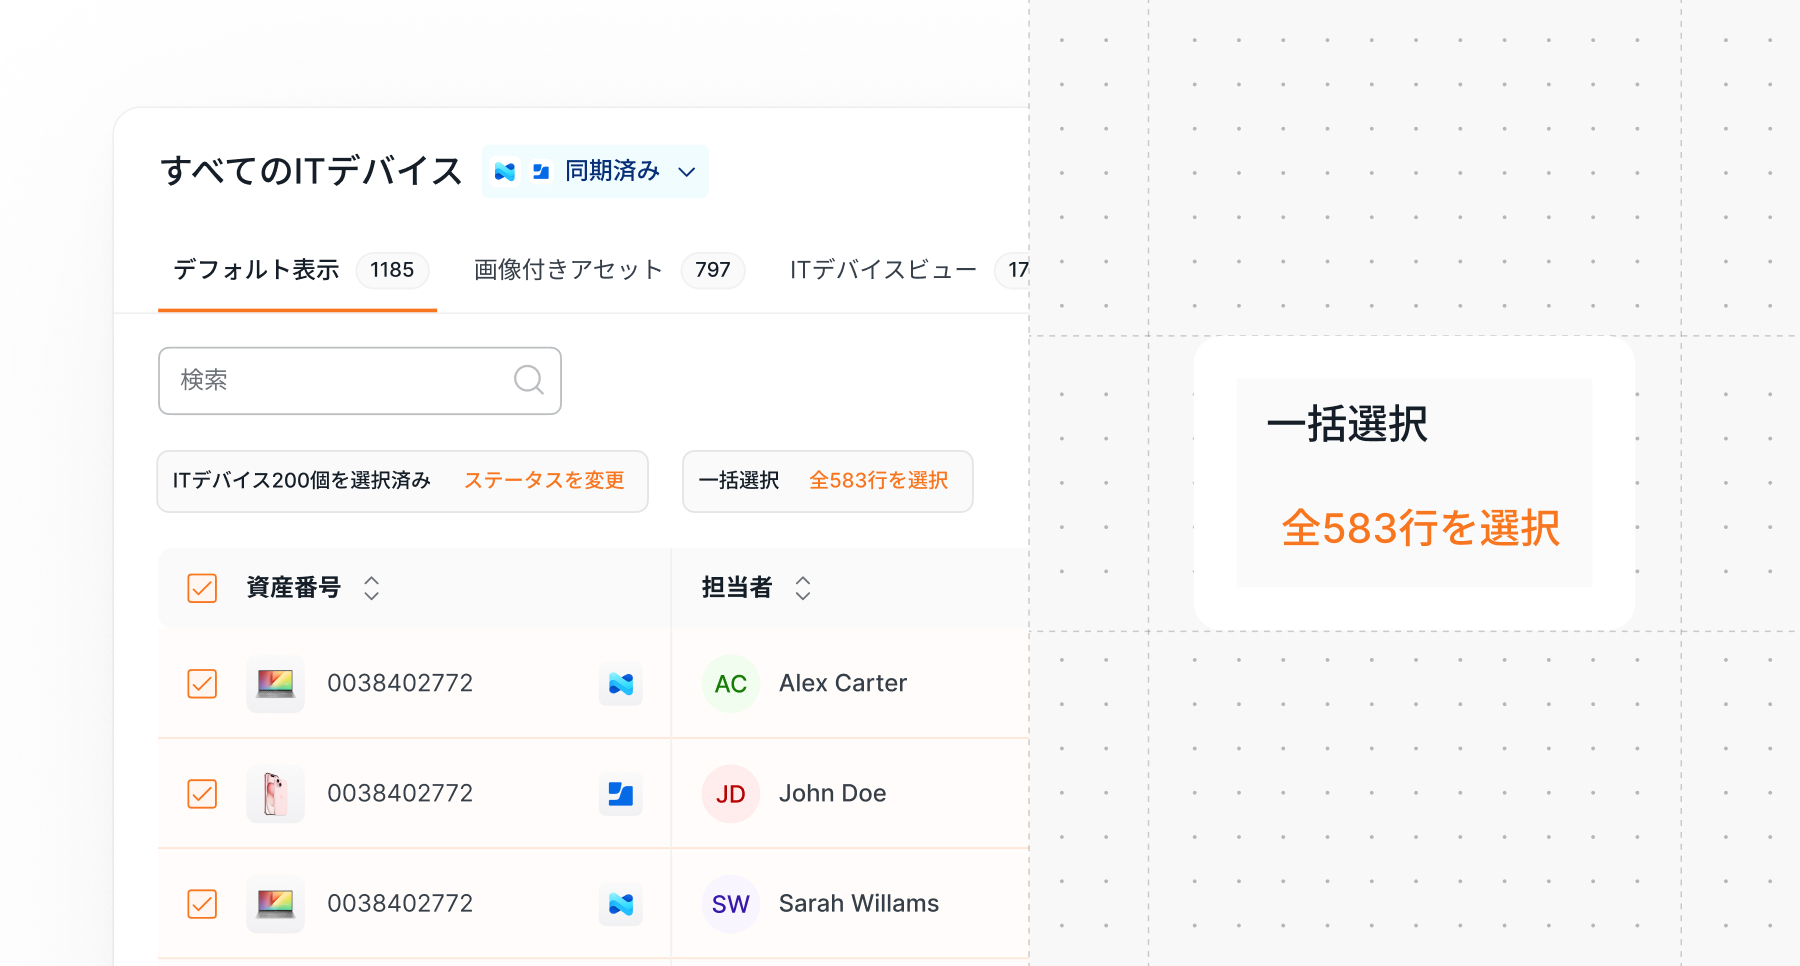
数百件にのぼるシャドーITを確認する際、検出されたアプリを1件ずつ分類する作業には多くの時間がかかっていました。今回の機能強化により、複数ページにまたがる検知アプリを最大999件まで選択し、ステータス(未分類・利用承認済・利用却下・レビュー中・非表示)を一括で更新できます。25件を超える一括更新はバックグラウンドで処理され、進捗状況は「バックグラウンド処理」から確認できます。
上記の機能をお試しになりたい方は、こちらからリクエストを送信のうえ、Josysの実際の動作をご体験ください。14日間無料でお試しいただけます。

「デジタルアイデンティティのやさしい教科書」の連載記事です。この連載では、認証・認可や権限管理など、サイバーセキュリティにおけるアイデンティティの基礎を学ぶことができます。
そもそもアイデンティティとは?ID・アカウントとの違いは?
・IDとは?
IDとは識別子(Identifier)のことです。システムやアプリケーション内でユーザー、デバイス、プロセスなどを一意(ユニーク)に識別するための基本情報を指します。IDは、主体(人、デバイス、プロセスなど)がリソースにアクセスする際、そのエンティティが「誰(または何)であるか」を検証・確認するために使用されます。
具体的には、ユーザー名、メールアドレス、デバイスID、APIクライアントID、ホスト名などがIDに該当します。IDは、認証(Authentication)や認可(Authorization)のプロセスにおいて、エンティティを正確に識別するための重要な属性として機能します。
・アカウントとは?
アカウントとは、システム内でIDに紐付けられた権限、設定、アクセス情報を管理する単位です。主体がリソースにアクセスできる範囲や、操作可能な権限を制御する役割を担います。
アカウントには、ID(ユーザー名やメールアドレスなど)を中核として、ロール、セキュリティ設定、ログイン履歴などが含まれます。システムはこの情報を基に主体を正確に識別し、適切な権限を付与します。
また、IDやアカウントと密接に関わる「アクセス管理」の仕組みについては、アクセス管理とは―現代のセキュリティに不可欠な仕組みで詳しく解説しています。
・アイデンティティ(Identity)とは?
サイバーセキュリティの文脈において、アイデンティティとはIDやアカウントなどを含むより広い概念を指します。NISTのデジタルアイデンティティガイドライン(NIST SP 800-63-3)では、以下のように定義されています。
"An identity is the set of attributes that uniquely describe an entity within a given context."(アイデンティティとは、特定のコンテキスト内でエンティティを一意に識別するための属性の集合である。)
例えば、社員番号のように社内でのみ通用するアイデンティティや所属部署といった属性もあれば、実名やメールアドレスのように組織外でも通用するアイデンティティもあります。特定のシステムにおけるユーザー名、パスワード、ロール(権限)もアイデンティティに含まれます。
・アイデンティティ
役割
ID、アカウント、属性など、エンティティを一意に識別するための情報の総称。
例
氏名:山田 太郎 部署:ビジネステクノロジー メールアドレス: taro@example.com
・ID(識別子)
役割
アイデンティティを一意に特定するための属性。単一の識別子。
例
user123 taro.yamada@example.com
・アカウント
役割
IDに基づき、システムやIT環境においてリソースへのアクセス権限や設定を管理するための単位。
例
ユーザー名:user123 メールアドレス: taro@example.com ロール: 管理者
情報システムにおけるアイデンティティの定義は前述の通りですが、誕生日、家族構成、好きな食べ物、過去に飼っていたペットなど、あらゆる要素がアイデンティティを構成する属性と言えます。少し哲学的な表現になりますが、アイデンティティとはその対象が持つ属性の束であり、その人や物を形作る認識可能な属性の集合体です。かつては秘密の質問として、好きな食べ物やペットの名前などが認証情報として利用されていました。現在では脆弱性の観点から使われなくなりましたが、それらも確かにアイデンティティの一部でした。
このようにアイデンティティは多面的で曖昧なものですが、現代のデジタルアイデンティティの領域では、標準化されたプロトコルやそれを支える暗号技術により、システムはそのエンティティの検証可能な属性を用いて主体を識別します。第2章で詳しく解説しますが、現代のシステムでは、主体が主張する属性が検証可能であることが不可欠です。
アカウントの可視性が低下しがちなシャドーITも、アイデンティティ管理における課題の一つです。シャドーITについて詳しく知りたい方は、Josys ブラウザ拡張機能によるシャドウ IT の管理も併せてご覧ください。
なぜ多要素認証が主流となったのか、なぜWindows 11でTPM 2.0が必須となったのか、なぜパスキーが普及しつつあるのか。パスワードレス、公開鍵基盤(PKI)、X.509証明書、デジタル署名、ハッシュといった暗号技術がなぜ必要なのかなど、アイデンティティにまつわる疑問や技術を本連載で解き明かしていきます。
・エンティティとは?
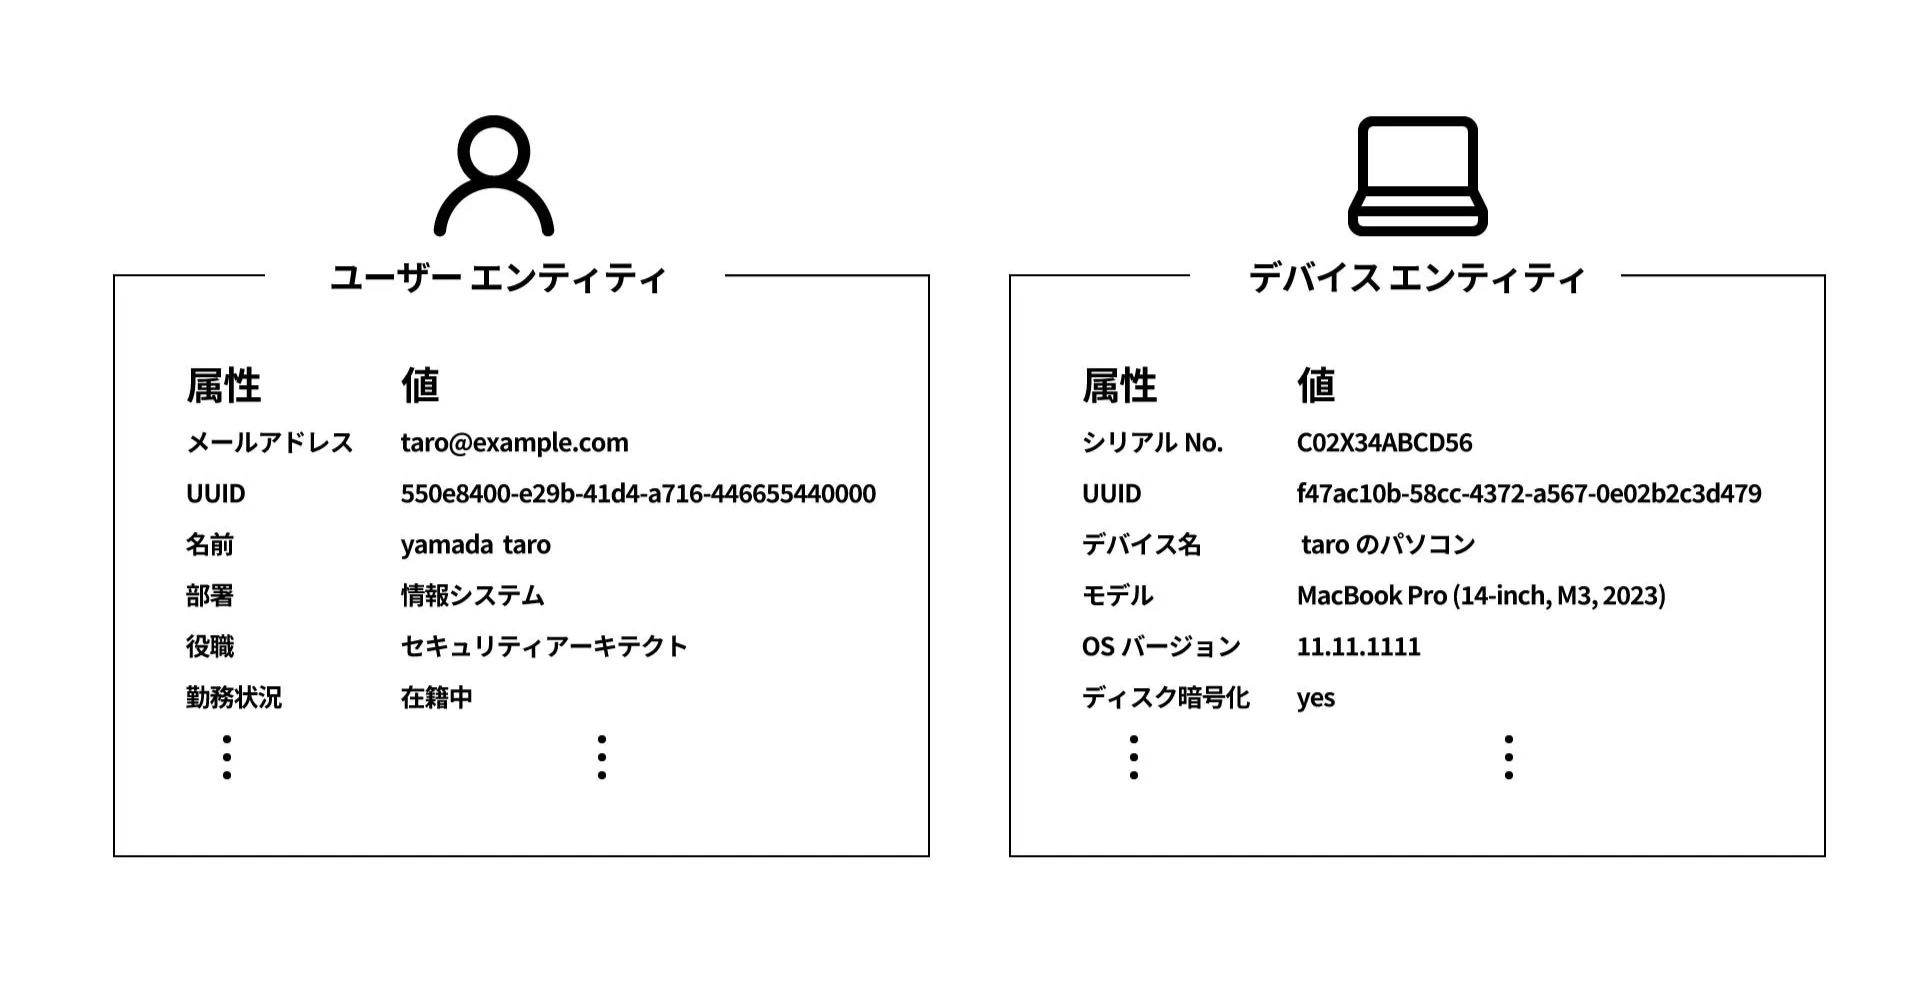
セキュリティやITの文脈において、エンティティとは識別可能なあらゆる「実体」を指します。エンティティはID(識別子)などの属性情報を持つ箱や束のようなもので、人やデバイスだけでなく、システムやプロセスといった無形のリソースも含まれます。
例えばユーザーエンティティには、一意のID(メールアドレスやUUIDなど)や、部署・役職・ステータスといった属性、ロールなどの情報が含まれます。またデバイスエンティティは、デバイスID、シリアルナンバー、OSバージョン、場所、その他ハードウェアやソフトウェアの構成といった属性を持ちます。
・リソースとは?
本記事では、NIST SP 800-207(ゼロトラストアーキテクチャ)の定義に倣い、リソースをサーバ、システム、データ、アプリケーション、デバイス、ネットワーク機器など、組織が管理する資産と定義します。これらは保護すべき対象であり、適切なアクセス制御が不可欠です。組織のネットワーク内にあるものだけでなく、クラウドサービス上のアカウントやデータなど、有形無形を問わずあらゆる情報資産が含まれます。また、本記事ではアクセスや操作の対象として、英語の「Object(目的・目標)」と同義として扱います。
NIST SP 800-207(ゼロトラストアーキテクチャ)
"Resources are the information, data, applications, services, or assets that users or entities request access to." (リソースとは、ユーザーまたはエンティティがアクセスを要求する情報、データ、アプリケーション、サービス、または資産を指します。)
・コンテキストとは?
コンテキストは直訳すると「文脈」ですが、サイバーセキュリティの分野では、ユーザー、デバイス、システムといったエンティティの属性や状態、そして環境の変化を相関的に捉えることを指します。このコンテキストを活用することで、現在と過去の状況を照らし合わせ、リスクを的確に判断することが可能になります。
例えば、普段は日本からシステムにアクセスしているユーザーが、1時間後に突然ロシアからアクセスしてきたとします。このコンテキストは、物理的に移動不可能な速度であることを示しています。アカウントのなりすましなど、不正アクセスのリスクが極めて高いため、即座にアクセスを遮断すべきであると判断できます。
次回は、「デジタルアイデンティティ管理の目的と必要性」について、ゼロトラストの観点を交えて解説します。どうぞお楽しみに!

今回の新機能により、アプリ・デバイス・ワークフロー全体にわたる可視性と管理性が大幅に向上しました。新しいレポート機能とより高度な自動化により、SaaS環境の管理がより効率的になります。
新機能
SaaS・ライセンス・デバイスの監査対応レポート
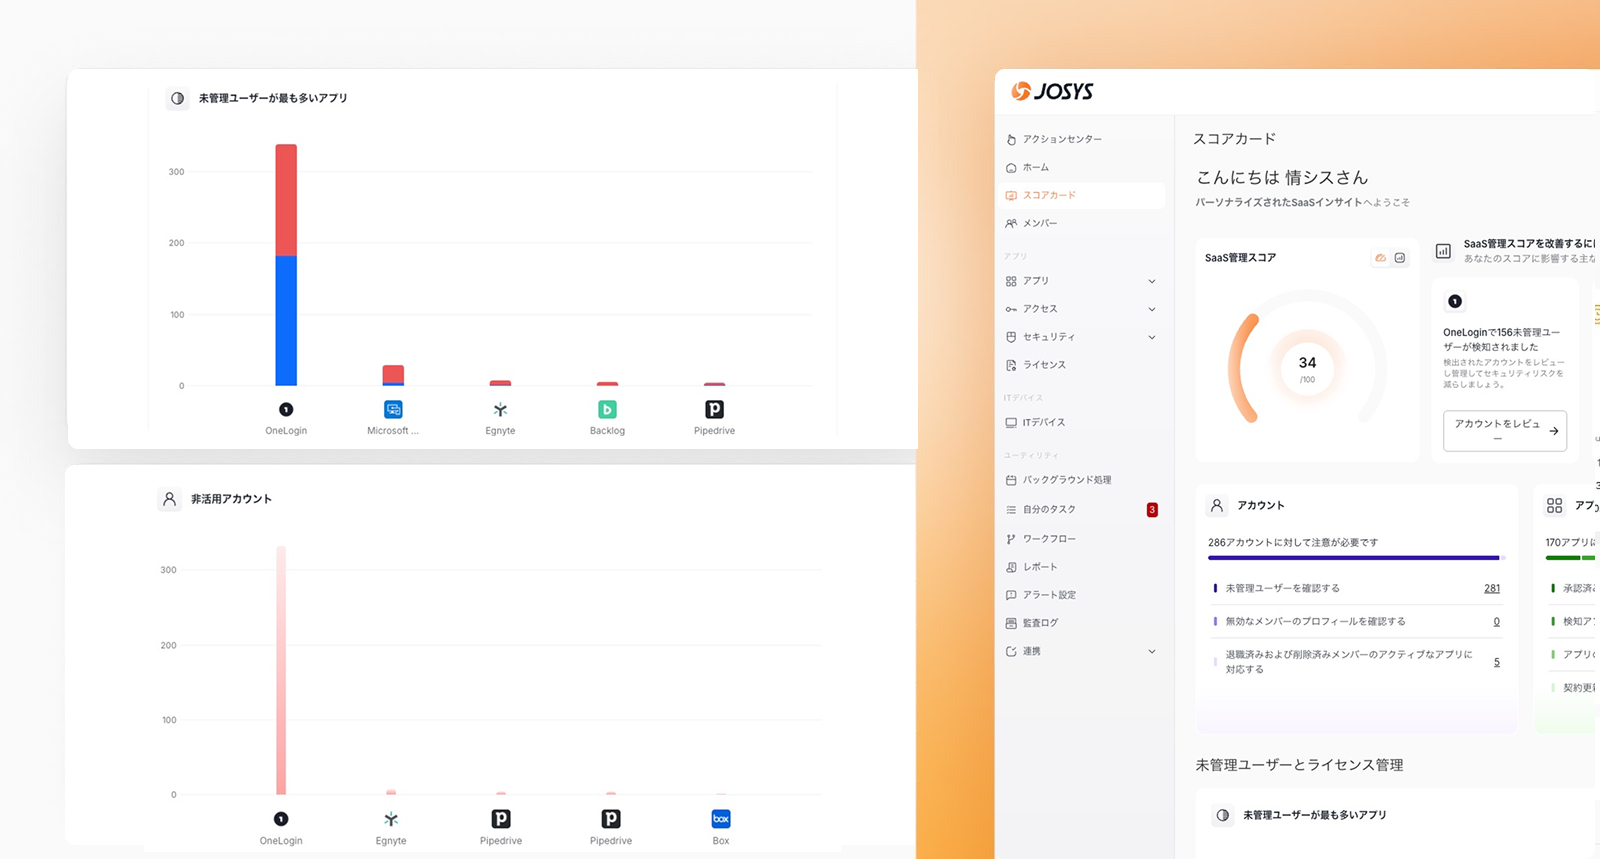
ジョーシスの新しいレポートモジュールでは、SaaSセキュリティ・ライセンス最適化・デバイス管理の各領域におけるアプリ利用状況・ライセンスデータ・セキュリティインサイト・デバイスインベントリを、単一のビジュアルダッシュボードに統合しています。ビューの切り替え、レポートのエクスポート(CSV・XLS・PDF)、RBACによるアクセス制御に対応しています。
主なレポート内容は以下のとおりです。
- アプリ検出:リスクおよびカテゴリ別にSaaSの全体像を確認
- 未管理ユーザ:未管理ユーザを特定し、迅速に対応
- アプリ整理:重複ツールを検出し、スタックを最適化
これらのインサイトを活用することで、より迅速かつ的確な意思決定とSaaSガバナンスの強化が図れます。
すべてのMDMプラットフォームを横断する統合デバイスビュー
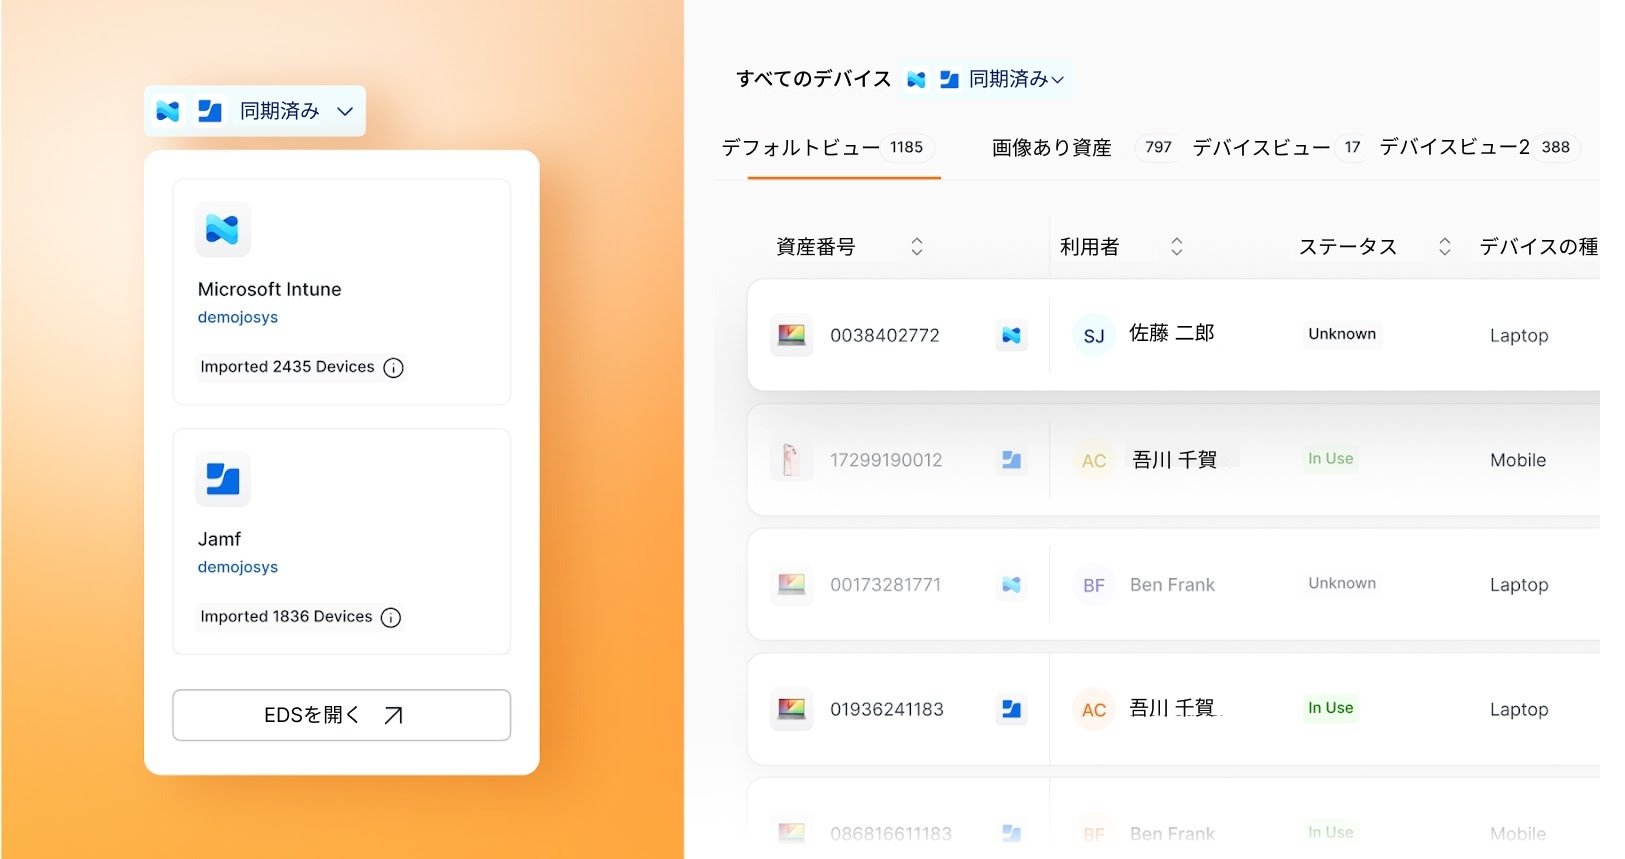
Microsoft IntuneでWindowsデバイスを、JamfでAppleデバイスをそれぞれ管理している組織では、複数システムにまたがるアセットの可視性が断片化しやすい課題があります。
ジョーシスは最大2つのMDM(Intune・Jamf・NinjaOneなど)と同時に連携し、デバイスデータを自動的に取り込んで、WindowsおよびAppleのアセットを単一の統合ダッシュボードに集約します。IT管理者はツールを切り替えることなく、両環境のインベントリ確認・デバイスオーナーシップの追跡・コンプライアンス監視が行えます。
すべての重要ITアクションを一元管理するハブ
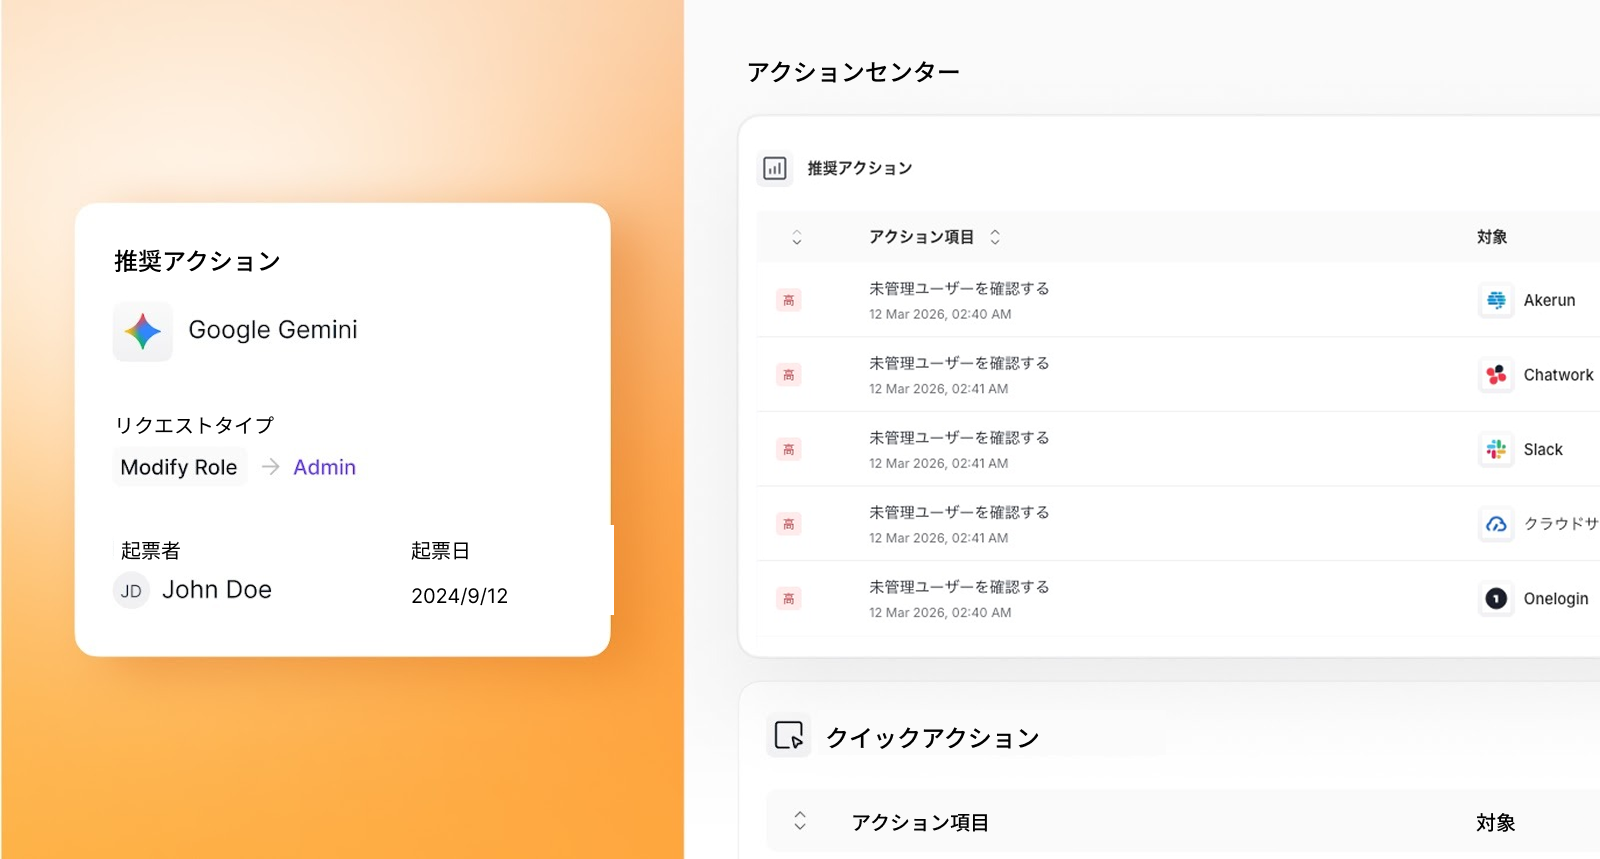
「アクションセンター」は、SaaS環境全体のタスクを確認・優先順位付け・実行するための一元管理ハブです。
未管理アカウントの解消・非活用ライセンスの削除・検出済みアプリの分類といった重要な対応項目が自動的に表示されます。各アクションには、必要な手順・関連アプリのコンテキスト・重大度レベル・直接実行できるCTA(「自動化」「プロビジョニング解除」「分類」など)が含まれます。
専用の「アクションセンター」タブからアクセスでき、タスクの進捗管理・不要項目の非表示設定・関連アクションへの集中対応が行えます。
検出済みアプリに対する自動ガバナンス
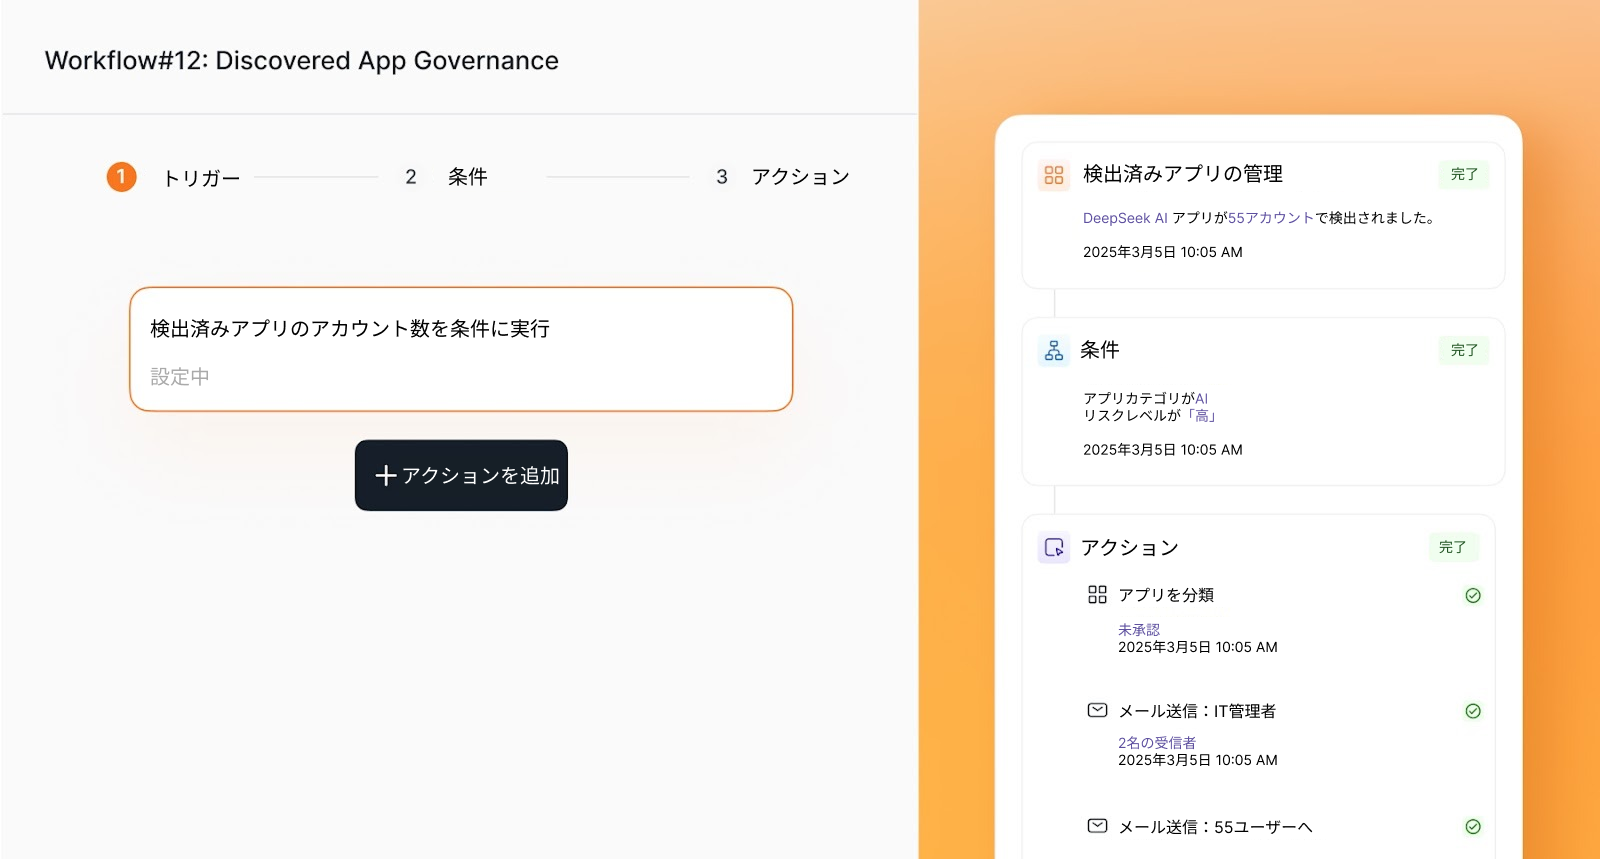
ジョーシスのワークフローが検出済みアプリにも対応しました。利用状況・リスク・コンプライアンスに基づいてアプリを自動分類し、メール送信・JIRAチケット作成・カスタムHTTPリクエストなどのアクションをリアルタイムで実行します。
未承認アプリへの迅速な対応・一貫したポリシー適用・IT担当者の手動対応の大幅削減が実現します。
※「検出済みアプリ」とは、ジョーシスのAIによる検出エンジンが環境全体から自動的に識別したアプリケーションのうち、まだガバナンス・管理のための連携が設定されていないものを指します。
機能強化
必要なタイミングでワークフローを実行
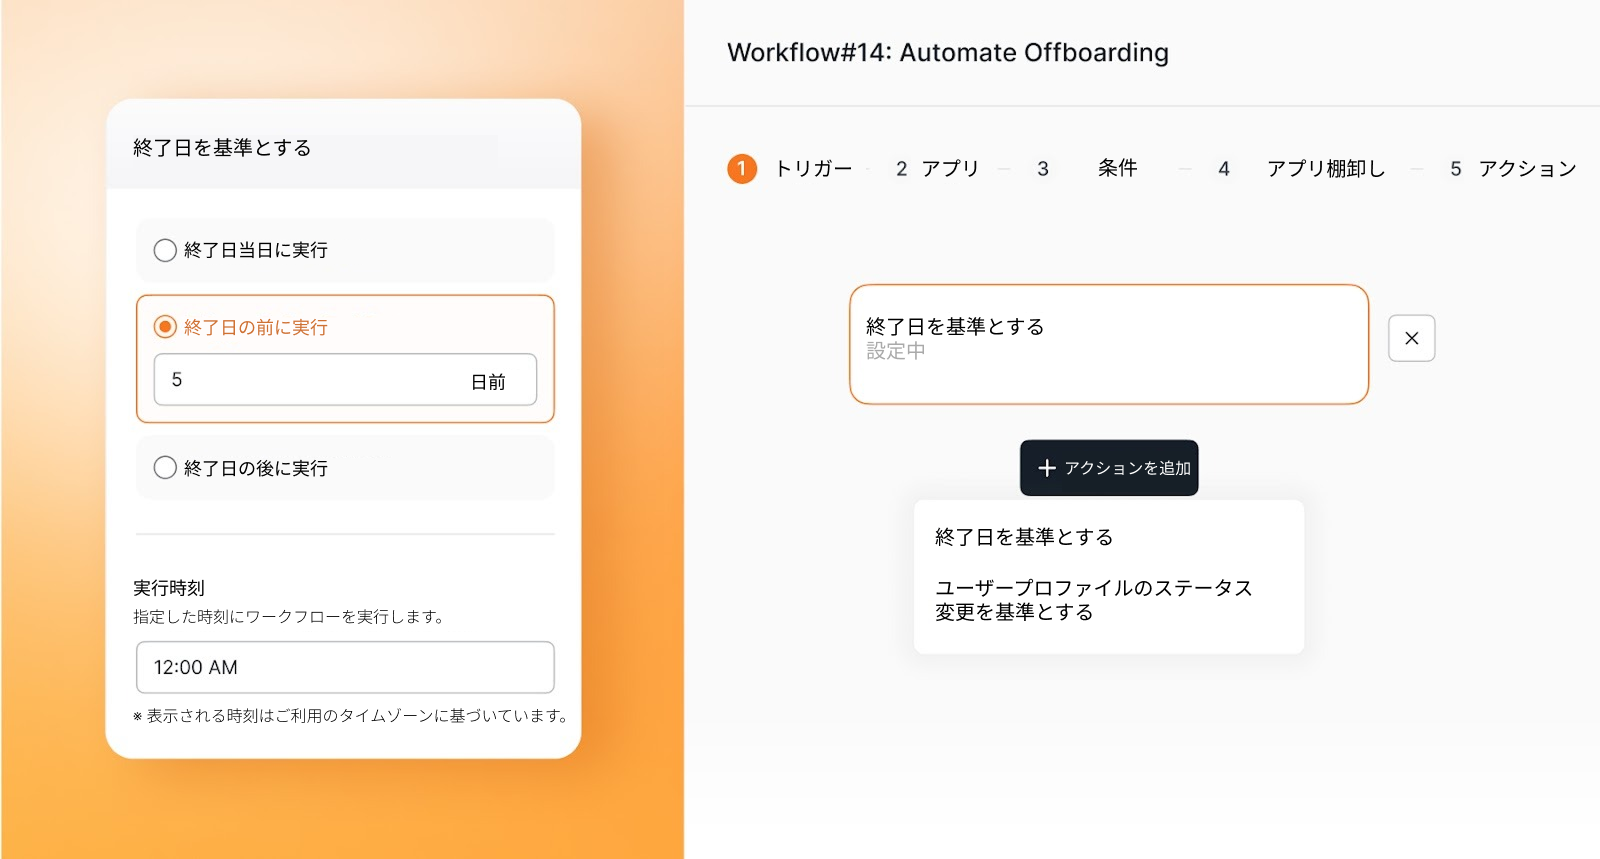
管理者は、入社・退職ワークフローを主要日付の前・当日・後日のいずれかで実行するよう設定し、実行時刻を指定することが可能になりました。最終利用状況に基づくライセンス最適化の自動化にも対応しています。
手動対応や対応漏れなく、必要なタイミングで正確にワークフローが実行されます。
ユーザー属性に基づいて自動化ワークフローをトリガーするWebhook
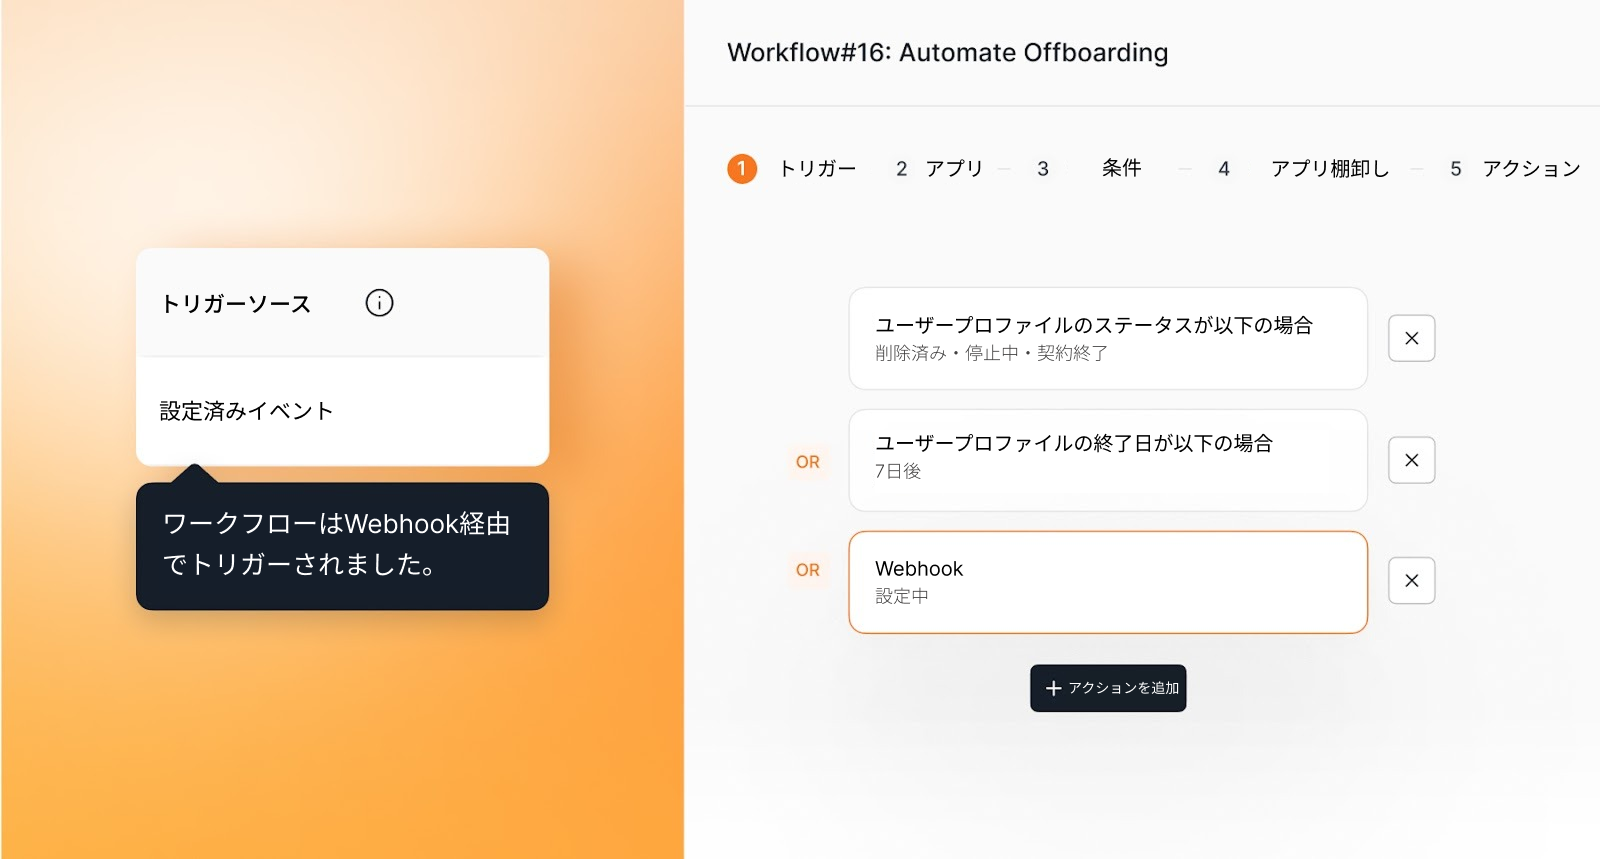
Webhookトリガーワークフローにより、ジョーシスはエコシステム内でのイベント発生と同時にアクションを実行します。バックグラウンド審査完了後の入社フロー開始・ITSMチケット承認時のアクセスプロビジョニング・セキュリティ脅威検知時の即時アクセス無効化など、すべてリアルタイムで自動実行されます。ネイティブトリガーの対応を待つ必要はありません。
今後の取り組みについて
今回のリリースは、より統合された自動化されたIT管理体験の提供に向けた継続的な取り組みの一環です。アイデンティティガバナンス・SaaS・デバイス管理の間にあるギャップを埋めることで、ITチームがよりスマートかつセキュアに業務を遂行できる環境を支援します。ジョーシスがIT業務の効率化にどのように貢献できるか、ぜひデモにてご確認ください。
すべての記事


ジョーシスについて、より詳しく

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


