

課題
手動でのアクセスリクエストは
ガバナンスの機能不全へ
手動でのアクセスリクエスト管理はガバナンスを遅らせ、セキュリティチームが誰が何にアクセスしているかを把握できない状態にしてしまいます。

散在するリクエスト
Slack、メール、チケットなど様々な経路で依頼が届き、一元的に管理・追跡する場所がありません。

停滞する承認
リクエストが誤った担当者の元で滞留し、従業員は待たされ、IT部門は承認を追いかけることになります。

統制外のアクセス
ポリシーの枠外で許可されたアクセスは、監査証跡が残らず、リスクが増大します。
セルフサービスポータル
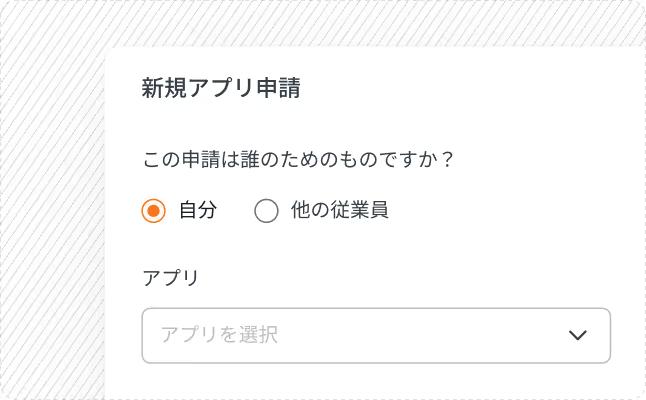
従業員のアクセス申請を容易に
SlackのDMやメールに埋もれるリクエストはもうありません。従業員は承認済みアプリカタログから選択し、数秒でリクエストを申請し、アクセスが付与されるまでステータスを追跡できます。
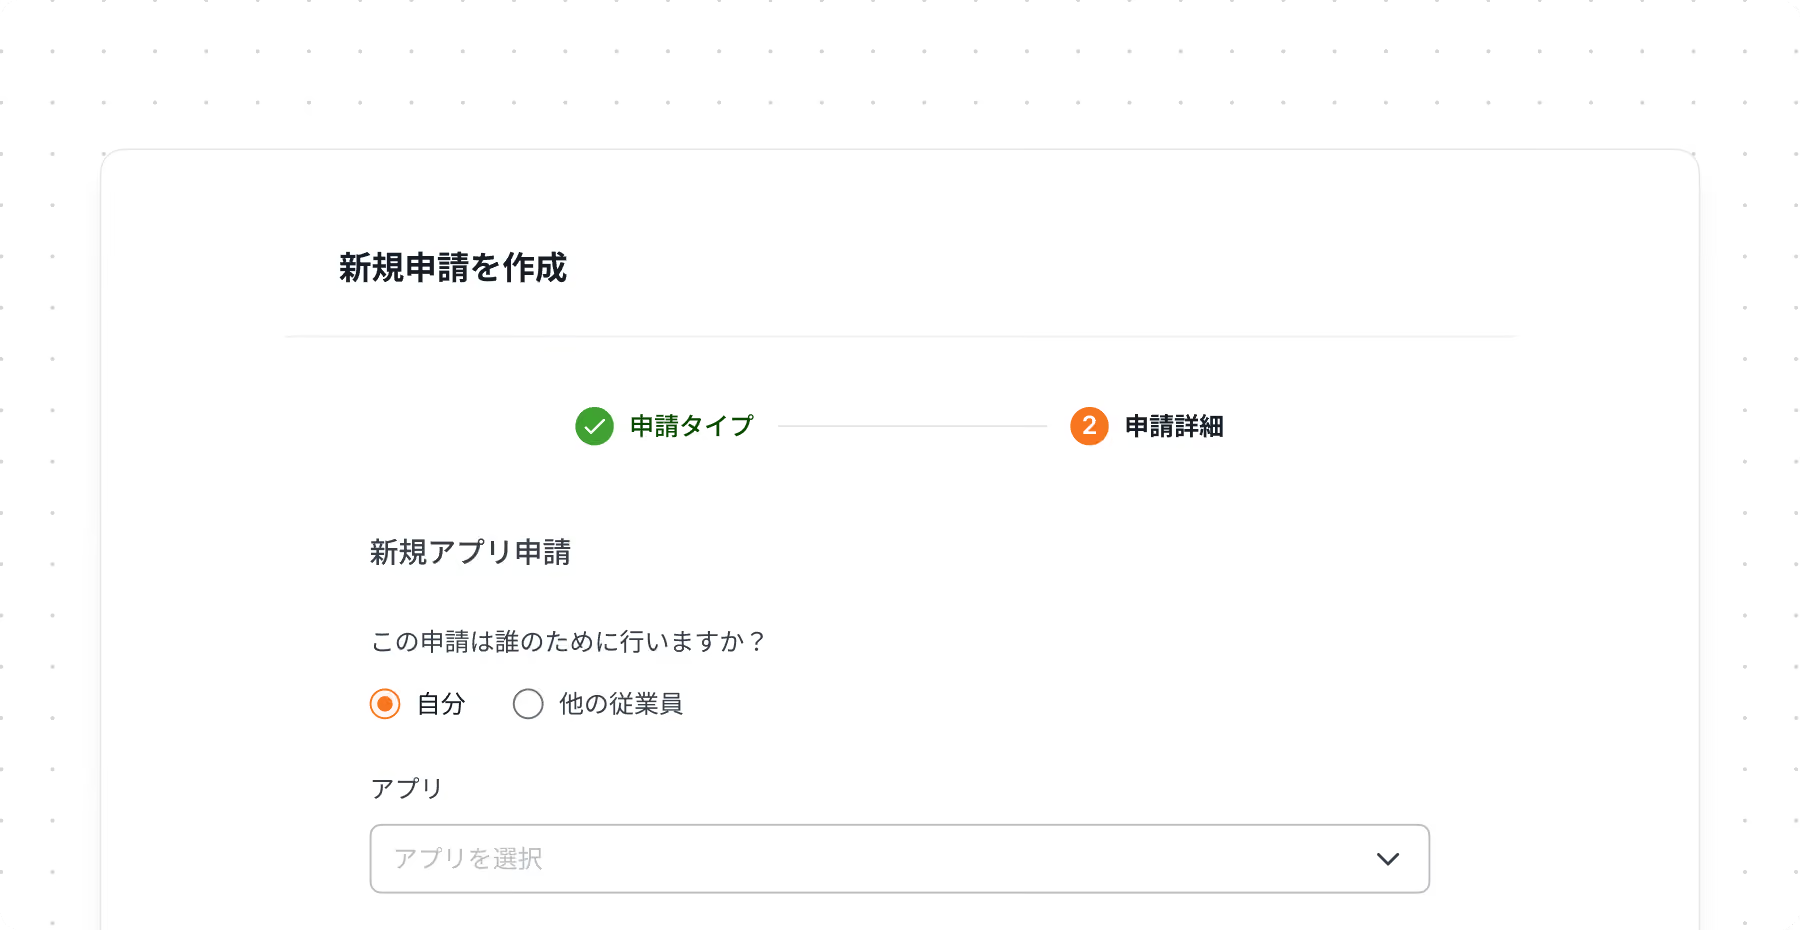
アクセス申請ポリシー自動化
フォローアップ不要な ポリシーベースの承認。
ルールは一度設定するだけです。ポータルからのすべての申請は、適切な承認者にルーティングされ、ポリシーと照合された後、承認されると自動的にプロビジョニングされます。すべての履歴は完全な監査証跡として記録されます。
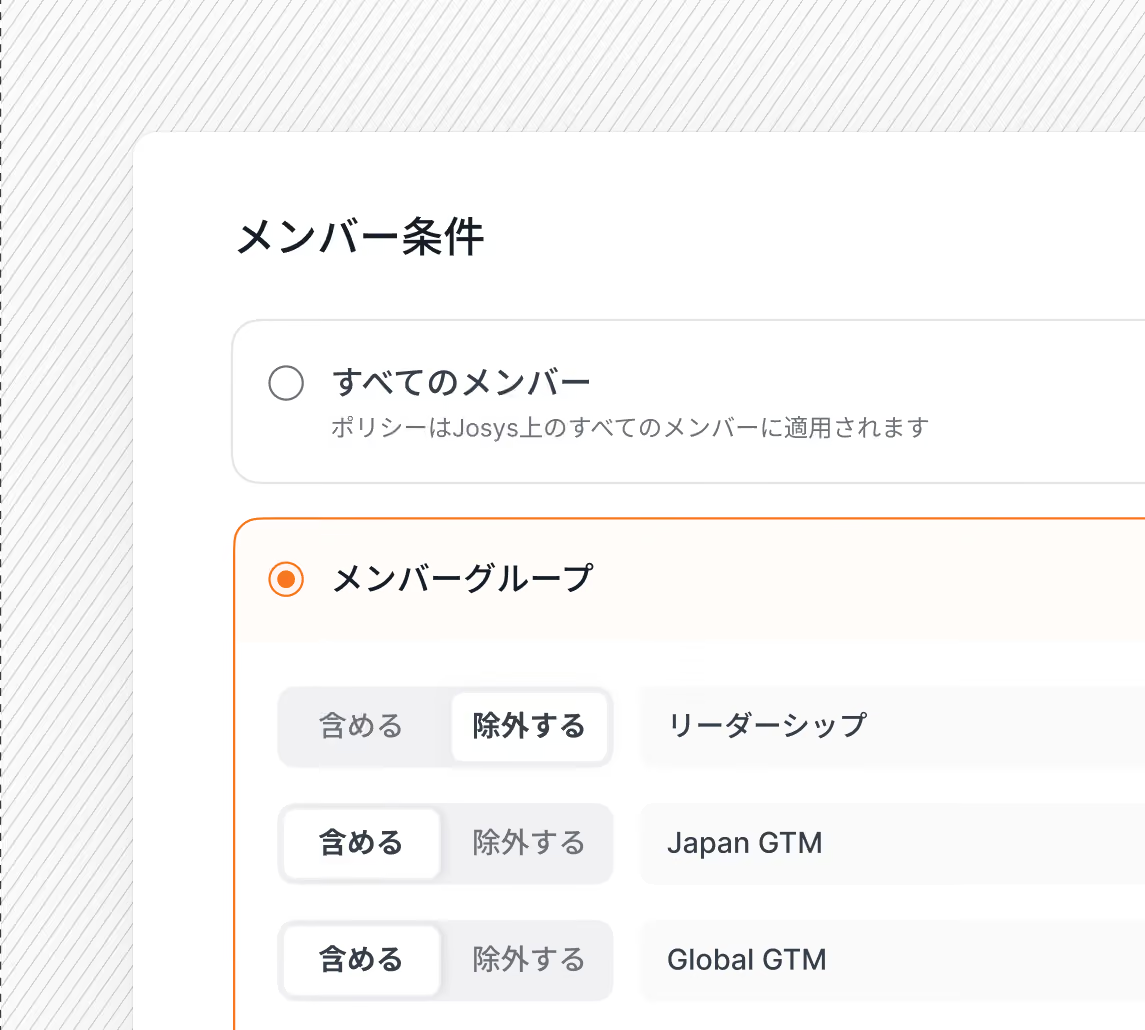
適用範囲 を定義
各ポリシーをすべてのメンバー、特定のメンバーグループ、またはその他のカスタムパラメーターに基づいて適用し、対象となるアプリを選択します。
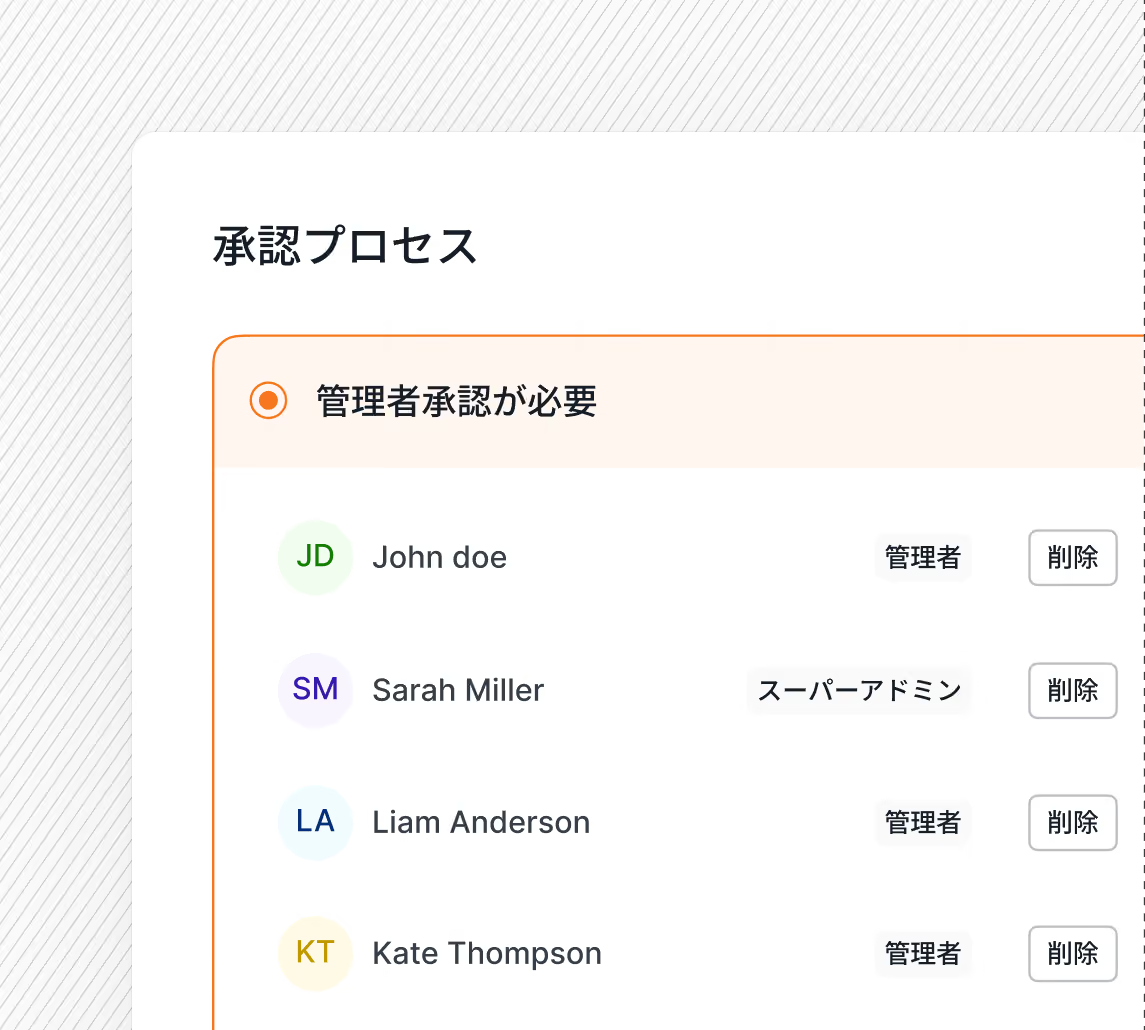
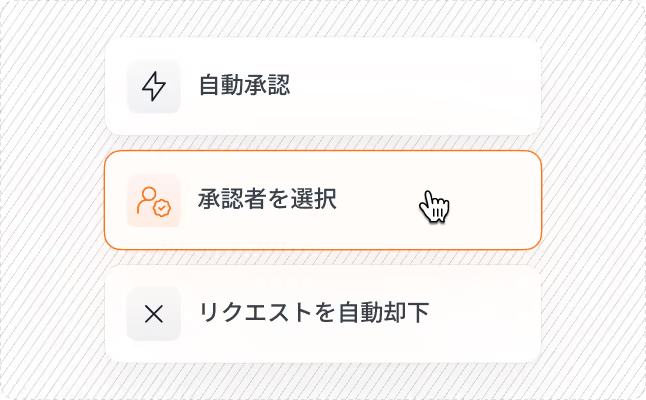
承認者 を追加
アプリケーションオーナー、マネージャー、IT担当者を承認者として設定することで、すべての申請が適切な担当者に届き、滞留することなく処理されます。
自動アクションを
設定
設定
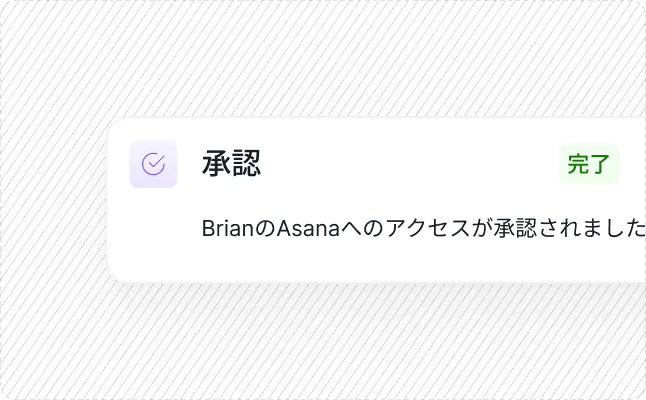
承認済みおよび却下された申請に対し、ユーザーの追加からJiraチケットの起票まで、後続アクションを設定できます。Josysがそれらを自動的に実行します。
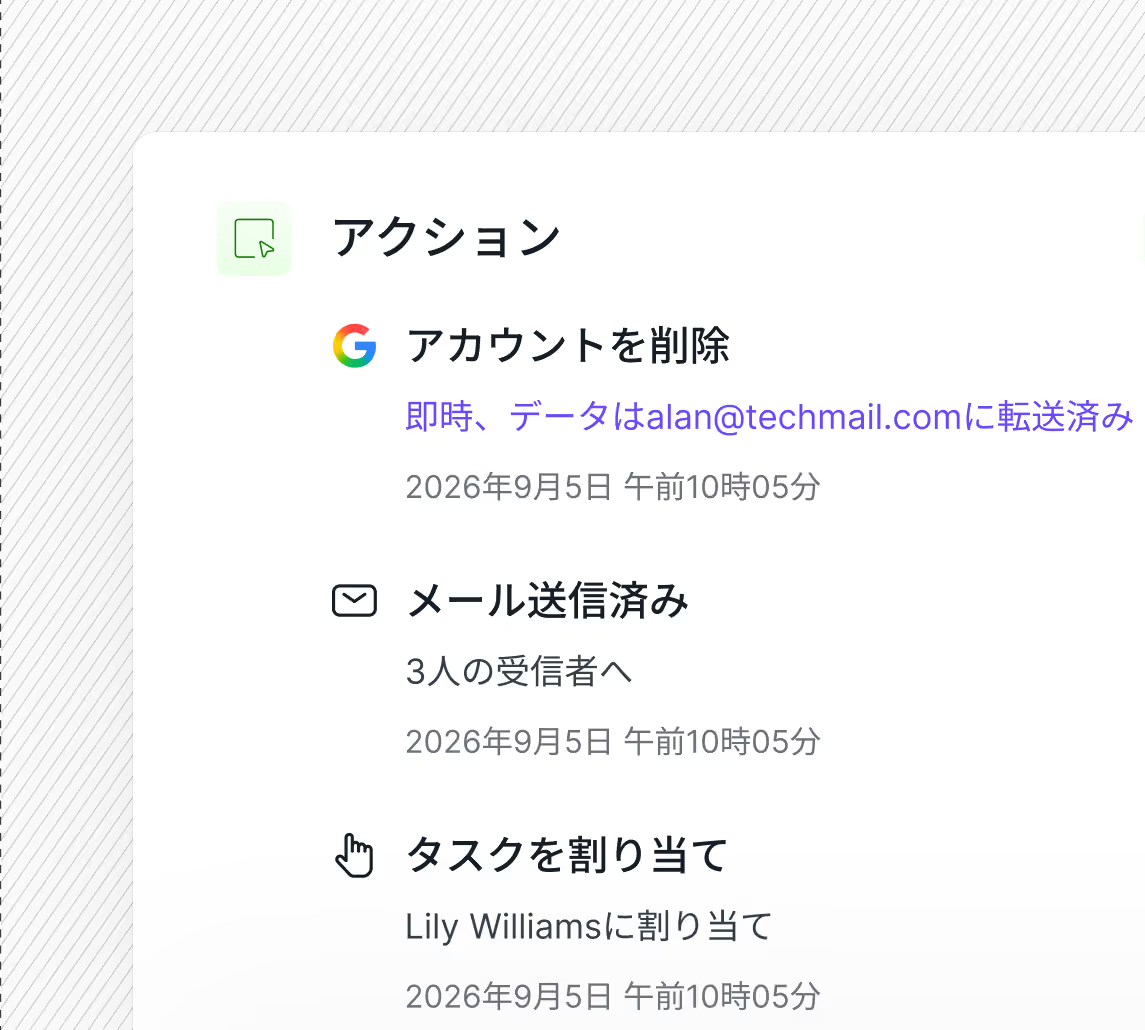
すべての承認、却下、付与が記録されるた
め、常に監査に対応できます。
support@josys.com
Japanese
エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


