





エンドポイントの管理には、4つの難しいタスクがあ ります。
把握・統制・対応・証明です。
すべてのデバイスを把握し、設定を統制し、問題が起きたら対応、監査証跡を残す。多くの会社は、そのすべてのフェーズでつまずいています。
把握できない
見つけられないものは、管理できない。
・棚卸しが常に後回しになる
・OS・ハード・ソフトの状態が見えない
・リモート端末や休眠端末が漏れる
保有デバイスが、そもそもわからない。
統制できない
統一ポリシーですべての端末が守られるべき
・端末ごとに設定がばらつく
・Windows・Mac・モバイルで統一ポリシーがない
・新規端末はその場しのぎの手作業
ポリシーは端末ごとに
崩れていく
対応が追いつかない
問題は、直せるスピードより速く現れる。
・違反の発見が遅れる(パッチ未適用・暗号化無効・禁止ソフト)
・紛失・盗難時のロックに時間がかかる
・対応は手作業、担当者ひとりに依存
気づいたときにはすでにリスクが露出している
証明できない
監査で「証跡を出してください」と言われたら?
・ツールごとにログが分散している
・月次レポートは手作業でまとめている
・「たぶん準拠している」——でも証拠がない
証拠をそろえるのに何日もかかる。
さらに
要件を満たそうとするほど、ツールは増えていきます
管理対象が増えるほど、「確認・対応・改善」の負荷は増え続けます。しかし、すべてを1か所で、運用ごと任せる方法があります。
Josys EMS:方針決定に集中できる
あなたのチームは方針決定に集中 - その他の業務はJosysの専任オペレーターが担当 - 適切なエンドポイント管理のポリシー定義から違反の検知・是正、フィードバックサイクル構築まで、必要な運用はJosysが担当します。あなたのITチームはビジネスを前進させることだけに集中できます
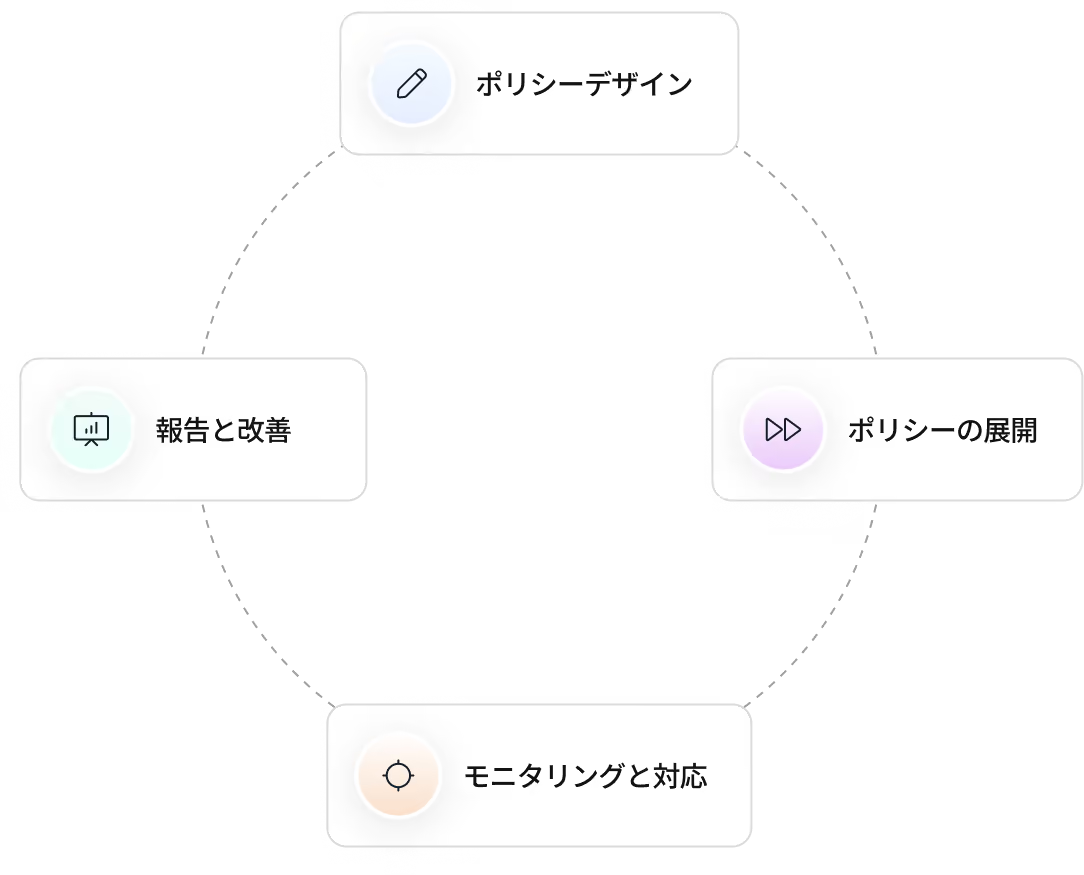
ポリシー デザイン
組織のエンドポイント要件に合わせたセキュリティポリシーを構築します。
ポリシー適用
Windows、macOS、スマートフォン、タブレットにわたってポリシーを一貫して展開します。
監視 & 対応
コンプライアンスを監視し、違反を検出し、問題が悪化する前に対応します。
報告 & 改善
エンドポイント管理を強化するための分析・改善案を月次で報告
「誰が」と「何を使っているか」を、
1つの管理画面に集約。
ユーザー・SaaSアカウント・デバイスを1つのJosys管理画面に集約。すべての端末が、利用者・部署・在籍ステータスと紐付きます。入退社時のアカウント対応と端末の貸与・回収を一括処理。端末の未返却やアカウントの残存も自動で検知します。
4つの難しい作業を、1つのマネージドサービスで
6〜8個のツールに分かれていた作業を1か所にまとめ、運用まで代行します。Josys EMSが4つのギャップをどう埋めるのか、ご紹介します。

すべての端末を1画面で把握
・OS・ハードウェア・インストール済みソフトを1つのダッシュボードに
・休眠・オフライン・リモート端末も自動で可視化
・IT資産管理は標準搭載——別製品は不要
IT資産の可視性 100%

1つの基準を、すべてに適用
・ベストプラクティステンプレート:PC 24項目/モバイル 30項目
・Windows・Mac・モバイルに同一ポリシーを適用
・設定時だけでなく継続的に適用し、違反をリアルタイム検知
ポリシー準拠率 98%以上

違反を自動で修復
・リアルタイム検知:暗号化無効、パッチ未適用、禁止ソフト、USB接続など
・条件トリガーとワークフローによる自動修復
・紛失・盗難端末をリモートでロックダウン
障害復旧時間 −50%

いつでも監査に応えられる状態に
・月次レポートを自動生成:検知・対応実績、トレンド
・すべての端末のログを一元管理
・ポリシー改善の提案付き
運用工数 40〜60% 削減
MDMではカバーできない領域まで
Josys EMSがパッチ適用
Josys EMSは、Windows・macOS・LinuxのOSとサードパーティ製アプリを自動でパッチ適用。リスクが集中しながらMDMではカバーしきれない、ブラウザ・PDFリーダー・業務アプリまで対応します。配信のスケジュール調整も、失敗時の再適用も、すべてJosysが運用。適用実績は月次レポートに証跡として残ります。


すべてのデバイスに対応
Windows、Mac、スマートフォン、タブレット—Josys EMSは、チームが使うあらゆるデバイスに、統一されたセキュリティとコンプライアンス統制を提供します。


Josys EMS
はあなたのためのサービスです

Josys統合プラットフォーム全体でエンドポイントを管理
Windows、macOS、スマートフォン、タブレット - 複数のOS環境に共通したポリシーの適用・管理が必要です

追加の人員なしで運用が可能です
あなたのITチームは戦略立案や意思決定に時間を使うべきです。エンドポイント管理にかかる工数はJosysにまかせて、ITチームのコア業務に時間を使うべきです

監査にも耐えうるサービスを利用するべきです
プライバシーマーク、ISO 27001、または内部監査など - あなたのエンドポイントデータは常に最新で、整理され、報告可能であるべきです。
フルマネージドなエンドポイント管理へ
資料をダウンロードして、打ち合わせを予約してください。あとは私たちが引き受けます。

資料ダウンロード
入力30秒。すぐにお読みいただけます
所要 30秒

オンライン相談
現状をお聞かせください
30分

ポリシー設計
ベストプラクティスをもとにJosysが設計。お客様は確認と承諾のみ
Josysが実施

エージェント配布・適用
配布は専任オペレーターが最後までサポート
Josysが支援

運用開始
以降は月次定例のみで安定運用
月1回の定例だけ
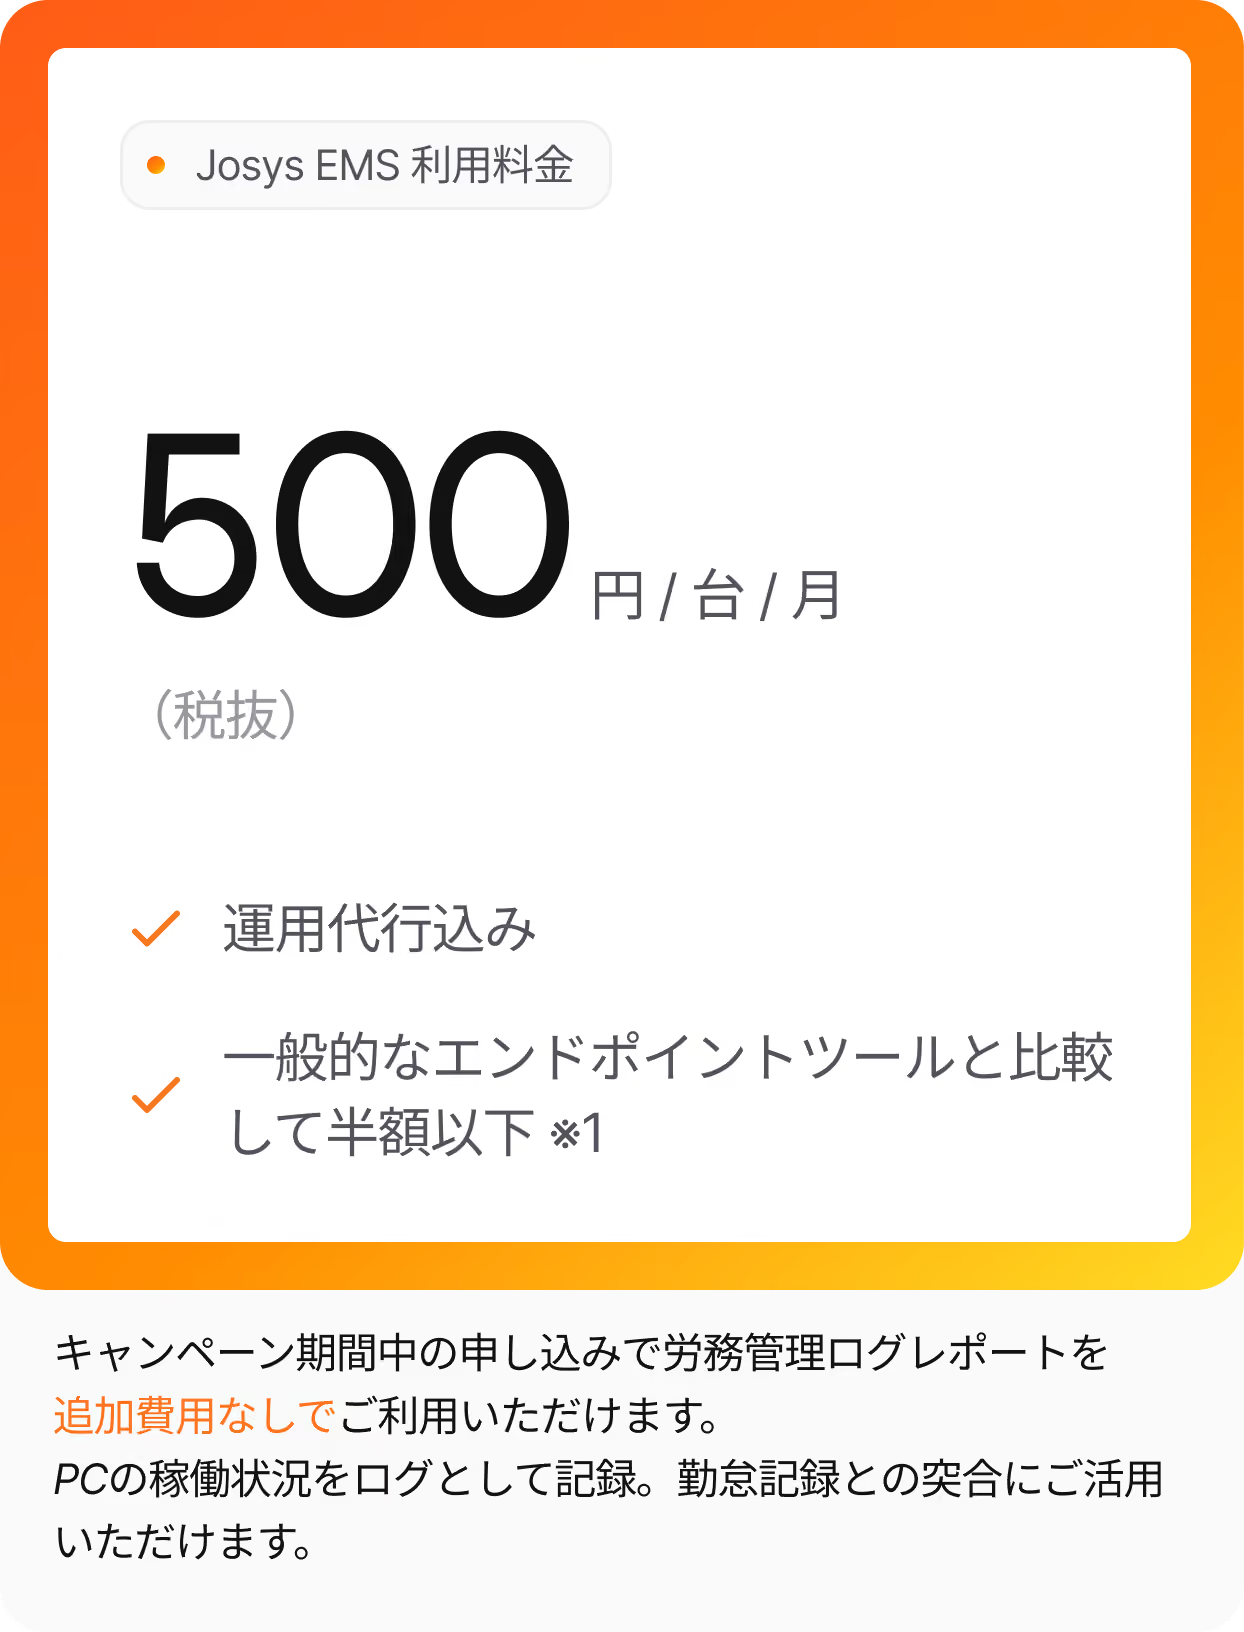
500円/台/月ベースでその場で算出
ご提案

アイデンティティセキュリティのジョーシス


