

認証情報の
セキュリティ体制
Josysは、IDとアプリのデータを、態勢スコア、アクセスリスク、MFAのギャップ、ライセンスの無駄といった重要な指標に変換します。そして、1つのアクションセンターで、あらゆるリスクを修正できます。

SaaS管理スコア

セキュリティ体制

特権アクセス

コスト最適化
データはあっ ても、答えがない。
認証情報が多数の管理コンソールに散在しているため、セキュリティ体制の現状や、何を優先して修正すべきかを把握できません。

単一の指標がない
セキュリティ体制がスプレッドシートや感覚に頼っており、IT部門や経営陣が追跡できる数値として管理されていません。

データに埋もれたリスク
MFAの不備、過剰な管理者権限、孤立したアカウントが、アプリごとのレポートの中に隠れています。

行動に繋がらないインサイト
リスクの発見は一つのツールで行われ、修正は別のツールで行われるため、対策が停滞します。
セキュリティ 体制を1つのスコアで把握。
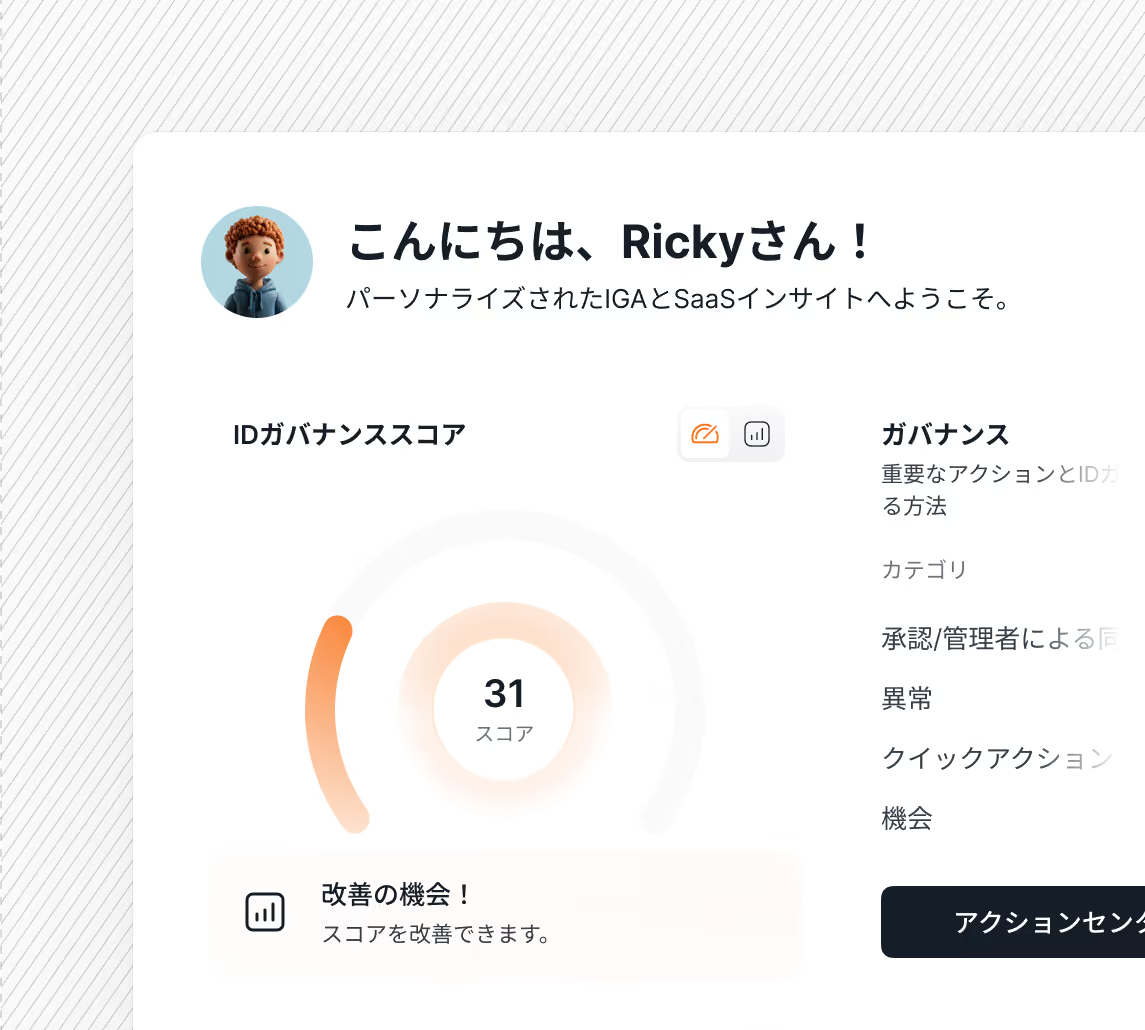
ダッシュボードは、ITアドミンが最初に目にする画面です。ID、アプリ、アクセス、ライセンスがどの程度適切に管理されているかをリアルタイムで把握し、最初に何を改善すべきかを示します。
アカウント、アプリ、アクセス、ライセンス全体で0~100のスコアを追跡し、スコアを向上させるための推奨事項を確認できます。
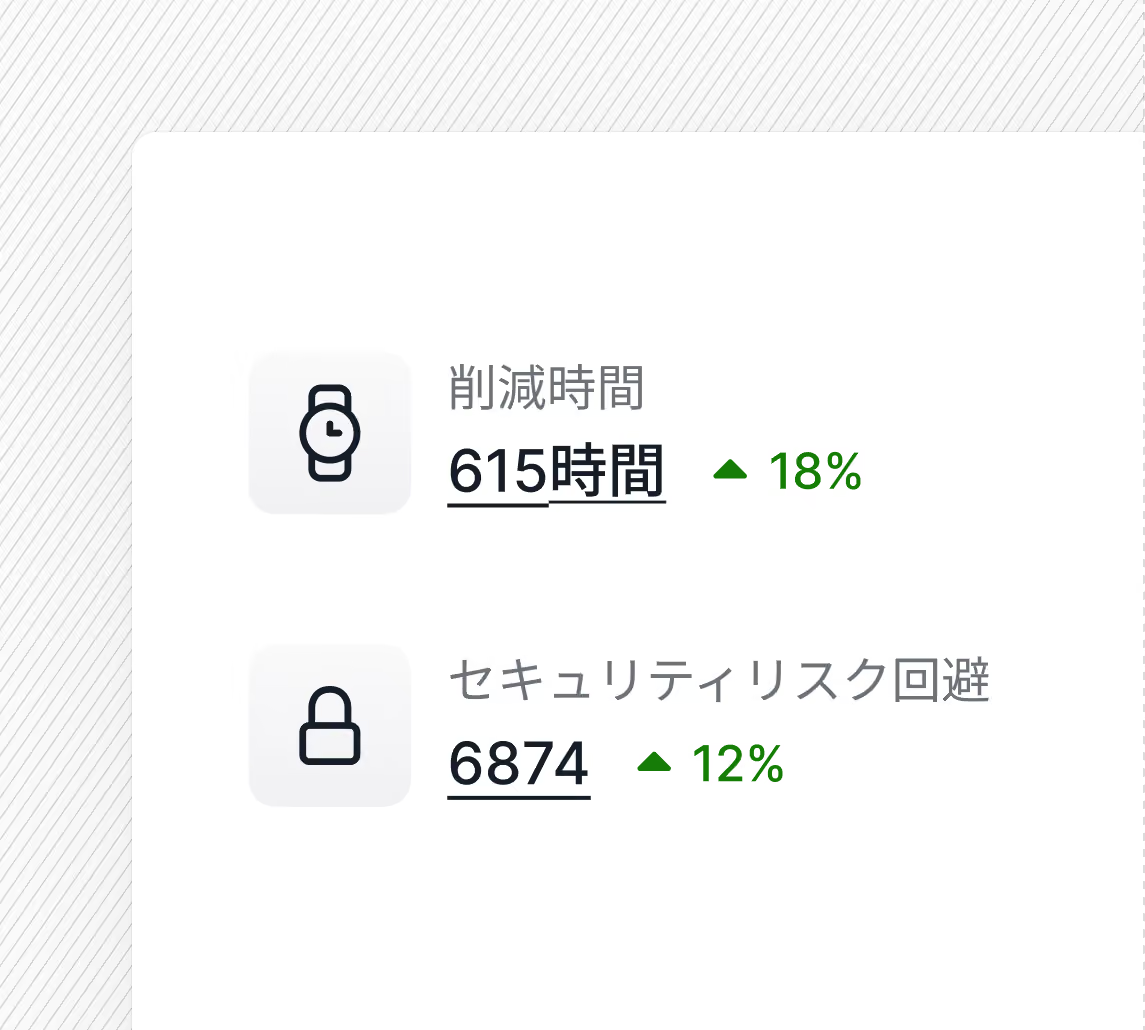
およびリスク回避
Josysが削減した時間と回避したリスクを、すべての貢献アクションをレビュー可能な状態で確認できます。
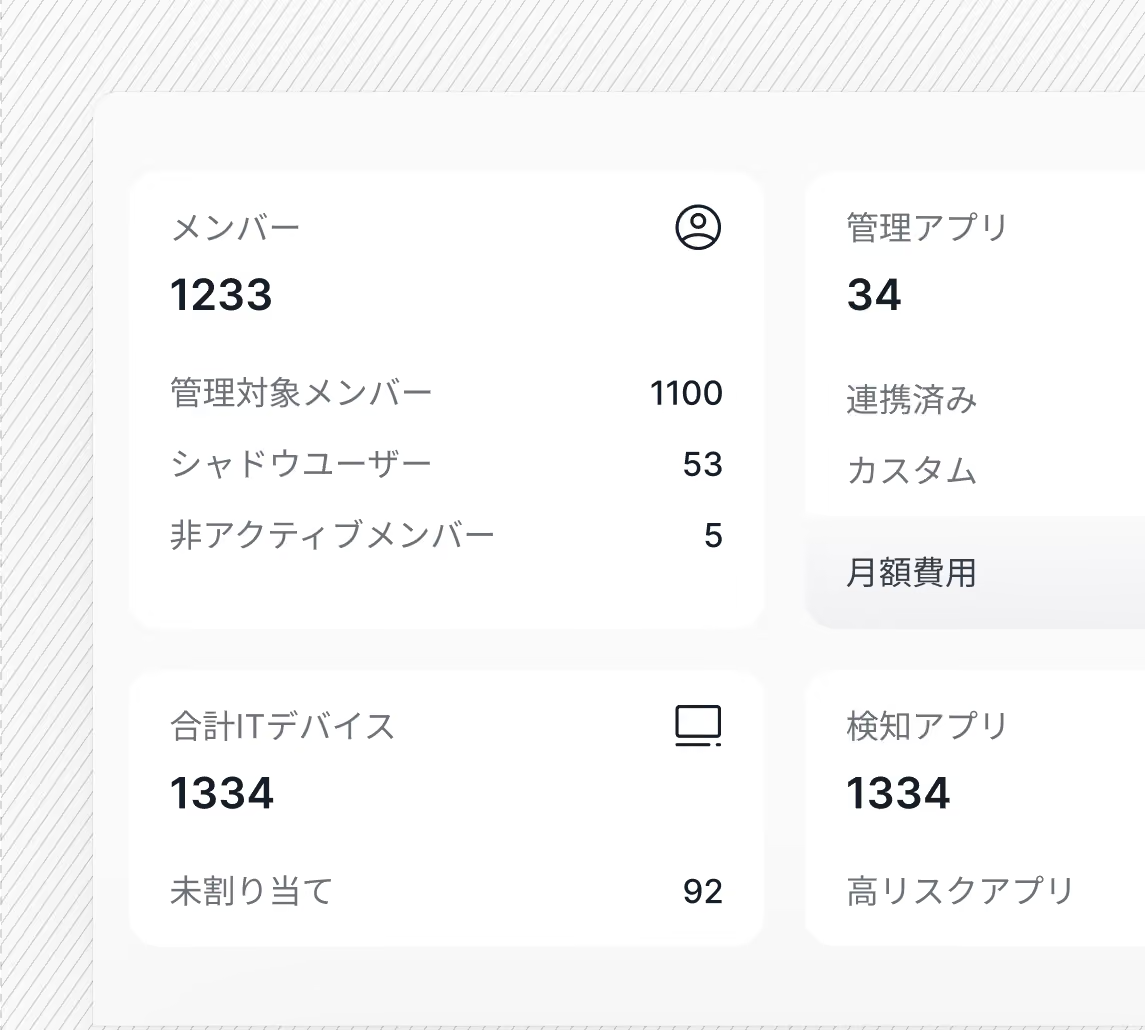
未管理ユーザー、アプリのリスクレベル、重複アプリ、アプリまたは部署ごとのライセンス費用を一元的に追跡・表示します。
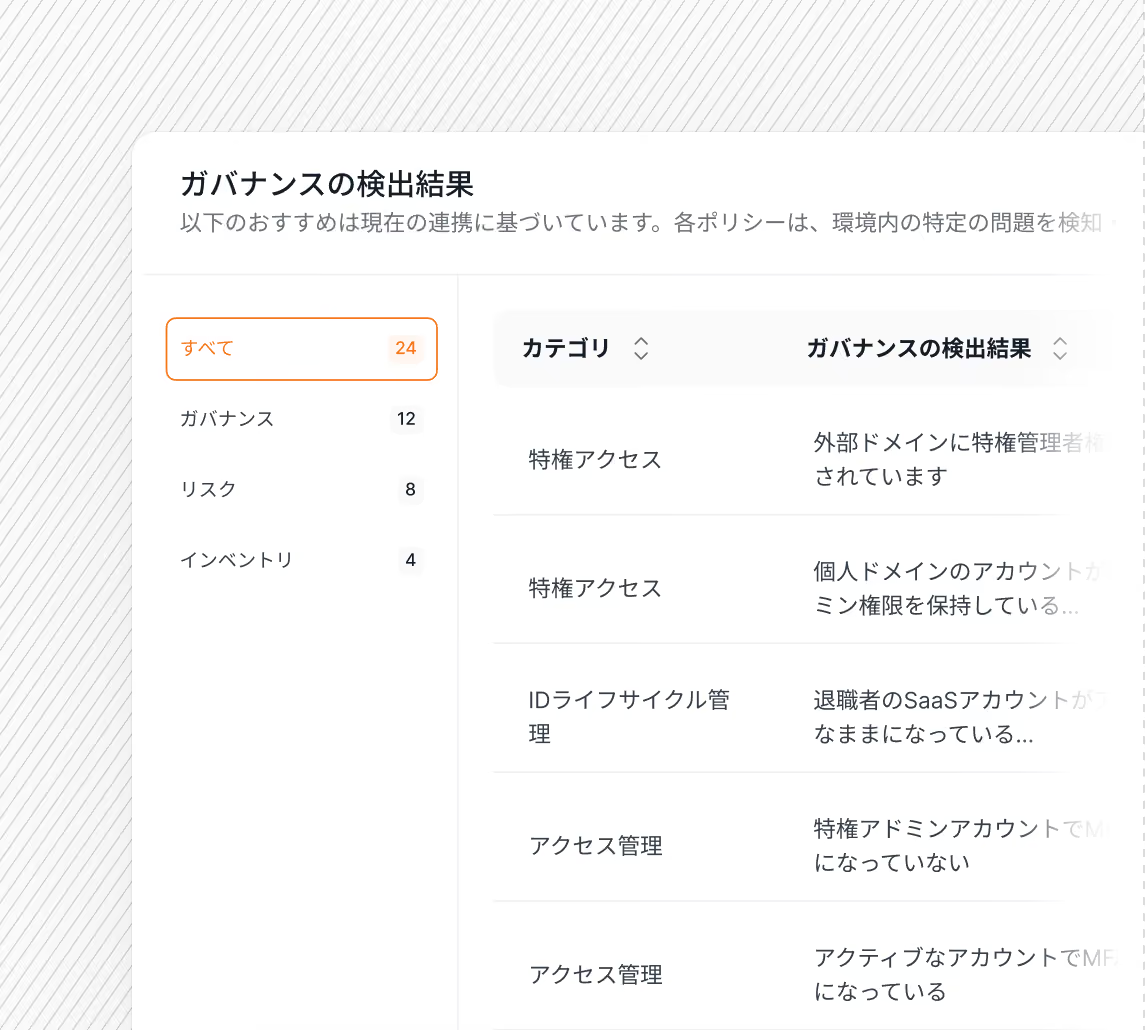
リスクをランク付けし、影響を受けるユーザーを確認し、タブを切り替えることなく事前設定されたポリシーを適用できます。
ひと目で把握
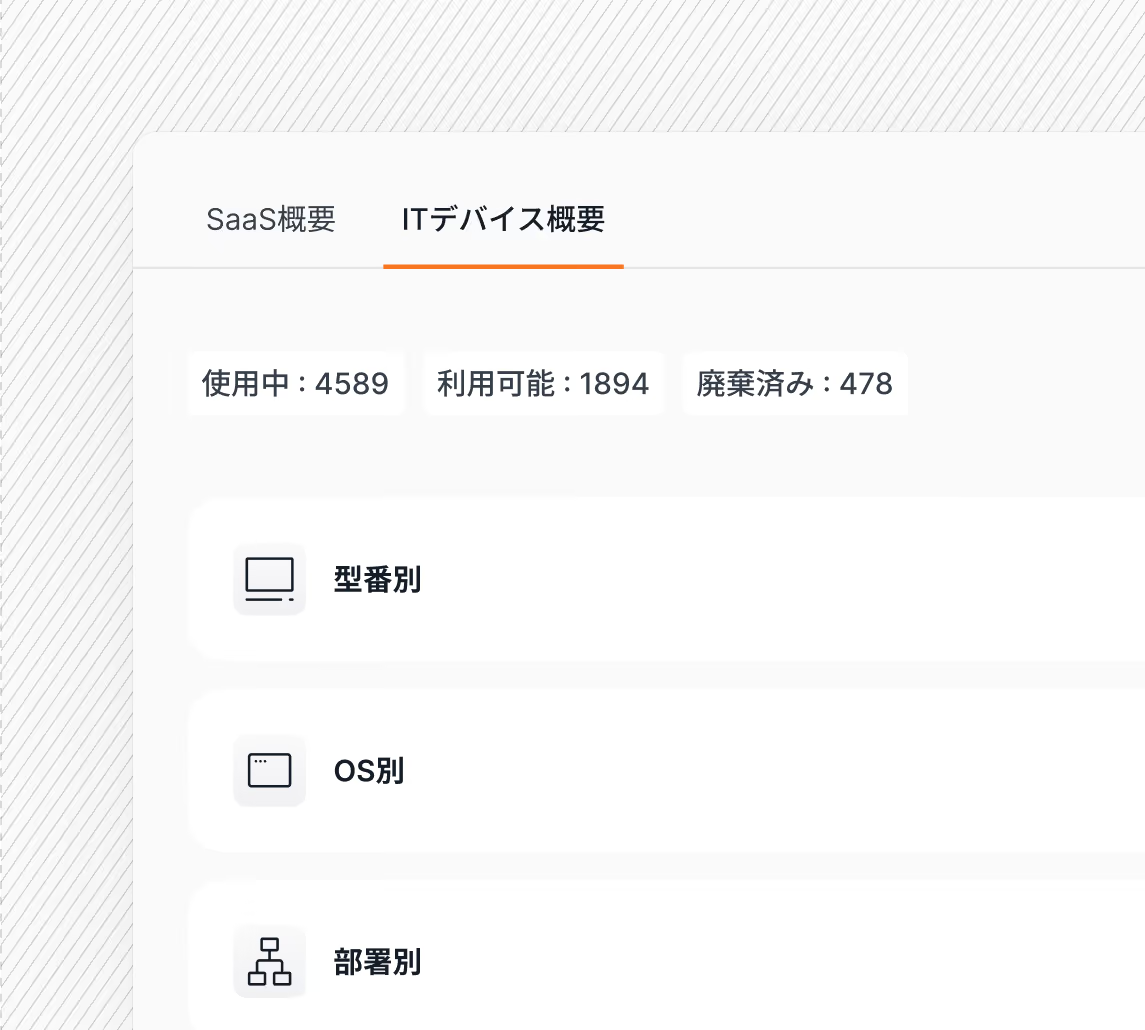
すべてのITデバイスを型番、OS、部署別に表示し、絞り込みやエクスポートが可能です。

メンバープロフィール
承認済みおよび未承認のSaaSメンバーをすべて一つの画面で確認できます。

MFA & SSO適用
MFAまたはSSOを回避しているメンバーを特定し、数クリックで対策を講じることができます。

特権アクセス監視
過剰な権限を持つアカウントや休眠状態の管理者を特定し、最小特権の原則を全体的に適用します。

ライセンス管理
同じカテゴリ内で重複するアプリを整理し、ライセンス利用状況を監視することで、サブスクリプションの無駄をなくします。

アプリリスクプロファイル
全社的なアプリ利用状況を追跡し、Netskopeが提供するスコアリングでリスクを評価します。

単一アプリ詳細
任意のアプリで、ライセンスタイプ、ロール、およびユーザー権限別に最近のアクティビティをフィルタリングします。
あらゆるリスクを、
一箇所で解決。
アクションセンターは、あらゆるインサイトをタスクに変えます。アプリやITデバイスに関するリクエスト、アラート、推奨事項が1つのキューに集約され、それぞれワンクリックで解決できます。
インサイトを行 動に活かす
ユーザーアクセスを効率化し、ガバナンスを徹底。すべての変更を追跡することで、コンプライアンス対応を容易にします。

ユーザー変更
Josys内で、ユーザー権限、ロール、ライセンスを変更できます。

アプリ承認ワークフロー
新しく検知されたアプリを分類し、初日からアクセスを管理します。

更新通知
更新前にアラートを受け取ることで、常に情報に基づいた交渉を開始できます。

監査ログ
コンプライアンスと監査対応のため、Josys内で行われたすべての操作を記録します。

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


