

Josysは、IDと権限の管理を起点に
貴社のSCS対応を支えます。
★3の評価基準81件のうち、ID・認証に関わるものは最多の27件。Josysは社員と委託先のIDと権限、端末をひとつの台帳でつなぎ、「平時に抜けをなくす」「有事に止める」「取引先に説明する」の3つを支援します。
人事台帳を起点に、
社員・委託先のIDと権限をひとつに。

人・ID・権限・端末をひも付け
委託先のIDも、同じ台帳とポリシーで
委託先や社外ユーザーのIDも台帳に載せ、契約終了後に残ったアカウント、過剰な権限、MFAの未設定を、ポリシーで見つけて是正し続けます。
漏れたIDを特定し、IdPを起点に止める
認証情報の漏えいを監視し、漏れたIDが誰のものかを台帳で特定。IdPを起点にSSOの停止とセッションの失効を行い、実行を記録します。
自社の対策を、取引先に説明できる記録に
自社のIDと権限の管理状況を記録に残し、取引先から対策状況を問われたときに、根拠をもって説明できる状態にします。
ご提供内容
社員・委託先のID、権限、アプリ、端末をひとつの台帳に。退職・委託終了時の停止や権限の見直しをポリシーで回します。
詳しく見る → 提供中Josys 認証情報漏洩社員・委託先の認証情報の漏えいを監視。漏れたIDを特定し、IdPを起点にSSO停止・セッション失効を行います。
詳しく見る → 提供中Josys MDMサービス端末の管理・更新(運用代行込み)認証情報の漏えいの入口になる端末を、IDとセットで管理。設定・更新の実施記録を残します。
詳しく見る → 2026年12月 リリース予定SCSオンボード機能(仮)要件の把握から文書・運用まで要件の充足状況の把握、必要文書の自動整備、改善計画の実行までをまとめて支援します。
詳しく見る →※ 実行できる操作は、お使いのIdPや連携先のアプリによって異なります。IdPから届かないアプリは、アプリへの直接操作、または作業として対応します。
SCS評価制度は任意の制度です。Josysの導入のみで★の取得を保証するものではありません。規程・体制・教育などの整備も別途必要です。
自社の環境で、Josysがどこまで支援できるかを確認しませんか。
つながる情報を、
確かな証跡へ。
社員と委託先のIDと権限、端末をひとつの台帳でつなぎ、既存の認証基盤と組み合わせて、証跡を集める日々の手間を減らします。
システムで証跡を取得する 40件 のうち
Josys + Josys MDMサービス + お使いのIdPで支援
全81件への適合率や、★3の取得を保証する数値ではありません。
IDと権限の台帳・ポリシーの実行・漏えい監視
端末の管理・更新(運用代行込み)
認証基盤の設定・運用
※ 29÷40=72.5%を四捨五入しています。数値はジョーシス独自の集計に基づきます。対応範囲は接続先・契約・設定・運用状況によって異なります。残るシステム11件、文書25件、人手16件への対応も必要です。
7つの大分類で、支援範囲を確認する
主な支援内容の整理(個別基準への適合判定ではありません)
| SCS評価基準の大分類 | Josys・MDMサービス・IdPで支援すること | 別途整備・確認すること |
|---|---|---|
| ガバナンスの整備 | 社員・委託先のIDと権限の情報の整理 | 方針・体制・役割の整備と承認 |
| リスクの特定 | ID・権限・端末の把握、IdPの外で使われているアプリの発見 | 重要性の判断、リスク評価 |
| 攻撃等の防御 | 権限の棚卸し、退職者・委託終了後のIDの停止、MFA未設定の検知、端末管理 | ネットワーク対策、教育、個別設定の確認 |
| 攻撃等の検知 | 認証情報の漏えい監視、接続先で取得できる状態・ログの確認 | 監視体制、検知ルール、他製品のログ |
| インシデントへの対応 | 漏えいしたIDと端末の特定、IdPを起点にしたSSO停止・セッション失効 | 対応計画、連絡体制、訓練 |
| インシデントからの復旧 | IDと端末の情報の参照 | バックアップ、復旧手順、復旧訓練 |
| 取引先管理 | 委託先・社外ユーザーのIDの棚卸し、契約終了後のアカウント停止 | 委託先の評価、契約、実施状況の確認 |
SCSオンボード機能(仮)
「Josys」の全ユーザー企業に提供予定の、SCSをはじめとする認証・評価基準への対応を一気通貫で
支援する機能です。
可視化して終わらない、SCS対応
要件の充足状況の把握から、必要文書の自動整備、改善計画の実行までをまとめて支援します。
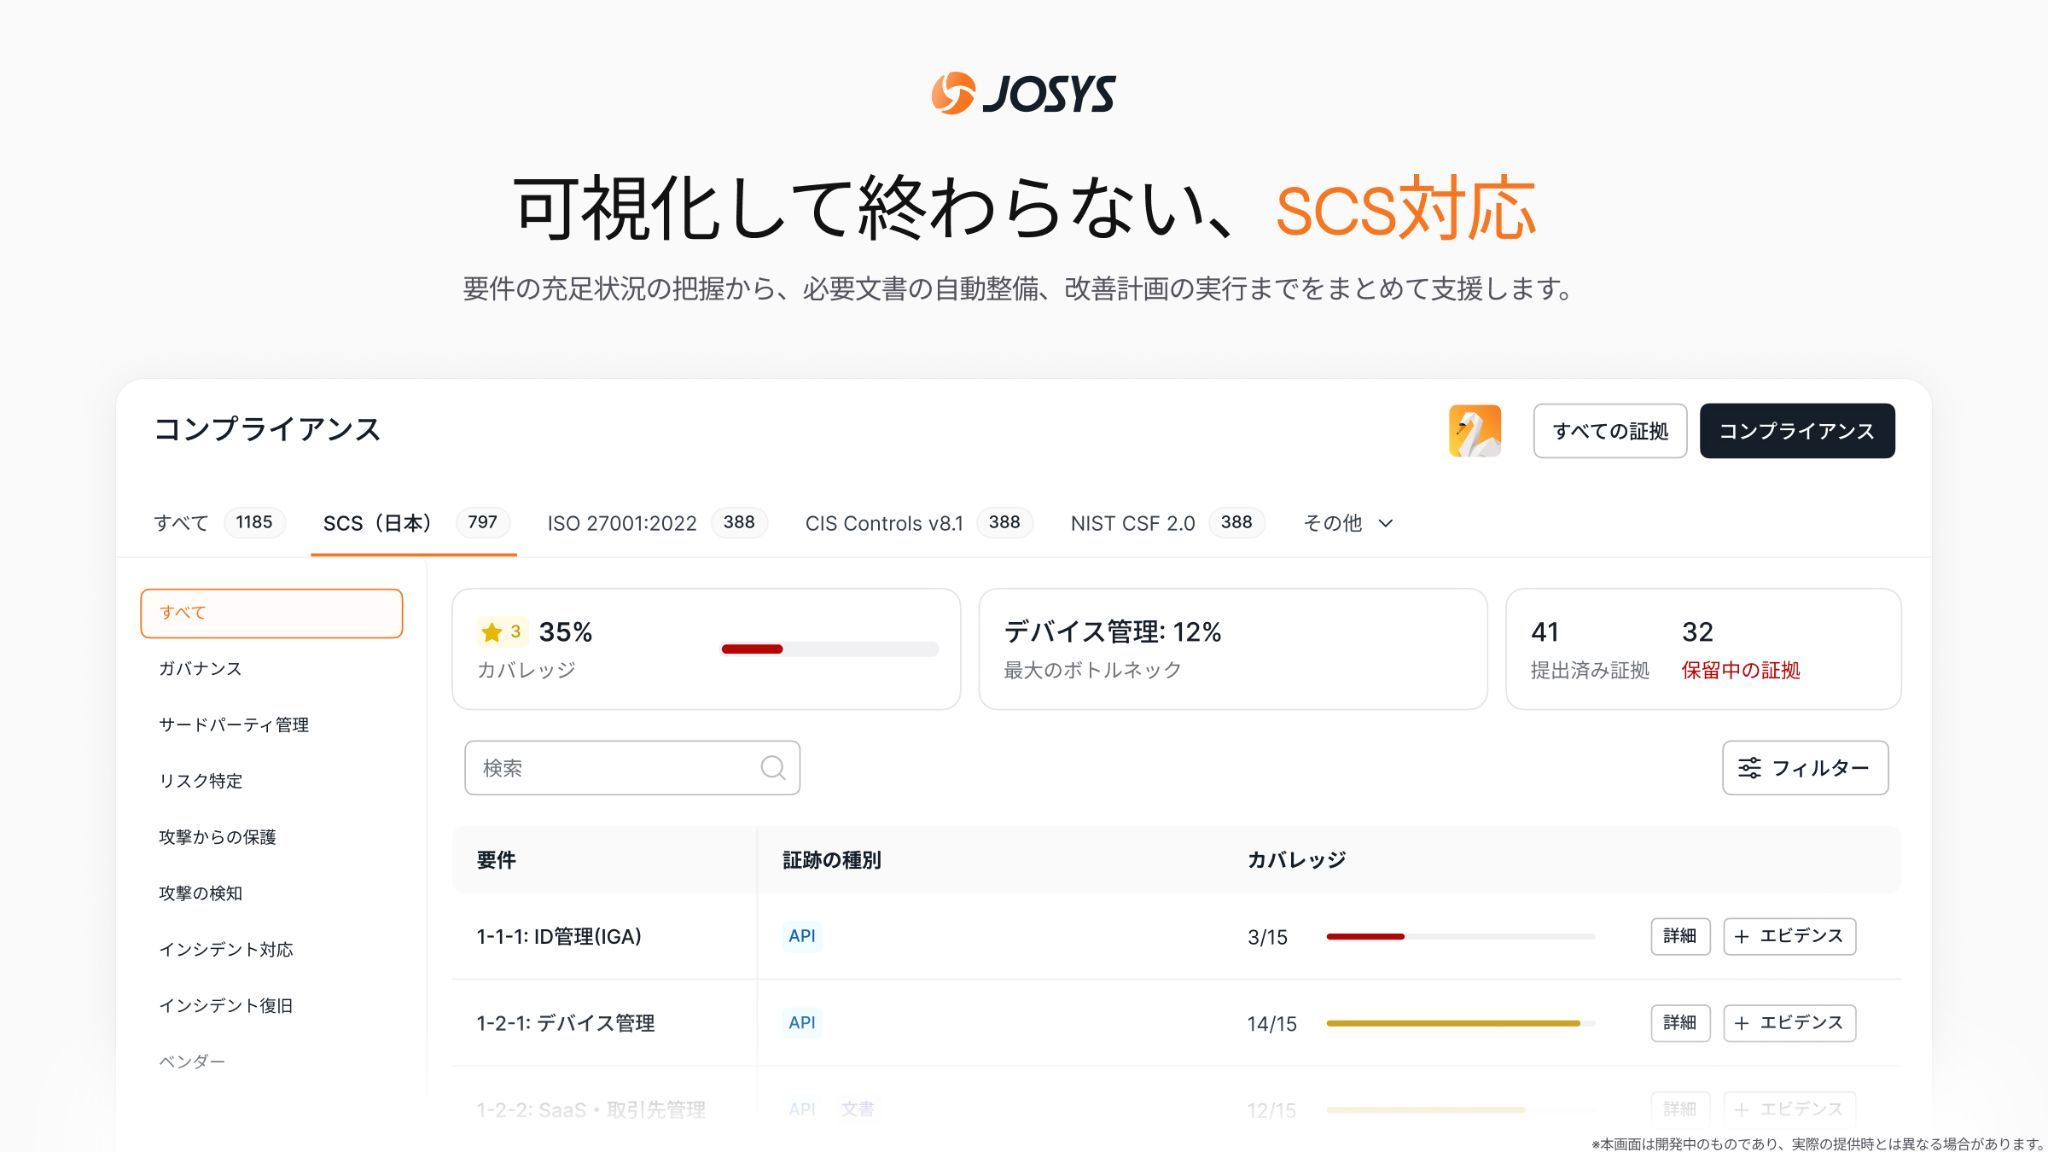
*本画面は開発中のものであり、実際の提供時とは異なる場合があります。
文書と運用を、回し続ける
1つの原本から、
基準ごとの様式で生成
パスワードポリシーや休眠アカウントの日数を変えると、影響する文書を洗い出して自動で更新
周知・点検・承認を
タスクとして提案
全社周知5件・年1回の点検4件・申請承認3件。誰がいつ実施したかを記録として残す
SCSオンボード機能の提供予定や活用イメージもご案内します。
SCS対応を相談する →申請を待つ間に、
今日から進められること。
一度にすべてを揃えようとせず、範囲・担当・優先順位を決めるところから。
範囲を決める
対象の事業・拠点・IT資産と、委託先に渡しているIDを洗い出し、担当と役割を決めます。
対象・体制の整理集める・整える
システムを接続し、既存の文書を確認。不足する対策と証跡を整理します。
情報・文書の整備運用して記録する
棚卸し、点検、教育を継続し、実施したことを説明できる記録を残します。
継続的な運用評価に備える
自己評価を整理し、専門家確認や第三者評価に向けて必要な資料を揃えます。
専門家・評価機関へ※ 一般的な準備の流れです。専門家による確認・第三者評価をJosysが実施するものではありません。
社員・委託先の認証情報の漏えい状況を無料で調査し、レポートにまとめます。
既存文書とSCSの評価基準を突き合わせ、使える部分と追記が必要な部分を整理しましょう。
ISMS等の取得によるSCS評価の免除を示すものではありません。
よくある質問
制度のことも、自社での進め方も。
Josysを導入すれば、★3を取得できますか?
Josysだけで完結するものではありません。Josysは社員・委託先のIDと権限、端末の管理や、証跡の整理を支援します。規程・体制・教育などの整備も必要です。★3は専門家確認付き自己評価により、すべての要求事項・評価基準を満たす必要があります。
SCS評価制度は義務ですか?
任意の制度です。取得しないことにより、制度として取引に規制措置を設けるものではありません。また、特定のセキュリティ対策製品の導入が必須とされるものでもありません。取引先から対策状況の説明を求められる場合に備えて、準備を進めることができます。
委託先や取引先で起きた漏えいも、自社の責任になりますか?NEW
個人データの取扱いを委託している場合、委託元には委託先を監督する義務があります(個人情報保護法 第25条)。また、委託先のIDから自社のシステムに入られた場合、調査・復旧・公表への対応は自社で行う必要があります。具体的な責任の範囲は、契約や個別の状況によって異なります。
当社は受注側(委託先)です。何から始めればよいですか?NEW
まず、取引先から付与されているIDも含めて、誰がどのIDと権限を持っているかを整理することをおすすめします。あわせて、自社の認証情報が外部に漏れていないかを確認すると、対策の優先順位をつけやすくなります。
いつから申請できますか?
2026年9月15日時点では、運用開始は2026年度末頃(2027年3月頃)の予定です。最新の申請時期や手順は、IPAの公式情報をご確認ください。申請前でも、対象範囲の整理や文書の整備、運用記録の蓄積は始められます。
★3と★4は、何が違いますか?
求められる対策の水準と評価方法が異なります。★3は26の要求事項・81の評価基準に対する専門家確認付き自己評価、★4は43の要求事項・153の評価基準に対する第三者評価・技術検証です。★4には★3の要求事項が含まれますが、★3を先に取得する必要はありません。
「約73%を支援」とは、何の割合ですか?
ジョーシスが独自に分類した「システムで証跡を取得する40件」のうち、Josys・Josys MDMサービス・お使いのIdPで支援する29件の割合です(29÷40=72.5%)。★3の全81件への適合率ではありません。残るシステム11件、文書25件、人手16件への対応も必要で、支援範囲はご利用環境によって異なります。
ISMSを取得していれば、免除されますか?
2026年9月15日時点で、本ページでは免除規定を確認していません。ただし、ISMSの運用で整備してきた規程・手順書・記録が、準備の土台になる場合があります。SCSの評価基準と照合して、不足する内容を確認することが大切です。
費用はどのくらいかかりますか?
制度側の費用は、2026年9月15日時点でIPAから今後公開するとされています。Josysの費用は、対象範囲・接続先・ご利用サービスによって異なります。現在のIT環境や、準備したい範囲を踏まえて個別にご案内します。
ここにないご質問も、お気軽にご相談ください。
SCS対応を相談する →認証情報の漏えいとランサムウェアに関する動画・資料
 動画|PIVOT
 調査レポート
 調査レポート
SCS評価制度・認証情報の漏えいに関するブログ
 BLOG
 BLOG
 BLOG
SCS評価制度の関連記事:★3と★4の違い/証跡・エビデンス/義務か任意か/ISMSとの違い/取引先に★3を求められたら/サプライチェーン攻撃とは
「何から始める?」を、
一緒に整理しませんか。
自社の環境で、どこまで準備できるのか。
委託先・取引先に渡しているIDも含めて、
今ある仕組みを活かした次の一歩をご提案します。
ご相談で整理できること
- 対象範囲と、今ある証跡の棚卸し
- 委託先・取引先に渡しているIDを含めた現状の確認
- Josysで支援できる範囲と役割分担
- 制度開始に向けた準備の優先順位
Josys公式のお問い合わせフォームへ移動します。

アイデンティティセキュリティのジョーシス

