

SCS評価制度★3と★4の違い|★3を取らずに★4を目指せるのか
現在の状況をヒアリングし、最適な改善方法をご提案します。
取引先から「SCS評価制度への対応を検討してほしい」と伝えられたとき、多くの担当者が最初に突き当たるのが★3と★4のどちらを目指すのかという問いです。両方の要件を並べた資料を探しても、要求事項の件数が媒体ごとに違い、評価方法の説明も「自己評価」「第三者評価」という二語で終わっていることがほとんどではないでしょうか。
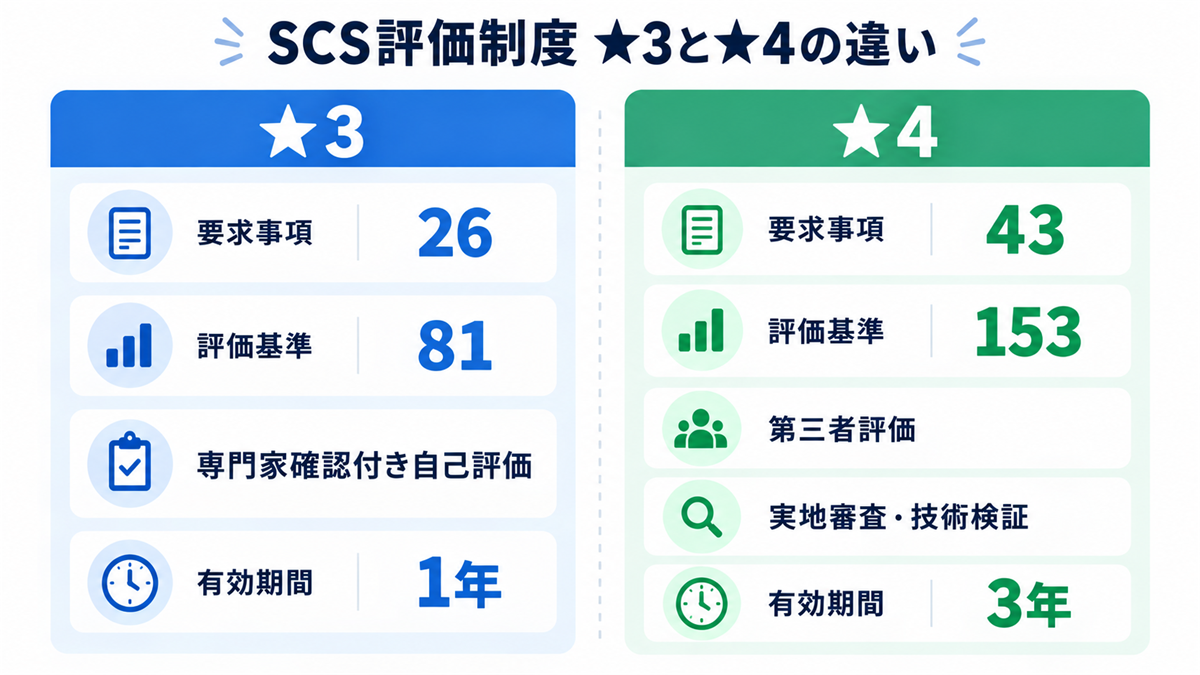
結論から書きます。★3と★4は、要求事項の件数が26と43、評価基準の件数が81と153、評価方法が専門家確認付きの自己評価と第三者評価、有効期間が1年と3年更新という点で異なります。ただし、この4点だけを見て比較すると判断を誤りやすい箇所が3つあります。★3も社内だけでは完結しないこと、★4の3年更新は3年間なにもしなくてよいという意味ではないこと、そして★3を取得していなくても★4を取得できることです。
この記事では、IPAが公開している要求事項・評価基準のデータを直接集計した実測値をもとに、比較の軸を12に分けて並べます。そのうえで、どちらを目指すかを決めるための判断基準を4つ示しました。基準日は2026年9月15日です。
制度そのものの成り立ちや対象範囲から確認したい場合は、SCS評価制度とは|制度の全体像を先に読んでおくと、この記事の比較が理解しやすくなります。
SCS評価制度の★3と★4の違いを12の軸で比較
SCS評価制度の★3と★4の違いとは、求められる対策の件数、評価の受け方、有効期間の3つが段階的に変わることです。
まず全体像を表で示します。この記事の以降のセクションは、この表のどこが実務でつまずきやすいかを軸ごとに掘り下げる構成になっています。
| 比較の軸 | ★3 | ★4 |
|---|---|---|
| 制度上の位置づけ | SCS評価制度の本体 | SCS評価制度の本体 |
| 要求事項の件数 | 26 | 43(★3の26を包括) |
| 評価基準の件数 | 81 | 153(★3の81を包括) |
| 評価の方法 | 専門家確認付きの自己評価 | 第三者評価 |
| 実地審査 | なし | あり |
| 技術検証 | なし | あり |
| 外部の関与 | SCSセキュリティ専門家の確認と署名が前提 | 評価機関による評価 |
| 有効期間 | 1年 | 3年 |
| 更新のサイクル | 毎年更新 | 3年ごとに更新 |
| 期間中の提出 | 毎年の更新時に評価を提出 | 3年の期間中も毎年の自己評価を評価機関へ提出 |
| 取得の順序 | ★4の前提条件ではない | ★3を取得していなくても取得できる |
| 想定されるコスト構造 | 自己評価にかかる社内工数と、専門家の確認・署名を受ける工程が毎年発生する | 評価機関による評価・実地審査・技術検証の工程が3年ごとに発生し、加えて毎年の自己評価提出の工数がかかる |
金額と取得にかかる日数は、★3・★4のいずれについても2026年9月15日時点で公表されていません。上表のコスト構造は、制度が定める評価の受け方から生じる工程の違いを整理したものです。
参考:IPA サプライチェーン強化に向けたセキュリティ対策評価制度
要求事項と評価基準は別の数え方
表の2行目と3行目に、件数が2種類出てきます。ここで混乱が起きやすいので先に整理しておきます。
要求事項は対策の大項目にあたります。評価基準は、その要求事項を満たしているかどうかを確認する判断の単位です。1つの要求事項が複数の評価基準に分解されるため、後者のほうが件数が多くなります。
つまり「★3は26項目」も「★3は81項目」も、どちらかが間違っているわけではありません。何を数えているかが違うだけです。解説記事によって数字が割れて見えるのは、この2つの数え方が混在していることが一因になっています。
社内の説明資料を作るときは、どちらの数え方を採用するかを冒頭で決めておくと質疑が短くなります。対策の全体像を伝えたい相手には要求事項の件数を、実務の作業量を見積もりたい相手には評価基準の件数を出すのが現実的です。
「★3を取得していなくても★4を取得できる」は表の中で最も重要な行
12の軸のうち、社内の計画に最も影響するのは「取得の順序」の行です。
★4は★3の要求事項を包括しています。この包括関係から、★3を取ってから★4へ積み上げる順序が必須だと読まれることが多いのですが、そうした関係にはならないとIPAが明記しています。詳しくは後のセクションで扱いますが、比較表を見るときに最初に押さえておきたい前提です。
★3と★4のどちらを目指すべきか|4つの判断基準
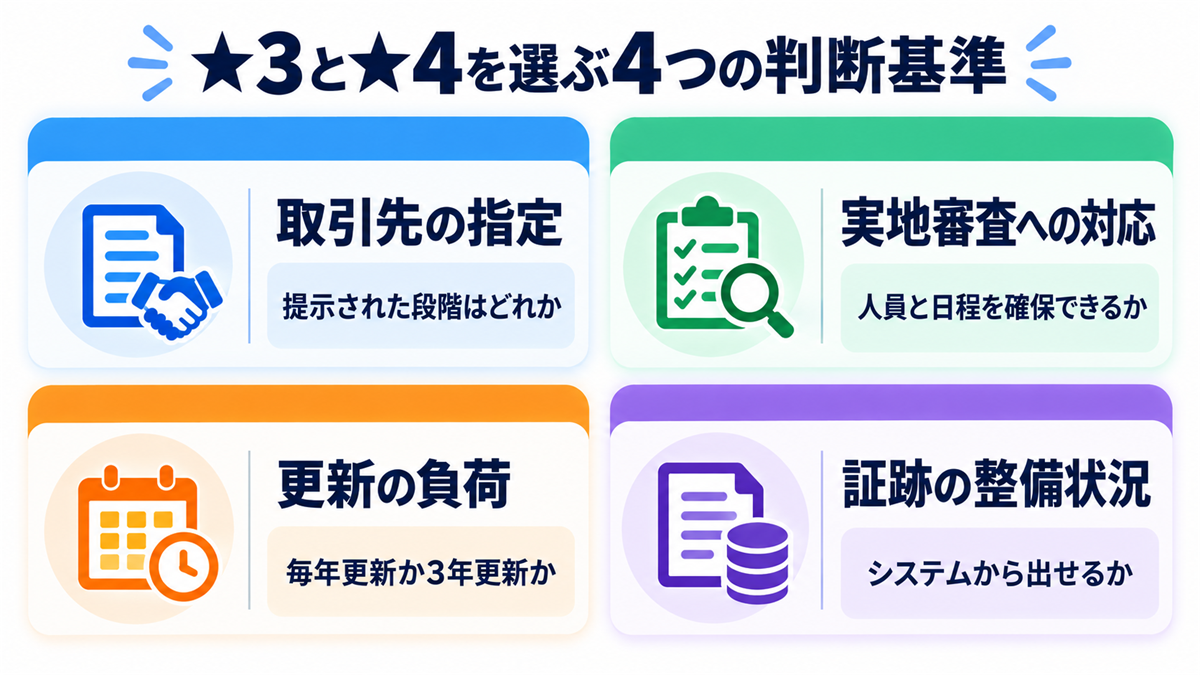
比較表を見たあとに残るのは、自社はどちらを目指すのかという問いです。判断の材料を4つに分けて整理します。
判断基準1:取引先から提示された段階はどれか
最も優先度が高い材料です。SCS評価制度は、2社間の取引契約のなかで発注者が委託先に適切な★の段階を提示し、委託先がその段階を取得して実施状況を示す仕組みを想定しています。
つまり、目指す段階を自社の都合だけで決める場面は多くありません。取引先から★4を提示されているなら★4が目標になりますし、★3であれば★3です。提示された段階を直接目指してよく、★3を経由する必要もありません。
複数の取引先からそれぞれ違う段階を提示される可能性もあります。その場合は最も高い段階に合わせることになりますが、2026年9月15日時点では評価機関がまだ指定されていないため、いつまでに取得するかを取引先と握っておくほうが先です。
判断基準2:第三者の実地審査を受け入れる体制と期間があるか
★4には実地審査と技術検証が加わります。評価機関の担当者が自社の環境を確認する工程が発生するため、対応する人員と日程の確保が必要になります。
実地審査は、書面に書いたことと実際の運用が一致しているかを見る工程です。規程には「管理者権限は業務上必要な者に限定する」と書いてあるのに、実際の管理者アカウント一覧を出したら退職者が残っていた。こうしたずれが表に出ます。
★3の専門家確認付き自己評価でも証跡は求められますが、現場に立ち入って確認される工程は入りません。この違いが準備期間の差につながります。
判断基準3:更新の負荷をどちらの形で受けるか
★3は有効期間が1年で、毎年更新します。★4は3年更新ですが、期間中も毎年の自己評価を評価機関へ提出します。
「★4のほうが更新が楽そうだ」という受け止めをよく聞きますが、年次の作業がなくなるわけではありません。3年ごとに大きな評価の山が来るか、毎年同じ規模の更新が来るか、という違いとして捉えるほうが実態に近くなります。
情報システム部門の人員が限られている場合、3年に一度の大きな山を越えられる体制が組めるかどうかが分かれ目になります。
判断基準4:証跡をシステムから出せる状態にあるか
★4の技術検証は、設定状況を実機やログで示すことを求める工程です。台帳が表計算ソフトで手管理されていて最終更新が半年前、という状態だと、技術検証の場で提示できる材料がそろいません。
逆に、ID・端末・SaaS・ネットワークの利用実態がAPIで取り出せる状態になっていれば、★4の技術検証にも★3の自己評価にも同じ材料を使えます。この整備は★の段階を決める前から着手できる作業です。
4つの判断基準の早見表
4つの判断基準を、自社がどの状況にあるかから逆に引けるようにまとめます。左の列は情報システム部門で実際に出てきやすい状況、右の2列はそのときに現実的な目標と、そう判断する理由です。複数の行に当てはまる場合は、取引先からの提示がある行を優先します。
| 状況 | 現実的な目標 | 理由 |
|---|---|---|
| 取引先から★4を提示されている | ★4 | ★3を経由する必要がない。提示された段階を直接目指せる |
| 取引先から★3を提示されている | ★3 | 提示された段階を超えて取得する必然性は現時点では確認できない |
| 段階の指定はまだないが備えておきたい | ★3 | 評価機関・費用が未公表のため、★3の要求事項26が★4にも包括される点を活かす |
| 実地審査に対応する人員・日程を確保できない | ★3 | ★4には実地審査と技術検証が加わる |
| 台帳が手管理で最新化されていない | 段階の前に棚卸し | ★3・★4のどちらでも証跡の前提になる |
段階を決める前にIT環境の把握から着手する場合は、IT資産台帳の作り方と運用ルールで項目設計の考え方を整理しています。
★1・★2はSCS評価制度の段階ではない|SECURITY ACTIONという別制度
比較の前提としてもう1つ押さえておきたいのが、★1・★2の扱いです。
★1・★2は、SCS評価制度が新しく作った段階ではありません。IPAが以前から運用しているSECURITY ACTION、つまり中小企業が自ら情報セキュリティ対策に取り組むことを宣言する制度の枠組みです。
SECURITY ACTIONで求められること
★1は情報セキュリティ5か条への取り組み、★2は自社診断25項目の実施と対策方針の公開が求められます。いずれも自己宣言であり、第三者が評価するものではありません。
対してSCS評価制度が定める★3・★4は、専門家の確認や評価機関による評価という外部の関与が前提になっています。宣言と評価では、そもそも仕組みの性質が違います。
「★1から順番に上がっていく制度」という理解は正確ではない
制度構築方針でも★1・★2はSECURITY ACTIONを参照する形になっており、「本制度」という言葉は★3・★4を指しています。
したがって、★1・★2を取得してから★3に進むという順序は制度上の前提条件ではありません。★1・★2を取得していない企業が★3を目指すことも、★3を取得していない企業が★4を目指すことも可能です。
ただし、実務の観点では別の見方ができます。★3の要求事項26にいきなり取り組むのが難しい企業にとって、費用をかけずに着手できるSECURITY ACTIONは準備段階として使えます。制度上の必須要件ではないが実務上の助走になる、という位置づけで整理しておくと社内説明がぶれません。
★1から★5までがどの制度のものかを整理する
★の数だけで語られると、★1から★5までが一続きの段階に見えてしまいます。実際には、どの制度のものかという列を足さないと正しく読めません。次の表は連続した5段階を示したものではなく、同じ★という記号がどの制度で使われているかを並べたものです。
| ★の表記 | どの制度のものか | 求められること | 評価の性質 |
|---|---|---|---|
| ★1 | SECURITY ACTION | 情報セキュリティ5か条への取り組み | 自己宣言 |
| ★2 | SECURITY ACTION | 自社診断25項目の実施と対策方針の公開 | 自己宣言 |
| ★3 | SCS評価制度 | 要求事項26/評価基準81 | 専門家確認付きの自己評価 |
| ★4 | SCS評価制度 | 要求事項43/評価基準153 | 第三者評価+実地審査+技術検証 |
| ★5 | 検討中 | 検討中 | 検討中 |
★5については、要求事項も評価基準も評価スキームも、開始時期すら決まっていません。★3・★4と同列に並べて社内に説明すると、後で計画の修正が必要になります。
要求事項と評価基準の差|26から43、81から153で何が増えるのか
評価基準の件数だけを見ると、★4の153件は★3の81件の約1.9倍です。要求事項で数えると26に対して43で、約1.7倍になります。ただし増えた分がどの領域に配分されているかを見ると、★3と★4の性格の違いがはっきりします。
大分類ごとの差分
IPAが公開している要求事項・評価基準を集計すると、評価基準の配分は次のようになります。
| 大分類 | ★3 | ★4 | 差 | ★4は★3の何倍か |
|---|---|---|---|---|
| 攻撃等の防御 | 48 | 82 | 34 | 1.7倍 |
| リスクの特定 | 11 | 29 | 18 | 2.6倍 |
| ガバナンスの整備 | 8 | 19 | 11 | 2.4倍 |
| インシデントへの対応 | 6 | 6 | 0 | 1.0倍 |
| 取引先管理 | 4 | 7 | 3 | 1.8倍 |
| 攻撃等の検知 | 3 | 8 | 5 | 2.7倍 |
| インシデントからの復旧 | 1 | 2 | 1 | 2.0倍 |
| 合計 | 81 | 153 | 72 | 1.9倍 |
増加件数が最も大きいのは「攻撃等の防御」の34件です。ここだけを見れば、★4は防御をさらに厚くする段階だと読めます。
ところが倍率で見ると別の姿が出てきます。伸び率が高いのは「攻撃等の検知」の2.7倍と「リスクの特定」の2.6倍で、「攻撃等の防御」の1.7倍を上回ります。
★4は「守る」から「把握して気づく」へ重心が移る
この配分が示しているのは、★4で新しく問われる領域の性格です。
★3は、守りの手当てが中心になっています。評価基準81件のうち48件、およそ59%が「攻撃等の防御」に集中しており、何を導入し何を設定しているかを示す構成です。
★4になると、自社にどんなリスクがあるかを特定する工程と、攻撃の兆候に気づく工程の比重が上がります。リスクの特定が11件から29件へ、攻撃等の検知が3件から8件へ増えるという配分は、防御を固めるだけでは足りないという制度側の見方を反映したものだと読めます。
もう1つ特徴的なのが「インシデントへの対応」です。ここだけは6件のまま変わりません。起きたあとの対応手順は★3の時点で一定の水準を求めており、★4で上積みはしないという構造になっています。
対応の順序に効いてくる読み方
この差分の形は、準備の順序にそのまま使えます。
★4を目指すことが決まっている場合でも、まず★3の81件を満たす作業から入るのが合理的です。★4の153件は★3の81件を包括するため、前半の作業は無駄になりません。
そのうえで、追加の72件をどう割り振るかを考えます。増加分が最も大きいのは攻撃等の防御の34件で、これだけで追加分の約半分を占めます。次に大きいのがリスクの特定の18件です。この2領域で52件、追加72件の約7割になります。
一方、伸び率が高いリスクの特定18件・ガバナンスの整備11件・攻撃等の検知5件を合わせると34件で、追加分の約5割です。件数の山は防御側にあり、伸び率の山は把握と検知の側にあります。この2つの見え方を混ぜずに計画へ落とすと、どちらの作業も抜けにくくなります。
要求事項と評価基準が具体的に何を求めているかは、★3の要求事項26と★4の要求事項43の全一覧で項目単位に整理しています。追加72件が新設の要求事項から来るのか、★3にもある要求事項の深掘りから来るのかも、そちらで分けています。
参考:IPA ★3・★4 要求事項及び評価基準(Excel・2026年4月21日版/2026年9月15日取得)
内容の軸で分け直すと見えること(ジョーシス独自の整理)
この内容別の分け方も、制度が定めたものではありません。IPAが公開している評価基準を、何について求めているかという観点でジョーシスが独自に分類したものです。
制度が定めた大分類ではなく、「何について求めているか」という内容の軸で81件を分け直すと、また違う姿が見えます。
| 内容別の分類 | ★3の件数 | ★3に占める割合 |
|---|---|---|
| アイデンティティ・認証(ID・アクセス権・パスワード) | 27 | 33% |
| インシデント対応・復旧 | 14 | 17% |
| 資産・脆弱性・マルウェア対策 | 12 | 15% |
| ネットワーク境界・リモート | 9 | 11% |
| ガバナンス・体制・教育 | 8 | 10% |
| 情報・データの管理 | 4 | 5% |
| 取引先・外部サービス管理 | 4 | 5% |
| ログ・監視 | 3 | 4% |
★3で最も多いのはアイデンティティと認証の27件、全体の33%です。★4の153件で見ても、この領域は33件で最多という結果になりました。
ここで注目したいのは割合の変化です。★3では33%を占めていたアイデンティティ・認証が、★4では22%まで下がります。件数としては27件から33件へ6件しか増えていません。
つまり、★3から★4へ増える72件のうち、アイデンティティ・認証に該当するのは6件だけです。★3の準備でID管理の基盤を作っておけば、その土台は★4でもほぼそのまま通用します。★4で新たに問われるのは、それ以外の領域だということになります。
なお、この内容別の分類は、IPAが公開している要求事項・評価基準をもとにジョーシスが分類・集計したものであり、制度が定めた区分ではありません。前の表の大分類とは数え直す対象が違うため、2つの表を同じ軸で並べて読むことはできません。社内資料でも書き分けておくと混乱を避けられます。
評価方法の違い|★3も社内だけでは完結しない
比較表のなかで、実務上の誤解が最も多いのが評価方法の行です。「自己評価」と「第三者評価」という二語で片付けられることが多いのですが、この二語の間には見た目以上に近い部分と、決定的に違う部分があります。
★3は専門家確認付きの自己評価
★3の評価方法は、正確には専門家確認付きの自己評価です。自己評価という言葉から社内で完結すると読まれがちですが、そうではありません。
SCSセキュリティ専門家の確認と署名が前提になっています。自社で評価をまとめたあと、外部の専門家に見てもらい署名を得る工程が必ず入ります。
この点を見落としたまま計画を立てると、社内の作業だけで完了する想定になってしまいます。専門家に依頼する期間、指摘を受けて修正する期間を、最初からスケジュールに入れておく必要があります。
なお、★3は認証ではありません。「SCS評価制度の認証を取得する」という表現を社内資料で使っている例を見かけますが、★3は専門家確認付きの自己評価です。★を取得する、あるいは登録するという言い方が正確になります。
★4は第三者評価に実地審査と技術検証が加わる
★4は評価機関による第三者評価です。ここに実地審査と技術検証という2つの工程が加わります。
実地審査は、書面の記述と現場の運用が一致しているかを確認する工程です。技術検証は、設定やログといった技術的な状態を確認する工程になります。
準備の性質がここで変わります。★3は「評価基準ごとに証跡をそろえる」作業が中心ですが、★4では「その証跡が現場の実態と一致していることを説明できる」ところまで求められます。
証跡の取り方は3つに分かれる(ジョーシス独自の整理)
この3つの分け方は、制度が定めたものではありません。IPAが公開している評価基準を、証跡をどう集めるかという観点でジョーシスが独自に整理したものです。
評価方法が違っても、証跡をどう集めるかという軸は共通しています。★3の81件を証跡の取得手段で分けると、次の3つになります。
| 満たし方 | 件数 | 割合 | 何をするのか |
|---|---|---|---|
| システムで取る | 40 | 49% | API連携で台帳や設定状況を自動取得する |
| 文書で示す | 25 | 31% | 規程・手順書を作り、評価基準の粒度に合わせる |
| 人手で回す | 16 | 20% | 周知・点検・承認を人が実施し、記録に残す |
なお、この3分類は、IPAが公開している要求事項・評価基準の各基準に、想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
この3つのうち、★4の技術検証で効いてくるのは1つ目のシステムで取る40件です。設定状況を実機やログで示す工程がある以上、台帳と実態が一致していることを機械的に説明できる状態が前提になります。
一方で、文書で示す25件と人手で回す16件は、★3の段階から積み上げておかないと後から作れません。とくに人手で回す16件は年1回の実施記録を求めるものが多く、記録を取り始めた時点からしか蓄積されないためです。
既存のISMS文書を出発点にして規程側を整える進め方については、ISMS対応で押さえる統制と実装ステップが参考になります。ISMSとSCS評価制度の関係について公式な整理は2026年9月15日時点で公表されておらず、免除規定も確認できません。ただし、ISMSで作った規程や記録が証跡として使える場面はあります。
SCS評価制度への対応をどこから機械化できるか整理したい場合は、IT資産とアカウントの一元管理の考え方をまとめた資料が参考になります。
有効期間と更新サイクルの違い|★4の3年更新に潜む毎年の提出
3つ目の主要な違いが、有効期間です。★3は1年、★4は3年。ここだけを見ると★4のほうが運用の負荷が軽いように読めますが、実際は違います。
★4は3年更新でも毎年の提出がある
★4の有効期間は3年ですが、期間中も毎年の自己評価を評価機関へ提出する必要があります。
つまり、3年のあいだ何もしなくてよいわけではありません。1年目に評価機関の評価を受け、2年目と3年目は自己評価を提出し、4年目に改めて評価を受ける。そういう流れになります。
★3と★4の年次の負荷を並べると次のようになります。
| 年 | ★3 | ★4 |
|---|---|---|
| 1年目 | 専門家確認付きの自己評価を実施し取得 | 評価機関による評価・実地審査・技術検証を受けて取得 |
| 2年目 | 更新のため専門家確認付きの自己評価を再度実施 | 自己評価を評価機関へ提出 |
| 3年目 | 更新のため専門家確認付きの自己評価を再度実施 | 自己評価を評価機関へ提出 |
| 4年目 | 更新のため専門家確認付きの自己評価を再度実施 | 3年の有効期間が切れるため、改めて評価を受ける |
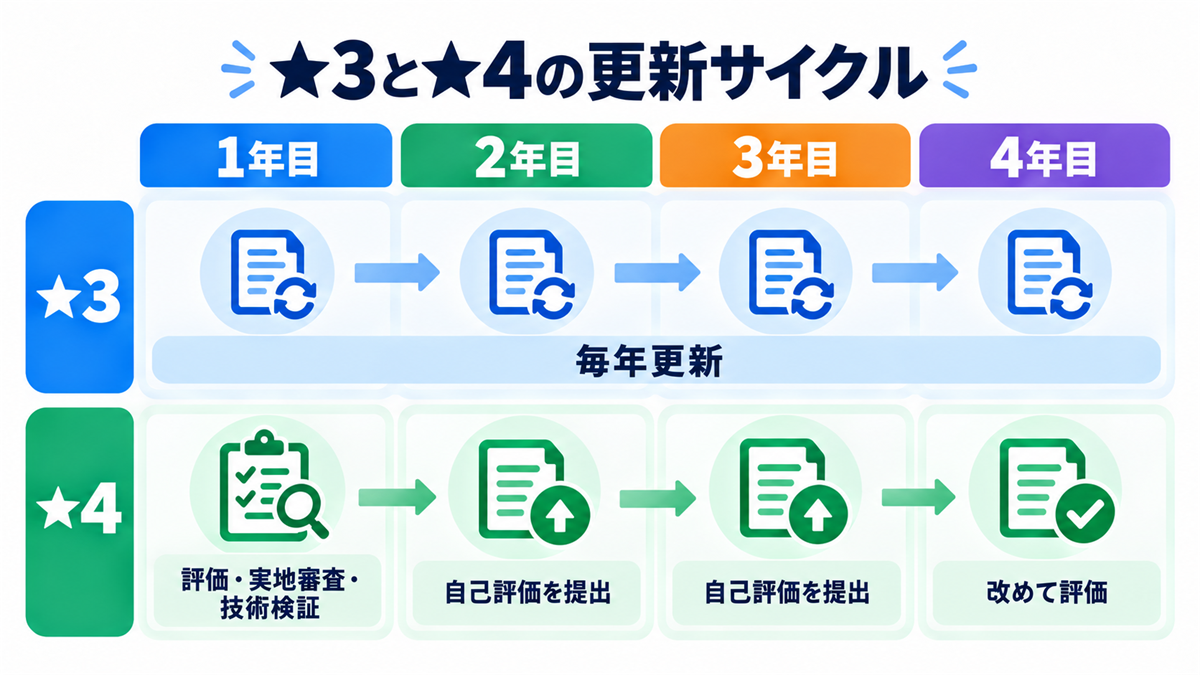
違いは、年次の作業がなくなるかどうかではなく、外部の関与がどの年に集中するかです。★3は毎年同じ規模の作業が来ます。★4は3年ごとに大きな山が来て、あいだの2年は自己評価の提出でつなぎます。
評価基準そのものに頻度が書かれている
有効期間の議論とは別に、評価基準の条文には実施の頻度が具体的に書かれています。★3・★4のどちらを取得しても、この頻度で回し続けることが前提になります。
| 頻度 | 求められること |
|---|---|
| 常時 | 退職IDの速やかな削除/資産台帳の維持 |
| 14日以内 | 重大な脆弱性(CVSS7.0以上)へのパッチ適用 |
| 月1回 | 認証ログの監視/不審な認証試行の点検 |
| 年1回 | 取引先の★確認/全アクセス権の棚卸/評価の更新提出 |
なお、14日以内という基準は★3の評価基準に書かれているものです。
この表を見ると、有効期間の1年と3年という違いが、日々の運用ではあまり意味を持たないことがわかります。常時対応が求められる退職IDの削除も、月1回の認証ログ監視も、★の段階によって頻度が変わるわけではありません。
運用の負荷が最も高いのは常時対応の領域
年1回の作業は計画に組み込めますが、常時対応が求められる領域は運用の形そのものを変える必要があります。
退職IDの削除を例に取ると、人事から退職の連絡が届いてから手作業でアカウントを止めていく運用では、どうしても数日から数週間のずれが生まれます。そのずれ自体が記録に残ってしまう点が、従来の内部統制対応と違うところです。
年1回の全アクセス権の棚卸についても同じことが言えます。棚卸しの日に正しい状態であっても、その後の異動で権限が増えていく形では、常時の維持という要求に応えられません。棚卸しの実務と自動化の考え方はアクセス権レビューの進め方と自動化で扱っています。
★3を取得していなくても★4は取得できる
比較の話で最も誤解が多いのがここです。結論から書くと、★3の取得は★4の前提条件ではありません。
包括関係と取得の順序は別の話
★4の要求事項43は★3の要求事項26を包括しています。評価基準も、153件のなかに★3の81件が含まれます。この構造から、★3を取ってから★4へ積み上げる順序が必要だと読まれることが多いのですが、そうした関係にはならないとIPAが明記しています。
包括関係は「★4を満たせば★3の内容も満たしている」という中身の話です。取得の順序は「どの段階を先に申請するか」という手続きの話であり、両者は別の問題として整理されています。
実務への影響
この点が効いてくるのは、取引先から★4を提示された場合です。
まず★3を取得し、翌年に★4へ上げる。そういう2段階の計画を立てる必要はありません。★4を直接目指す選択ができます。★3の取得と更新にかかる工程が1回分不要になるため、期間と工数の両面で差が出ます。
一方で、準備の作業そのものは★3の範囲から始めるのが合理的です。★4の153件は★3の81件を包括しているため、★3の範囲を満たす作業がそのまま★4の土台になります。「★3を申請する必要はないが、★3の範囲から着手する」という整理が実態に合います。
社内説明でのつまずきどころ
この話を社内で共有するときは、次の2つを分けて伝えると誤解が起きにくくなります。
1つは、★3の申請は★4の必須要件ではないということ。もう1つは、★3の要求事項26は★4の要求事項43に含まれるため、作業としては★3の範囲が先に来るということ。
「★3を飛ばせる」という言い方だけが伝わると、★3の範囲の作業まで不要だと受け取られることがあります。飛ばせるのは申請であって、対策ではありません。
費用と期間はどちらも未公表|比較できるのは構造まで
最後に、比較表の一番下の行について補足します。
2026年9月15日時点で公表されていないこと
★3・★4のいずれについても、評価そのものにかかる費用と、取得にかかる期間は2026年9月15日時点で公表されていません。IPAは今後公開するとしています。
評価機関・評価用ガイド等の公表が2026年度下期、研修事業者の公表が2026年12月末頃からとされているため、費用感が見えるのもその前後になる見込みです。運用開始は2026年度末頃と想定されており、2026年9月15日時点では申請そのものができません。
金額を前提にした社内の試算は、確定情報が出てから行うほうが確実です。他社の解説記事に具体的な金額が書かれている場合、その出典が制度側の公表資料かどうかを確認しておくことをおすすめします。
比較できるのは工程の違いだけ
金額が未公表である以上、現時点で比較できるのは、どの工程にコストが生じうるかという構造までです。
★3は、自己評価を社内でまとめる工数と、SCSセキュリティ専門家の確認・署名を受ける工程が毎年発生します。★4は、評価機関による評価・実地審査・技術検証の工程が3年ごとに発生し、そのあいだの年は自己評価を提出する工数がかかります。
どちらも社内の工数が主要な要素になる点は共通しています。とくに証跡の整備は、どちらの段階でも初年度に集中します。
現時点でわかっている範囲はSCS評価制度への対応費用でわかっていることに整理しています。
未公表のあいだにできること
費用が見えないことを理由に着手を止める必要はありません。★3・★4のどちらを目指す場合でも共通して必要になる作業があります。
1つ目は、ID・端末・SaaS・ネットワークの台帳を、申請ベースではなく利用実態から出せる状態にすること。2つ目は、既存の規程を評価基準の条文単位で突き合わせること。3つ目は、周知と点検の記録の様式を先に決めておくことです。
この3つはいずれも、評価機関が指定される前から進められます。とくに3つ目は、実施したという事実ではなく実施を示す記録が評価されるという制度の性格上、始めた時点からしか積み上がりません。
なお、SCS評価制度は任意の制度であり、取引に規制措置を設けるものではないと経済産業省と内閣官房国家サイバー統括室が2026年4月27日に注意喚起しています。特定のセキュリティ対策製品の導入が必須とされているものでもありません。
よくある質問
★3と★4は同時に始まりますか
運用開始は2026年度末頃と想定されており、対象は★3・★4の2区分です。どちらかが先行して始まる予定は公表されていません。★5は要求事項も評価基準も開始時期も検討中です。2026年9月15日時点では、★3・★4のいずれも申請できません。
★1・★2を取ってから★3に進む必要がありますか
必要ありません。★1・★2はIPAのSECURITY ACTIONという別制度であり、SCS評価制度の前提条件にはなっていません。ただし自己宣言の枠組みのため費用をかけずに着手でき、★3の準備段階として使うことはできます。制度上の必須要件と実務上の助走は分けて考えると整理しやすくなります。
取引先から★の段階を指定されていない場合はどちらを目指せばよいですか
現時点では★3の範囲から着手するのが現実的です。★4の評価基準153件は★3の81件を包括するため、先に進めた作業は無駄になりません。評価機関の指定が2026年度下期、費用の公表も未定であることを踏まえ、段階の確定は取引先との協議を待つ選択もあります。
★3と★4で費用はどれくらい違いますか
金額は★3・★4のいずれも2026年9月15日時点で公表されていません。IPAは今後公開するとしています。現時点で比較できるのは工程の違いだけです。★3は専門家の確認・署名を毎年、★4は評価機関による評価・実地審査・技術検証を3年ごとに受ける構造になっています。
まとめ
SCS評価制度の★3と★4の違いについて、2026年9月15日時点で押さえておきたい点を整理します。
1つ目は、件数・評価方法・有効期間の3軸で違うということ。要求事項は26と43、評価基準は81と153、評価方法は専門家確認付きの自己評価と第三者評価、有効期間は1年と3年です。★4には実地審査と技術検証が加わります。
2つ目は、比較表だけでは見落としやすい3点があるということ。★3も専門家の確認と署名が前提で社内では完結しないこと。★4の3年更新は期間中も毎年の自己評価提出を伴うこと。そして★3を取得していなくても★4を取得できることです。
3つ目は、増えた72件の中身です。★4で伸び率が高いのは攻撃等の検知の2.7倍とリスクの特定の2.6倍で、防御を厚くするだけの段階ではありません。一方でアイデンティティ・認証は27件から33件と6件しか増えず、★3で作った基盤はそのまま活きます。
なお、ここで触れた内容別の分類は、制度が定めた区分ではありません。ジョーシスが独自に整理したものです。
段階をどちらに決めるにしても、最初の作業は変わりません。ID・端末・SaaS・ネットワークの実態を把握し、評価のときに出せる証跡として蓄積する。ここが共通の出発点になります。
ジョーシスでは、ITデバイスとSaaS、アカウント情報を一元管理し、評価のときに出せる証跡として蓄積する仕組みを提供しています。自社の現状をどこまで機械的に把握できるか確認したい場合は、資料をご覧ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.




ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


