

SCS評価制度は義務か任意か|取らないと取引が止まる、は本当か
現在の状況をヒアリングし、最適な改善方法をご提案します。
「SCS評価制度は義務なのか」。社内でこの制度の話題が出たとき、最初に飛んでくるのがこの問いではないでしょうか。経営層からは「やらないと取引が止まるのか」と聞かれ、営業部門からは「入札で不利になるのか」と聞かれる。答えを一言で返せないまま、判断が保留になっている状態の企業は少なくないはずです。
結論から書きます。SCS評価制度は任意の制度です。経済産業省と内閣官房国家サイバー統括室は2026年4月27日に、本制度は取引に規制措置を設けるものではないという趣旨の注意喚起を出しています。取得しなかったことを理由に法令上の罰則が科されることも、行政処分を受けることもありません。
ただし「任意だから影響はない」と読むと、判断を誤ります。取得した企業は登録組織台帳で公開されます。そして制度の想定には、委託元が委託先に適切な★の段階を提示し、実施状況を確認することが含まれています。規制として働くのではなく、選別の材料として働く。ここが実務上の要点になります。
この記事では、義務ではないという事実と、それでも影響が生じうる理由を分けて整理します。あわせて、制度が公表している事項と当社の想定にとどまる部分にも線を引きました。判断を先送りするのか、今から準備を始めるのかを決めるための材料として使える構成にしています。基準日は2026年9月15日です。
制度そのものの全体像を先に押さえたい場合は、SCS評価制度とは|★3の81基準と満たし方3分類で要求事項と評価基準の実数まで整理しています。
SCS評価制度は義務か|結論と、その根拠
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を評価し、その結果を★の段階で示す制度です。取得は任意であり、法令上の義務ではありません。
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」といいます。経済産業省と内閣官房国家サイバー統括室が2026年3月に制度構築方針を公表し、運営はIPA(独立行政法人情報処理推進機構)が担います。
「任意」と明言された経緯
制度構築方針が公表されたあと、2026年春先にかけて「取得しないと取引ができなくなる」「入札条件になる」といった解説が一部で広がりました。これを受けて、経済産業省と内閣官房国家サイバー統括室は2026年4月27日に注意喚起を出しています。内容は2点です。
1つは、本制度は任意の制度であり、取引に規制措置を設けるものではないということ。もう1つは、特定のセキュリティ対策製品の導入が必須とされているわけではないということです。
つまり、制度の側から「取得しなければ取引できない」と定めた事実はありません。「この製品を入れなければ★は取れない」という形で製品を指定した事実もありません。営業を受けている最中にこうした説明を聞いた場合は、制度の公表事項なのか、説明する側の解釈なのかを切り分けて聞き直すのが安全です。
参考:IPA サプライチェーン強化に向けたセキュリティ対策評価制度
「義務」という言葉を3つに分けて考える
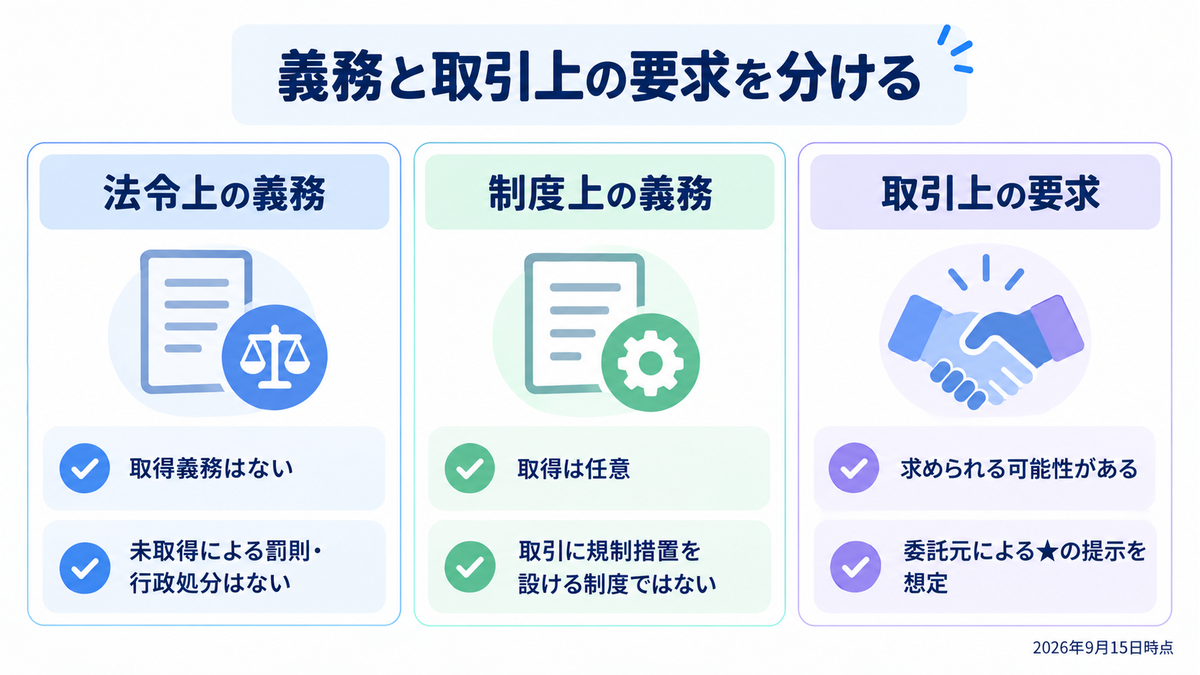
社内の議論がかみ合わなくなる原因の多くは、「義務」という言葉が指す範囲が人によって違うことにあります。次の3層に分けると、話が整理されます。
| 層 | 問い | 2026年9月15日時点の答え |
|---|---|---|
| 法令上の義務 | 取得しないと罰則や行政処分があるか | ない。法令で取得を求める制度ではない |
| 制度上の義務 | 制度が取得を求めているか | 求めていない。任意の制度であり、取引に規制措置を設けるものではないと注意喚起されている |
| 取引上の要求 | 取引先から求められる可能性があるか | 制度が禁じているわけではない。委託元が委託先に段階を提示し、実施状況を確認することは制度の想定に含まれている |
法令上も制度上も義務ではない。しかし取引上の要求として現れる可能性は残る。この3層目だけが、実務で効いてくる部分になります。
言い換えると、「任意」は「制度が強制しない」という意味であって、「取引先が求めない」という意味ではありません。ここを同一視した社内説明をすると、あとで取引先から★の提示を受けたときに「話が違う」となりがちです。
法令や業界規制への対応と、任意の枠組みへの対応をどう区別して管理するかについては、ITコンプライアンスとは|規制対応の進め方と50項目チェックリストが整理の枠組みとして使えます。
罰則がないことと、何も起きないことは別
法令上の義務ではないため、未取得を理由とした行政上の不利益はありません。この点は誤解なく社内に伝えて差し支えありません。
一方で、制度は取得状況を外から見える形にしています。次の章以降で詳しく扱いますが、公開と確認という2つの仕組みが制度に組み込まれているため、「罰則がない=何も起きない」とはなりません。社内説明では、この2つを必ずセットで伝えることをおすすめします。
対象になるのはどの企業か|規模も立場も問わない
対象は、発注元・受注先・再委託先など、サプライチェーンを構成するすべての企業です。企業規模も、取引上の立場も問いません。
「うちは対象外」と考えやすい3つのパターン
現場でよく聞くのは次の3つです。いずれも、制度の想定とはずれています。
1つ目は「大企業向けの制度だろう」という受け止めです。制度が対象としているのは企業の規模ではなく、サプライチェーンを構成しているかどうかです。従業員数や資本金による線引きは設けられていません。
2つ目は「うちは二次請け・三次請けだから関係ない」というものです。制度は再委託先まで明示的に含めています。攻撃者は連鎖のなかで最も守りの薄いところから入ってくるため、階層の深さは対象から外れる理由になりません。
3つ目は「発注する側だから、求められる側ではない」という理解です。これは後の章で詳しく扱いますが、発注側にも自社のIT基盤の把握が求められます。提示する立場と問われる立場は両立します。
サプライチェーンの末端が入口になった国内事例については、サプライチェーン攻撃の対策と国内事例で手口ごとに整理しています。
評価されるのはインターネットに接続する自社IT基盤
対象範囲は広い一方で、評価される範囲は限定されています。評価範囲は「インターネットに接続する自社IT基盤」と定められており、工場やプラントの制御システム、いわゆるOTシステムは対象外です。自社が提供している製品そのものも含まれません。
製造業の担当者からは「生産設備まで評価されるなら準備が現実的でない」という声が出ますが、現時点の制度構築方針では対象外です。まず社内のIT基盤のうちインターネットに接続している範囲を切り出すところから入るのが、対応の入口になります。
対象範囲を経済規模で見るとどうなるか
「規模も立場も問わない」と書かれていても、それが実際にどれだけの取引を指すのかは見えにくいところです。ジョーシスの独自試算では、この制度が射程に入れる企業間取引の規模はおよそ555兆円になります。
内訳はこうです。2025年度の名目GDPが約670兆円。このうち、企業が生産の過程で他社から購入した原材料・部品・サービスの費用、いわゆる中間投入が82.8%を占めます。両者を掛け合わせた値が約555兆円です。
この数字が示すのは範囲の広さというより、外れる余地の少なさのほうです。日本の企業間取引のほぼ全体が制度の想定する範囲に入る以上、「自社は対象か」を検討することの実益は小さくなります。判断に効くのは「自社はいつ求められるか」のほうだと考えています。
なお、この555兆円という数字はジョーシスが公開統計をもとに独自に試算したものであり、公的機関が公表している値ではありません。
★1・★2は本制度の段階ではない
対象範囲の話でもう1つ補足しておきます。SCS評価制度が定めるのは★3と★4の2区分です。★1・★2はIPAが以前から運用しているSECURITY ACTION、つまり中小企業が自ら情報セキュリティ対策に取り組むことを宣言する枠組みであり、本制度の段階ではありません。★5は要求事項も評価基準も評価スキームも開始時期も検討中です。
「★1から順番に取っていけばいい」と読める解説がありますが、正確ではありません。ただし、いきなり★3に着手するのが難しい場合に、SECURITY ACTIONを準備段階として使うことはできます。自己宣言の枠組みのため、費用をかけずに着手できる点が利点になります。
任意なのに影響が出るのはなぜか|制度に組み込まれた2つの仕組み
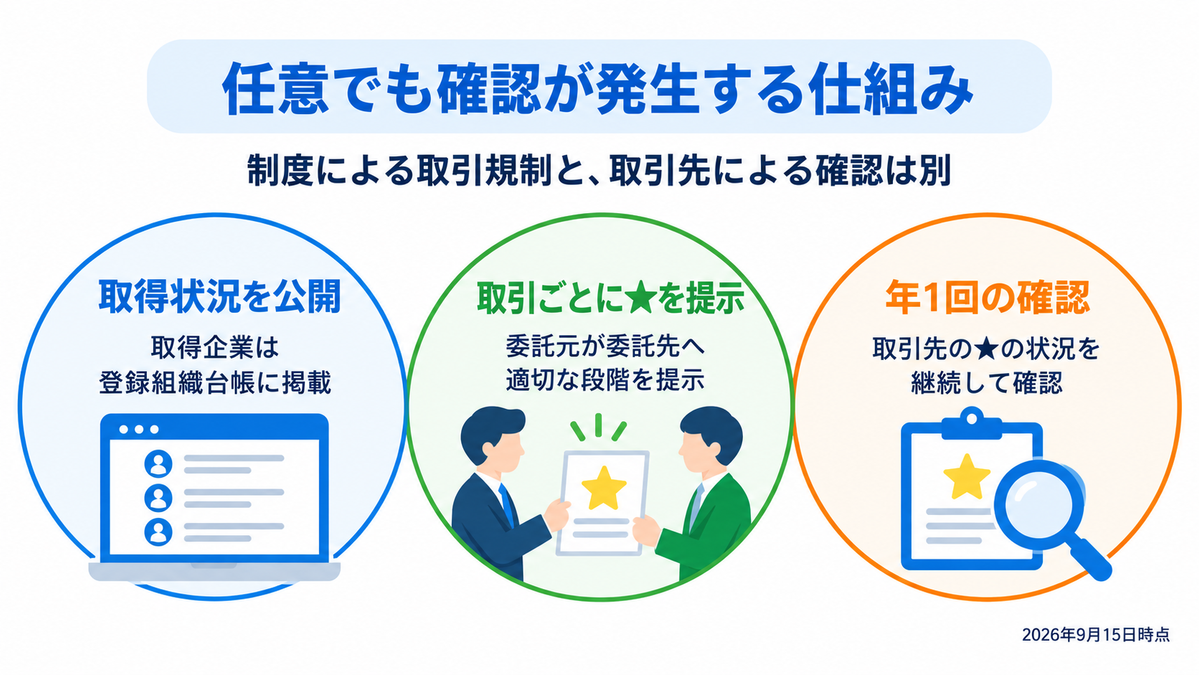
任意の制度であるにもかかわらず実務で影響が生じるのは、制度の設計に公開と確認という2つの仕組みが入っているためです。規制ではなく、選別の材料として働くと表現するのが実態に近いと考えています。
仕組み1:取得した企業は登録組織台帳で公開される
1つ目は公開です。★を取得した企業は登録組織台帳で公開されます。取得したことが自社の中だけにとどまらず、外から確認できる状態になるということです。
ここから導かれる帰結は2つあります。取得した企業は、営業や調達の場面で「台帳に載っている」と示せるようになります。そして取得していない企業は、台帳に載っていない状態が同じように外から見えます。積極的な不利益が制度から課されるわけではありませんが、比較の土俵には自動的に載ります。
自社が対外的に公表するかどうかとは別に、取得した事実は制度の側の台帳に記録されます。社内では「公表するかどうかは自社で決められる」という前提が残っていることがあるため、ここは先に確認しておく価値があります。
仕組み2:委託元が段階を提示し、実施状況を確認する
2つ目は確認です。制度の想定には、2社間の取引契約のなかで委託元が委託先に適切な★の段階を提示し、委託先が実施状況を示すという流れが含まれています。
この流れが取引の連鎖に沿って伝わっていくことが、制度の構造上の狙いです。最終製品を出す企業が一次取引先に提示し、一次取引先が二次取引先に提示する。規制が上から降りてくるのではなく、取引ごとの要求として横に広がっていきます。
仕組みを裏づける「年1回」の運用サイクル
この2つが理屈の上の話にとどまらないことは、評価基準の中身からも読み取れます。★3の評価基準には、取引先の★を年1回確認するという頻度が書き込まれています。取引先管理は制度の大分類の1つとして立てられており、★3で4つ、★4で7つの評価基準が割り当てられています。
つまり、★を取得した企業は、自社の取引先の★の状況を毎年確認することが求められます。取得企業が増えるほど、確認する側も増えていく構造です。
| 頻度 | 評価基準に書かれている運用 |
|---|---|
| 常時 | 退職IDの速やかな削除/資産台帳の維持 |
| 14日以内 | 重大な脆弱性(CVSS7.0以上)へのパッチ適用 |
| 月1回 | 認証ログの監視/不審な認証試行の点検 |
| 年1回 | 取引先の★確認/全アクセス権の棚卸/評価の更新提出 |
制度が取引を規制していないことと、取引の現場で確認が発生することは、両立します。「義務ではない」と「影響がない」を同じ意味で使わないほうがよい理由が、この表に表れています。
取得しない選択をした場合、実務で何が起きうるか
ここからは、取得しないという選択をした場合に何が起きるのかを扱います。ただしこの章の内容には、制度が公表している事項と当社の想定が混在します。どちらなのかを都度明示して書きます。
制度側が定めていること(公表事項)
制度が定めているのは、ここまでに整理したとおりです。未取得を理由とした罰則も行政処分もありません。取引を規制する措置もありません。特定製品の導入を必須とする定めもありません。
未取得の企業に対して制度が何かを課すという設計にはなっていない。これが2026年9月15日時点で確認できる範囲です。
取引の現場で起きうること(当社想定)
一方で、取引の現場で何が起きるかは制度の公表事項ではありません。以下は当社の想定として読んでください。
まず考えられるのは、説明を求められる場面が増えることです。制度の想定に「委託元が段階を提示し実施状況を確認する」ことが含まれている以上、取引先から現在地を尋ねられる機会は出てきます。そのときに「検討中です」で止まるのか、「★3に向けて棚卸しを終えており、規程の突き合わせ中です」と答えられるのかで、相手の受け取り方は変わります。
次に、要求が本格化する時期です。2027年度以降に★の要求が本格化するという見通しは、ジョーシスの想定であり、制度側が公表している事項ではありません。運用開始が2026年度末頃と想定されていること、取引先の★確認が年1回の運用として評価基準に書かれていることから逆算した見立てになります。
そして、これらはいずれも個別の取引先ごとの判断です。制度が一律に線を引くわけではないため、「いつから」「どの取引で」求められるかは、自社の取引構造によって変わります。主要取引先が★の取得に動いているかどうかが、最も直接的な判断材料になります。
準備の時間だけは、あとから買えない
想定の話ばかりになるのを避けるため、制度の事実から確実に言えることを1つ挙げます。準備にかかる時間は、判断を先送りしても短くならないという点です。
★3の評価基準は、証跡をどう集めるかという軸で見ると3つに分けられます。この3つの分け方は制度が定めたものではなく、IPAが公開している評価基準をジョーシスが独自に整理したものです。
| 満たし方 | 件数 | 割合 | 何をするのか |
|---|---|---|---|
| システムで取る | 40 | 49% | API連携で台帳や設定状況を自動取得する |
| 文書で示す | 25 | 31% | 規程・手順書を作り、評価基準の粒度に合わせる |
| 人手で回す | 16 | 20% | 周知・点検・承認を人が実施し、記録に残す |
なお、この3分類は、IPAが公開している要求事項・評価基準の各基準に、想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
注目したいのは、人手で回す16件のほうです。この中には全社への周知が5件、年1回の点検が4件含まれます。年1回の実施記録は、記録を取り始めた時点からしか積み上がりません。申請の直前に半年分をまとめて作る、という進め方ができない性質の作業です。
文書で示す25件も同様に、作ってすぐ使えるものではありません。評価基準の条文ごとに、どの文書のどこが対応しているかを示す必要があり、方針・規程・手順・記録の4階層がつながっていることも求められます。
取るか取らないかの判断は後でよい。ただし、記録を取り始めるかどうかの判断だけは、後に回すと取り返しがつきにくい。この2つを分けて考えるのが実務的です。
評価の依頼先が決まるのは運用開始の直前
もう1つ、日程から言える事実があります。評価機関・評価用ガイド等の公表は2026年度下期、研修事業者の公表は2026年12月末頃からとされています。つまり、依頼先が具体的に見えるのは運用開始の直前になります。
2026年9月時点では申請そのものができません。この期間を「まだ決まっていないから動けない」と見るか、「社内側の準備に充てられる期間」と見るかで、運用開始時点の立ち位置が変わってきます。
制度対応をどこから機械化できるかを整理したい場合は、IT資産とアカウントの一元管理の考え方をまとめた資料が参考になります。
発注側の立場も二重になる|提示する側であり、問われる側でもある
ここまでは主に受注側の視点で整理してきました。発注側の立場は、これとは別の形で二重になります。
立場1:委託先に段階を提示する側
制度の想定では、委託元が委託先に適切な★の段階を提示します。どの取引にどの段階を求めるかを決めるのは発注側です。
ここで判断が必要になるのは、取引の重要度に応じた線引きです。基幹システムの開発を任せている委託先と、単発の制作物を発注している委託先に、同じ段階を求めるのが妥当とは限りません。どの取引を対象にするか、どの段階を求めるか、いつまでに求めるかを自社の調達基準として整理する作業が、発注側には発生します。
現時点では評価用ガイド等が未公表のため、この基準づくりを詰め切ることはできません。ただし、対象にする取引の洗い出し自体は今から着手できます。
立場2:取引先管理として自社も評価される側
同時に、発注側は自社が評価を受けるときに取引先管理の項目で問われます。取引先管理は制度の大分類の1つで、★3では4つ、★4では7つの評価基準が割り当てられています。
内容としては、取引先との関係の把握、外部サービスの管理、そして取引先の★の年1回の確認といった運用が中心になります。委託先に★を求める立場であることが、そのまま自社の評価項目になるという構造です。
「うちは発注する側だから、制度対応は取引先の話」という整理をしていると、自社の評価で取引先管理の項目が空白になります。提示する側であることと、問われる側であることは、制度上は同じ1つの話です。
発注側が今から着手できること
発注側が先に手をつけておくと効率がよいのは、取引先の一覧を評価の単位で持ち直すことです。
多くの企業では、取引先の情報は購買管理システムや契約管理台帳に入っています。ただし、そこに入っているのは支払条件や契約期間であって、どのシステムに接続しているか、どの情報を預けているかという観点では整理されていないことが大半です。制度が問うのは後者になります。
自社の外部サービスとアカウントの棚卸しが、そのまま取引先管理の下地になります。この点についてはIT資産台帳の作り方と運用ルールで項目設計まで整理しています。
すでに取引先から★3の提示を受けている場合は、取引先にSCS★3を求められたときの実務のほうが、時系列に沿って進められる内容になっています。
取る・様子を見る・取らないをどう判断するか
義務ではない以上、判断は各社に委ねられます。判断材料を整理すると、おおむね3つの立場に分かれます。
| 立場 | 当てはまりやすい状況 | 2026年9月時点でやること |
|---|---|---|
| 運用開始と同時に取得する | 主要取引先がすでに★の話を出している/官公庁・大手製造業との取引が売上の柱/自社が発注側として委託先に提示する必要がある | 棚卸しと記録の様式づくりを先行。評価機関の公表を待って申請の段取りに入る |
| 準備だけ進めて判断を保留する | 取引先から具体的な提示はまだない/ISMSなど既存の枠組みがあり流用の余地が大きい | 既存規程と評価基準の突き合わせを進める。年1回の記録だけは先に取り始める |
| 当面は取得しない | 取引先が限定的で、いずれもセキュリティ要求を出していない/IT基盤の規模が小さく外部接続が限られる | 主要取引先の動きを定点で確認する。要求が出た時点から始めると時間がかかる点は織り込む |
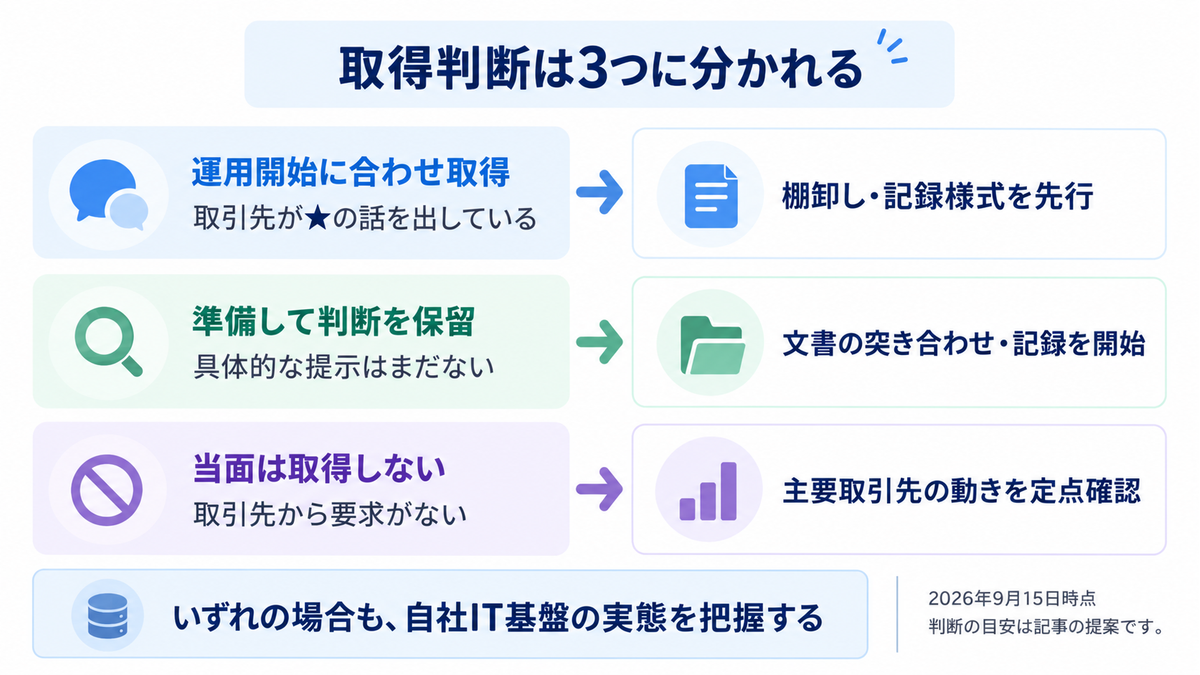
3つのどれを選ぶ場合でも、共通してやっておく価値があるのは、自社のIT基盤に何があるかを出せる状態にすることです。ID・端末・SaaS・ネットワークの台帳が、申請ベースではなく利用実態から出せるかどうか。ここが整っていないと、どの立場を選んでも次に進めません。
判断の軸として費用を置きたい場合は、2026年9月15日時点で評価そのものにかかる費用も、取得にかかる期間も公表されていない点に注意が必要です。IPAは今後公開するとしています。公表済みの範囲と未公表の範囲の線引きはSCS評価制度への対応費用でわかっていることにまとめました。
ISMSがあれば免除されるのか
判断の場面でよく出るのが、ISMSやプライバシーマークとの関係です。
ISMSとの関係について、公式な整理は2026年9月15日時点で公表されていません。免除規定も確認できません。「ISMSを取っているから対応済み」と整理するのは、現時点では根拠がない状態になります。
一方で、ISMSで作った規程や記録が証跡として使える場面はあります。使えるかどうかではなく、評価基準の条文ごとにどこまで対応しているかを確認する作業が必要になる、という理解が実態に近いところです。既存文書を出発点にする進め方は、ISMS対応で押さえる統制と実装ステップが参考になります。
2026年9月時点で確定していること、していないこと
判断を社内で共有するときに、確度の違いが混ざると議論が長引きます。分けて整理します。
確定していること
2026年9月15日時点で、一次情報から確認できる事項です。社内資料に転記するなら、まずはこの範囲にとどめておくと、あとから制度側の発表で修正が入ることを避けられます。
- 任意の制度であり、取引に規制措置を設けるものではない(2026年4月27日 注意喚起)
- 特定のセキュリティ対策製品の導入が必須とされているものではない(同)
- 対象は発注元・受注先・再委託先など、規模も立場も問わないすべての企業
- 評価範囲はインターネットに接続する自社IT基盤。OTシステムと提供製品そのものは対象外
- 制度が定めるのは★3と★4。★1・★2はSECURITY ACTIONで本制度の段階ではない
- ★3は要求事項26・評価基準81、専門家確認付きの自己評価で有効期間1年
- ★4は要求事項43・評価基準153、第三者評価に実地審査と技術検証が加わり3年更新。期間中も毎年の自己評価を評価機関へ提出する
- 取得した企業は登録組織台帳で公開される
- 2026年3月に制度構築方針が公表された
参考:IPA SCS評価制度 ★3・★4 要求事項及び評価基準(Excel・2026年4月21日版/2026年9月15日取得)
予定・想定にとどまること
一方、これから起きることは時期が動く可能性を含みます。同じ「これから」でも、制度側が予定として示しているものと、ジョーシスが逆算した見立てとでは確度が違います。右列で区別しました。
| 時期 | 内容 | 確度 |
|---|---|---|
| 2026年度下期 | 評価機関・評価用ガイド等 公表 | 予定 |
| 2026年12月末頃から | 研修事業者の公表 | 予定 |
| 2026年度末頃 | 運用開始。取得企業の公表もここから | 想定 |
| 2027年度以降 | ★の要求が本格化 | 当社想定 |
社内説明では「2026年度末頃に始まる想定」と幅を持たせた表現にしておくと、後から修正が入りにくくなります。とくに最終行は制度の公表事項ではなく当社の想定である点を、資料にも書き添えておくことをおすすめします。
未公表のまま残っていること
費用と取得にかかる期間は未公表です。ISMSとの関係についての公式な整理も出ていません。この2つは判断に直結する情報ですが、2026年9月15日時点では埋まっていません。
未公表であることを前提に判断の枠だけ作っておき、公表されたタイミングで数字を入れる。この進め方であれば、情報待ちで止まる期間を減らせます。
義務ではない今のうちに着手できる3つのこと
以下で使う分類は、前述のとおりジョーシスが独自に整理したものです。制度が定めた区分ではありません。
申請はまだできません。それでも準備として動けることがあります。優先順位の高い順に3つ挙げます。
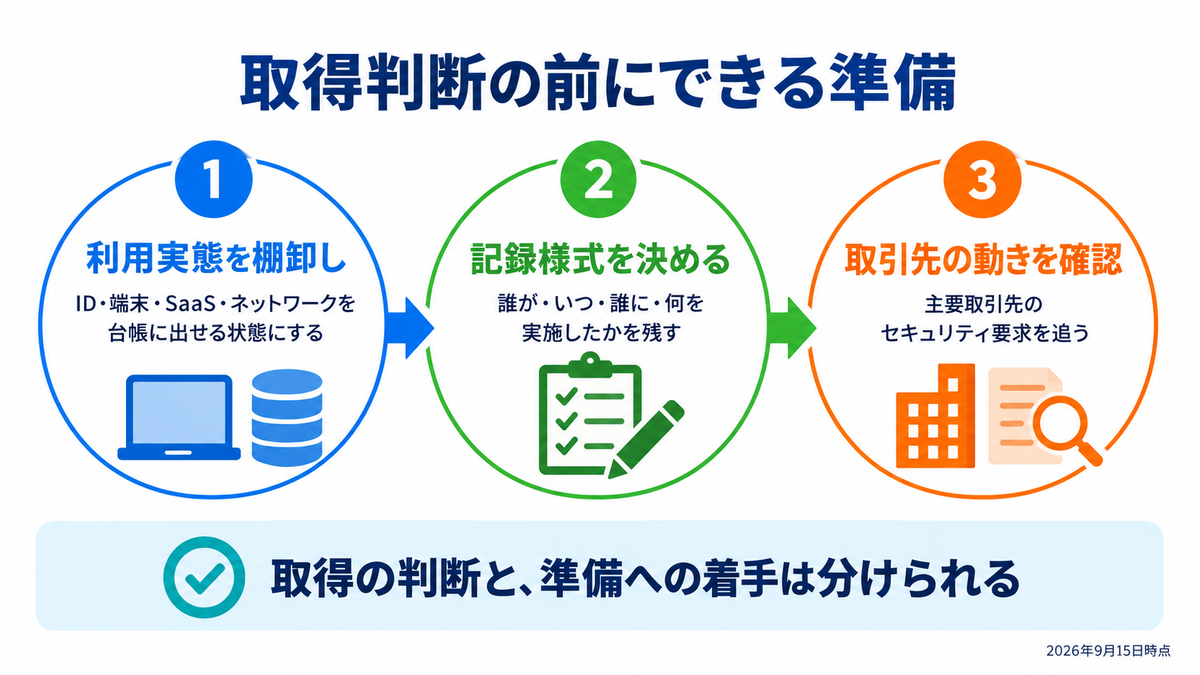
1. IT基盤の棚卸しを利用実態から出せるようにする
ID・端末・SaaS・ネットワークの台帳が、申請ベースではなく利用実態から出せる状態にあるかを確認します。証跡をシステムで取る40件は、この棚卸しがすべての前提になります。
以前は、年に一度の棚卸しで台帳を作り直し、その後の追加や廃棄は申請書で追いかける形が主流でした。いまは各システムのAPIから利用実態そのものを取りにいけるため、台帳のほうが実態に追随します。評価基準が資産台帳の維持を常時の運用として求めている以上、後者の形に寄せておくほうが無理がありません。
台帳がExcelで手管理されていて最終更新が半年前、という状態だと、証跡として成立しません。取得の判断以前に、ここは詰まりやすいところです。
2. 記録の様式を先に決めてしまう
人手で回す16件は、毎年やり直しになります。誰が、いつ、誰に対して、何を実施したか。この4つが埋まる様式を先に決めておけば、実施のたびにそのまま証跡になります。
条文は、周知の対象に役員・派遣社員・受入出向者を含めると明記しています。人の出入りに合わせて説明の機会が発生するため、様式を決めずに進めると記録が部署ごとにばらつきます。実施そのものはしていたのに、証跡としては使えない。この状態を避けることが、様式を先に決める理由になります。
3. 主要取引先の動きを定点で確認する
3つ目は、自社の外側の話です。取得するかどうかの判断が取引先の動きに左右される以上、主要取引先が★の取得に動いているかどうかを定期的に確認しておく必要があります。
運用開始後は登録組織台帳で確認できるようになります。それまでは、既存の取引のなかでセキュリティ要求がどう変化しているかを見ておくほかありません。取引先から提示を受けてから準備を始めると、記録の蓄積期間が確保できません。
この3つに共通するのは、取得を決めた場合にも、当面は取得しないと決めた場合にも無駄にならない点です。制度対応のためだけの作業ではなく、自社のIT環境を把握し直す作業として位置づけられます。
よくある質問
★3を取得しないと入札から除外されますか
制度の側で入札要件を定めた事実はありません。経済産業省と内閣官房国家サイバー統括室は2026年4月27日に、任意の制度であり取引に規制措置を設けるものではないと注意喚起しています。ただし各発注者が自らの調達基準に何を置くかは制度の管轄外です。個別の案件については、発注者に直接確認するのが確実です。
取得しないと取引が止まりますか
制度が取引を規制する仕組みにはなっていません。一方で、制度の想定には委託元が委託先に段階を提示し実施状況を確認することが含まれており、取引先から現在地の説明を求められる場面は想定しておく必要があります。取引が止まるかどうかではなく、説明できる状態にあるかどうかが実務上の論点になります。
いつまでに取得すればよいですか
期限は定められていません。2026年9月15日時点では申請もできない状態です。運用開始は2026年度末頃の想定で、評価機関・評価用ガイド等の公表は2026年度下期とされています。期限から逆算するのではなく、主要取引先の動きと、年1回の記録の蓄積にかかる期間から逆算するほうが実態に合います。
ISMSを取得していれば対応しなくてよいですか
ISMSとの関係について公式な整理は2026年9月15日時点で公表されておらず、免除規定も確認できません。ISMSで作った規程や記録が証跡として使える場面はありますが、評価基準の条文ごとに対応状況を示す作業は別途必要になります。取得済みであることを対応済みと読み替えないほうが安全です。
発注側の企業も取得する必要がありますか
対象は規模も立場も問いません。発注側は委託先に段階を提示する立場であると同時に、自社が評価を受けるときには取引先管理の項目で問われます。取引先管理には★3で4つ、★4で7つの評価基準が割り当てられています。提示する側であることと、問われる側であることは両立します。
まとめ
SCS評価制度が義務かどうかについて、2026年9月15日時点で押さえておきたい点は3つです。
1つ目は、任意の制度だということ。経済産業省と内閣官房国家サイバー統括室が2026年4月27日に、取引に規制措置を設けるものではないと注意喚起しています。特定製品の導入を必須とする定めもありません。未取得を理由とした罰則も行政処分もありません。
2つ目は、それでも影響が生じうるということ。取得した企業は登録組織台帳で公開され、制度の想定には委託元が委託先に段階を提示し実施状況を確認することが含まれています。規制ではなく、選別の材料として働きます。「義務ではない」と「影響がない」を同じ意味で使わないことが、社内説明の出発点になります。
3つ目は、取得の判断と、準備の着手は分けられるということ。★3の評価基準のうち人手で回す16件には年1回の実施記録が含まれ、記録を取り始めた時点からしか積み上がりません。取るかどうかを決めるのは後でよいとしても、記録を取り始めるかどうかは先に決めておく価値があります。
なお、ここで触れた証跡の取り方の3分類は、制度が定めた区分ではありません。ジョーシスが独自に整理したものです。
なお、2027年度以降に★の要求が本格化するという見通しはジョーシスの想定であり、制度側が公表している事項ではありません。確定事項と想定を分けて社内に共有することが、この制度への対応では特に効いてきます。
取るか取らないかを決める前段として、自社のIT基盤の現在地を機械的に出せるかどうかは確かめておく価値があります。ジョーシスは、ITデバイスとSaaS、アカウント情報を一元管理し、その記録を評価のときに出せる形で蓄積する仕組みを提供しています。どこまで自動で把握できるかは、資料で確認できます。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.




ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


