

認証情報の漏洩を確認する方法|情シスの調査・検知手順
現在の状況をヒアリングし、最適な改善方法をご提案します。
従業員のIDやパスワードが、気づかないうちに外部へ流出している。そんな事態は、もはや珍しいものではありません。漏洩した認証情報は不正アクセスやランサムウェアの入口となり、一件の見逃しが組織全体の被害につながります。皆さんの会社では、自社ドメインの認証情報が漏れていないかを確認する手立てを持っているでしょうか。ここでは、情シス担当者が自社の認証情報漏洩を調べ、検知し、判明後に動くための具体的な方法を整理します。
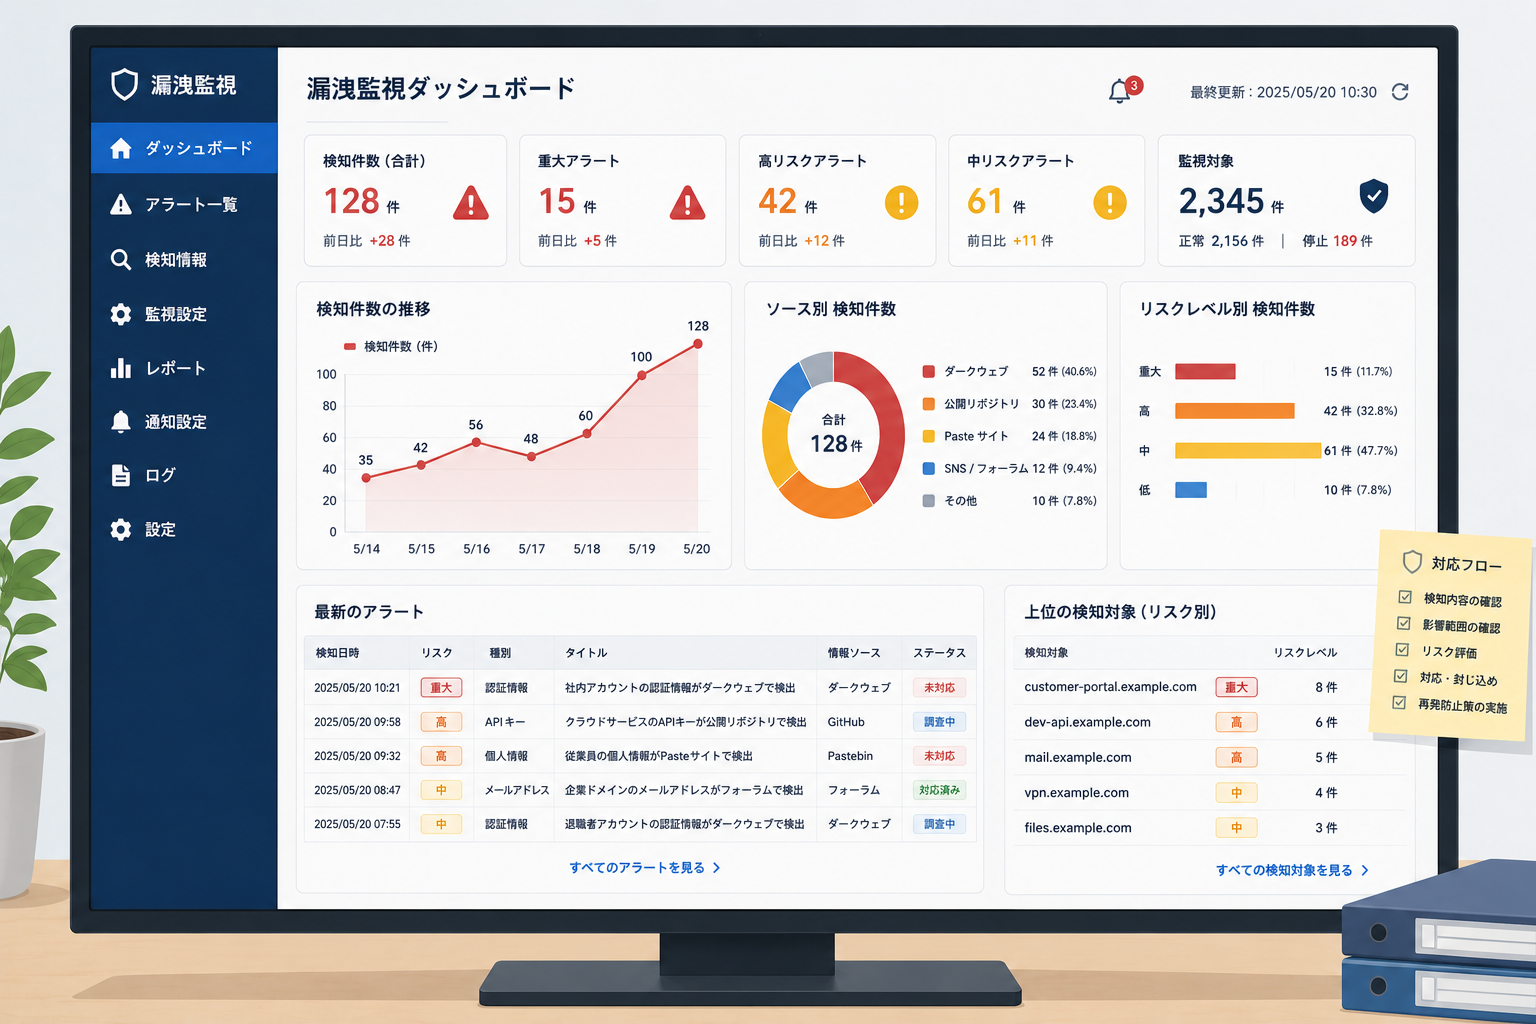
認証情報の漏洩とは|企業に及ぶ影響
認証情報の漏洩とは、IDやパスワード、アクセストークンといった本人確認の鍵が、意図せず第三者の手に渡ってしまう状態を指します。「パスワード漏洩」という言葉で語られることも多く、指し示す問題はほぼ同じです。まずは、それが企業にどのような影響を及ぼすのかを押さえておきましょう。
認証情報が漏れると何が起きるのか
漏洩した認証情報は、攻撃者にとって正規の入口そのものです。盗んだIDでログインされると、通常の操作と見分けがつかず、侵入の発見が遅れがちになります。
一人の従業員のアカウントが乗っ取られただけでも、そこを足がかりに社内システムやクラウドサービスへ被害が広がります。認証情報の漏洩は、単なる個人の問題ではなく、組織の防御を内側から崩す起点になり得ます。
「確認」が対策の出発点になる理由
漏洩は、起きたその瞬間には気づけないことがほとんどです。窃取された情報はダークウェブで流通し、数か月後に悪用されるケースも少なくありません。
だからこそ、自社の認証情報がすでに漏れていないかを能動的に確認する姿勢が欠かせません。漏洩の有無を把握できて初めて、パスワードの再設定やアカウントの無効化といった具体的な手が打てるようになります。
認証情報が漏洩する主な経路
確認方法を理解する前に、どこから漏れるのかを押さえておくと調査の勘所がつかめます。認証情報は一つの経路だけでなく、複数の入口から流出します。代表的なものを簡潔に見ていきましょう。
フィッシングとリスト型攻撃
偽のログイン画面へ誘導してIDとパスワードを入力させるフィッシングは、依然として主要な漏洩経路です。巧妙な日本語のメールも増え、人の注意だけで防ぎきるのは難しくなっています。
また、他社サービスから漏れた認証情報を使い回しで試す「リスト型攻撃」も横行しています。警察庁の資料でも、メールアカウントの乗っ取りによる不正メール送信被害などが報告されており、認証情報の使い回しが被害を広げる温床になっています。
情報窃取型マルウェアと委託先経由
端末に感染し、ブラウザ保存のパスワードやセッション情報を盗み出す情報窃取型マルウェア(インフォスティーラー)も、近年の深刻な漏洩源です。感染に気づかないまま、大量の認証情報がまとめて抜き取られます。
さらに、委託先や退職者のアカウント管理の甘さから情報が流出することもあります。自社の内部だけでなく、取引先や過去の従業員まで視野に入れる必要があります。
参考記事:令和6年におけるサイバー空間をめぐる脅威の情勢等について(警察庁)
自社ドメインの認証情報漏洩を確認する方法
企業としてまず取り組むべきは、自社ドメイン(@以降のメールアドレス)に紐づく認証情報が、過去のデータ侵害に含まれていないかの調査です。個別のアカウントを一つずつ調べるのではなく、ドメイン単位でまとめて把握する発想が求められます。
漏洩情報データベースでドメインを検索する
過去に公開された情報漏洩を集約したデータベースを使い、自社ドメインが含まれていないかを確認できます。代表的なサービスが「Have I Been Pwned」で、ドメイン検索機能を使えば、自社ドメインのメールアドレスがどの侵害に含まれたかを一覧で把握できます。
利用にはドメインの所有権確認が必要で、メール認証やDNSのTXTレコード追加などの方法が用意されています。まずは自社ドメインを登録し、影響を受けたアカウントの範囲を洗い出すところから始めましょう。
参考記事:Have I Been Pwned - Domain search
ダークウェブ監視サービスを活用する
漏洩した認証情報の多くは、ダークウェブ上で売買されます。自社ドメインや役員のメールアドレスが取引されていないかを継続的に監視するサービスを導入すれば、流出をより早い段階で察知できます。
一度きりの調査では、新たな漏洩を見逃してしまいます。定期的にレポートを受け取れる監視の仕組みとして運用し、検知したら後述の初動対応につなげる体制を整えておくことが肝心です。
従業員個人のパスワード漏洩を確認する方法
自社ドメイン全体の調査と並行して、従業員一人ひとりが自分のアカウントの状態を確認できるようにしておくことも有効です。個人が使える無料ツールを周知すれば、組織全体の早期発見につながります。
無料ツールでメールアドレスの流出を調べる
従業員が自分のメールアドレスの流出を手軽に調べるには、先述のHave I Been Pwnedの個別検索が使えます。東京都も中小企業向けのサイバーセキュリティ情報のなかで、こうした流出チェックの活用を紹介しています。
情シス部門からセキュリティ教育の一環として案内し、流出が確認された場合の相談窓口も併せて伝えておくとよいでしょう。従業員の自主的な確認を促す仕組みが、組織の免疫力を底上げします。
参考記事:S.01 メールアドレス・パスワードの流出チェック(東京都)
ブラウザやパスワードマネージャーの警告を使う
主要なブラウザやパスワードマネージャーには、保存したパスワードが漏洩していないかを点検する機能が備わっています。たとえばGoogleパスワードマネージャーのチェックアップ機能は、公開されたパスワードや使い回しを検出して警告します。
こうした機能を従業員に有効化してもらえば、日常のなかで漏洩や脆弱なパスワードに気づけます。ただし個人任せには限界があるため、組織としての検知の仕組みと組み合わせることが前提です。
参考記事:漏洩したパスワードの変更(Googleアカウント ヘルプ)
IdP・クラウド基盤で漏洩認証情報を検知する仕組み
ツールでの都度確認に加え、認証基盤そのものに漏洩検知を組み込むと、運用の抜け漏れを減らせます。従業員数が多い組織ほど、IdP(IDプロバイダー)やクラウド基盤の機能を活かした自動検知が現実的です。
IDプロバイダーの漏洩検知機能
多くのIdPには、既知の漏洩情報と自社アカウントを照合する機能があります。Microsoft Entra ID Protectionの「漏洩した資格情報」検知はその一例で、ダークウェブや侵害ダンプなどから収集した情報と有効なパスワードを照合し、一致が確認された場合に高リスクとして通知します。
こうした機能を有効にしておけば、漏洩が疑われるアカウントを自動で洗い出し、パスワードの再設定を強制するといった対応につなげられます。認証基盤に検知を任せることで、確認作業の属人化を防げます。
参考記事:リスク検出とは - Microsoft Entra ID Protection
ログ監視とSIEMで異常を捉える
漏洩の兆候は、不審なログインとして現れることがあります。見慣れない地域からのアクセスや、短時間での連続ログイン失敗といった挙動を、認証ログから捉えることが重要です。
複数のサービスのログを集約して相関分析するSIEMを活用すれば、単体では見えない異常を検知しやすくなります。認証情報の漏洩を前提に、ログを監視する運用を仕組み化しておきましょう。
関連記事:SIEMとは?企業活用のメリット・主要製品・導入手順を情シス向けに徹底解説
漏洩が確認された後の初動対応
確認によって漏洩が判明したら、被害を広げないための初動が勝負を分けます。慌てて場当たり的に動くのではなく、順序立てて認証情報を無効化することが求められます。
影響範囲の特定とパスワードの再設定
まず、漏洩した認証情報がどのサービスやアカウントに紐づくかを特定します。同じパスワードを使い回している場合、影響は複数のサービスに及ぶため、関連するすべてのアカウントを洗い出します。
そのうえで、対象アカウントのパスワードをただちに再設定します。どの従業員がどのサービスのアカウントを持っているかを一元的に把握できていると、この特定作業を大幅に短縮できます。
セッションの強制失効とMFAの確認
パスワードの変更だけでは不十分な場合があります。攻撃者がセッション情報を盗んでいると、ログイン済みの状態を維持され、パスワード変更後も侵入を許してしまうためです。
各サービスの管理機能から発行済みセッションを強制的に失効させ、すべての端末を再ログイン状態に戻します。あわせて多要素認証が有効かを確認し、未設定のアカウントには速やかに適用します。
関連記事:MFA(多要素認証)とは?情シスが押さえる仕組み・導入手順・製品比較
平時からの継続的なモニタリング体制
漏洩の確認は、一度やって終わりではありません。認証情報は日々どこかで流出しており、継続的に監視し、被害を最小化できる体制を平時から築いておくことが重要になります。
アカウントの棚卸しと不要IDの削除
そもそも管理下にないアカウントは、漏洩に気づくことすらできません。退職者のアカウントや、誰も使っていない孤立アカウントは、放置された格好の標的になります。
定期的にアカウントを棚卸しし、利用実態と突き合わせて不要なIDを削除します。ジョーシスのプラットフォームでは、IDとアクセス権を一元的に可視化し、入退社に伴うアカウントの発行・停止を自動化できるため、放置IDの発生そのものを抑えられます。
関連記事:孤立アカウントとは|定義・セキュリティリスク・発見方法・削除手順を解説
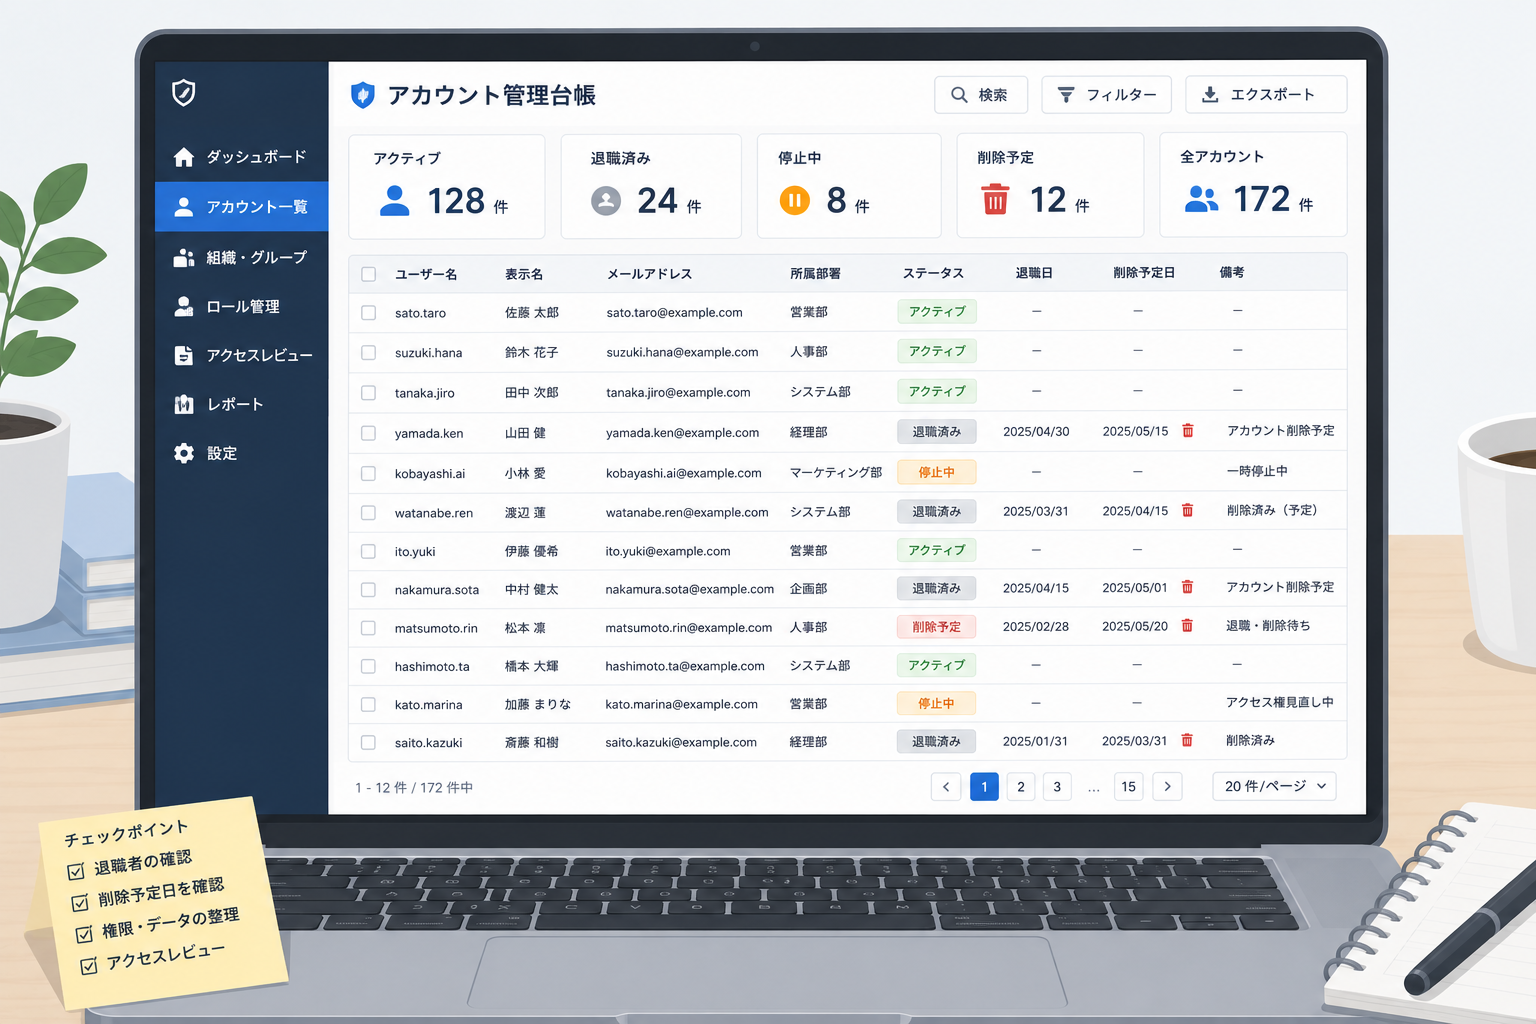
自社のアカウント棚卸しや漏洩時の初動を具体的に検討したい方に向けて、5分でわかる資料を用意しています。
最小権限とゼロトラストで被害を局所化する
万一認証情報が漏れても、被害を狭い範囲にとどめる設計が効いてきます。従業員に必要最小限の権限しか与えない「最小権限の原則」を徹底すれば、乗っ取られたアカウントからの影響を抑えられます。
さらに、すべてのアクセスを検証する「ゼロトラスト」の発想を取り入れることで、正規の認証情報を悪用した侵入にも備えられます。IDを一元的に統制するIAMの実践と合わせ、段階的に運用を設計していきましょう。
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
関連記事:IAMとは?仕組み・IDaaS/IGAとの違い・情シスが押さえる導入ポイント
よくある質問
認証情報の漏洩確認について、情シス担当者から寄せられることの多い疑問をまとめました。実務での判断に役立てていただければと思います。
認証情報が漏洩したかどうかは、どうすれば確認できますか?
自社ドメインについては、Have I Been Pwnedのドメイン検索などの漏洩情報データベースで、過去の侵害に含まれていないかを調べられます。あわせてIdPの漏洩検知機能やダークウェブ監視サービスを使うと、より早期かつ継続的に把握できます。個人単位では、無料の流出チェックツールも有効です。
パスワードを変更すれば、漏洩後も安全ですか?
必ずしも安全とは言い切れません。攻撃者がセッション情報を盗んでいる場合、パスワード変更後もログイン状態を悪用される恐れがあります。パスワードの再設定に加え、発行済みセッションの強制失効と多要素認証の適用を併せて実施してください。
無料ツールだけで企業の漏洩確認は十分ですか?
無料ツールは初期の気づきには役立ちますが、企業では規模と継続性が課題になります。多数の従業員アカウントを一元管理し、退職者や孤立アカウントを残さない棚卸しの仕組みや、IdPによる自動検知を組み合わせた組織的な運用が不可欠です。
漏洩を確認したら、まず何をすべきですか?
最初に、漏洩した認証情報がどのアカウントに紐づくかを特定し、影響範囲を洗い出します。次に対象のパスワードを再設定し、セッションを強制失効させます。どの従業員がどのアカウントを持つかを一元把握できていると、この初動を大幅に速められます。
まとめ
認証情報の漏洩は、不正アクセスやランサムウェアの入口となる深刻なリスクです。漏洩は起きた瞬間には気づけないため、自社ドメインや従業員アカウントの状態を能動的に確認し、検知する姿勢が欠かせません。
確認の核となるのは、漏洩情報データベースやIdPの検知機能による調査、そして漏洩判明後の迅速な無効化です。これを継続的な運用に落とし込むには、どの従業員がどのアカウントを持つかを一元的に可視化し、棚卸しや入退社対応を自動化できる基盤が力を発揮します。ジョーシスのプラットフォームは、AI駆動型のアイデンティティガバナンスを軸に、国内外1,000社以上の導入を通じてIT工数を最大50%削減してきました。自社の運用に照らして具体的な進め方を相談したい方は、以下より個別のデモをご利用ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


