

アカウント棚卸しの方法|退職者・休眠IDを洗い出す5手順
現在の状況をヒアリングし、最適な改善方法をご提案します。
退職したはずの社員のアカウントが、半年後もSaaSにログインできる状態で残っていた。情シスの現場では、こうした「気づかれないまま生き続けるID」が静かに増えていきます。アカウント棚卸しは、そうした不要なIDを定期的に洗い出し、確実に止めるための実務です。皆さんが明日から着手できるよう、対象の洗い出しから再発防止の仕組み化まで、手順を具体的に解説します。
アカウント棚卸しとは|アクセス権限の棚卸しとの違い
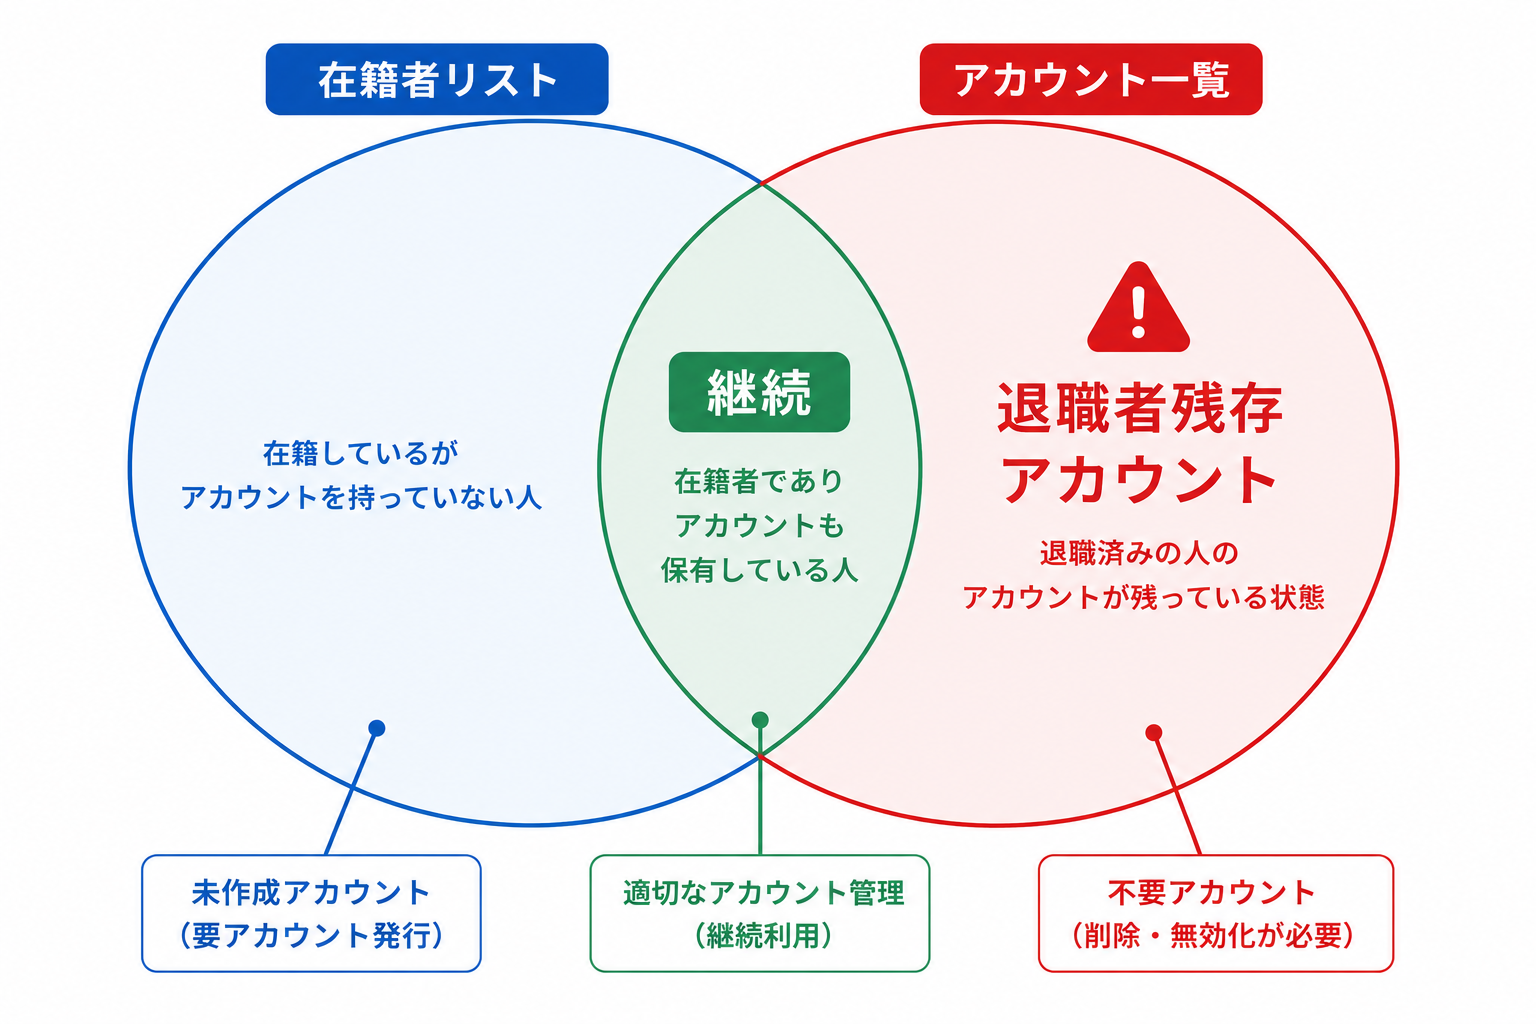
アカウント棚卸しとは、社内で使われているすべてのアカウント(ID)を洗い出し、いま本当に存在すべきものかどうかを一件ずつ確認する作業です。IDそのものの「実在性」を点検する点が、この作業の中心にあります。
混同されやすいのがアクセス権限の棚卸しですが、両者は着眼点が異なります。アクセス権限の棚卸しは「そのアカウントが持つ権限の範囲が適切か」を見るのに対し、アカウント棚卸しは「そのアカウントが存在してよいか」を先に判定します。前者は権限の過不足、後者はIDの要否を扱うと整理すると分かりやすいでしょう。
実務では、まずアカウント棚卸しで不要なIDを削り、残ったIDに対してアクセス権限の棚卸しをかける流れが理想的です。土台となるID一覧を正しくしてから権限を見直すことで、二重の手戻りを防げます。
関連記事:アクセス権限の棚卸し方法|J-SOX・ISMS対応の手順と管理台帳を解説
棚卸しで見つけたい不要アカウントの5類型
棚卸しの精度は、何を「不要」とみなすかの基準づくりで決まります。漠然と一覧を眺めても異常は見つかりません。まずは典型的な不要アカウントの類型を知り、探すべき対象を具体的にイメージすることが第一歩です。
退職者の残存アカウントは、最も重大なリスク源です。退職手続きとアカウント停止が別々に運用されていると、削除漏れが生まれます。次に休眠アカウントがあり、これは在籍者でも長期間ログインのないIDを指します。「最終ログインから90日または180日以上」など、自社の基準を数値で定めておくと判定が機械的になります。
さらに、情シスが把握していない野良アカウント(シャドーIT経由で作られたSaaSのID)、退職しても引き継ぎ名目で残る共有アカウント・テストアカウント、契約終了後も生きている業務委託先アカウントが続きます。これら5類型を頭に置くだけで、見落としが大きく減ると感じられます。
関連記事:孤立アカウントとは|定義・セキュリティリスク・発見方法・削除手順を解説
アカウント棚卸しが必要な3つの理由
棚卸しは手間のかかる作業です。それでも定期的に実施すべき理由を、経営層にも説明できる形で押さえておきましょう。理由を言語化できれば、工数を確保するための社内合意も得やすくなります。
第一に、情報漏洩と内部不正の温床になるためです。IPAの「情報セキュリティ10大脅威 2025」では、内部不正による情報漏えい等が組織向け脅威の第4位に選ばれています。放置された退職者アカウントは、不正アクセスの侵入口として狙われやすい存在です。
第二にコストの観点があり、休眠アカウントはSaaSライセンス費用を無駄に消費し続けます。第三に監査対応で、不要IDの存在は内部統制の不備として指摘されかねません。セキュリティ・コスト・監査という三方向のリスクを同時に下げられる点が、棚卸しの価値だと言えます。
自社のSaaS利用状況やアカウント数を短時間で把握したい場合は、ジョーシスを5分で理解する資料もあわせてご確認ください。
アカウント棚卸しの5ステップ手順
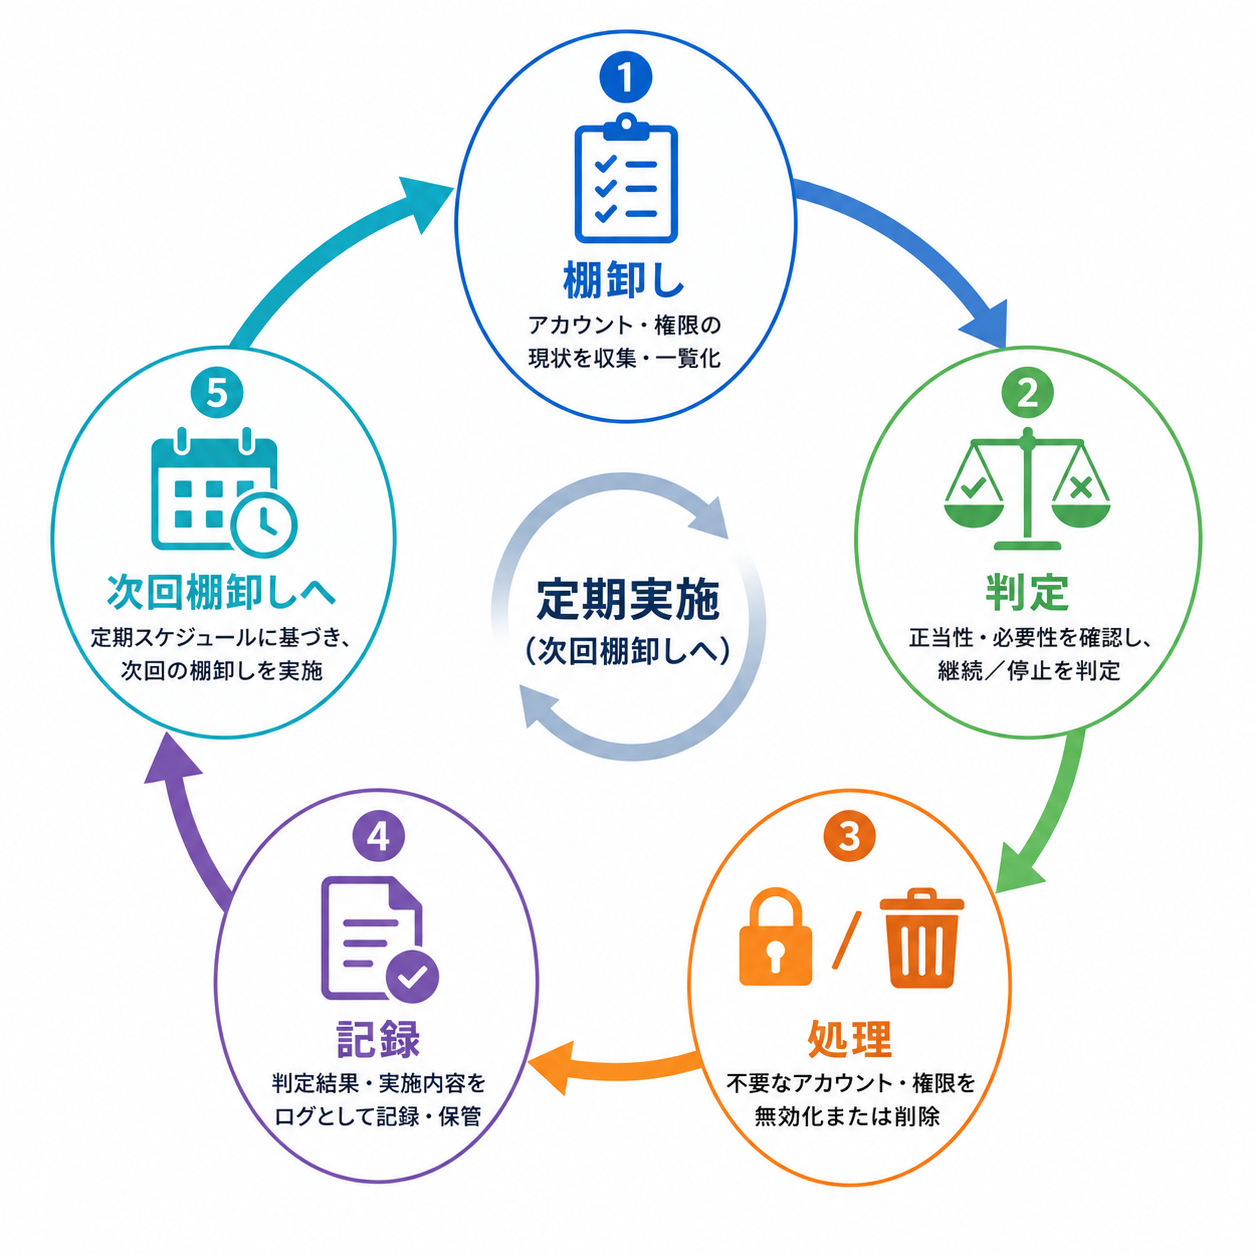
ここからが本題です。棚卸しは思いつきで進めると必ず抜けが出ます。対象の洗い出しから記録までを5つのステップに分解し、順番どおりに進めることで、誰が担当しても一定の品質を保てます。
ステップ1:棚卸し対象のアカウントを全数洗い出す
最初に、社内に存在するアカウントを漏れなくリスト化します。IdP(Microsoft Entra IDやGoogle Workspaceなど)の管理コンソール、主要SaaSの管理画面、オンプレミスのシステムから、それぞれ利用者一覧をエクスポートします。この段階では削除の判断はせず、存在するIDをすべて集めることに徹します。
ステップ2:人事データと突合する
集めたアカウント一覧を、人事部門が持つ在籍者リストと突き合わせます。在籍者リストに名前がないのにアカウントだけ残っているIDが、退職者の残存候補です。氏名だけでは同姓同名や表記ゆれで取りこぼすため、社員番号やメールアドレスを突合キーにすると精度が上がります。
ステップ3:残す・止める・保留を判定する
突合結果をもとに、各アカウントを「継続」「無効化・削除」「要確認(保留)」の3区分に判定します。退職者や基準を超えた休眠IDは停止対象、判断に迷う共有アカウントや業務委託アカウントは保留とし、所管部署に利用実態を確認します。判定基準を文書化しておくと、次回以降の再現性が高まります。
ステップ4:無効化・削除を処理する
判定に沿って処理します。いきなり削除するとデータ消失や引き継ぎ漏れが起きるため、まずはアカウントの無効化(ログイン停止)を先に行い、一定の猶予期間を置いてから削除する二段階が安全です。処理の際は、対象IDと実施日、承認者を記録に残します。
IdPやSSOの側でアカウントを無効化すると、そこにひも付く複数のSaaSへのログインをまとめて遮断できます。一方で、SSOを経由せず各サービスに個別作成されたローカルアカウントは止まらないため、対象のSaaS管理画面でも無効化されたかどうかを必ず確認します。無効化から削除までの猶予期間は、データ移管やライセンス精算のスケジュールと合わせて、あらかじめ日数を決めておくと処理が滞りません。
ステップ5:結果を記録し証跡を残す
最後に、棚卸しの実施日、対象範囲、判定結果、処理内容を台帳やレポートとして保存します。この記録は監査時の証跡になるだけでなく、次回棚卸しの比較対象にもなります。処理して終わりにせず、記録まで完了して初めて一巡が終わります。
人事データとの突合を精緻にするコツ
5ステップの中でも、成否を分けるのがステップ2の突合です。ここが甘いと、退職者アカウントが在籍者に紛れて生き残ってしまいます。突合の精度を上げる実務的なコツを押さえておきましょう。
まず、突合キーは氏名ではなく社員番号やメールアドレスなど一意の値を使います。氏名は表記ゆれ(旧姓・全角半角・スペース有無)で不一致が多発し、名寄せに時間を取られます。次に、兼務や異動で複数アカウントを持つ社員を見落とさないため、1人が複数IDを持つ前提でリストを設計します。
また、退職予定者や休職者は在籍者リストに名前が残るため、単純な突合では停止すべき対象から漏れがちです。人事側のステータス(退職予定日や休職中の区分)まで取り込んでおくと、退職日に合わせた停止をあらかじめ準備できます。
外部の業務委託先や派遣社員は、人事の在籍者リストに載らないケースが少なくありません。契約管理台帳や発注部署への確認を突合フローに組み込むと、この盲点を埋められます。突合の粒度を上げるほど、判定の迷いは減っていきます。
SaaS環境で棚卸しが難しい理由と対処法
近年、棚卸しの難易度を押し上げているのがSaaSの普及です。オンプレミス中心の時代は管理対象が限られていましたが、いまは部門が独自に契約したSaaSが点在し、情シスが全体像をつかみにくくなっています。
難しさの正体は、アカウント情報がサービスごとに分散していることです。数十種類のSaaSそれぞれの管理画面にログインし、手作業で一覧を集めるだけで多大な工数がかかります。1サービスあたりの作業が短くても、種類が増えれば合計の工数は無視できない規模に膨らみます。さらに、情シスの許可なく導入された野良SaaSは、そもそも棚卸しの対象一覧に載らず、管理者が存在に気づかないまま放置されがちです。
対処の方向性は2つあります。1つは利用中SaaSの可視化で、支出データやSSOのログから実際に使われているサービスを特定します。もう1つはアカウント情報の集約で、各SaaSのIDを一元的に見られる状態をつくることです。管理対象を可視化してから棚卸しに入る順序が、遠回りに見えて最短です。
関連記事:SaaSアクセス管理とは|権限設計・入退社連動・定期レビューの実践ガイド
アカウント棚卸しを仕組み化して再発を防ぐ
一度きれいに棚卸ししても、運用を変えなければ不要アカウントは再び溜まります。棚卸しの真の目的は、その場の掃除ではなく、不要IDが生まれにくい状態をつくることにあります。再発防止の仕組みを3つの軸で整えましょう。
第一に定期実施のサイクル化です。四半期に一度、少なくとも半年に一度は棚卸しを実施し、スケジュールと担当を固定します。第二に入退社プロセスとの連動で、退職手続きの完了をトリガーにアカウント停止が走る運用にすれば、削除漏れの根が断てます。SCIMによる自動連携を使えば、人事システムの退職情報から各SaaSのアカウント停止まで自動化できます。
第三に、最小権限の原則を平時から徹底することです。付与時点で権限を絞っておけば、棚卸しで見つかる過剰権限そのものが減ります。IPAの「組織における内部不正防止ガイドライン」も、退職者増加に伴うリスク低減策として人事異動時のアカウント管理を挙げています。仕組みで支える運用へ移行することが、情シスの負担を根本から軽くします。
自社の入退社対応やアカウント停止の自動化を具体的に検討したい場合は、無料デモで運用イメージをご確認いただけます。
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
よくある質問
アカウント棚卸しの実務でよく寄せられる疑問に、要点を絞ってお答えします。
アカウント棚卸しはどのくらいの頻度で実施すべきですか
四半期に一度、少なくとも半年に一度が目安です。退職や異動が多い企業ほど不要IDが溜まりやすいため、頻度を上げる判断が有効です。入退社プロセスと連動させれば、日常的に鮮度を保てます。
アカウント棚卸しとアクセス権限の棚卸しはどう違いますか
アカウント棚卸しはIDが存在してよいかを判定する作業で、アクセス権限の棚卸しは残ったIDの権限範囲が適切かを見る作業です。先に不要アカウントを削り、次に権限を見直す順序が効率的です。
休眠アカウントの判定基準はどう決めればよいですか
最終ログインから90日または180日以上ログインがないなど、自社で数値基準を明文化します。基準を固定すると判定が機械的になり、担当者による判断のばらつきを防げます。
SaaSが多くて手作業の棚卸しが追いつきません
利用中SaaSの可視化とアカウント情報の集約から着手してください。各サービスのIDを一元的に確認できる状態を整えれば、突合と判定の工数を大幅に削減できます。
まとめ
アカウント棚卸しは、退職者・休眠・野良・共有・業務委託という不要IDを洗い出し、確実に止めるための実務です。対象の全数洗い出し、人事データとの突合、判定、無効化・削除、記録という5ステップを踏むことで、抜け漏れのない棚卸しが実現します。
一度で終わらせず、定期実施と入退社連動、最小権限の徹底で仕組み化することが、再発防止の要です。SaaSの分散で手作業が限界を迎えているなら、可視化とアカウント集約の基盤づくりから始めることをおすすめします。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


