

IGAツール比較|主要5製品の選定軸と機能を情シス向けに整理
現在の状況をヒアリングし、最適な改善方法をご提案します。
アイデンティティガバナンスへの関心が高まる一方で、IGAツールは製品ごとに設計思想も対象規模も大きく異なります。日本語での比較情報がまだ少なく、どの軸で見極めればよいか迷う情シス担当者は少なくありません。この記事では、比較の前提となる基礎知識を押さえたうえで、選定軸と主要製品の特徴を中立的な視点で整理します。ランキングではなく、自社の環境に合う一台を見極めるための材料として役立てていただければ幸いです。
IGAツールとは|比較検討が必要になる背景
IGA(Identity Governance and Administration)ツールとは、従業員やパートナーのアイデンティティと、そのアクセス権限を統制するための仕組みです。単なる認証基盤ではなく、「誰が・何に・なぜアクセスできるのか」を可視化し、監査に耐える証跡を残す点に特徴があります。まずは、なぜ比較検討が必要になるのかを整理します。
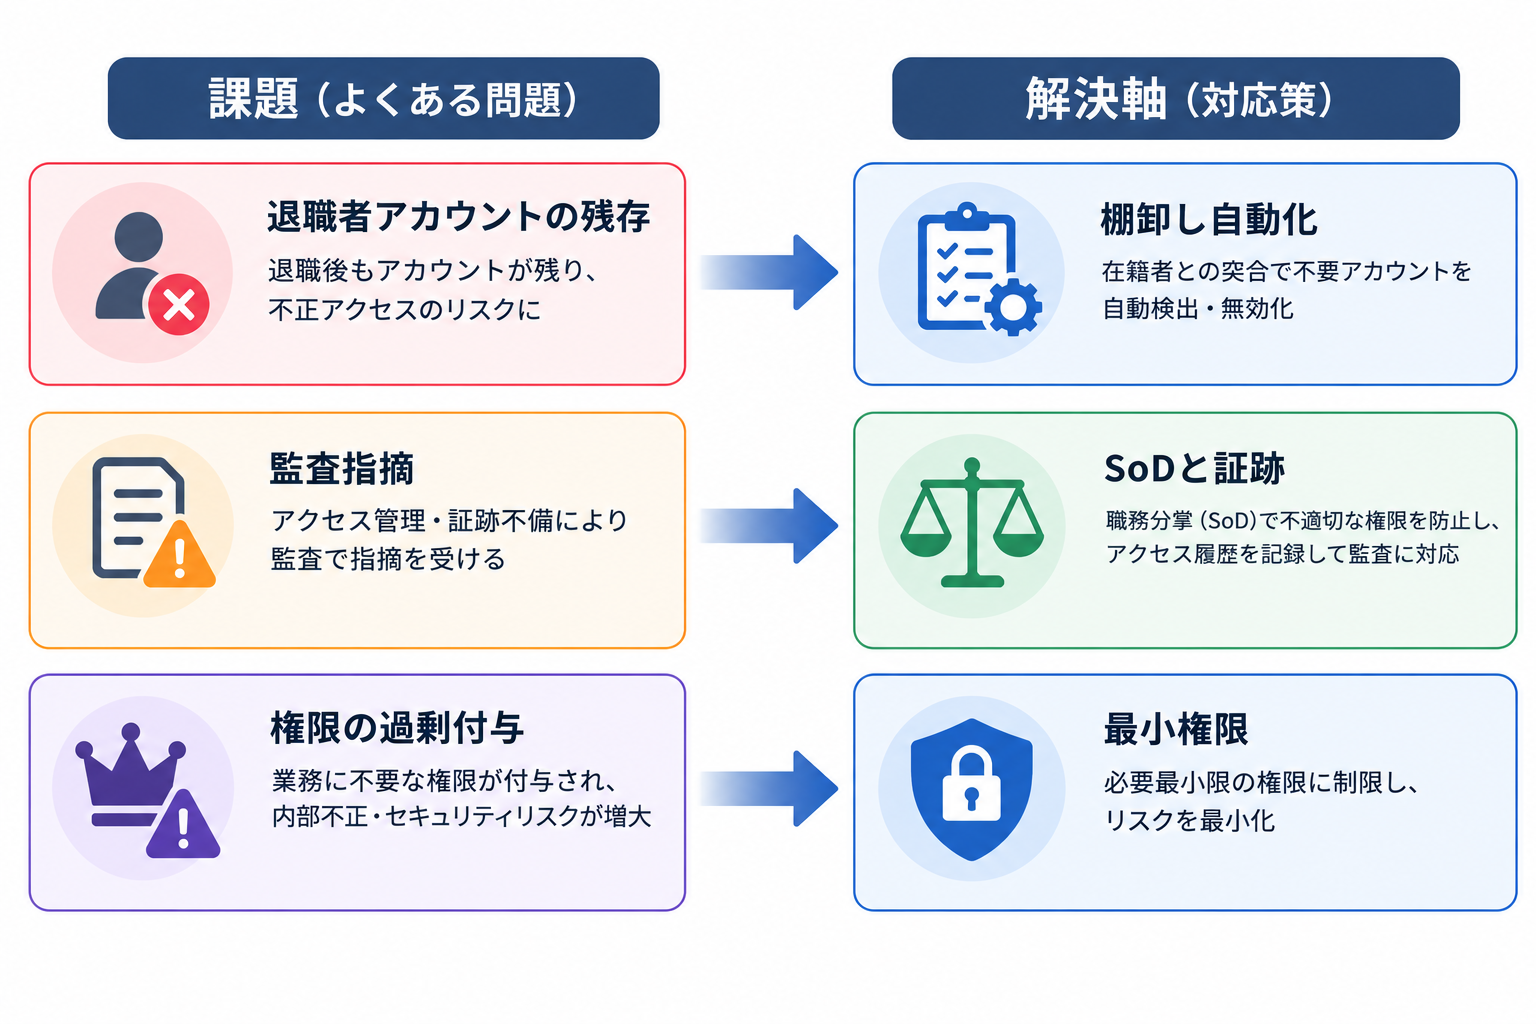
利用するSaaSの種類が増えるほど、権限は部門ごとに分散し、退職者アカウントの残存や過剰な権限付与が起こりやすくなります。手作業の棚卸しでは追いつかず、J-SOXやISMSといった監査対応の負荷も膨らみます。こうした課題を構造的に解くのがIGAツールであり、導入前の比較検討が重要になる理由です。
一方で、IGAは製品によってカバー範囲が異なります。グローバル大企業のオンプレミス資産まで統制する専業型もあれば、SaaS管理と一体でアイデンティティを統制する統合型もあります。自社の規模や既存基盤に合わない製品を選ぶと、運用負荷がかえって増えるため、軸を定めた比較が欠かせません。
関連記事:アイデンティティ管理とは|SaaS時代に情シスが押さえるべき基本と実装フレームワーク
IGA・IAM・IDaaS・PAMの違いを押さえる
IGAツールを比較する前に、隣接する概念との違いを整理しておくと、各製品の位置づけを見誤らずに済みます。IAM・IDaaS・PAMはいずれもアイデンティティに関わる領域ですが、担う役割が異なります。ここでは実務で混同しやすい4つの関係を簡潔に確認します。
IAM(Identity and Access Management)は、認証と認可を含むアクセス管理全体を指す広い概念です。そのうちSSOや多要素認証をクラウドで提供するのがIDaaSであり、日々のログインを支えます。これに対してIGAは、権限の妥当性を継続的に点検し、棚卸しや職務分掌を通じて「統制」を担う領域です。
PAM(特権アクセス管理)は、管理者権限など影響範囲の大きいアクセスに絞って監視・制御する仕組みで、IGAと組み合わせて使われます。整理すると、IDaaSが入口の認証、IGAが権限の統制、PAMが特権の保護を受け持つ関係です。IGAツールの多くはこれらと連携する前提で設計されています。
関連記事:IAMとは?仕組み・IDaaS/IGAとの違い・情シスが押さえる導入ポイント
IGAツールを比較する5つの選定軸
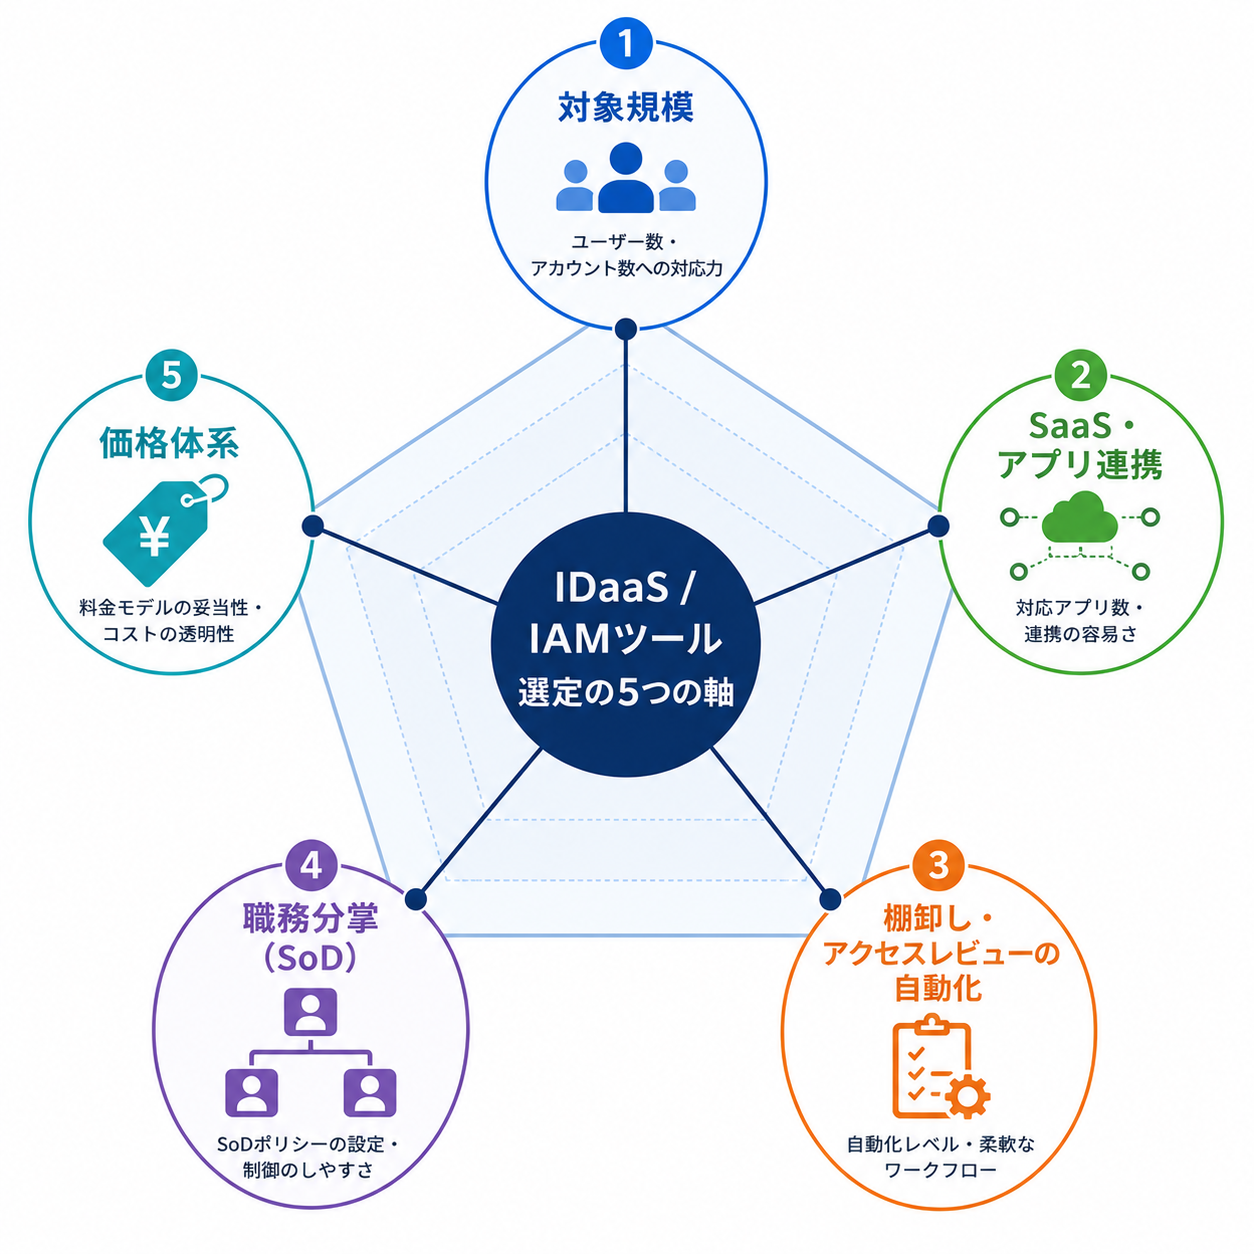
製品によって強みが分かれるIGAツールでは、機能の多寡だけでなく「自社の課題に効く軸」で見比べることが大切です。ここでは、情シスが実務で重視すべき5つの選定軸を提示します。この軸を先に定めておくと、後続の製品比較がぶれずに進みます。
1つ目は対象規模です。数万人規模のグローバル企業を想定した専業型か、中堅・成長企業のSaaS環境を想定した統合型かで、導入・運用の前提が変わります。2つ目はSaaS・アプリ連携で、コネクタの種類数やSCIM/API対応、ノーコードで連携を追加できるかを確認します。
3つ目は棚卸し・アクセスレビューの自動化です。レビューの通知配信、進捗の可視化、承認結果に基づく権限の自動プロビジョニングや削除まで担えるかが分かれ目になります。4つ目は職務分掌(SoD)で、矛盾する権限の組み合わせを検知し、申請時にチェックできるかを見ます。5つ目は価格体系で、多くの製品が要問い合わせのため、前提となるライセンス条件まで含めて確認します。
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
主要IGAツール5製品の特徴を整理する
ここからは、代表的なIGAツール5製品を前述の選定軸に沿って中立的に整理します。優劣を付ける目的ではなく、それぞれの設計思想と得意領域を把握するための一覧です。まず全体像を表で俯瞰し、その後に各製品の特徴を個別に確認します。
SailPoint Identity Security Cloud
SailPointは、アイデンティティガバナンスを専業とするベンダーの製品です。大規模でハイブリッドな環境を想定し、全社横断で一貫した統制ポリシーを適用できる点を訴求しています。監査対応を重視する大企業での採用が想定される製品といえます。
公式ドキュメントによると、職務分掌(SoD)サービスは、組織全体のアクセスを可視化し、内部方針に反する権限の組み合わせを追跡・是正する機能を備えます。加えて、AIが低リスクのアクセス認証を自動化し、高リスクのアクセスを人の確認に回すアプローチを示しています。価格は公開されておらず、要問い合わせです。
参考記事:SailPoint Separation of Duties Overview
Saviynt Identity Cloud
Saviyntは、クラウドネイティブなIGAプラットフォームを掲げる製品です。人間のIDだけでなく、マシンやAIエージェントを含む非人間IDも同一基盤で扱う設計を特徴としています。SaaSからオンプレミス、ERPやCRMまで幅広い連携先をカバーします。
公式サイトでは、アクセスレビューの判断の一部をAIで自動化し、レビューの負荷を軽減できると説明しています。アプリをまたいだ職務分掌の統制もオプションとして提供されます。大規模なアイデンティティの管理を想定した製品であり、価格は公開されておらず要問い合わせです。
参考記事:Saviynt Identity Governance & Administration (IGA)
Okta Identity Governance
Okta Identity Governanceは、同社のIAM基盤とガバナンス機能を統合した製品です。アクセスリクエスト、アクセス認証、エンタイトルメント管理、レポーティングを一つのプラットフォームで扱える構成になっています。既存でOktaのIDaaSを利用している組織との親和性が高い点が特徴です。
公式サイトによると、アクセスリクエストはセルフサービスのポータルに加えてSlackやTeamsとの連携に対応します。定期的なアクセス認証を実施し、設定に応じて是正を自動化できます。多数のネイティブ連携を通じて、アプリ横断で権限を一元管理する設計です。価格は要問い合わせです。
Microsoft Entra ID Governance
Microsoft Entra ID Governanceは、Entra ID(旧Azure AD)を基盤とするガバナンス機能群です。エンタイトルメント管理によるアクセスパッケージ、AI提案付きのアクセスレビュー、ライフサイクルワークフローを備えます。Microsoft 365やAzureを中心に運用する組織で導入が検討される製品です。
公式ドキュメントによると、エンタイトルメント管理では申請時に職務分掌のチェックを適用でき、特権アクセスはPrivileged Identity Management(PIM)で制御します。利用にはMicrosoft Entra ID GovernanceまたはEntra Suiteのライセンスが必要です。近年はAIエージェントのIDを人と同じ枠組みで統制する機能もプレビュー提供されています。
参考記事:Microsoft Entra ID Governance の概要
ジョーシス
ジョーシスのプラットフォームは、SaaS・ITデバイスの統合管理とアイデンティティガバナンスを一体で提供する点に特徴があります。認証基盤だけでは届かないSaaSのアカウント発行・削除やライセンス最適化まで含めて、ライフサイクル全体を管理できます。専業のIGAツールとは異なる統合型のアプローチです。
公式サイトによると、アクセスレビュー機能は既成の質問ライブラリを備え、SlackやTeams、メールで通知を配信し、進捗をリアルタイムのダッシュボードで追跡できます。350種類以上のSaaS連携を持ち、人・システム・AIエージェントのアクセスをポリシーベースで統制します。国内外1,000社以上の導入実績があり、IT工数を最大50%、ITコストを最大75%削減した事例も公表されています。価格は要問い合わせです。
関連記事:ジョーシス アクセスレビュー
企業規模・体制に応じたIGAツールの選び方
同じIGAツールでも、自社の規模や運用体制によって最適解は変わります。ここでは、選定軸をどう重み付けするかを、代表的なケースに分けて整理します。前述の5製品の特徴と照らし合わせながら読み進めてください。
大企業でオンプレミス資産や複雑な組織階層を抱える場合は、統制の深さと監査対応の実績を重視した専業型が候補になります。反対に、SaaS中心で情シスの人数が限られる組織では、SaaS管理と一体で運用でき、ノーコードで連携を広げられる統合型が現実的です。既存の認証基盤との親和性も、移行コストを左右する重要な観点です。
判断に迷う場合は、まず自社で最も痛みの大きい課題を一つ選ぶとよいでしょう。退職者アカウントの残存が課題なら棚卸しの自動化を、監査指摘が課題ならSoDと証跡を優先します。すべての機能を満たす製品を探すより、最重要の課題に効く軸から絞り込むほうが、失敗の少ない選定につながります。
関連記事:孤立アカウントとは|定義・セキュリティリスク・発見方法・削除手順を解説
IGAツール導入を成功させるポイント
ツールを選び終えても、運用設計を誤ると効果は限定的になります。導入を成功させるには、比較段階から運用開始後を見据えた準備が欠かせません。ここでは、実務でつまずきやすい点を踏まえた要点を整理します。
第一に、対象範囲を段階的に広げることです。全SaaSを一度に統制しようとせず、リスクの高いアプリから着手すると定着しやすくなります。第二に、権限のオーナーを明確にすることです。アクセスレビューはアプリの所有者や管理者が判断する仕組みが前提となるため、責任の所在を先に決めておきます。
第三に、既存の入退社フローやHRデータとの連動を設計することです。人事情報を起点に権限を自動で付与・削除できれば、棚卸しの負荷は大きく下がります。導入前後で「どの状態からどの状態へ改善するのか」を数値目標として置くと、効果検証と社内説明が容易になります。
関連記事:SaaSアクセス管理とは|権限設計・入退社連動・定期レビューの実践ガイド
IGAツールの比較検討を始める前に、自社のSaaS利用状況とアクセス権限を可視化しておくと、要件が明確になります。ジョーシスのプラットフォームの機能や導入イメージは、資料で確認できます。
よくある質問
IGAツールの比較検討でよく寄せられる質問を整理しました。基礎的な疑問を解消したうえで、製品選定に進んでいただければと思います。
IGAツールとIAM・IDaaSツールは何が違いますか
IAMは認証と認可を含むアクセス管理全体を指し、IDaaSはそのうちSSOや多要素認証をクラウドで提供します。これに対しIGAツールは、権限の妥当性を継続的に点検し、棚卸しや職務分掌で「統制」を担う点が異なります。多くの製品は互いに連携して使われます。
IGAツールの価格相場はどのくらいですか
主要なIGAツールの多くは価格を公開しておらず、要問い合わせとなっています。利用人数、連携するアプリ数、必要な機能範囲によって費用が変わるためです。Microsoft Entra ID Governanceのように、前提となるライセンス条件が定められている製品もあります。
中堅企業でもIGAツールは必要ですか
利用するSaaSの種類が増え、手作業での棚卸しが追いつかない場合は、中堅企業でも導入の価値があります。情シスの人数が限られる組織では、SaaS管理と一体で運用できる統合型のツールが現実的な選択肢になりやすい傾向があります。
IGAツール選定で最も重視すべき軸は何ですか
一律の正解はなく、自社で最も痛みの大きい課題に効く軸を優先することが大切です。退職者アカウントの残存が課題なら棚卸しの自動化を、監査指摘が課題なら職務分掌と証跡を重視します。全機能を満たす製品を探すより、絞り込みが有効です。
まとめ
IGAツールは、アイデンティティとアクセス権限を統制し、監査に耐える運用を実現するための仕組みです。製品ごとに対象規模や設計思想が異なるため、対象規模・SaaS連携・棚卸しの自動化・職務分掌・価格体系という5つの軸で比較することが、選定の近道になります。
本記事で取り上げた5製品は、いずれも異なる強みを持ちます。専業型で統制の深さを追求する製品もあれば、SaaS管理と一体でライフサイクル全体を扱う統合型もあります。まずは自社の課題を一つに絞り、その課題に効く軸から候補を狭めていくことをおすすめします。
比較検討を具体的に進める際は、実際の画面や運用イメージを確認するのが確実です。ジョーシスのプラットフォームの機能は、オンラインのデモで確かめられます。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


