

情シス向けIGA・IAMの違い|IDaaS/PAMとの関係を整理
現在の状況をヒアリングし、最適な改善方法をご提案します。
SaaSの利用が数十種類規模まで広がると、「誰が・どのシステムに・どこまでの権限を持っているか」を人手で追い切れなくなります。そこで登場するのがIGAとIAMという二つの概念ですが、名称が似ているために混同されがちです。両者は対立する仕組みではなく、役割の異なる層として補完し合う関係にあります。ここでは、情シス担当者が導入判断に迷わないよう、IGAとIAMの違いを起点に、IDaaSやPAMまで含めた全体像を一枚の地図として整理していきます。
IGAとIAMの違いを一言で整理
はじめに両者の関係を端的に押さえます。混同の多くは「どちらが広い概念か」があいまいなまま議論が進むことに起因するため、最初に上下関係を明確にします。
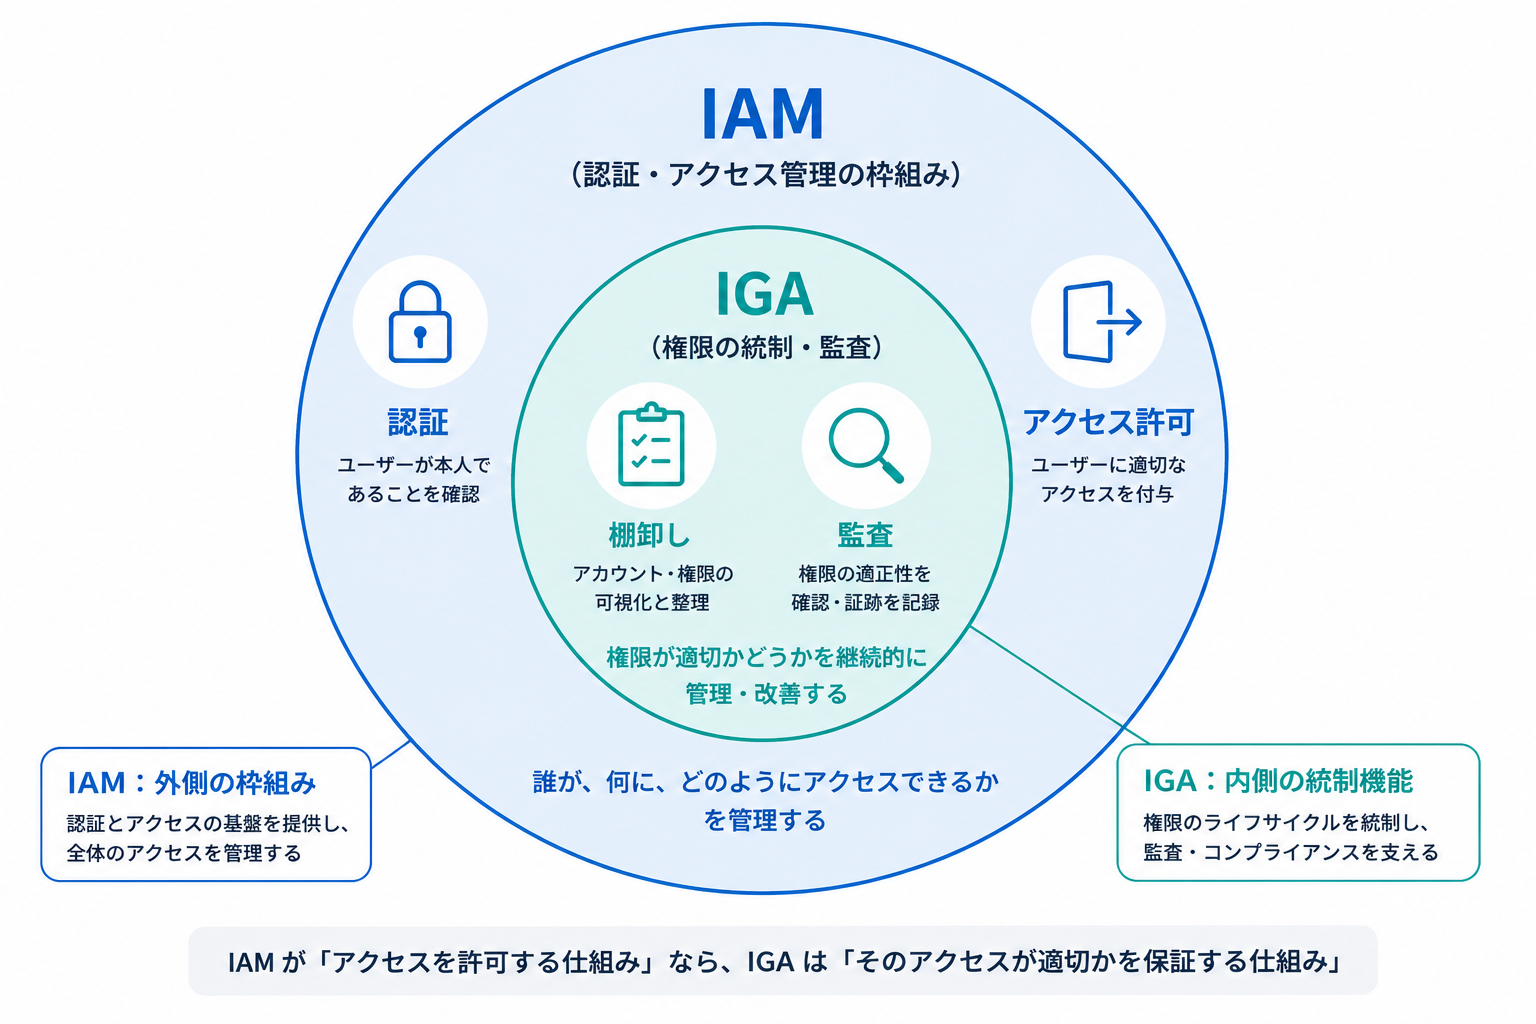
IAMはアイデンティティとアクセスを扱う広い枠組みであり、IGAはその内側で「権限が適切かどうか」を継続的に統制・監査する領域です。IAMが「正しい人に正しいアクセス権を与える仕組み」だとすれば、IGAは「与えた権限が今も妥当かを検証し、不要な権限を残さない仕組み」と言い換えられます。
つまり両者は競合関係ではありません。IAMという土台の上に、ガバナンスと監査の機能を上乗せしたものがIGAです。この前提を持っておくと、以降の細かな機能差もすんなり理解できます。
IAMとは|アイデンティティ管理の全体像
まずは土台となるIAMから整理します。IAMはIdentity and Access Managementの略で、利用者の身元確認からアクセス許可までを一元的に扱う仕組みの総称です。日本語では「アイデンティティ管理」「ID管理」と呼ばれることもあります。
IAMの中核にあるのが認証と認可という二つの処理です。認証は「本人であることの確認」を指し、パスワードや多要素認証、生体認証などで身元を検証します。一方の認可は「そのユーザーがどのリソースにどこまでアクセスできるか」を決める処理で、認証が成功した後に働きます。この二つは連続して体験されるため混同されがちですが、役割は明確に分かれています。
実際のIAM基盤は、ID情報の作成・保管、アカウントの発行と削除、シングルサインオン、アクセス制御、ログ監視といった機能を束ねます。近年はAIエージェントのような非人間のアイデンティティも管理対象に含まれるようになり、扱う範囲はさらに広がっています。IAMの全体像をより詳しく知りたい方は、基礎解説の記事もあわせて参照ください。
関連記事:IAMとは?仕組み・IDaaS/IGAとの違い・情シスが押さえる導入ポイント
関連記事:アイデンティティ管理とは|SaaS時代に情シスが押さえるべき基本と実装フレームワーク
参考記事:Identity and Access Management (IAM): Core Concepts and Benefits - Microsoft Entra
IGAとは|アクセス権を統制・監査する仕組み
続いてIGAを見ていきます。IGAはIdentity Governance and Administrationの略で、企業内のすべてのIDと、それに紐づくアクセス権限を継続的に統制・監査する仕組みを指します。アカウントを作って終わりにせず、付与した権限が今も適正かを問い続ける点に本質があります。
IGAが担う機能は、大きく次の要素で構成されます。いずれも「権限が肥大化しない状態」を保つための仕組みです。
- アクセスレビュー(棚卸し):定期的に権限を見直し、不要なものを削除する
- アクセス申請と承認ワークフロー:権限付与を申請ベースで統制する
- 職務分掌(SoD):相反する権限が一人に集中しないよう制御する
- プロビジョニング:入退社に応じた権限の付与・剥奪を自動化する
- 監査ログとレポート:コンプライアンス証跡を残し、外部監査に備える
これらの機能によって、IGAは日々のアクセス実行を監視する「統制の層」として働きます。GDPRやSOXといった規制対応で求められる定期監査の負荷を、仕組みとして吸収できる点も評価されるところです。権限設計の前提となる考え方については、最小権限の原則もあわせて理解しておくと運用の判断がぶれません。
権限が肥大化する背景には、日々の運用のなかで「付与はするが剥奪はされにくい」という構造的な偏りがあります。異動のたびに新しい権限が足され、前の部署の権限がそのまま残る。プロジェクトのために一時的に付与した権限が、終了後も回収されないまま放置される。こうした積み重ねが、いつの間にか一人のユーザーに過剰な権限が集中する状態を生みます。IGAはこの偏りを、定期レビューと申請ベースの承認によって是正し続ける役割を担います。手作業の棚卸しでは見落としが避けられない領域だからこそ、仕組みとしての統制が効いてきます。
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
参考記事:IGA(IDガバナンスとID管理)とは? IDMやIAMについても解説 | サイオステクノロジー
IGAとIAMの違いを4つの観点で比較
両者の役割が見えてきたところで、違いを観点別に整理します。ここを押さえると、自社にとってどちらの強化が先かを判断しやすくなります。IGAとIAMは対象こそ重なるものの、目的と重心が異なります。
IAMがリアルタイムの認証速度を重視するのに対し、IGAは定期的な監査やレビューを軸に動きます。前者が「入口の速さ」を、後者が「権限の健全さ」を担うと捉えると整理しやすいでしょう。実務では、まずIAMで認証基盤を整え、SaaSや利用者の増加に伴って権限の統制が課題化した段階でIGAを重ねる流れが一般的です。
参考記事:IDガバナンスに欠かせないIGAとは?IAMとの違いも解説 | Keeper Security
IGA・IAM・IDaaS・PAMの関係を1枚で整理
IGAとIAMに加えて、実務ではIDaaSとPAMという用語も頻出します。これらは並列に語られがちですが、実際には守備範囲が異なります。ここで四つの関係を一枚の地図として整理します。
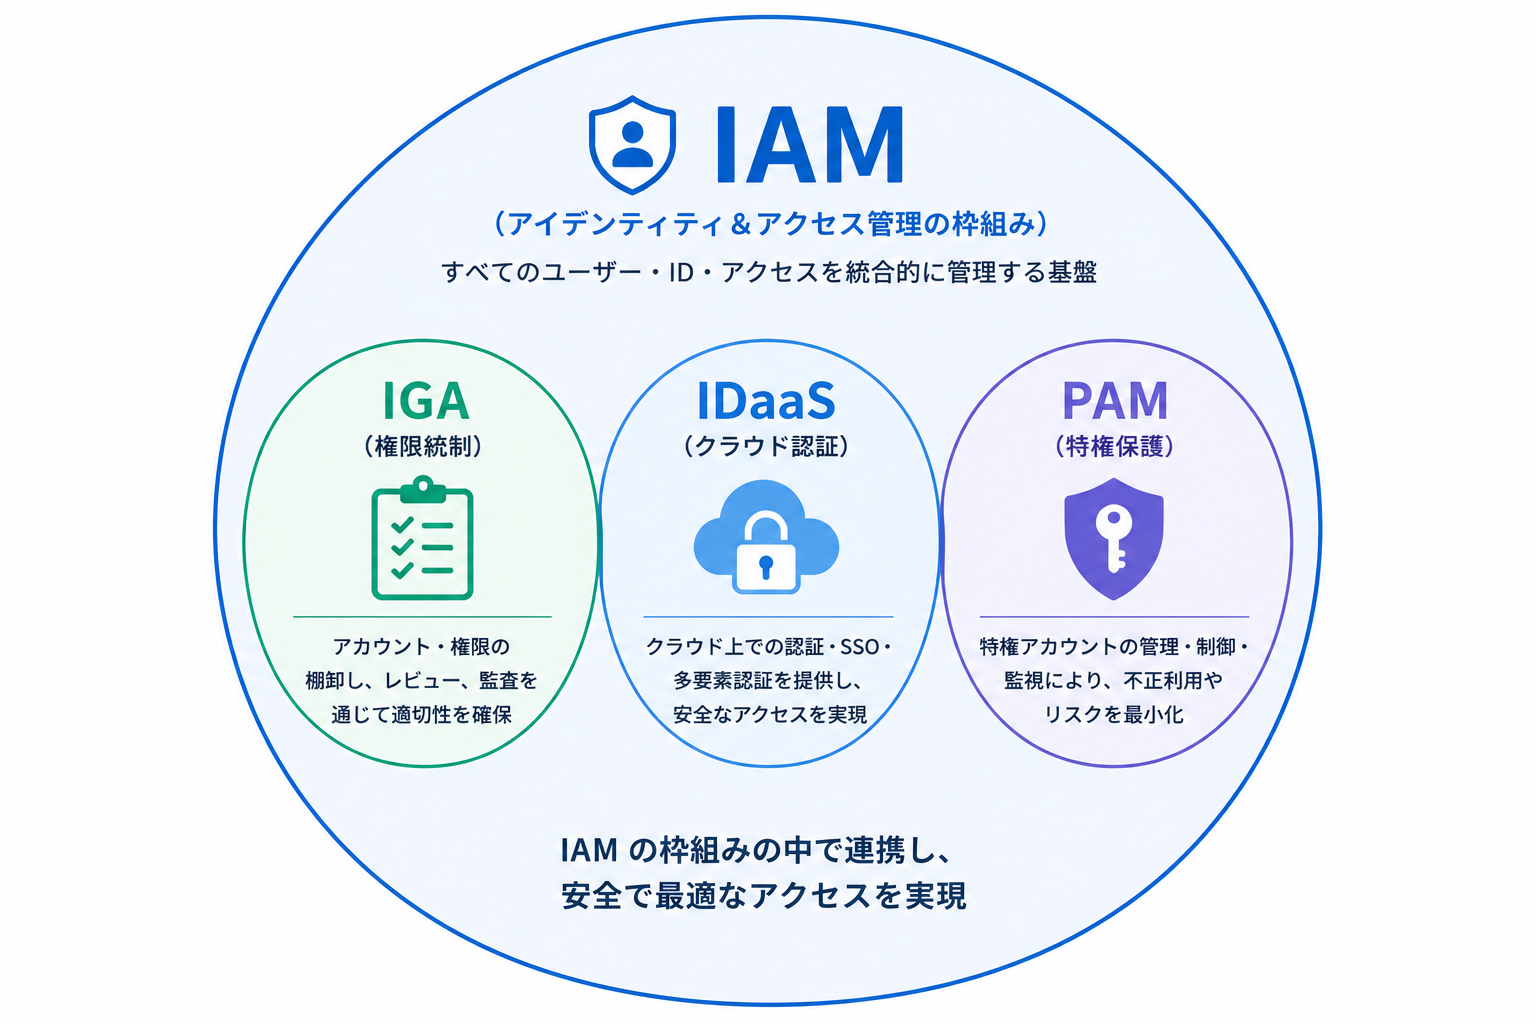
IAMという大きな傘の下に、クラウド型認証を担うIDaaS、権限統制を担うIGA、特権保護を担うPAMが並ぶ構図です。いずれもIAMと対立するものではなく、目的に応じて選び、組み合わせて使います。とりわけ特権アカウントは侵害時の影響が大きいため、PAMによる保護は優先度が高い領域です。特権IDの管理については、リスクと具体的な管理手法を別記事で掘り下げています。
関連記事:特権ID管理とは?不適切な管理に潜むリスクと適切な管理方法を解説
関連記事:IdPとは|SAMLの仕組み・SPやIDaaSとの違い・代表9製品を情シス向けに解説
自社のアイデンティティ管理を見直す第一歩として、SaaSとアカウントの可視化から始めたい方は、ジョーシスのサービス概要をまとめた資料が参考になります。
資料ダウンロード:5分でわかるジョーシス
IGAとIDaaSの違い|どちらから始めるべきか
用語の中でも特に混同が多いのがIGAとIDaaSです。どちらもアイデンティティに関わるため同一視されがちですが、担う層がはっきり異なります。ここで両者を対比し、着手順の考え方を示します。
IDaaSはIAMをクラウドサービスとして提供する形態で、主に認証とシングルサインオン、基本的なアカウント連携を担います。利用者が複数のSaaSへスムーズにログインできる状態を整える「認証基盤」と言えます。これに対してIGAは、その基盤の上で「付与済みの権限が妥当か」を検証し続ける「ガバナンスの層」です。
着手順としては、まずIDaaSで認証とアクセスの入口を統一し、利用者やSaaSの増加によって権限の統制が追いつかなくなった段階でIGAを重ねる流れが自然です。ただしSaaSが早期から乱立している組織では、認証統一と並行して権限の可視化を進めた方が、退職者アカウントの残存や過剰権限といったリスクを早く抑えられます。認証だけを整えても、権限が妥当かどうかは別問題として残るためです。どちらを優先すべきかは、認証の分散度合いと監査要件の切迫度という二つの軸で、自社の状況に照らして判断してください。
参考記事:IDガバナンスと管理(IGA)とは何か | OneLogin
情シスがIGA導入を検討すべきタイミング
最後に、IGAを本格的に検討すべき兆候を整理します。すべての組織に一律で必要というわけではなく、いくつかの課題が重なった段階で効果が大きくなります。自社に当てはまる項目がないか確認してみてください。
代表的なのは、利用SaaSが数十種類規模に増え、アカウントの棚卸しが手作業では回らなくなったケースです。加えて、監査対応で「誰がどの権限を持つか」を証跡付きで示す必要が生じた場合や、退職者のアカウントが削除されずに残っているリスクが表面化した場合も、IGAの導入が現実的な選択肢になります。
こうした課題に対しては、SaaSとアカウントの利用状況を横断的に可視化し、権限のレビューや入退社処理を自動化できる基盤が有効です。ジョーシスのプラットフォームは、国内外1,000社以上に導入されており、350種類以上のアプリ連携を通じてアカウントと権限を一元的に可視化します。定期的なアクセスレビューを仕組み化することで、監査対応にかかるIT工数を最大50%削減した事例もあります。SaaS管理とアイデンティティ管理をどこから統合するか迷う場合は、プラットフォームの全体像を押さえておくと判断の助けになります。
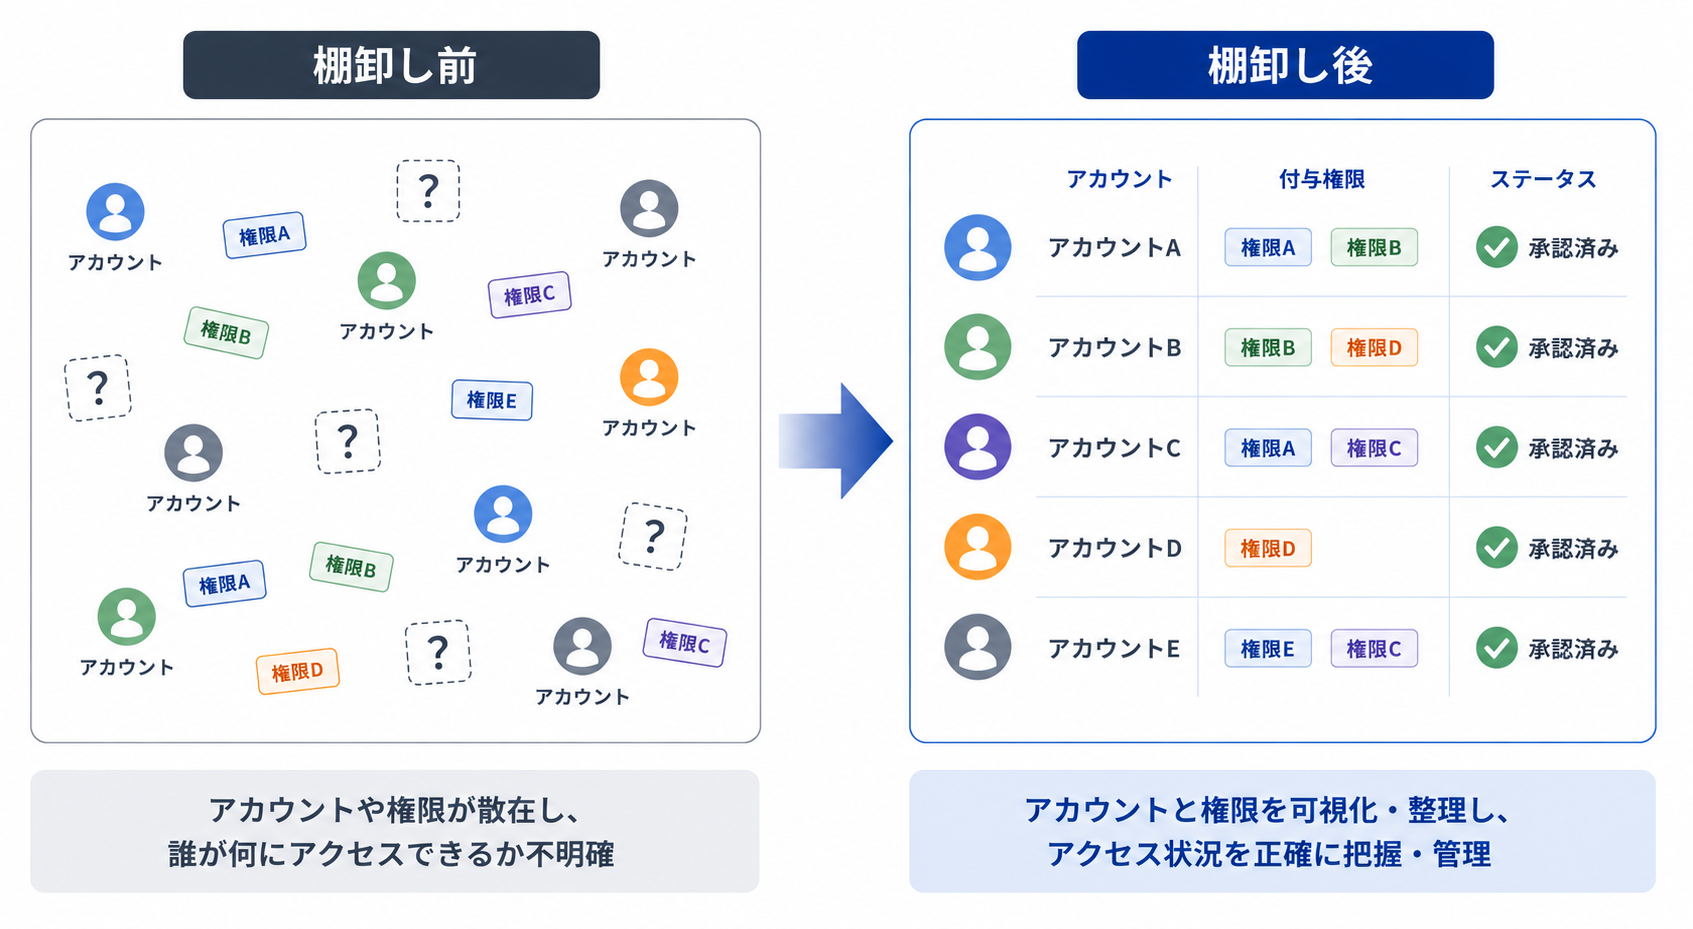
導入の効果は、統制の「前」と「後」を比べると具体的に見えてきます。以前は監査のたびに、各SaaSの管理画面を一つずつ開いてアカウント一覧を書き出し、退職者や休眠アカウントを目視で突き合わせる作業に数日を費やしていた、という声は少なくありません。この状態では、棚卸しが終わった時点で情報が古くなっているという矛盾も起きがちです。統制の仕組みを入れた後は、アカウントと権限が横断的に一覧化され、レビュー対象が自動で抽出されるため、担当者は判断と承認に集中できます。作業の起点が「集めること」から「判断すること」へ移る点が、IGAの考え方を取り入れる最大の変化と言えます。
関連記事:SaaS管理プラットフォームとは|機能・選び方・IDaaSとの違いを解説
よくある質問
IGAとIAMをめぐって情シス担当者から寄せられることの多い疑問を、要点に絞って整理します。
IGAとIAMはどちらが上位の概念ですか
IAMが上位の枠組みです。IAMはアイデンティティとアクセスの管理全般を指し、IGAはそのなかで権限の統制と監査に特化したサブ領域にあたります。両者は対立せず、IAMの土台の上にIGAを重ねる関係だと捉えると整理できます。
IGAとIDaaSの違いは何ですか
IDaaSはクラウド型の認証基盤で、主にログインやSSOを担うIAMの一形態です。一方のIGAは、付与済みの権限が妥当かを継続的に検証するガバナンスの層です。役割が異なるため、多くの組織では両者を併用します。
中小企業でもIGAは必要ですか
規模よりも、SaaS利用の広がりと監査要件の有無で判断します。利用SaaSが増えて棚卸しが手作業で回らなくなったり、権限の証跡提示が求められたりする段階になれば、規模を問わず有効です。まずはアカウントの可視化から着手するとよいでしょう。
IGAとPAMの違いは何ですか
PAMは管理者権限のような特権アカウントの保護に特化した仕組みです。これに対してIGAは、全ユーザーのアクセス権を対象に統制と監査を行います。守備範囲が異なるため、両者は補完関係として組み合わせて使われます。
まとめ
IGAとIAMの違いは、扱う範囲と目的の差に集約されます。IAMは認証やアクセス制御を含む広い枠組みであり、IGAはその内側で権限の妥当性を継続的に統制・監査する領域です。さらにIDaaSは認証基盤、PAMは特権保護と、それぞれがIAMの傘の下で役割を分担しています。
自社の状況を見極める出発点は、SaaSとアカウント、そして権限の可視化です。利用SaaSの増加や監査対応で統制が課題になってきたと感じたら、IGAの考え方を取り入れる好機と言えます。まずは現状の棚卸しから、無理のない範囲で着手してみてください。
無料デモを予約する:ジョーシスのデモを見る
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


