

2026年6月ニュースレター:セキュリティとガバナンスの新たな章
現在の状況をヒアリングし、最適な改善方法をご提案します。
Josysは、新しい市場への展開、新機能の提供、そして新ブランドアイデンティティ「Origami」の発表という大きな節目を迎えました。今回のリリースアップデートでは、AIエージェントのガバナンス、認証情報の脅威検知、ロールベースのアクセス制御、コンプライアンスワークフローの自動化について、アップデートの内容をまとめてご紹介します。
新機能リリース
AIエージェント管理機能(Copilot + Claude)
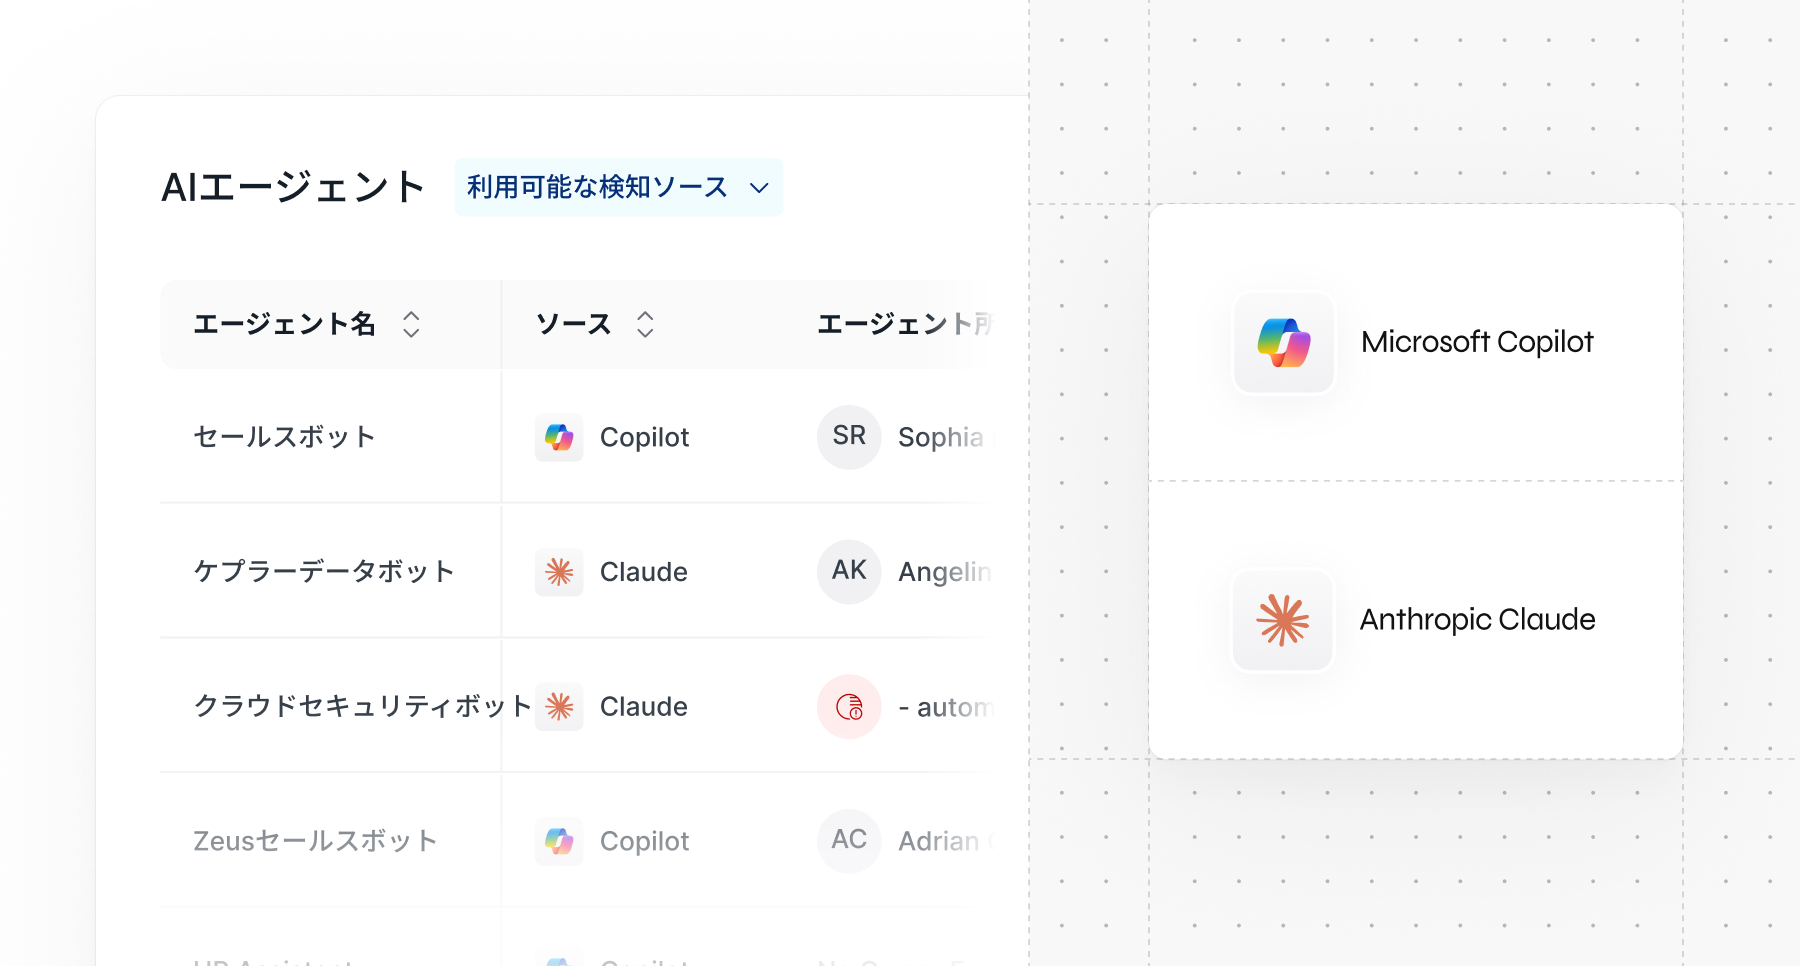
社内でどのAIエージェントが動いているのか。誰が所有し、何にアクセスしているのか。そもそも承認されたものなのか。多くの情報システム部門は、そこを把握できていません。
Josysなら、Microsoft CopilotやClaudeなど社内で動くAIエージェントを、1つのダッシュボードで見つけ、監視し、分類できます。エージェントごとに所有者を紐づけ、どこまでデータにアクセスできるかを確認し、シャドーAIエージェントや権限が広すぎるエージェントを洗い出せます。統制の外にあるAIが増えていくリスクを、そのぶん小さくできます。
自律型ポリシーベース・ガバナンス
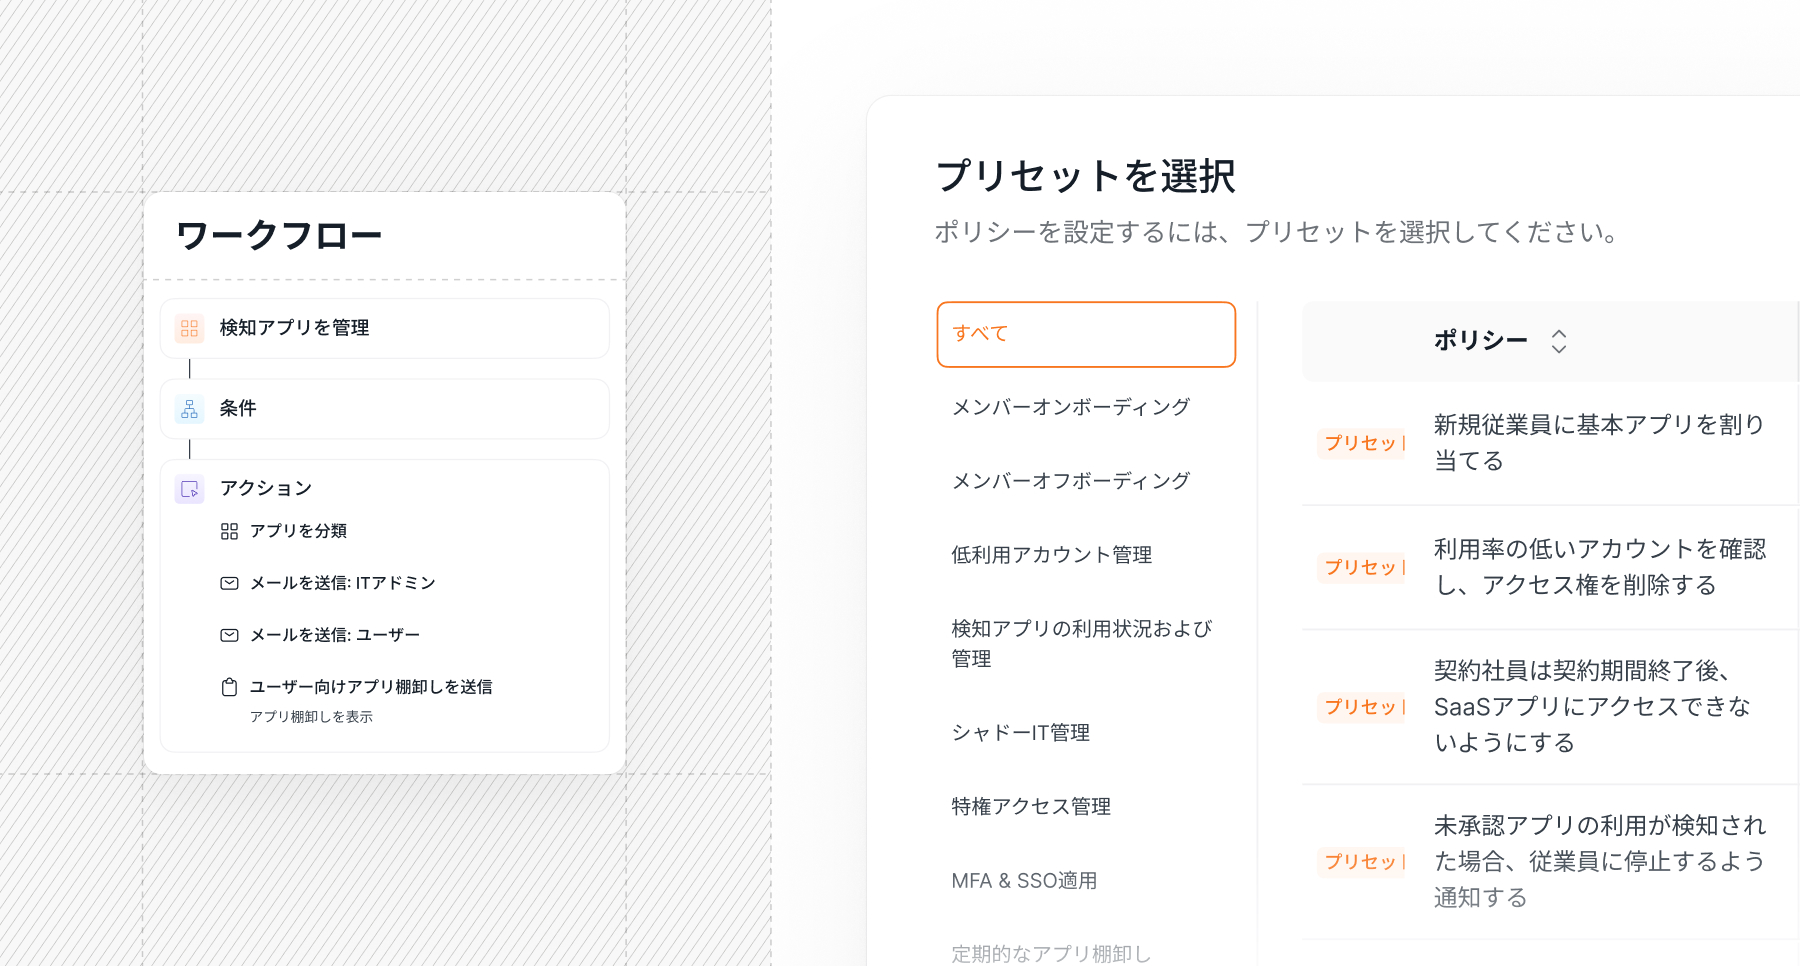
ガバナンスのルールを手作業でつくって適用していく運用は、どこかで続かなくなります。ルールを増やしていくのも現実的ではありません。
そこでJosysは、セキュリティとガバナンスで押さえておきたい場面をカバーしたポリシーを、あらかじめ用意しました。違反を見つけ、知らせ、修復するところまで、すべて自動で進みます。ポリシーが動いた記録は残るので、いつ監査が入っても対応できます。突発的な対応に追われる時間が減り、より戦略的な仕事に時間を使えます。
認証情報の窃取を監視
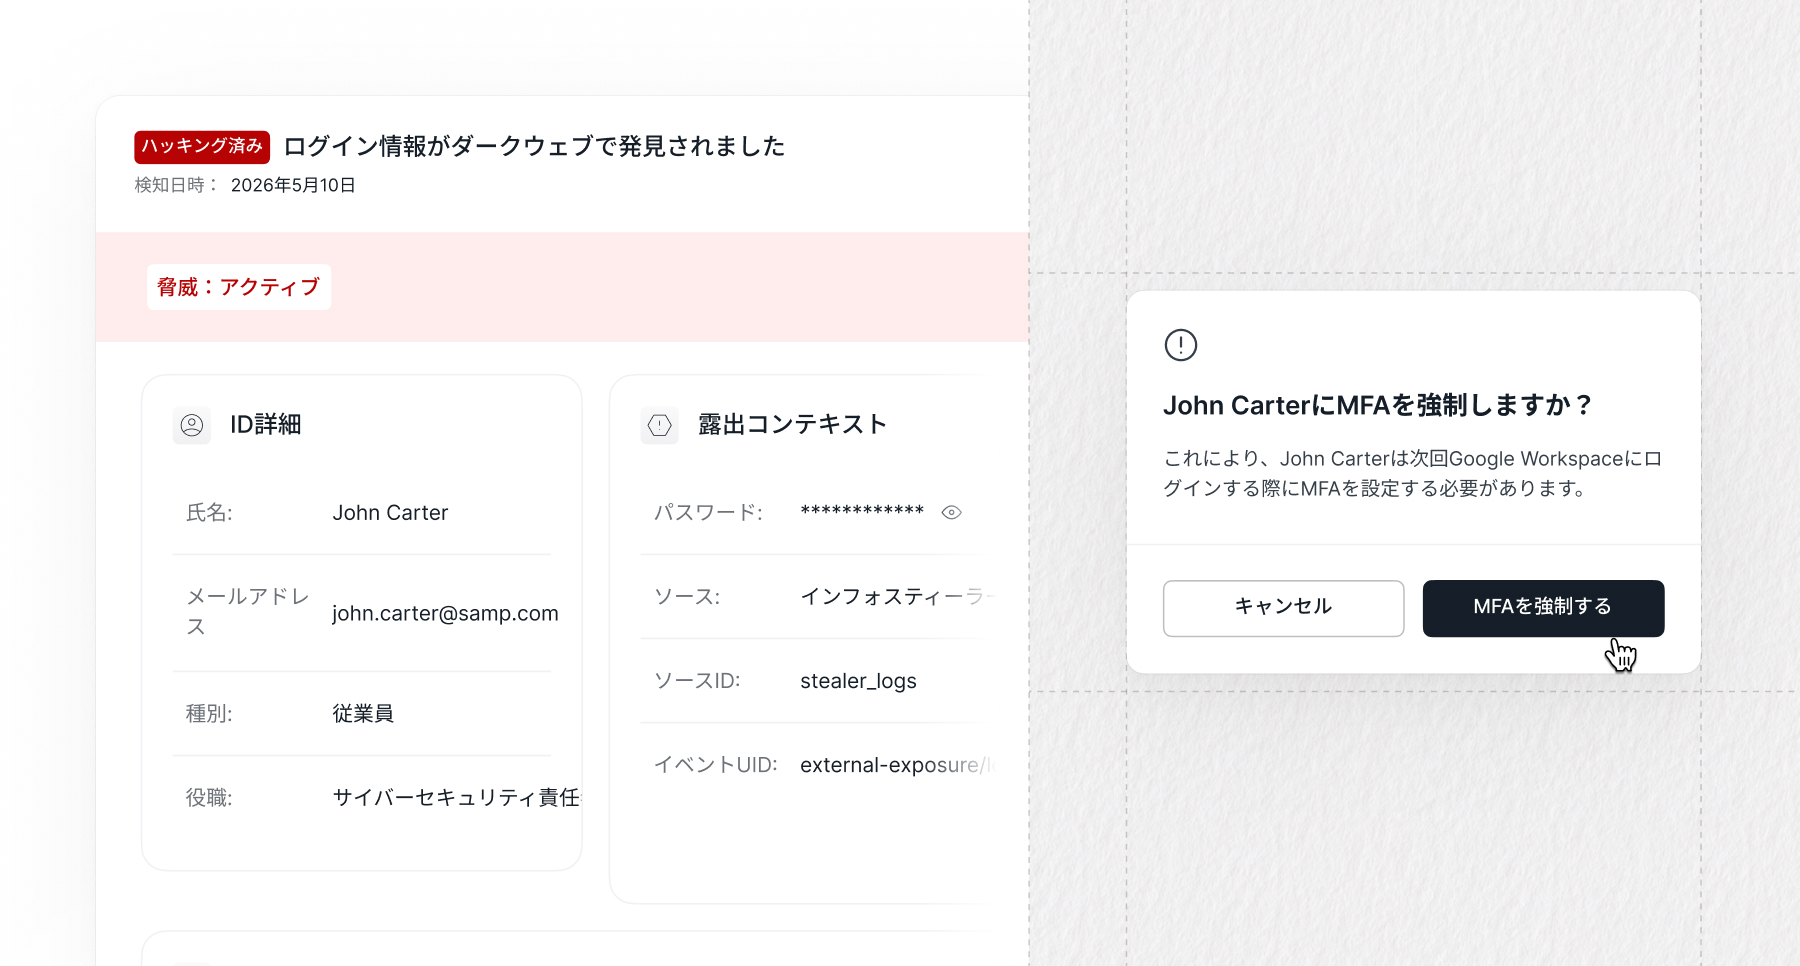
従業員のアクセス情報が漏れたことを、漏れたあとに知る。IT部門にとって、これがいちばん避けたい状況です。Josysは設定なしでダークウェブを監視し続け、漏れた認証情報やセッションCookieを見つけ出します。見つけた情報は、部門やデバイス、いまのアカウント状態といった情報とあわせて、従業員のレコードと突き合わせます。あとは同じ画面のまま、対象のアカウントを止め、Jiraに修復チケットを割り当てるところまで進められます。
ロールや属性に応じて管理者のアクセス範囲を絞る
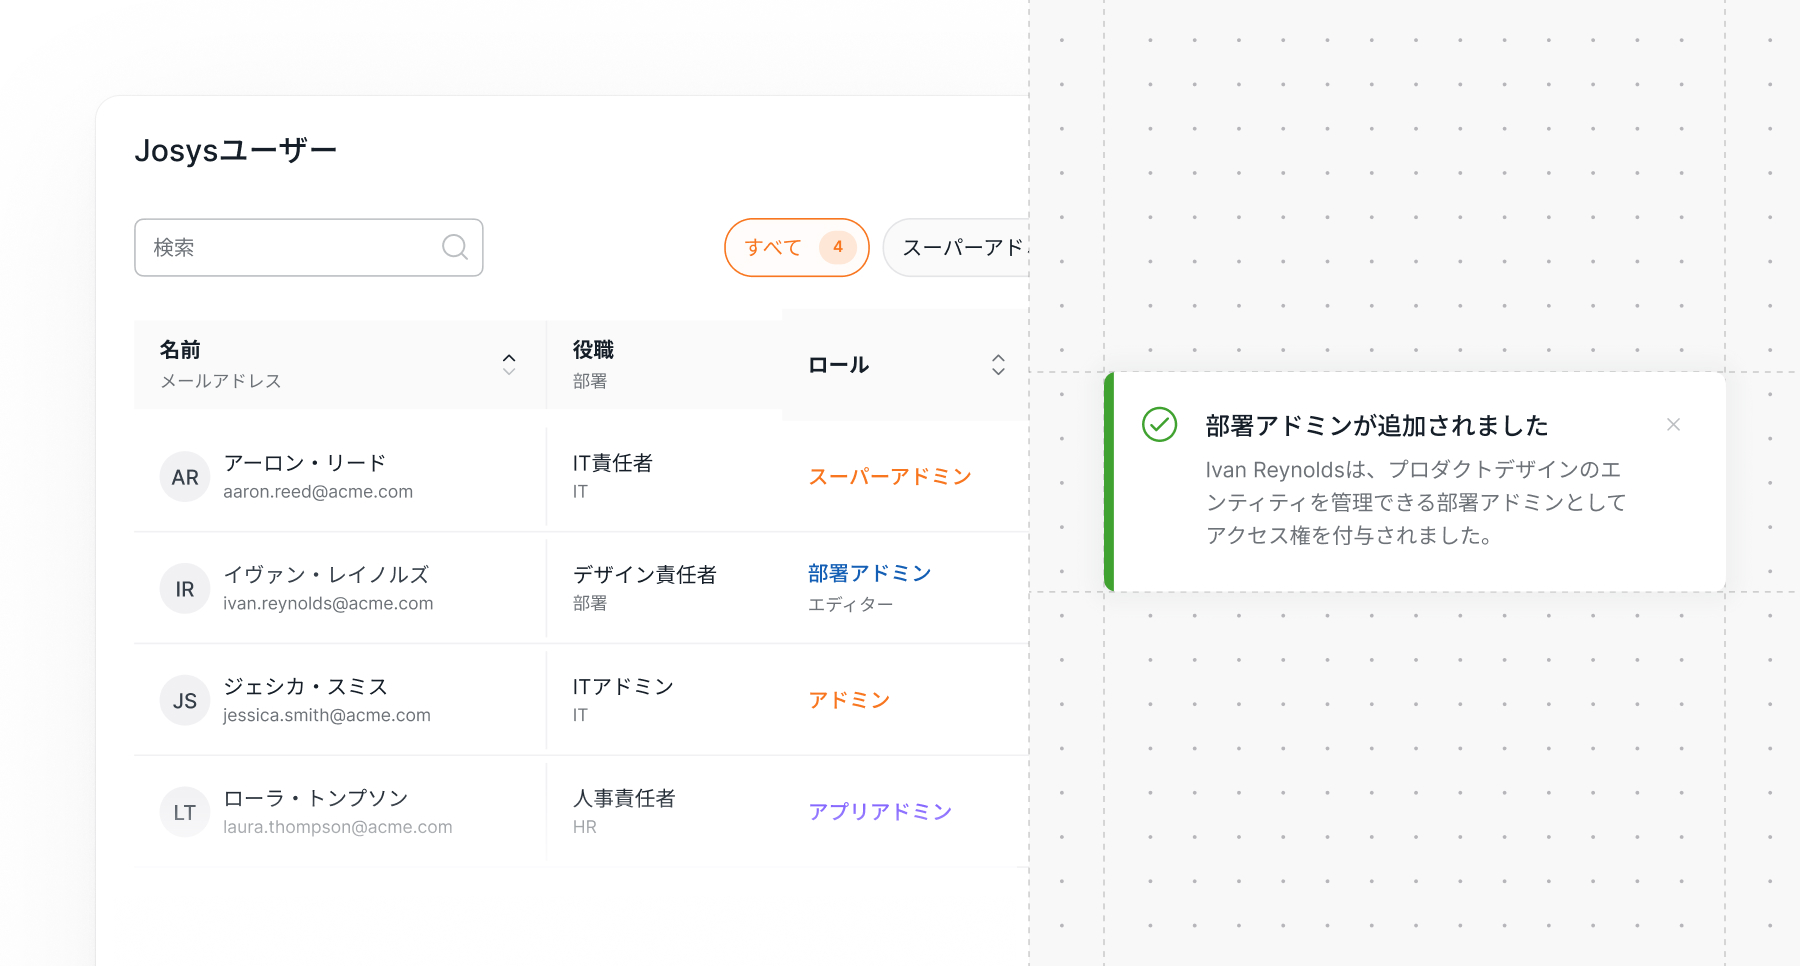
子会社が多い企業ほど、アプリ管理者や部門責任者に必要以上の管理者権限が渡ってしまいがちです。その広すぎる権限が、そのままリスクになります。
Josysのロールベースアクセス制御を使えば、アプリ管理者は担当するアプリケーションのアクセスレビューだけを、部門責任者は自分のチームのリソースだけを扱えるようになります。ABAC(属性ベースアクセス制御:Attribute-Based Access Control)が効いているので、誰に何を任せてもガバナンスの枠から外れることはありません。部門ごとにデータを分けたまま、各事業部門が自分たちで運用できます。
機能強化
デバイス棚卸し
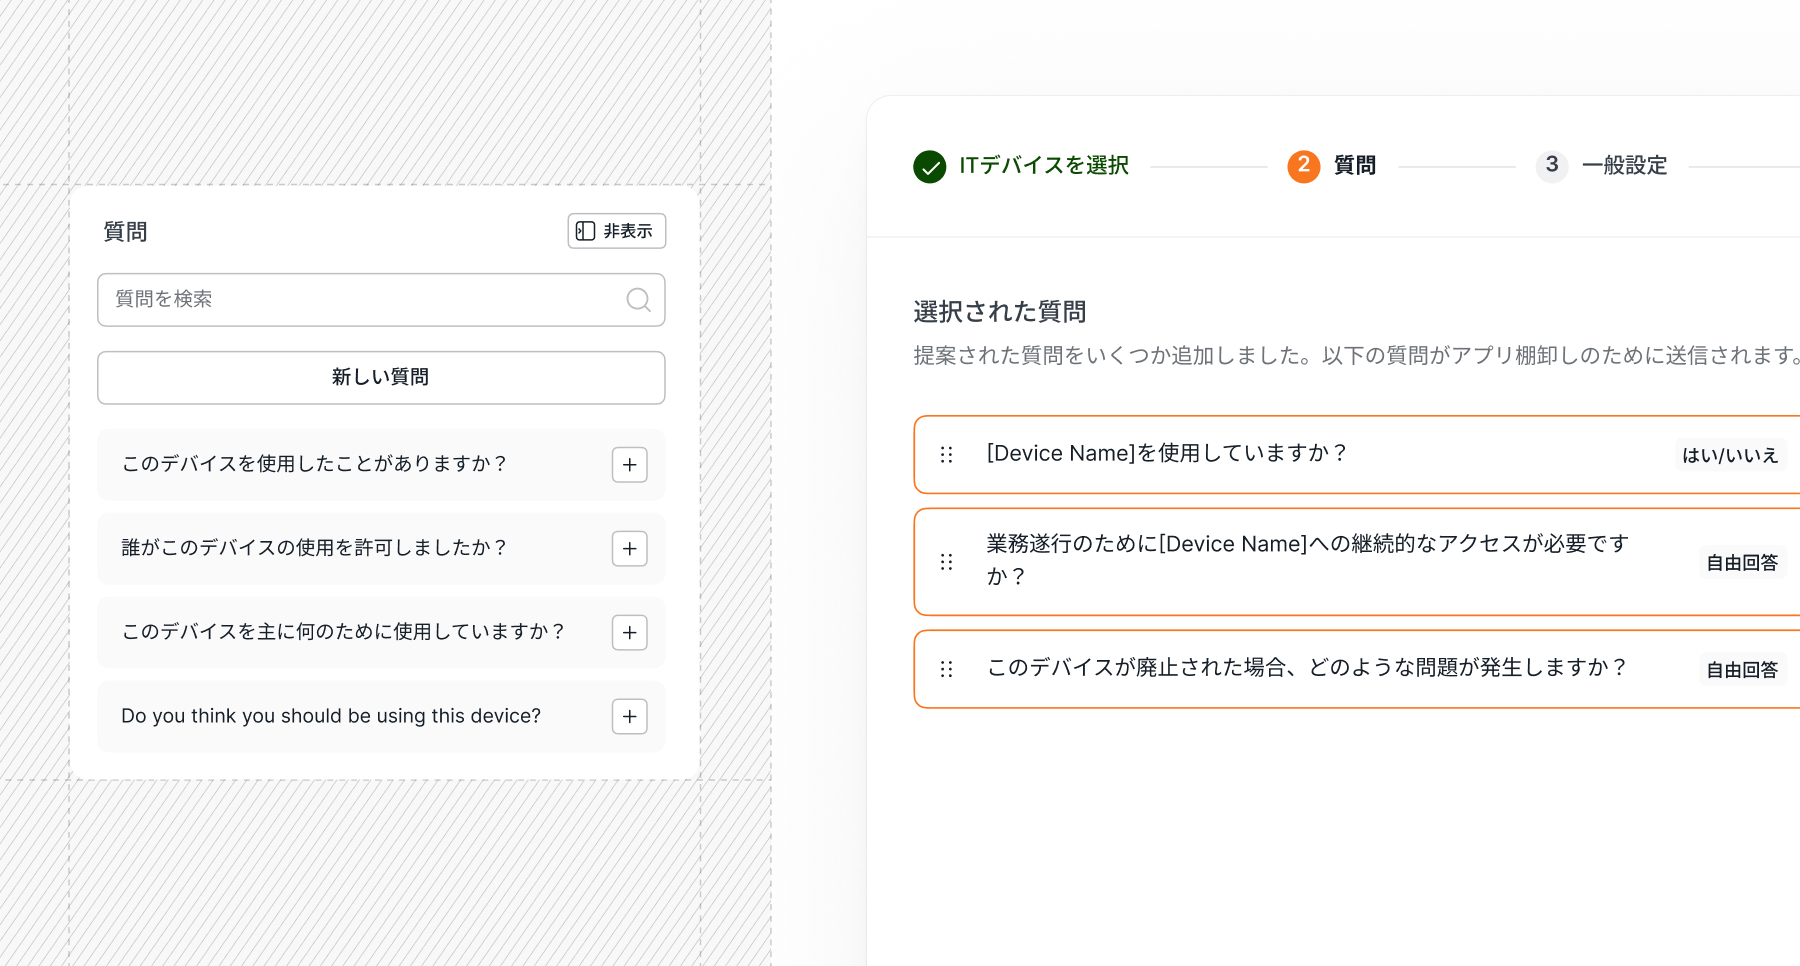
デバイスの情報を正確に保つために、メールで一人ひとりに確認して回ったり、更新の止まったスプレッドシートや穴のある履歴に頼ったりする必要はもうありません。
Josysから、エンドユーザーへ直接デバイスの確認依頼を送れるようになりました。回答は自動で集まり、食い違いがあればその場でわかります。督促して回る必要はありません。やり取りはすべてログに残るので、コンプライアンスレビューや監査のときの記録になります。
ITデバイス、ログイン、OpenAPIイベントの監査ログ
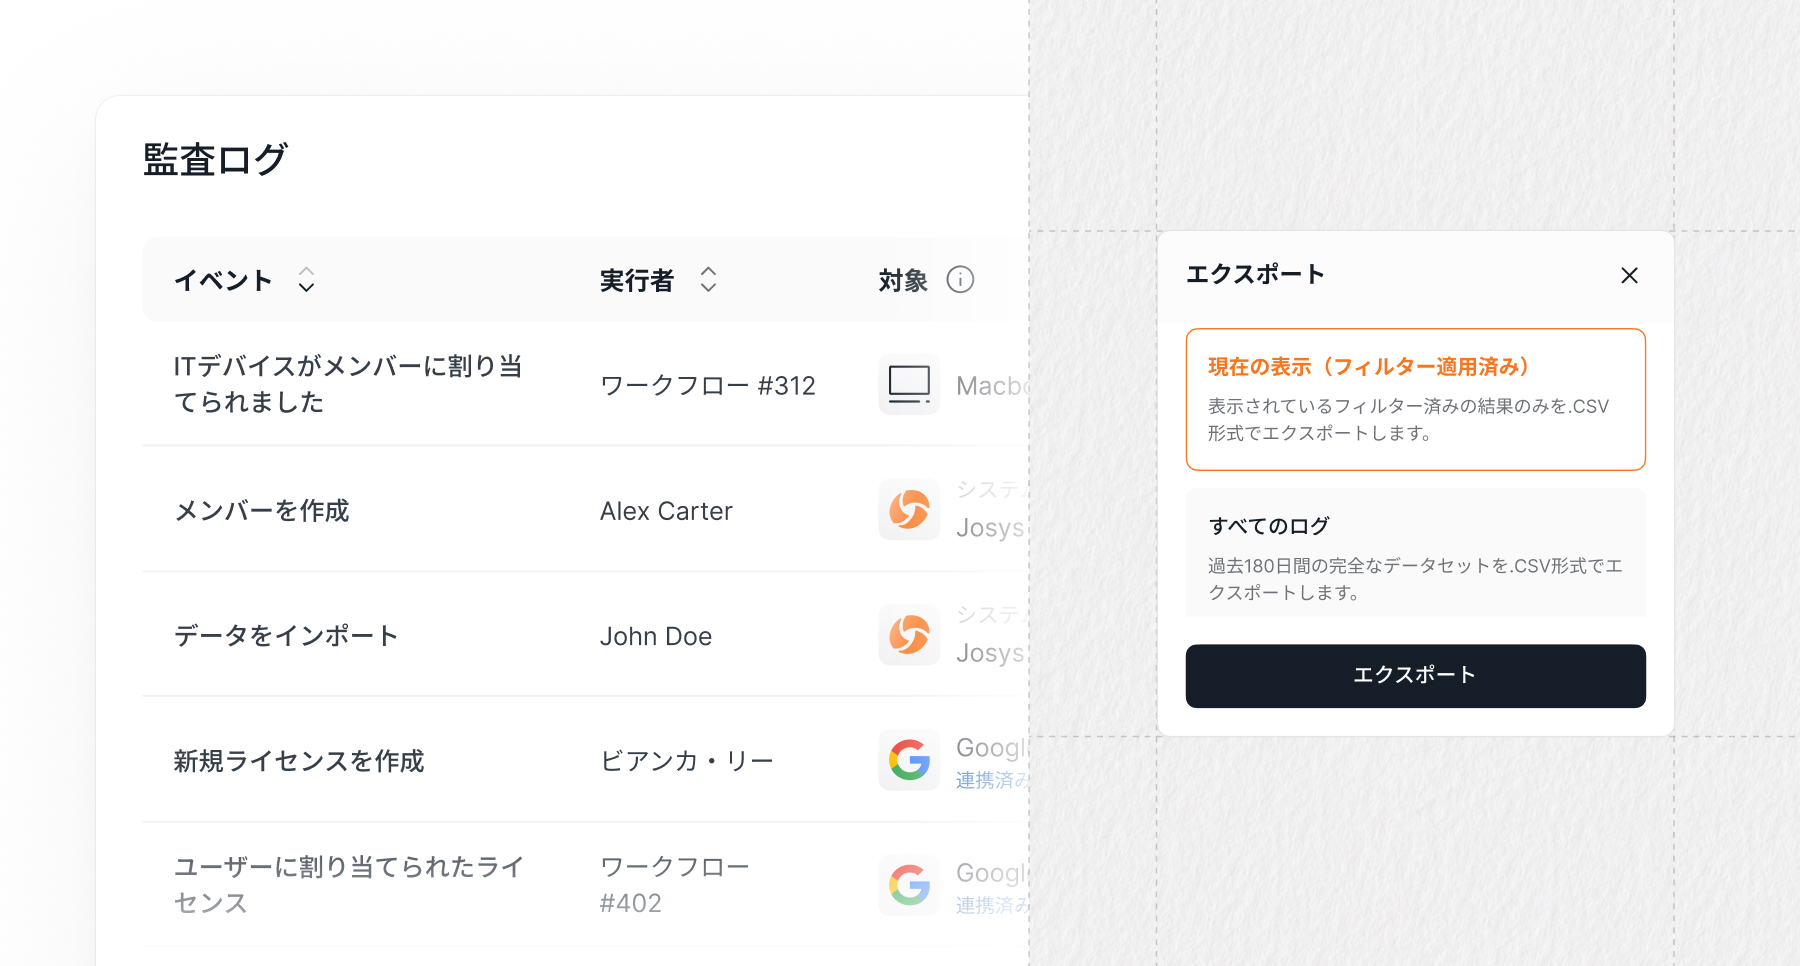
ITデバイス、ログイン、OpenAPIの動き。この3つの履歴を、Josysがもれなく残します。
- ITデバイスの変更は、手動での操作もMDM同期もインポートもAPI呼び出しも、ロック/ワイプの結果まで、すべて1か所に記録します。
- ログインは、SSO/SAMLもGoogle OAuthもMicrosoft OAuthもメール/パスワードも、認証方法・IP・場所・成功/失敗までまとめて記録します。
- OpenAPI経由の書き込みはすべて追跡します。調査やインシデント対応、監査のときに頼れる記録になります。
アプリ検出ソースとしてNinjaOneを追加
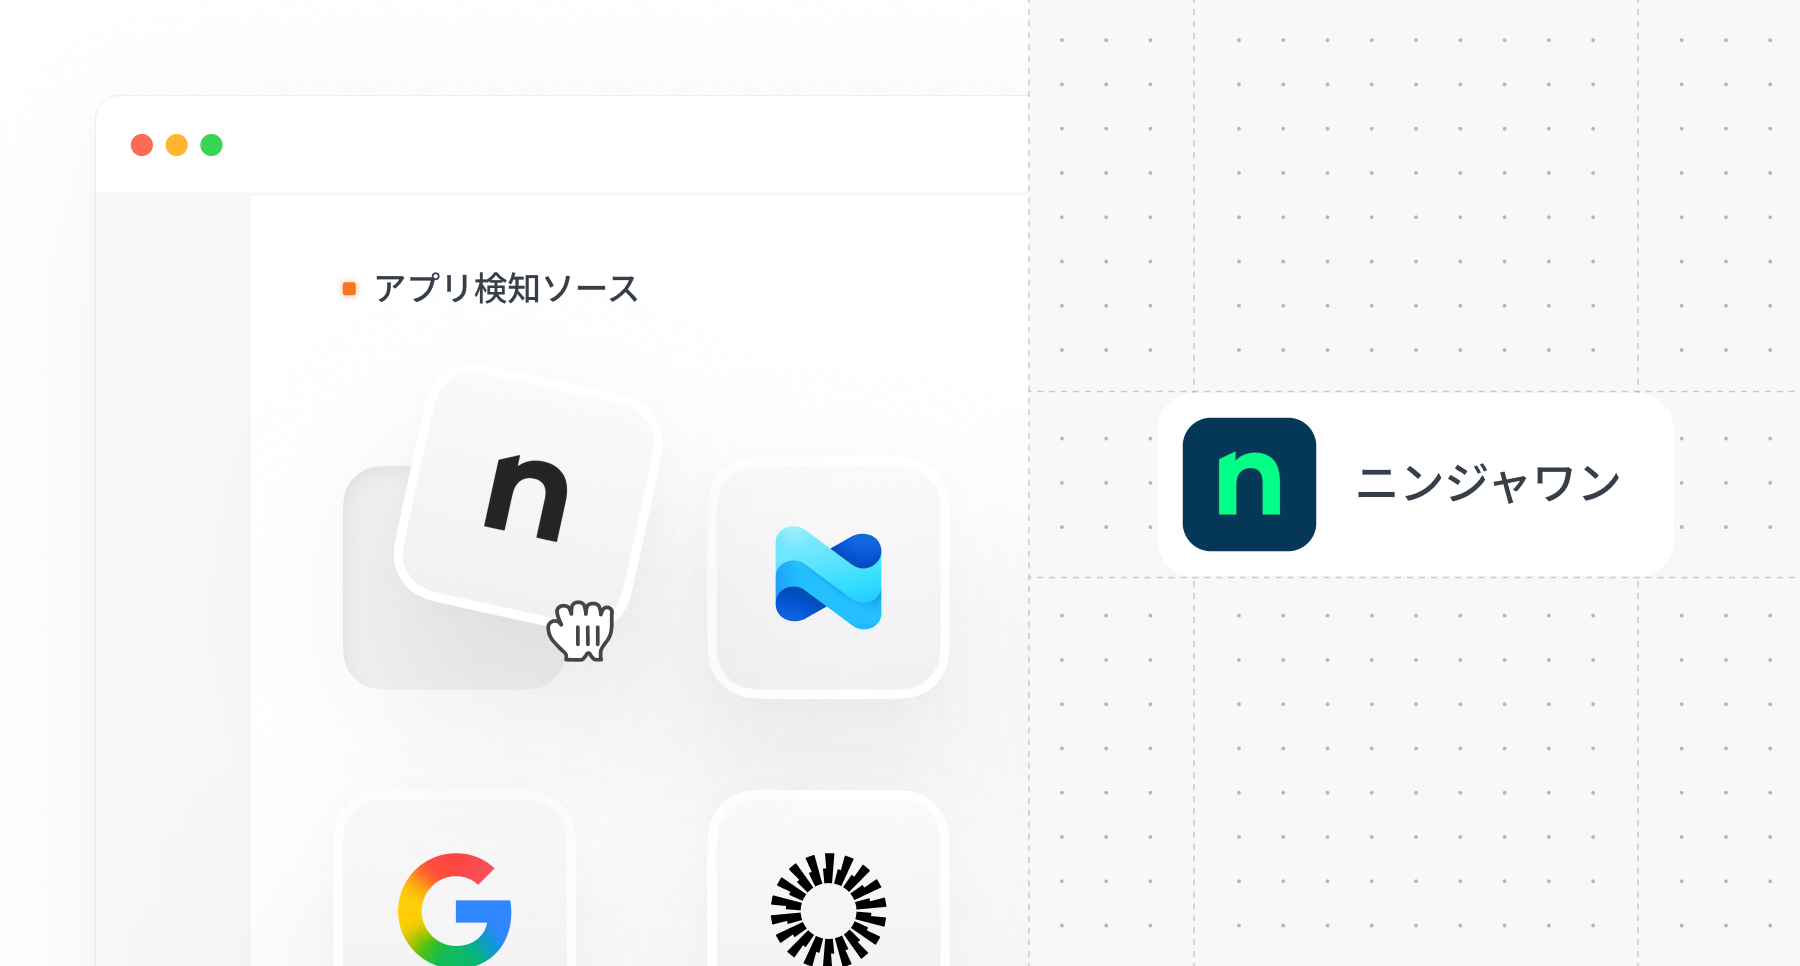
NinjaOneで管理しているデバイス上のアプリも、Josysが検出できるようになりました。インストール状況とアプリのバージョンがそのまま見えるので、ソフトウェアのインベントリ管理もコンプライアンスチェックも、その後の是正もやりやすくなります。
Origami - 新しいブランドアイデンティティ
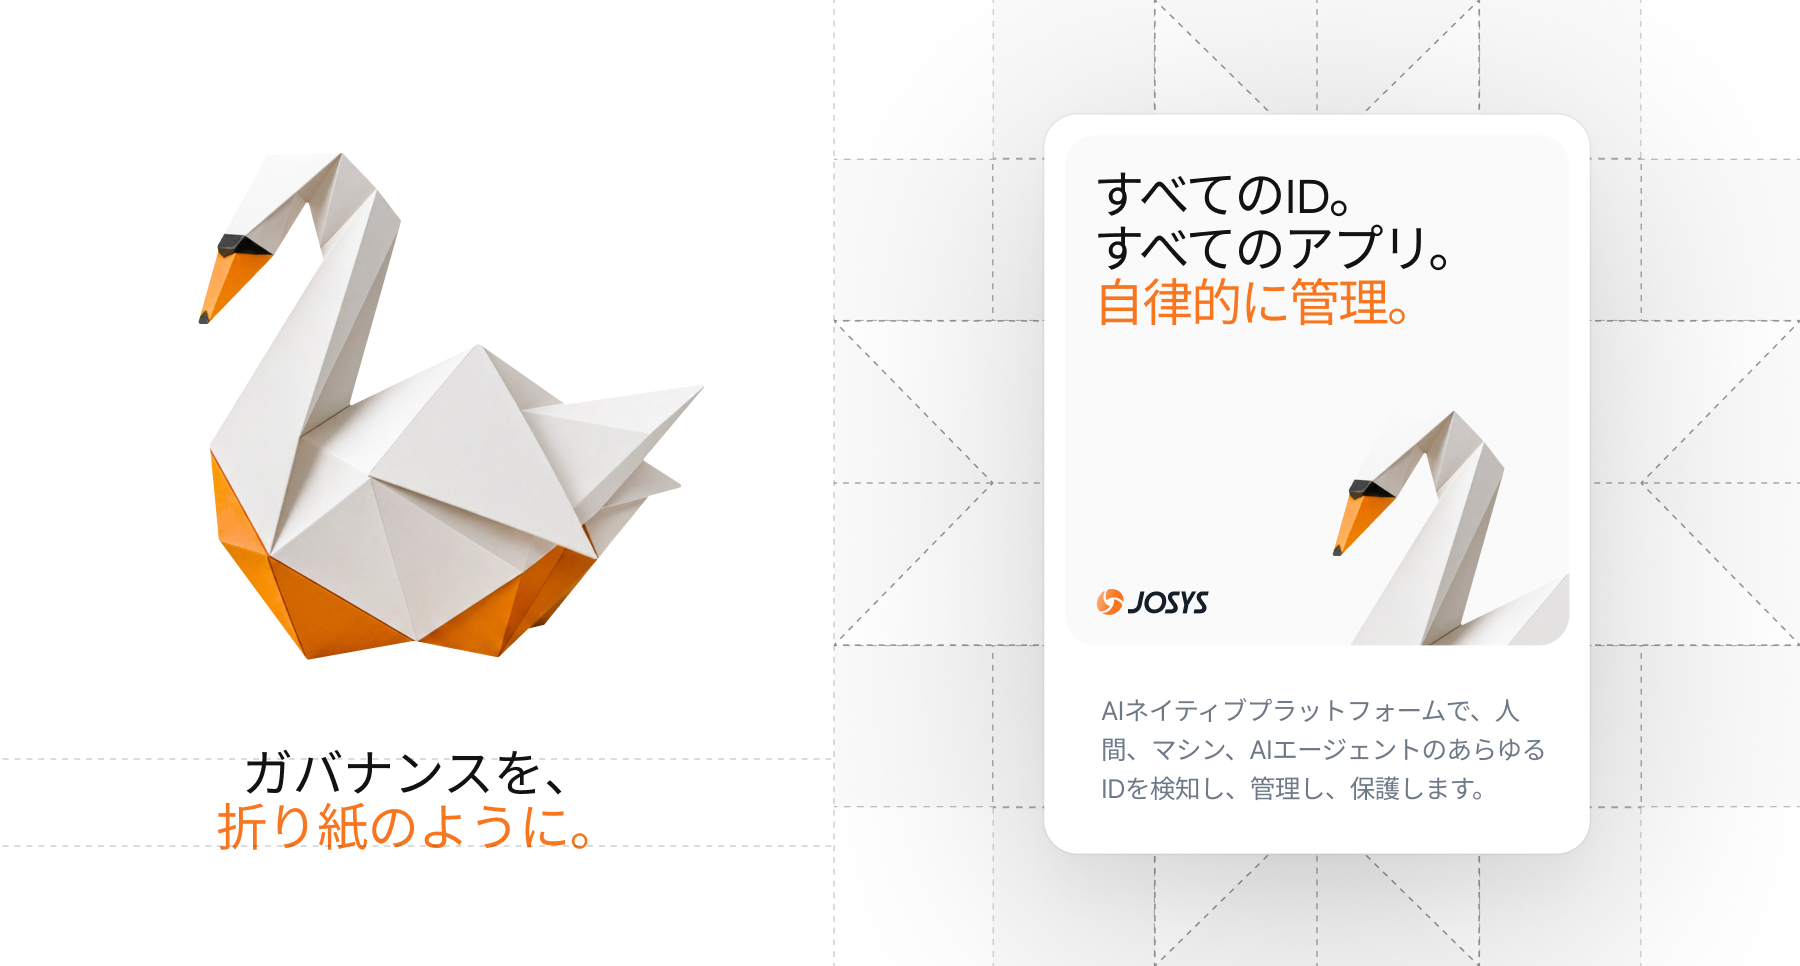
「Origami」には、緻密さ、ものづくりへのこだわり、秩序だったシステム設計という、Josysの日本的なルーツを込めています。同じ考え方で、Josysはバラバラになったアイデンティティとアプリ、アクセスポリシーを1つの仕組みにまとめます。すべてのアイデンティティを見えるようにし、ポリシーに沿って権限を整えることで、リスクが表に出る前に手を打てます。
Josysは、MSPやITチーム、セキュリティチームが、統制を手放さずに規模を広げていけるよう支援します。今回の新機能をご覧いただき、IT運用がどう変わるかを確かめてみてください。ご要望があれば、機能リクエストからお寄せください。無料トライアルなら、今回の改善をそのままお試しいただけます。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.



Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


