

AIエージェントのID管理とは|非人間IDの認証・権限・失効を解説
現在の状況をヒアリングし、最適な改善方法をご提案します。
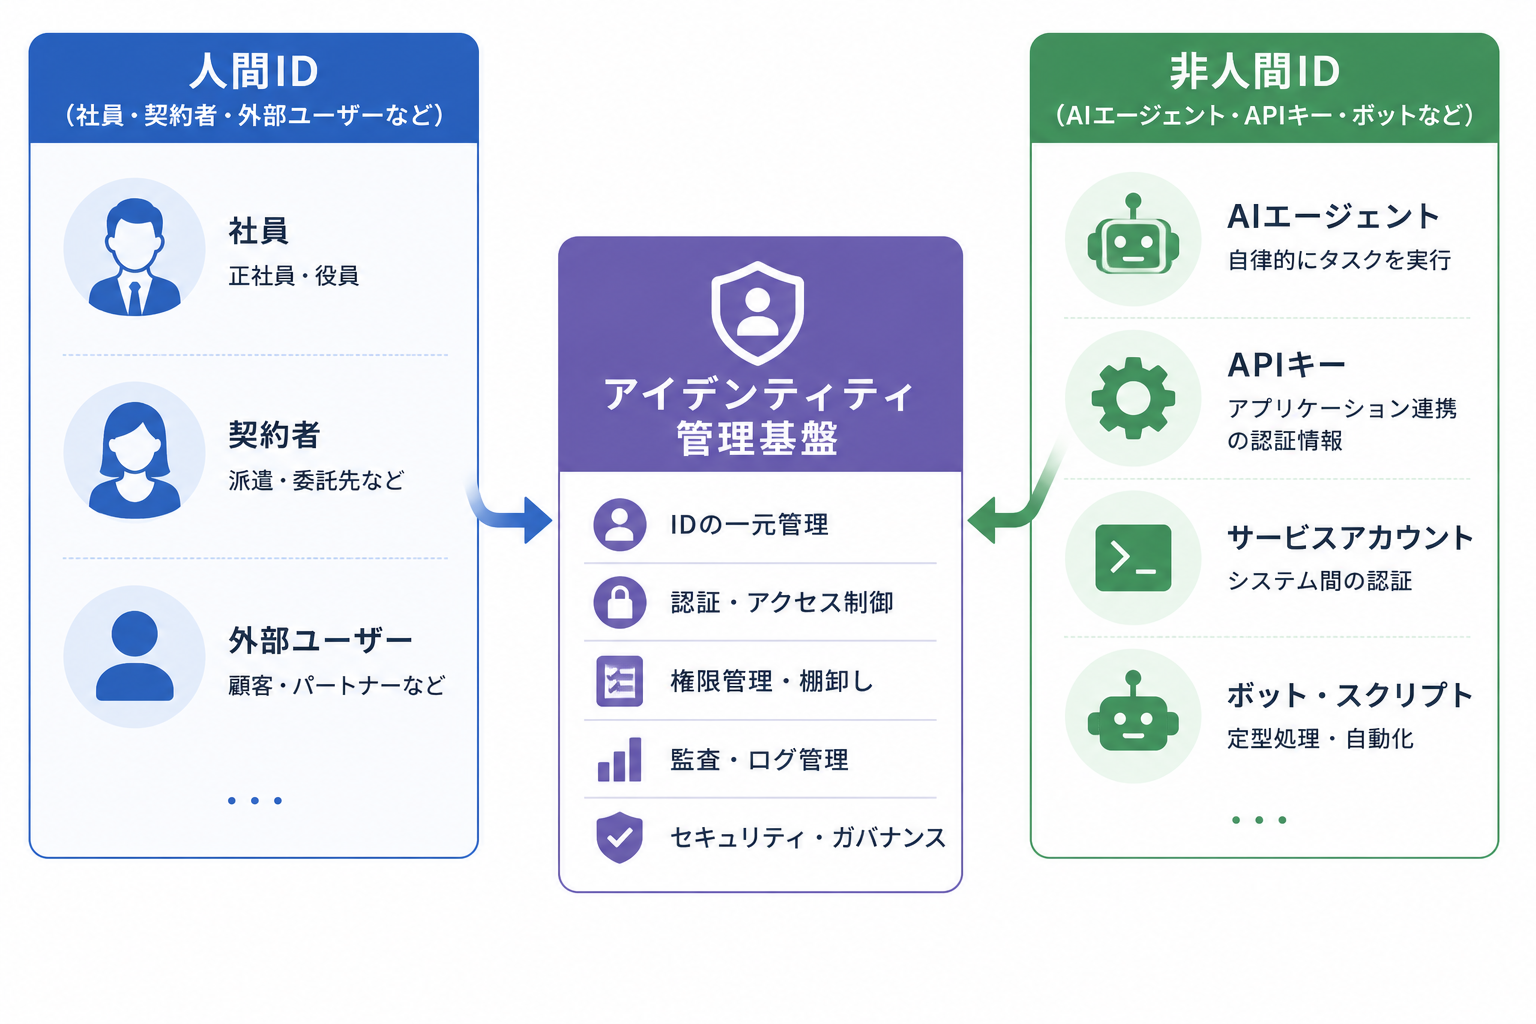
業務の自動化を担うAIエージェントが社内に増えるにつれ、「誰が、どのエージェントに、どこまでの権限を与えたのか」が把握できない状態が広がっています。AIエージェントは人間ではないものの、SaaSやAPIにアクセスするための資格情報を持ち、実際にデータを読み書きする主体です。人間の従業員と同じ発想でID管理を後回しにすると、退職者アカウントの放置と同じリスクが、はるかに速いスピードで積み上がります。この記事では、AIエージェントを「非人間ID」として統制する考え方と、情シスが着手すべき具体的な手順を整理します。
AIエージェントのID管理とは
AIエージェントのID管理とは、自律的に動作するAIを人間ではないアイデンティティ(非人間ID)として扱い、その認証・権限・ライフサイクルを一貫して統制する取り組みを指します。従来の従業員向けID管理とは前提が異なるため、専用の設計思想が求められます。
非人間ID(NHI)としてのAIエージェント
非人間IDとは、人間の従業員以外がシステムへアクセスする際に用いるアイデンティティの総称です。サービスアカウント、APIキー、ボット、RPAなどが該当し、AIエージェントもこの一種に位置づけられます。人が画面越しにログインするのではなく、資格情報を使ってプログラム的にリソースへ接続する点が共通しています。
AIエージェントが特殊なのは、与えられた目的に向けて自ら判断し、複数のSaaSやAPIをまたいで連続的に操作する点です。一つのエージェントが複数の資格情報を使い分ける場合もあり、その一つひとつが管理対象のアイデンティティになります。
なぜ今この統制が急務なのか
AIエージェントの導入は急速に進み、非人間IDの数は人間のアカウントを大きく上回りつつあります。管理の仕組みが追いつかないまま数だけが増えると、把握できないアクセス経路が社内に蓄積されます。
放置された資格情報は、攻撃者にとって侵入の起点になりやすい弱点です。人間のアカウントであれば退職や異動を契機に棚卸しされますが、AIエージェントには明確な「退職」がなく、作りっぱなしになりがちである点に注意が必要です。
関連記事:アイデンティティ管理とは|SaaS時代に情シスが押さえるべき基本と実装フレームワーク
ジョーシスのサービスを5分で理解できる資料をダウンロードする
人間向けのID管理が通用しない理由
AIエージェントの統制でつまずく最大の原因は、人間を前提に設計されたID管理の仕組みをそのまま当てはめてしまうことにあります。両者の性質の違いを理解すると、なぜ専用の統制が要るのかが見えてきます。
人間IDと非人間IDの違い
人間IDと非人間IDは、認証の手段からライフサイクルの区切りまで、あらゆる面で性質が異なります。まずは代表的な違いを整理します。
多要素認証のように人間の存在を前提とした対策は、AIエージェントには適用できません。だからこそ、資格情報の管理と権限制御そのものを別の枠組みで設計する必要があります。
数と速度のギャップ
AIエージェントは短時間で大量に生成・複製できるため、人手による管理台帳の更新が追いつきません。一人の従業員が複数のエージェントを立ち上げれば、非人間IDの数は容易に人間のアカウントを超えます。
しかも各エージェントは、人間よりはるかに高速かつ広範にリソースへアクセスします。設定を誤ったまま稼働すれば、被害が広がる速度も比例して速くなるため、事後対応では間に合いません。
参考記事:AIエージェント時代の到来で高まる「非人間アイデンティティ」管理の重要性(Okta)
認証:AIエージェントの本人確認と資格情報の設計
AIエージェントの統制は、「そのエージェントが確かに正当な存在か」を確認する認証から始まります。人間のログインとは異なり、資格情報そのものが本人確認の役割を担うため、その設計品質がセキュリティを左右します。
資格情報の種類と管理のポイント
AIエージェントが用いる資格情報には、APIキー、アクセストークン、クライアント証明書などがあります。いずれも「持っていれば使える」性質のため、漏えいがそのままなりすましにつながります。
ハードコーディングされたAPIキーや、コード内に書き込まれた秘密情報は特に危険です。専用の秘密情報管理(シークレット管理)の仕組みで一元的に保管し、平文での散在を防ぐことが基本となります。
短命トークンと委任チェーン
安全性を高める要点は、資格情報を必要な間だけ有効な短命トークンにすることです。タスクの完了とともに失効するトークンであれば、万一漏えいしても悪用できる時間が限られます。
さらに重要なのが、エージェントの権限が「誰の代理で行使されているか」をたどれる委任チェーンです。ある操作を人間の指示に紐づけて記録できれば、責任の所在が明確になり、事後の検証も可能になります。
参考記事:AIエージェントのアイデンティティ管理に関するホワイトペーパー(OpenID Foundation)
認可:最小権限とスコープでアクセスを絞る
認証で正当性を確認したうえで、次に決めるのが「何をどこまで許すか」という認可です。AIエージェントは自律的に動くため、与えた権限の範囲がそのまま被害の上限になります。付与は絞り込みを前提に設計します。
タスク単位でスコープを絞る
権限設計の原則は、業務に必要な最小限だけを与える最小権限の考え方です。購買処理を担うエージェントには、対象システムへの無制限なアクセスではなく、特定の操作に限定したスコープを割り当てます。
「念のため広めに」という付与は、AIエージェントにおいては特に避けるべき判断です。自律的な連続処理の中で、想定外のリソースまで操作が及ぶ余地を残してしまうためです。
Human-in-the-loopと承認フロー
高い影響を持つ操作には、人間の承認を挟むHuman-in-the-loopの設計が有効です。データ削除や外部送信のように取り返しのつかない処理は、実行前に人が確認する関門を設けます。
すべてを人手で止めるのではなく、リスクの大きさに応じて自動実行と承認要求を切り替える設計が現実的です。低リスクの定型処理は自動化し、重大な操作にのみ人の判断を組み込みます。
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
ライフサイクル統制:発行から棚卸し・失効まで
AIエージェントのIDは、発行して終わりではありません。作成・変更・失効という一連の流れを管理してこそ、放置による野良エージェントの発生を防げます。人間の入退社管理に相当する仕組みを、非人間ID向けに用意します。
発行と登録でオーナーを明確にする
エージェントを新たに作る段階で、「誰が責任を持つのか」というオーナーを必ず登録します。オーナーが不明な資格情報は、後から棚卸しの対象にできず、判断の宙に浮いた存在になります。
用途・想定される稼働期間・付与した権限を記録しておくと、後の棚卸しで正当性を評価しやすくなります。台帳への登録を発行の必須条件にすることが、統制の出発点です。
棚卸しと野良エージェントの失効
定期的な棚卸しでは、使われていないエージェント、オーナー不在のエージェント、過剰な権限を持つエージェントを洗い出します。人間の孤立アカウントと同様、非人間IDにも「もう不要なのに生き続けている」ものが必ず紛れ込みます。
不要と判断したエージェントは、資格情報を確実に失効させて廃止します。失効の手順を定めていないと、権限だけが残り、攻撃者に悪用される余地を残してしまいます。
関連記事:孤立アカウントとは|定義・セキュリティリスク・発見方法・削除手順を解説
参考記事:AIエージェントの急速な増加に伴い、非人間IDの管理はなぜ難しいのか(TechTargetジャパン)
監査とアカウンタビリティ:誰の代理かを追跡する
AIエージェントが自律的に判断するからこそ、「何を、なぜ実行したのか」を後から追える仕組みが欠かせません。監査ログとアカウンタビリティ(説明責任)の設計は、インシデント対応と内部統制の両面で重要になります。
監査ログに残すべき項目
監査ログには、どのエージェントが、いつ、どのリソースに、どの操作を行ったかを記録します。加えて、その操作がどの人間の指示や委任に基づくものかを紐づけられると、追跡の精度が格段に上がります。
操作の内容だけでなく、判断の背景となった文脈まで残せると理想的です。人間のレビュー担当者が意図を理解し、必要なら取り消せる状態を目指します。
責任の所在と説明可能性
AIエージェントが起こした問題の責任は、最終的に導入した組織と、指示を出した人間に帰属します。委任チェーンを記録しておけば、どの操作が誰の権限で行われたのかを説明でき、監査対応の根拠になります。
内部統制の観点では、権限付与の承認記録と操作ログがセットで残っていることが求められます。非人間IDであっても、人間のアカウントと同じ水準の証跡を確保する姿勢が信頼につながります。
関連記事:ゼロトラストセキュリティとは|概念・原則・SaaS環境での実装方法を解説
情シスが実践する非人間ID統制の始め方
理屈を理解したうえで、情シスが現実的に着手できる進め方を整理します。すべてを一度に完成させる必要はなく、可視化から段階的に統制の網を広げていくのが定石です。
可視化から始める4ステップ
最初の一歩は、社内に存在するAIエージェントと資格情報の棚卸しです。何がどこで動いているかを把握しない限り、権限も失効も管理できません。
可視化のあとは、用途とオーナーによる分類、最小権限への見直し、そして継続的な監視へと進めます。この順序で網を狭めていくと、無理なく統制の水準を引き上げられます。棚卸しの実務は人間のアカウント整理とも共通するため、既存の運用を土台にできます。
SaaS管理基盤との統合
AIエージェントの多くはSaaSやAPIを介して動くため、SaaS管理の基盤と非人間IDの統制を切り離さずに設計すると効率的です。利用中のSaaSと連携アカウントを一元的に可視化できていれば、そこにAIエージェントの資格情報を重ねて管理できます。
ジョーシスのプラットフォームは、多数の種類のSaaSと連携してアカウントや権限を一元管理する基盤を提供します。人間のアカウント管理で培った可視化と棚卸しの仕組みを、非人間IDの統制へ広げていく足がかりとして活用できます。
関連記事:API連携でIT管理を自動化する方法|中堅企業の実装アプローチ
よくある質問
AIエージェントのID管理について、情シスの現場で寄せられやすい疑問をまとめます。
AIエージェントのID管理と、AIエージェントのIT管理は何が違いますか
IT管理はAIエージェントを業務効率化のツールとして導入・活用する視点を指します。一方でID管理は、エージェントを非人間IDと捉え、認証・権限・ライフサイクルを統制する視点です。両者は補完関係にあり、活用の全体像は関連記事で解説しています。
非人間IDとは何ですか
非人間IDとは、人間の従業員以外がシステムへアクセスする際に使うアイデンティティの総称です。サービスアカウント、APIキー、ボット、RPA、そしてAIエージェントが含まれます。人が介在せず資格情報でアクセスする点が共通の特徴です。
AIエージェントに多要素認証は使えますか
多要素認証は人間の存在を前提とするため、AIエージェントにはそのまま適用できません。代わりに、短命トークンや証明書による認証、秘密情報の一元管理、委任チェーンの記録といった非人間ID向けの手段で安全性を確保します。
何から着手すればよいですか
まずは社内のAIエージェントと資格情報の棚卸し、すなわち可視化から始めます。そのうえで用途とオーナーの分類、最小権限への見直し、継続的な監視へと段階的に進めるのが現実的な進め方です。
まとめ
AIエージェントのID管理は、AIを非人間IDとして扱い、認証・認可・ライフサイクル・監査を一貫して統制する取り組みです。人間を前提としたID管理はそのまま通用せず、短命トークンや最小権限、委任チェーンといった専用の設計が求められます。
まずは可視化から着手し、オーナーの明確化と定期的な棚卸しで野良エージェントを生まない運用を築くことが出発点です。人間のアカウント管理で培った仕組みを土台に、非人間IDへ統制を広げていく姿勢が、AI活用とセキュリティの両立につながります。
関連記事:AIエージェントとIT管理|情シス担当者が知るべき定義・活用事例・リスクと導入の考え方
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


