

エンドポイント管理とは|5つの領域と手法を情シス向け解説
現在の状況をヒアリングし、最適な改善方法をご提案します。
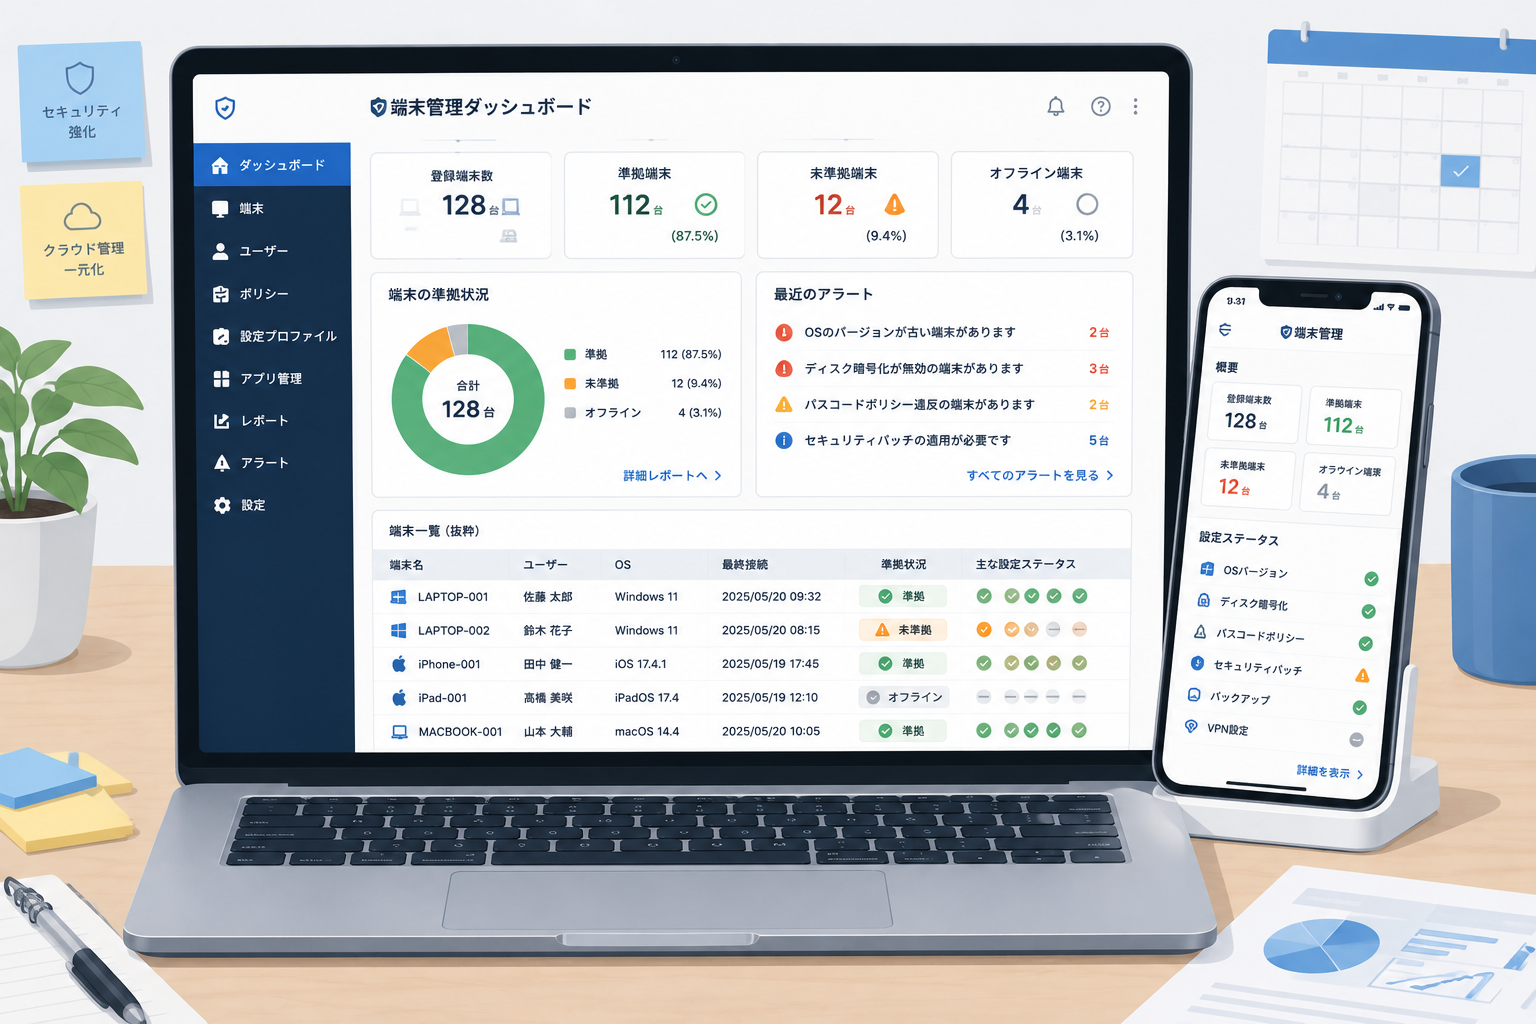
働く場所が固定されなくなり、社員が使う端末の種類も一気に増えました。オフィスのPCだけでなく、自宅や外出先のスマートフォン・タブレットも業務に使われています。こうした多様な端末をまとめて把握し、安全かつ快適に使える状態へ整えていく取り組みが、エンドポイント管理です。皆さんの職場でも「誰が何の端末を使っているか正確に言えない」という状態に、心当たりがあるのではないでしょうか。
ここでは、エンドポイント管理の全体像を定義・重要性・5つの管理領域・手法・導入ステップの順に整理します。隣接領域であるエンドポイントセキュリティとの違いにも触れ、明日からの運用設計に役立つ視点をお届けします。
エンドポイント管理とは何か
エンドポイント管理とは、ネットワークに接続される末端の端末を対象に、設定・更新・配布・監視・制御を一元的に行う運用の仕組みを指します。対象となるエンドポイントには、PCやスマートフォン、タブレットのほか、業務で用いるIoT機器まで含まれます。端末のライフサイクル全体を通じて、あるべき状態を維持し続けることを目的とします。
エンドポイント管理の定義と対象範囲
エンドポイントとは、社内ネットワークやクラウドサービスへの入口となる端末そのものを意味します。管理の対象は購入・配布から設定、日々の運用、廃棄までのすべての段階に及びます。端末が今どこにあり、どんな設定で、誰の手元で使われているかを継続的に把握できる状態が、エンドポイント管理の出発点になります。
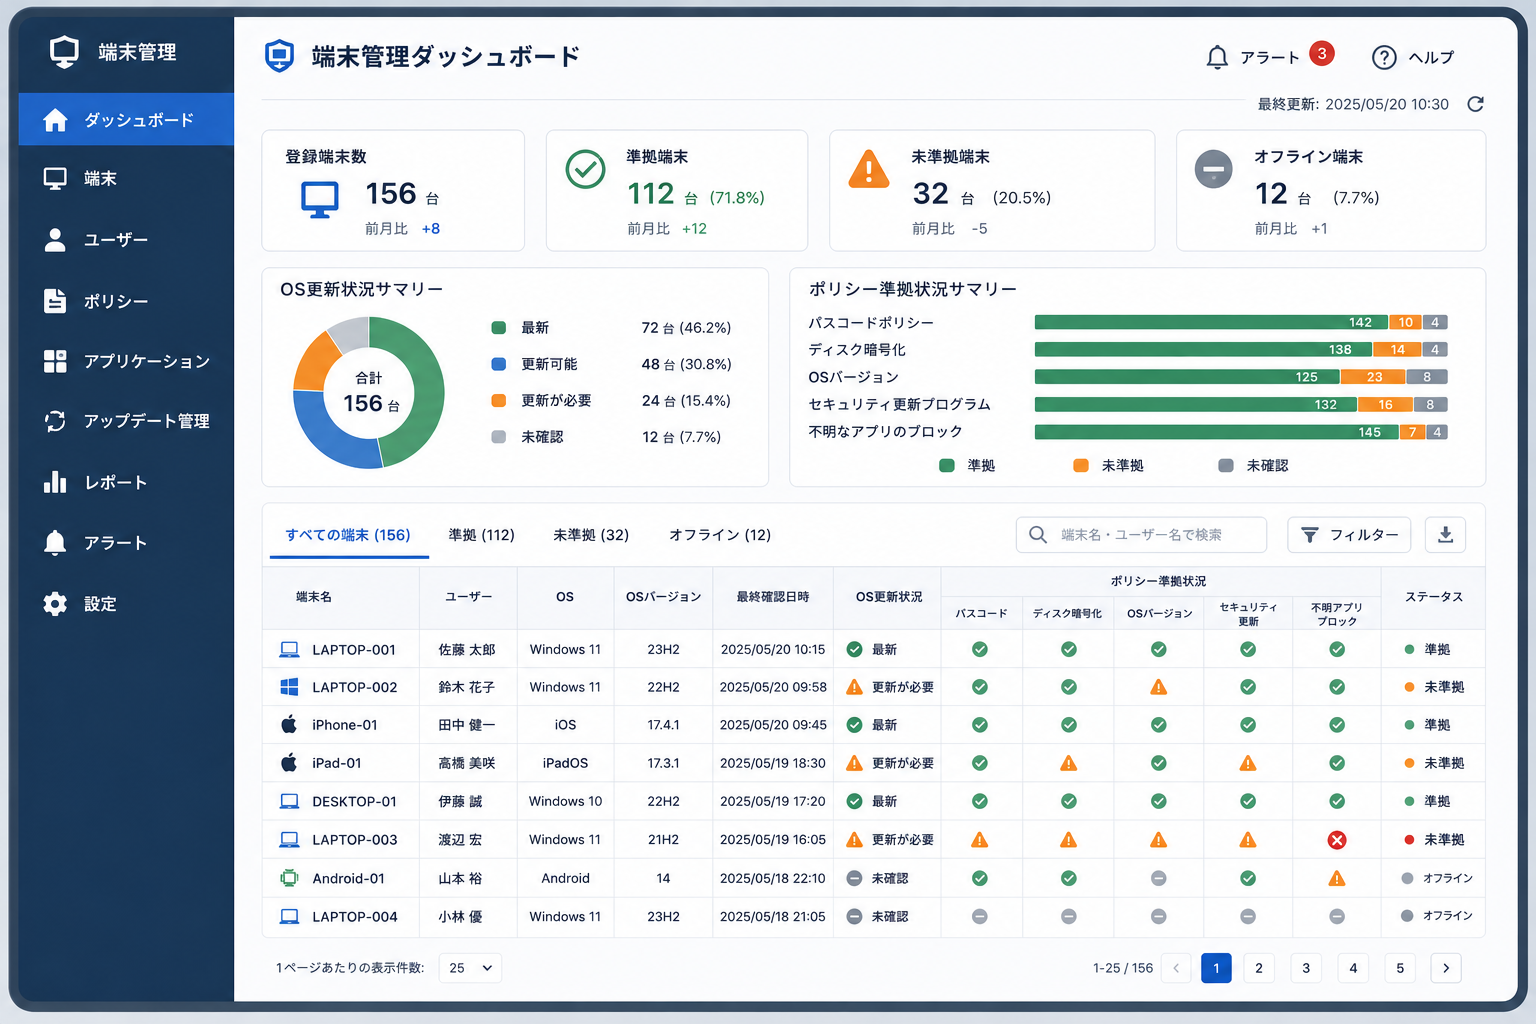
具体的には、OSやアプリケーションの構成、セキュリティ設定、更新プログラムの適用状況、利用ポリシーへの準拠などが管理項目です。これらを台帳や管理ツールで可視化し、人手の点検ではなく仕組みとして継続的に是正できる状態を目指します。
エンドポイントセキュリティとの違い
エンドポイント管理としばしば混同されるのが、エンドポイントセキュリティです。両者は密接に関わりますが、担う役割は異なります。エンドポイント管理は端末を「正しく使える状態に保つ運用」を担い、エンドポイントセキュリティは端末を「脅威から守る防御」を担います。
たとえば、OSを最新に保ち設定を標準化するのは管理の領域です。一方、マルウェアの検知や不審な挙動への対応は防御の領域にあたります。土台となる運用管理が整っていてこそ、防御の仕組みも十分に機能します。
関連記事:エンドポイントセキュリティとは|EPP・EDR・XDRの違いと選び方を情シス向けに解説
なぜ今エンドポイント管理が重要なのか
エンドポイント管理の重要性は、働き方と端末環境の変化によって急速に高まっています。管理が行き届かない端末は、情報漏洩や業務停止の起点になりかねません。ここでは、背景にある環境変化と、管理不備がもたらすリスクを整理します。
働き方の変化と端末の多様化
テレワークの定着により、端末は社内の閉じたネットワークを離れ、自宅や外出先から直接クラウドへつながるようになりました。総務省のガイドラインでも、テレワークで使う端末やソフトウェアの一覧を作成し、資産として適切に管理することが求められています。管理の前提が「社内で守る」から「どこでも守る」へと移り変わっています。
加えて、私物端末を業務に使うBYODや、WindowsとMacの混在も一般化しました。端末の種類が増えるほど、設定のばらつきや更新漏れが生じやすくなります。多様化した環境を一元的に見渡せる管理基盤の必要性が高まっています。
管理不備がもたらすリスク
管理が不十分な端末は、組織全体の弱点になります。更新が滞った端末は既知の脆弱性を突かれやすく、設定が緩い端末は不正アクセスの入口になります。所在を把握できていない端末は、紛失や盗難への気づきも遅れがちです。
情報処理推進機構(IPA)の中小企業向けガイドラインでも、ソフトウェアを最新に保つことやデータのバックアップが、基本の対策として挙げられています。規模を問わず、端末の状態を管理しきれていないこと自体が経営リスクにつながります。
参考記事:中小企業の情報セキュリティ対策ガイドライン|IPA
エンドポイント管理を構成する5つの領域
エンドポイント管理は、大きく5つの領域に分けて捉えると全体像がつかみやすくなります。構成管理・更新管理・配布・遠隔操作・ポリシー運用の5つが、連動して端末のあるべき状態を支えています。
構成管理(設定の標準化)
構成管理は、端末のOSやアプリケーション、セキュリティ設定を組織の基準にそろえる領域です。社員ごとに設定がばらばらだと、トラブル対応も監査対応も煩雑になります。標準構成を定めて全端末に適用することで、運用の再現性と安定性が高まります。
標準化の対象は、パスワードポリシーや暗号化の有無、利用可能なアプリケーションなど多岐にわたります。新しい端末にも同じ基準を自動で適用でき、逸脱を検知して自動で戻す仕組みまで整えると、属人化を防げます。
更新・パッチ管理
更新・パッチ管理は、OSやソフトウェアの更新プログラムを計画的に適用する領域です。脆弱性の多くは、公開済みの修正プログラムを適用していれば防げます。更新を後回しにするほど、既知の穴を突かれるリスクが積み上がります。
一方で、更新の一斉適用は業務アプリとの相性問題を招くこともあります。検証環境で確認してから段階的に展開し、適用状況を一覧で把握して未適用の端末を追跡できる体制が理想です。
キッティング・配布
キッティング・配布は、新しい端末を業務で使える状態に整えて社員へ届ける領域です。OSの初期設定、必要なアプリのインストール、アカウントの設定などをまとめて行います。入社シーズンなど台数が集中する時期には、この工程の負荷が大きくなりがちです。
近年はクラウド経由で初期設定を自動化する手法も広がり、担当者が端末に直接触れずに配布を完結できます。手作業が減れば、設定ミスや品質のばらつきも抑えられます。
関連記事:PCキッティングとは|情シス部門が押さえる業務範囲・手法・自動化のすべて
遠隔操作・リモートサポート
遠隔操作・リモートサポートは、離れた場所にある端末を管理者が操作し、問題解決や保守を行う領域です。テレワーク環境では、社員のもとへ出向いての対応が現実的でない場面が増えました。遠隔から設定変更やトラブル対応ができれば、対応スピードが大きく向上します。
紛失や盗難の際に、遠隔で端末をロックしたりデータを消去したりする機能も重要です。端末が手元を離れても情報を守れる備えが、リモートワーク時代の管理には欠かせません。
ポリシー運用・コンプライアンス
ポリシー運用・コンプライアンスは、組織のルールを端末に反映し、遵守状況を継続的に確認する領域です。利用規定やセキュリティ基準は、実際の端末に技術的に適用し、逸脱を検知する仕組みまで整えて初めて意味を持ちます。
準拠していない端末には社内リソースへのアクセスを制限するなど、状態に応じた制御も有効です。監査の際にも、ポリシーの適用状況を記録として示せることが評価につながります。ルールと運用を一致させ続けることが要点です。
「端末管理」「PC管理」「デバイス管理」の違い
エンドポイント管理は、文脈によってさまざまな呼び方をされます。端末管理、PC管理、デバイス管理といった言葉は、いずれも近い意味で使われますが、ニュアンスには差があります。呼び方の違いを整理しておくと、社内の議論や製品選定での認識のずれを防げます。
「PC管理」はデスクトップやノートPCを主な対象とする狭い範囲を指すことが多い呼び方です。「デバイス管理」はスマートフォンやタブレットを含む、より広い端末を想定します。「端末管理」はその中間的に使われ、業務で使う機器全般を柔らかく表現する言葉です。エンドポイント管理はこれらを包含する上位概念として捉えると整理しやすくなります。
実務では、呼び方にこだわりすぎず、何を管理対象とするかを社内で合意しておくことが本質です。モバイル端末が主題ならデバイス管理、社内PCの標準化が主題ならPC管理と、文脈に応じて柔軟に使い分ければ十分です。
関連記事:IT資産管理とは?対象・目的・SaaS時代の管理方法を解説
エンドポイント管理の主な手法
エンドポイント管理を実現する手法は、対象端末や運用体制によって選択肢が分かれます。代表的なのがMDMやUEMといった管理ツールの活用です。主要な手法と、それぞれが得意とする領域を整理します。
MDM・UEMによる統合管理
MDM(Mobile Device Management)は、スマートフォンやタブレットなどのモバイル端末を管理する仕組みとして広まりました。端末の登録や設定配布、遠隔ロックを担うモバイル管理の基盤であり、近年はPCも含めて一元管理するUEM(Unified Endpoint Management)へと発展しています。
UEMは、Windows・Mac・モバイルなど異なる種類の端末を単一のコンソールで管理できる点が強みです。代表的なサービスであるMicrosoft Intuneも、クラウドベースの統合エンドポイント管理サービスとして、MDMとアプリ管理(MAM)の両方を提供しています。端末の種類が混在する環境ほど、統合管理の価値が高まります。
関連記事:MDMとは?仕組み・EMM/UEMとの違い・製品比較を情シス向けに徹底解説
参考記事:Microsoft Intune とは|Microsoft Learn
RMM・IT資産管理ツールとの関係
MDMやUEMのほかにも、管理を支えるツールがあります。RMM(Remote Monitoring and Management)は、端末やシステムを遠隔から監視・保守する仕組みで、運用の自動化に強みを持ちます。IT資産管理ツールは、端末やソフトウェアの棚卸しとライセンス管理を担い、管理の土台となる情報を整えます。
これらは競合するものではなく、目的に応じて補完し合う関係にあります。設定配布や遠隔制御はUEM、監視や保守はRMM、資産の可視化は資産管理ツールと役割を分担し、自社の課題がある領域から組み合わせることが重要です。
関連記事:ハードウェア資産管理SaaS|情シス部門が押さえる選定基準と主要製品

自社に合った管理手法を選ぶ前に、全体像を整理したい方は、以下の資料もあわせてご覧ください。
エンドポイント管理の進め方
エンドポイント管理をゼロから整えるには、順序立てて取り組むことが成功の鍵です。いきなりツールを導入するのではなく、現状把握から始めて段階的に運用へ落とし込みます。無理なく定着させるための基本ステップを紹介します。
第一に、社内で使われている端末をすべて洗い出し、台帳として可視化します。次に、標準構成やセキュリティ設定、利用ポリシーといった管理基準を定めます。基準が定まったら管理ツールを導入し、既存端末への適用と新規配布の自動化を進めます。最後に、適用状況を継続的にモニタリングし、逸脱の是正や基準の見直しを回します。
重要なのは、一度整えて終わりにしないことです。端末やSaaSは日々増減し、脅威も変化し続けます。定期的な棚卸しと基準の更新を運用サイクルに組み込むことで、管理の実効性を保てます。担当者の負荷を抑えるには、可視化と自動化を早期から設計に織り込みましょう。
関連記事:入社時のIT管理チェックリスト|情シス担当者向け完全ガイド【2026年版】
エンドポイント管理を効率化するポイント
エンドポイント管理は、対象が増えるほど担当者の負荷が膨らみます。限られた人員で管理品質を保つには、効率化の視点が欠かせません。ここでは、実務で効果の高い3つのポイントを整理します。
まず、端末情報の一元化です。端末とSaaS、アカウントを別々に管理していると、突合作業に多くの時間を取られます。人・端末・アカウントを紐づけて一元的に見られる状態を作ると、棚卸しや入退社対応の工数が大きく減ります。次に、ID管理との連動です。誰がどの端末とアカウントを使っているかを一体で管理できれば、退職時の権限回収や端末回収の漏れを防げます。
三つ目が、ライフサイクル全体の自動化です。配布から設定、更新、回収までの定型作業を自動化すれば、ミスと工数を同時に削減できます。ジョーシスのプラットフォームは、SaaSとデバイスの統合管理により、こうした端末とアカウントの一元管理を支援します。ゼロトラストの考え方にもとづき、端末の状態に応じたアクセス制御を組み合わせることで、利便性と安全性を両立できます。
関連記事:ゼロトラストセキュリティとは|概念・原則・SaaS環境での実装方法を解説
自社のエンドポイント管理をどう効率化できるか、具体的に相談したい方は、オンラインでのデモをご活用ください。
よくある質問
エンドポイント管理について、情シス担当者から寄せられることの多い疑問をまとめました。導入や運用の検討にお役立てください。
エンドポイント管理とエンドポイントセキュリティの違いは何ですか
エンドポイント管理は端末を正しく使える状態に保つ運用を指し、エンドポイントセキュリティは端末を脅威から守る防御を指します。設定の標準化や更新管理は前者、マルウェア検知や不正挙動への対応は後者にあたります。両者は補完関係にあり、管理の土台があってこそ防御が機能します。
エンドポイント管理には何が含まれますか
構成管理、更新・パッチ管理、キッティングや配布、遠隔操作、ポリシー運用の5つの領域が中心です。端末の設定を標準化し、更新を適用し、業務で使える状態に整えて配布し、遠隔から保守し、ルールへの準拠を継続的に確認します。端末のライフサイクル全体を通じて、あるべき状態を維持することが目的です。
MDMとUEMはどう違いますか
MDMは主にスマートフォンやタブレットなどモバイル端末を管理する仕組みです。UEMはそれを発展させ、PCやモバイルを含む多様な端末を単一のコンソールで統合管理できるようにした概念です。端末の種類が混在する環境では、UEMによる一元管理の価値が高まります。
中小企業でもエンドポイント管理は必要ですか
規模を問わず必要です。管理が行き届かない端末は、更新漏れや紛失を通じて情報漏洩の起点になり得ます。IPAのガイドラインでも、ソフトウェアを最新に保つことは基本対策とされています。まずは端末の洗い出しと基準づくりから、無理のない範囲で始めることが現実的です。
まとめ
エンドポイント管理とは、PCやスマートフォンなど社内で使われる端末を対象に、設定・更新・配布・遠隔操作・ポリシー運用を一元的に統制する取り組みです。テレワークの定着と端末の多様化により、その重要性は高まり続けています。隣接するエンドポイントセキュリティと役割を分けて理解し、両輪で設計することが実効性を左右します。
管理を成功させる鍵は、現状把握から基準づくり、ツール導入、継続的なモニタリングまでを順序立てて進めることにあります。対象が増える中で品質を保つには、端末とアカウントの一元化やライフサイクルの自動化が欠かせません。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


