

インフォスティーラー対策とは?感染経路と企業の防御策
現在の状況をヒアリングし、最適な改善方法をご提案します。
近年、認証情報を狙うインフォスティーラーの被害が急増し、気づかないうちにIDやパスワードが盗まれる事例が後を絶ちません。窃取された認証情報は、その後のランサムウェア攻撃や不正アクセスの入口となり、企業に深刻な損害をもたらします。皆さんの組織でも、対岸の火事とは言い切れない脅威です。ここでは、インフォスティーラーの正体と感染経路をひもときながら、情シス担当者が取るべき対策を、感染端末の特定と漏洩IDの無効化という両輪から整理します。
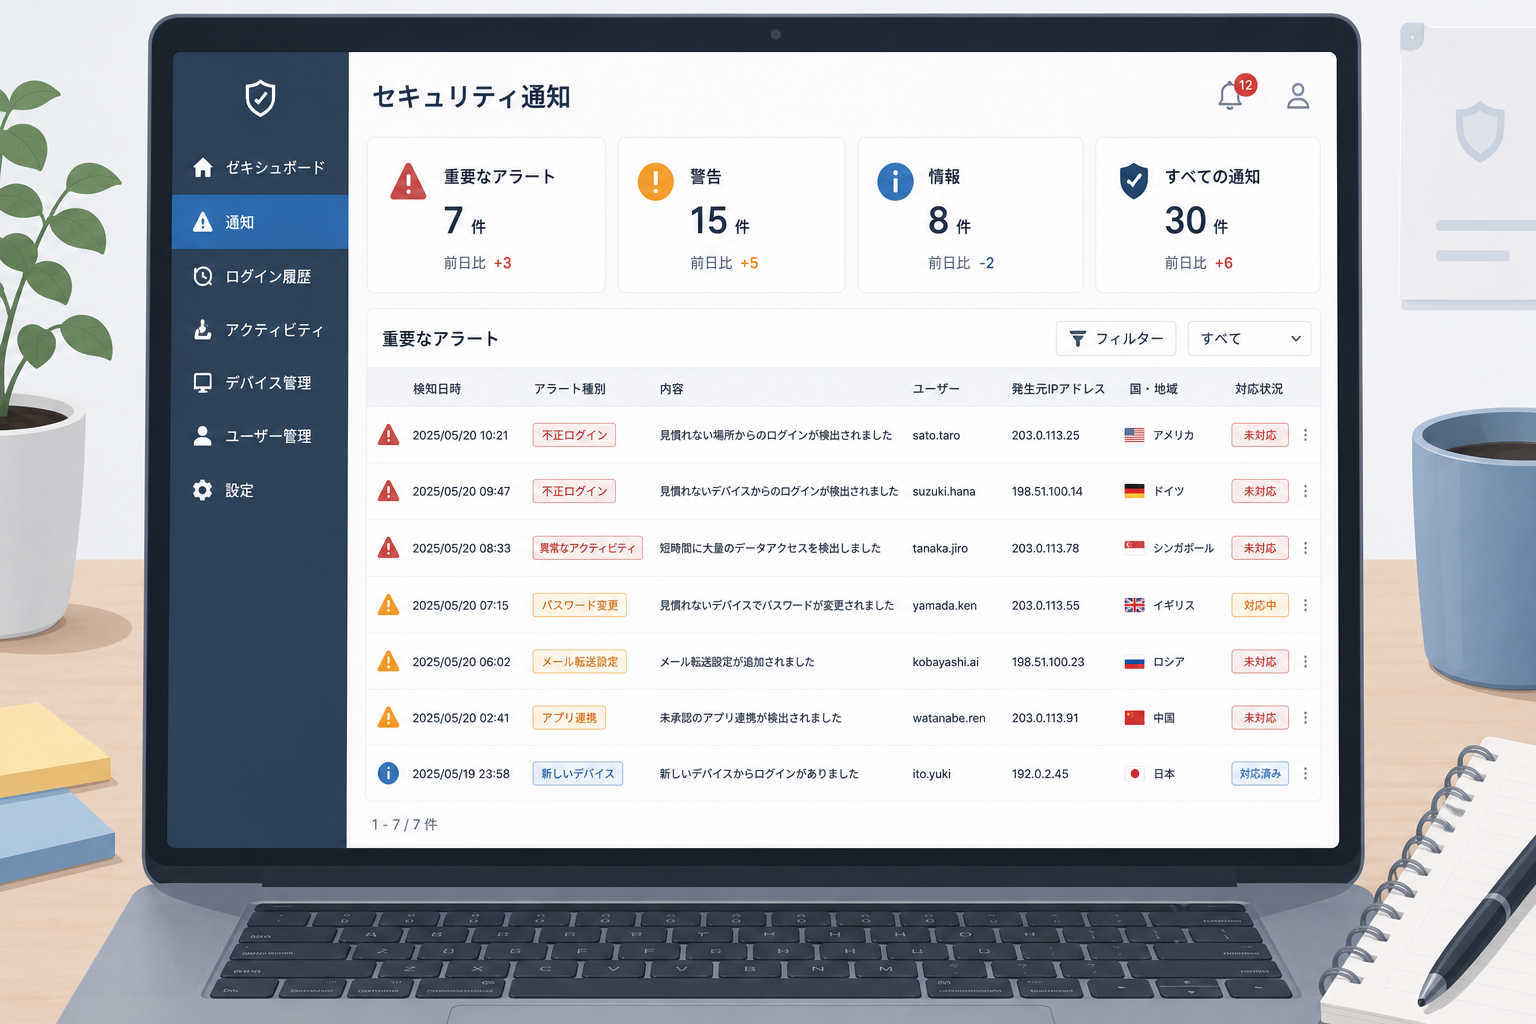
インフォスティーラー(情報窃取型マルウェア)とは
インフォスティーラーは、感染した端末から認証情報や個人情報をひそかに盗み出すマルウェアの総称です。日本語では「情報窃取型マルウェア」とも呼ばれ、両者は同じ脅威を指します。まずは、その定義と、なぜ今これほど警戒されているのかという背景を押さえておきましょう。
インフォスティーラーの定義と「情報窃取型マルウェア」との関係
インフォスティーラー(infostealer)とは、information stealer を語源とする言葉で、直訳すれば「情報を盗むもの」を意味します。日本語の技術記事や公的資料では「情報窃取型マルウェア」という表記が使われることも多く、指し示す対象は同一と考えて差し支えありません。
従来型のウイルスがファイル破壊やシステム停止を目的としたのに対し、インフォスティーラーの狙いは情報の持ち出しにあります。端末に保存されたIDやパスワードを、痕跡を残さず短時間で抜き取ります。
脅威が急速に高まっている背景
インフォスティーラーが猛威を振るう背景には、攻撃のビジネス化があります。開発者が作成したマルウェアを月額制で貸し出す「MaaS(マルウェア・アズ・ア・サービス)」が普及し、高度な技術を持たない攻撃者でも容易に情報窃取を実行できるようになりました。
代表的なものにRedLine、Vidar、Lumma、Raccoonなどが挙げられ、参入障壁の低さが被害拡大に拍車をかけています。独立行政法人情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2025」でも、ランサム攻撃が組織向け脅威の第1位に選ばれており、その侵入の起点として認証情報の窃取が重要な論点になっています。
インフォスティーラーの主な感染経路
インフォスティーラーは、利用者の油断や正規サービスへの信頼を巧みに突いて侵入します。あやしいメールだけを警戒していても防ぎきれない点が、この脅威のやっかいなところです。ここでは、代表的な三つの感染経路を具体的に見ていきましょう。
偽広告・マルバタイジング経由
検索エンジンの広告枠に正規ソフトを装った偽の広告を表示し、偽サイトへ誘導する手口が「マルバタイジング」です。利用者は公式サイトからダウンロードしているつもりで、改ざんされたインストーラーを実行してしまいます。
業務で使うツールを検索する際も、上位表示された広告ではなく公式ドメインを直接確認する習慣が求められます。
海賊版ソフト・偽インストーラー経由
有償ソフトの海賊版やゲームのチートツール、ライセンス認証を回避するツールなどにマルウェアを仕込む手口も横行しています。利用者が「無料で使える」という誘惑に負けて実行すると、その裏で情報窃取が始まります。
私用端末で導入したツールが業務アカウントの情報まで巻き込むケースもあり、私物端末の業務利用(BYOD)を認めている組織では特に注意が必要です。
フィッシングメール・不正な添付ファイル経由
取引先や社内システムを装ったメールに不正なファイルを添付し、開封をうながす古典的な手口も依然として有効です。ファイルを開いた瞬間にマルウェアが起動し、端末内の情報を収集し始めます。
巧妙化した日本語のビジネスメールは人の注意力だけで見分けるのが難しく、メールとWebの入口をシステム側で守る発想が欠かせません。
窃取される情報とダークウェブでの流通
インフォスティーラーが盗む情報は、単なるパスワードにとどまりません。端末に残されたあらゆる痕跡が収集の対象となり、盗まれた情報は地下市場で取引されます。何が、どのように奪われるのかを理解することが、対策の出発点です。
認証情報・クレジットカード・ブラウザ保存情報
インフォスティーラーは、ブラウザに保存されたID・パスワードやクレジットカード情報、入力履歴、スクリーンショット、デスクトップ上のテキストファイルまで、多岐にわたる情報を収集します。収集した情報はカテゴリ別に整理され、圧縮されて短時間で攻撃者へ送信されます。
とりわけブラウザの自動保存機能に頼った認証情報は、感染すればまとめて抜き取られる危険があります。
セッションCookieの窃取と多要素認証の回避
インフォスティーラーの脅威を象徴するのが、セッションCookieの窃取です。ログイン後に発行されるセッションCookieを盗まれると、攻撃者はパスワードを知らなくても認証済みの状態を乗っ取れてしまいます。
これは「パス・ザ・クッキー(Pass-the-Cookie)」と呼ばれる手口で、多要素認証すら回避されかねません。パスワードを変更しただけでは安全と言い切れない理由が、ここにあります。
ダークウェブでの売買とMaaSエコシステム
窃取された認証情報は、ダークウェブ上でまとめて売買されます。攻撃者は盗んだ情報のログを商品として流通させ、それを購入した別の攻撃者が実際の侵入に悪用するという分業体制ができあがっています。
デジタルアーツ株式会社の調査では、悪性ファイルを添付したメールの約8割がインフォスティーラーであったと報告されており、この脅威が攻撃の主流になりつつある実態がうかがえます。
参考記事:インフォスティーラー感染後の窃取情報とCookie悪用の調査(デジタルアーツ)
企業が受ける被害とランサムウェアへの発展
インフォスティーラーの被害は、個人の情報流出だけで終わりません。従業員一人の感染が、組織全体を巻き込む大規模インシデントの引き金になります。認証情報がどう悪用され、被害が連鎖するのかを見ていきましょう。
認証情報を起点とした不正アクセスと侵入
窃取された正規の認証情報は、攻撃者にとって最も使い勝手のよい侵入手段です。正規のIDでログインされてしまうと、通常の操作と見分けがつきにくく、検知が遅れがちになります。
VPN機器やクラウドサービスの管理者アカウントが乗っ取られれば、社内ネットワークへの足がかりを与え、一つの認証情報の漏洩が組織の防御を内側から崩す起点となります。
ランサムウェア攻撃の初期侵入経路になる
近年、インフォスティーラーで盗んだ認証情報が、ランサムウェア攻撃の入口として悪用される連鎖が問題視されています。デジタルアーツの調査では、侵入原因が確認できたランサムウェアインシデントのうち、認証情報を起点とするものが34%を占めたと報告されています。
警察庁が公表した令和6年のデータでも、ランサムウェアの被害報告件数は222件と高水準で推移し、感染経路の約8割がVPN機器やリモートデスクトップ経由でした。安易なパスワードや管理されていないアカウントが、侵入を許す温床になっている点が指摘されています。
参考記事:ランサム侵入原因の34%が認証情報(デジタルアーツ)
参考記事:令和6年におけるサイバー空間をめぐる脅威の情勢等について(警察庁)
インフォスティーラー対策①:感染端末の特定と隔離
インフォスティーラーへの対応は、二つの軸で考えると整理しやすくなります。一つ目が、マルウェアが潜む感染端末をいち早く特定し、被害を封じ込める取り組みです。情報を盗む「入れ物」となった端末を放置すれば、被害は際限なく広がります。
EDRによる検知と感染端末のネットワーク隔離
感染の兆候をとらえるには、端末上の不審な挙動を監視するEDR(Endpoint Detection and Response)などの仕組みが有効です。マルウェアの実行や外部への不審な通信を検知したら、ただちに該当端末をネットワークから隔離します。
隔離は被害拡大を止める初動として決定的に重要です。警察庁も、感染が疑われる端末をネットワークから切り離す対応を推奨しています。検知から隔離までの手順を、あらかじめ手順書として定めておきましょう。
なお、EDRやEPP、XDRといった保護技術の違いや選び方については、別の記事で体系的に整理しています。本記事はあくまで情報窃取型マルウェアへの対処に焦点を当てています。
関連記事:エンドポイントセキュリティとは|EPP・EDR・XDRの違いと選び方
端末(エンドポイント)の可視化と棚卸し
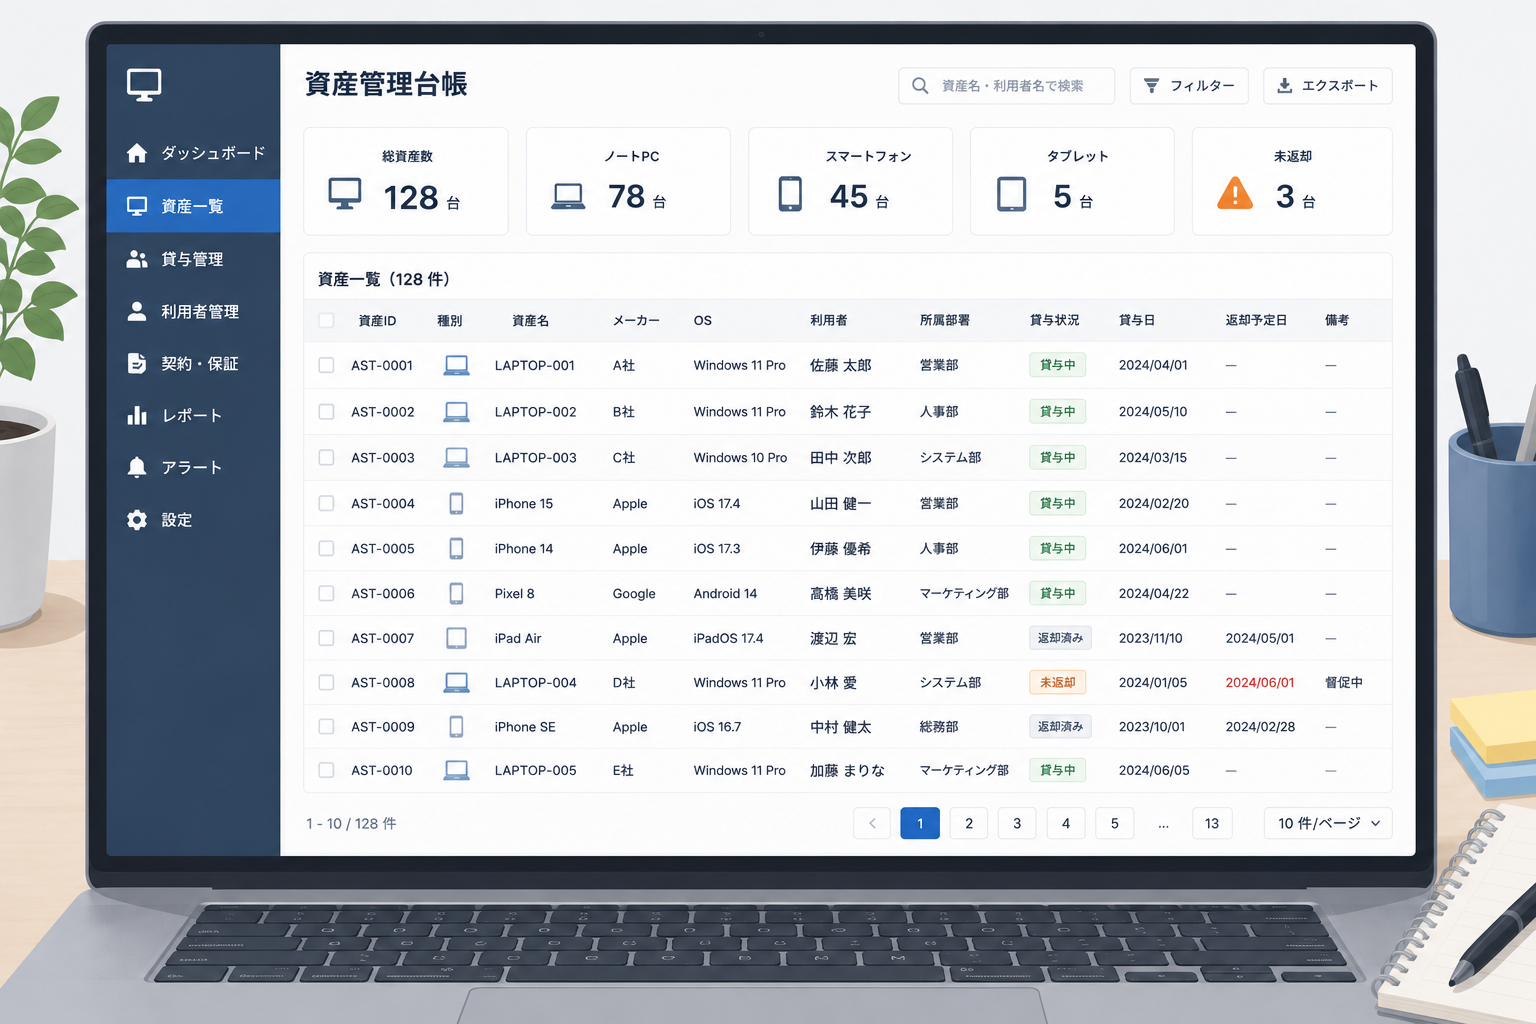
感染端末を特定するには、そもそも「どの端末が、誰の手元で、どんな状態にあるか」を把握できていることが前提になります。管理台帳から漏れた端末や私物端末は、感染しても発見が遅れる盲点になりがちです。
従来は端末ごとに管理が分断され、棚卸しも手作業に頼りがちでした。ジョーシスのプラットフォームでは、デバイス資産を一元的に可視化し、貸与状況や利用者を紐づけて管理できるため、有事に感染端末を素早く特定する土台を築けます。
ここまでの対策を自社に置き換えて検討したい方に向けて、5分でわかる資料を用意しています。
インフォスティーラー対策②:漏洩した認証情報の無効化
二つ目の軸が、盗まれた認証情報を無効化し、悪用の道を断つ取り組みです。端末を隔離しても、すでに流出したIDやセッションが生きていれば、攻撃者はいつでも侵入できます。感染が疑われた時点で、認証情報そのものを「使えない状態」にすることが不可欠です。
パスワードの再設定とセッションの強制失効
感染が判明したら、該当端末で利用していたすべてのサービスでパスワードを再設定します。ただし前述のとおり、セッションCookieを盗まれている場合はパスワード変更だけでは不十分です。
各サービスの管理機能を使い、発行済みのセッションを強制的に失効させる操作を併せて行います。ログイン中の端末をすべてサインアウトさせることで、盗まれたCookieを無力化できます。
多要素認証の徹底
パスワードが漏洩しても、もう一段階の認証があれば不正ログインを防ぎやすくなります。多要素認証(MFA)は、認証情報の窃取に対する現実的な防波堤として機能します。
ただし、Cookie窃取による回避もあり得るため、MFAを万能と考えず、他の対策と組み合わせることが肝心です。認証アプリやハードウェアキーなど、フィッシングに強い方式の採用も検討したいところです。
関連記事:MFA(多要素認証)とは|仕組み・導入手順・製品比較
アカウントの棚卸しと不要IDの削除
無効化を確実にするには、そもそも管理下にないアカウントを残さないことが前提です。退職者のアカウントや、誰も使っていない孤立アカウントは、漏洩に気づけない格好の標的になります。
定期的にアカウントを棚卸しし、利用実態と突き合わせて不要なIDを削除します。ジョーシスのプラットフォームでは、IDとアクセス権の一覧化に加え、入退社に伴うアカウントの発行・停止を自動化できるため、放置IDの発生そのものを抑えられます。IDを一元的に統制する考え方は、IAM(Identity and Access Management)の実践とも重なります。
関連記事:孤立アカウントとは|定義・リスク・発見方法・削除手順
関連記事:IAMとは|仕組み・IDaaS/IGAとの違い・導入ポイント
平時からの予防と体制づくり
有事の対応力は、平時の備えに支えられます。インフォスティーラーは日々進化しており、感染を完全にゼロにするのは困難です。だからこそ、感染を前提に被害を最小化する体制を、日常のなかに組み込んでおくことが重要になります。
ブラウザへの認証情報保存を避け、従業員教育を行う
最も手軽な予防策が、ブラウザに認証情報を保存しない運用です。保存された情報はインフォスティーラーの主要な収集対象であるため、これを避けるだけで被害の一部を防げます。
あわせて、海賊版ソフトや不審な広告のリスクを従業員に周知し、技術的な対策と一人ひとりの行動変容の両面から組織を守ります。
最小権限とゼロトラストの考え方を取り入れる
万一認証情報が漏れても被害を局所化するには、権限設計が鍵を握ります。従業員に必要最小限の権限しか与えない「最小権限の原則」を徹底すれば、乗っ取られたアカウントからの被害範囲を狭められます。
さらに、社内外を問わずすべてのアクセスを検証する「ゼロトラスト」の発想を取り入れることで、正規の認証情報を悪用した侵入にも備えられます。
関連記事:最小権限の原則とは|SaaS時代のアクセス制御の考え方
関連記事:ゼロトラストセキュリティとは|概念・原則・SaaS環境での実装方法
よくある質問
インフォスティーラー対策を検討する際に、情シス担当者から寄せられることの多い疑問をまとめました。
インフォスティーラーと従来のウイルスの違いは何ですか?
従来型ウイルスはファイル破壊やシステム停止など「破壊」を目的とするものが多いのに対し、インフォスティーラーは認証情報や個人情報の「窃取」に特化しています。派手な症状を出さずに情報だけを抜き取るため、感染に気づきにくい点が大きな違いです。
インフォスティーラーに感染したかどうかは、どう確認できますか?
端末単体での判別は難しいため、EDRなどによる挙動監視や、外部への不審な通信の有無を確認します。あわせて、自社ドメインの認証情報がダークウェブに流出していないかを調査するサービスの活用も有効です。感染が疑われる場合は、まず端末を隔離してください。
パスワードを変更すれば安全ですか?
必ずしも安全とは言い切れません。インフォスティーラーはセッションCookieも窃取するため、Cookieを悪用されると多要素認証すら回避される恐れがあります。パスワードの再設定に加えて、発行済みセッションの強制失効を必ず併せて実施してください。
個人向けと企業向けで、対策に違いはありますか?
基本の考え方は共通ですが、企業では規模の大きさが課題になります。多数の従業員アカウントを一元管理し、退職者や孤立アカウントを残さない棚卸しの仕組みが不可欠です。感染端末の特定と漏洩IDの無効化を、組織的に運用できる体制づくりが求められます。
まとめ
インフォスティーラーは、認証情報を狙い、ランサムウェア攻撃の入口ともなる深刻な脅威です。感染を完全に防ぐことは難しく、感染を前提とした備えが欠かせません。
対策の核となるのは、感染端末の特定と隔離、そして漏洩した認証情報の無効化という両輪です。これを日常の運用に落とし込むには、端末とアカウントを一元的に可視化し、棚卸しや入退社対応を自動化できる基盤が力を発揮します。ジョーシスのプラットフォームは、AI駆動型のアイデンティティガバナンスを軸に、国内外1,000社以上に導入されています。事例によってはIT工数を最大50%削減したケースもあり、効果は個社の状況により異なります。自社の運用に照らして具体的な進め方を相談したい方は、以下より個別のデモをご利用ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


