

ITDRとは?EDR・IAMとの違いを情シス向けに解説
現在の状況をヒアリングし、最適な改善方法をご提案します。
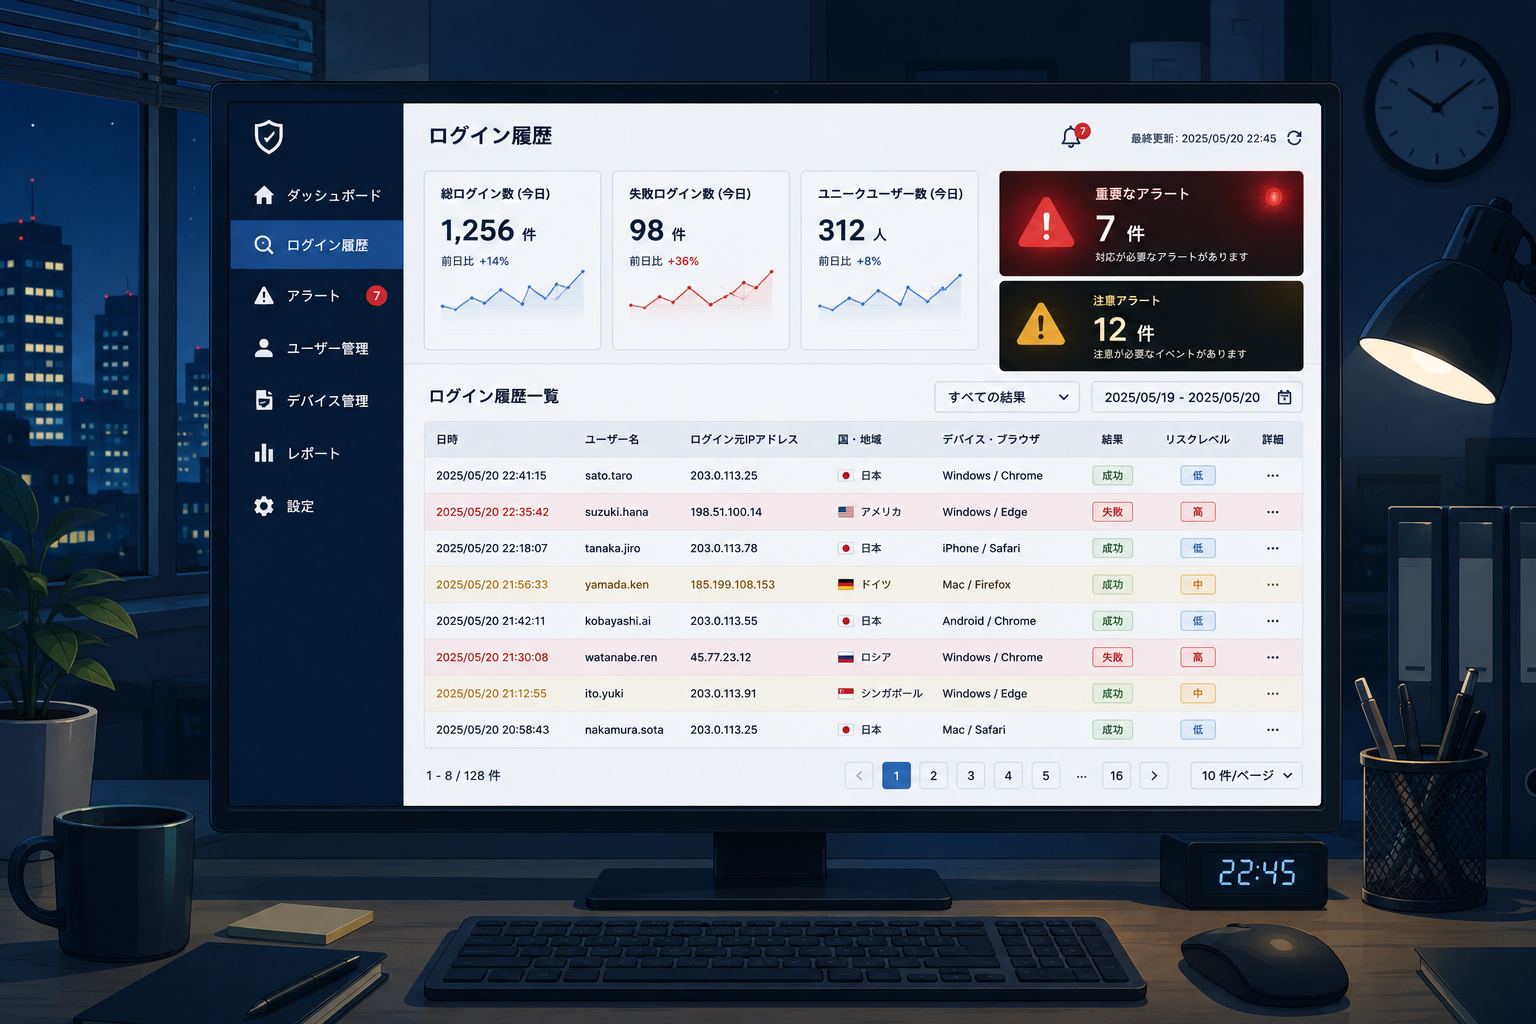
攻撃者はもはや、ファイアウォールをこじ開けて「侵入」するとは限りません。盗んだIDとパスワードで、正規の従業員になりすまして「ログイン」してきます。この変化に対応するために生まれた考え方が、ITDR(Identity Threat Detection and Response)です。皆さんの組織でも、多要素認証やアクセス権限の管理を整えたはずなのに、認証情報の漏えいや不正ログインの不安が消えないと感じることはないでしょうか。ここでは、ITDRの定義から、EDR・XDR・SIEMやIAM・IGAとの役割の違い、そして情シスが実際に検討を進める手順までを整理します。
ITDRとは何か(定義と守る対象)
ITDRとは、認証情報の窃取・権限の悪用・不正ログインといったアイデンティティを狙う脅威を、継続的に監視して検知し、迅速に対応するための仕組みを指します。守る対象は端末やネットワークそのものではなく、従業員や管理者のID、アクセス権限、認証セッションです。「予防」の網をすり抜けた不審なふるまいを見つけ出し、封じ込める役割を担います。
ITDRの読み方と正式名称
ITDRは「アイティーディーアール」と読み、Identity Threat Detection and Response(アイデンティティ脅威検知・対応)の略称です。日本語では「アイデンティティ脅威の検知と対応」と訳されます。調査会社のGartnerが2022年に注目すべきセキュリティトレンドの一つとして提唱し、以降セキュリティ業界で広く使われるようになった、比較的新しい概念です。
「アイデンティティが新たな境界線」という前提
ITDRの背後には、守るべき境界線がネットワークの内側からアイデンティティへ移ったという認識があります。クラウドやSaaSの利用が広がり、社内と社外の区別が曖昧になった結果、どこからでもIDさえあれば業務システムに入れる環境が一般的になりました。境界防御だけでは、正規の認証情報を使った不正アクセスを止められません。この考え方は、ゼロトラストの発想とも深くつながっています。
関連記事:ゼロトラストセキュリティとは
参考記事:ITDR(Identity Threat Detection and Response)用語集 - NRIセキュア
ITDRが注目される背景
ITDRへの関心が高まっている背景には、攻撃の起点がアイデンティティに移ったという明確な変化があります。従来のマルウェア対策やネットワーク防御を固めても、盗まれた認証情報でログインされてしまえば、正規の操作と見分けがつきません。ここでは、なぜ今この領域への投資が急がれているのかを、攻撃側と国内動向の両面から見ていきます。
「侵入」ではなく「ログイン」される時代
近年の攻撃者は、脆弱性を突いて無理やり侵入するよりも、フィッシングや情報窃取型マルウェアで手に入れた認証情報を使ってログインする手口を好みます。正規のIDでのアクセスは検知が難しく、侵入後の横展開も短時間で進みます。CrowdStrikeのレポートでは、攻撃者が侵入から社内の別システムへ移動を始めるまでの時間が平均で数十分程度とされ、認証情報を悪用したアクセスブローカーの活動も増加傾向にあると報告されています。
参考記事:Identity Threat Detection and Response (ITDR) Explained - CrowdStrike
国内でも高まる認証情報の悪用リスク
この傾向は日本国内でも例外ではありません。IPAが公表する「情報セキュリティ10大脅威 2026」では、ランサムウェアによる被害が組織向けの1位に挙げられていますが、その侵入経路として、窃取された認証情報や多要素認証の未設定を突いた不正アクセスが繰り返し指摘されています。IDを起点とする攻撃は、もはや一部の大企業だけの課題ではありません。
参考記事:情報セキュリティ10大脅威 2026 - IPA 独立行政法人 情報処理推進機構
ITDRの主な機能
ITDRは、アイデンティティに関わる情報を集めて分析し、異常を見つけて対処する一連の流れで構成されます。大きく分けると、継続的な可視化、異常検知とリスク評価、そして自動化された対応の3つが中核です。単発のツールというより、これらを組み合わせてID層の脅威に立ち向かう考え方だと捉えると理解しやすくなります。
継続的なモニタリングと可視化
ITDRはまず、認証ログ・アクセス権限・特権アカウントの利用状況などを継続的に収集し、可視化します。Active Directoryやクラウドの認証基盤、SaaSアプリケーションにまたがるID活動を一元的に把握することで、設定ミスや放置された権限といった潜在的な攻撃経路を洗い出します。可視化は、後続の検知精度を左右する土台となる工程です。
異常検知とリスクスコアリング
次に、収集したデータを機械学習や行動分析にかけ、通常とは異なるふるまいを検知します。深夜や海外からの突然のログイン、短時間での権限昇格、休眠アカウントの突然の利用などが典型的な兆候です。検知結果はリスクの深刻度に応じてスコアリングされ、対応の優先順位づけに使われます。これにより、アラートの洪水に埋もれて重大な兆候を見逃す事態を避けられます。
自動化されたインシデント対応
脅威を検知したら、いかに速く封じ込めるかが被害の大きさを決めます。ITDRは、対象アカウントの一時停止、追加認証の要求、セッションの強制切断、権限の剥奪といった対応を、あらかじめ定めた手順に沿って自動的に実行します。人手による調査を待つ間に横展開が進むリスクを抑え、初動を数分単位まで短縮することを目指します。
ITDRとEDR・XDR・SIEMの違い
ITDRは、EDR・XDR・SIEMといった既存のセキュリティ製品としばしば混同されます。いずれも「検知と対応」に関わりますが、監視する対象と得意領域が異なります。違いを一枚で整理すると、それぞれの守備範囲と、ITDRが埋めようとしている空白がはっきり見えてきます。
EDRとの違い(守るのは端末かIDか)
EDRはPCやサーバーといったエンドポイント上で動くマルウェアや不審な挙動を監視します。一方でITDRが見るのは、その端末を使う「人」のIDと認証の動きです。正規の端末から正規のIDでログインされた不正アクセスは、EDRだけでは捉えにくいのが実情です。両者は競合ではなく、端末とIDの両面から攻撃を捉える補完関係にあります。
関連記事:エンドポイントセキュリティとは(EPP・EDR・XDRの違い)
XDRとの違い(横断相関の中のIDレイヤー)
XDRは、端末・ネットワーク・メールなど複数の領域のデータを相関分析し、攻撃の全体像を捉えることを狙います。ITDRは、その中でもアイデンティティのレイヤーに特化して深く掘り下げる位置づけです。XDRの中にID分析の要素が含まれる場合もありますが、ID特有の攻撃経路や権限設計まで踏み込むには、ITDRの専門性が求められます。
SIEMとの違い(ログ基盤かID特化の検知・対応か)
SIEMは全社のログを集約・分析し、監査証跡を残す基盤としての性格が強い製品です。ITDRは、そのログの中からアイデンティティに関わる脅威だけを抜き出し、検知から対応までを一気通貫で担います。多くの場合、ITDRはSIEMと連携し、ID起点の兆候を検知した際にSIEM側の相関分析や記録と組み合わせて運用されます。
関連記事:SIEMとは(企業活用のメリット・主要製品・導入手順)
参考記事:Identity threat detection and response - Wikipedia
ITDRとIAM・IGAの関係
ITDRを正しく位置づけるには、IAMやIGAとの役割分担を理解することが欠かせません。ざっくり言えば、IAM・IGAが「予防」を担い、ITDRが「検知・対応」を担うという関係です。両者は対立するものではなく、予防をすり抜けた脅威をITDRが受け止める、二段構えの守りを形づくります。
IAM・IGAが担う「予防」
IAM(アイデンティティ・アクセス管理)は、誰がどのシステムにアクセスできるかを認証・認可の仕組みで制御します。IGA(アイデンティティガバナンス)は、その権限が適切かを棚卸しや承認フローで統制する役割です。多要素認証や最小権限の徹底といった予防策は、攻撃の成功確率そのものを下げます。ここが守りの第一線になります。
関連記事:IAMとは(仕組み・IDaaS/IGAとの違い・導入ポイント)
関連記事:IGA(アイデンティティガバナンス)とは
ITDRが担う「検知・対応」
しかし、どれほど予防を固めても、フィッシングで認証情報が盗まれれば正規のIDとして通過されてしまいます。予防は攻撃を減らせても、ゼロにはできません。ITDRは、この「すり抜け」を前提に、認証後の不審なふるまいを検知して封じ込めます。IAMが入口の鍵なら、ITDRは室内の監視カメラと警備員に近い存在です。
関連記事:最小権限の原則とは
予防と検知・対応をつなぐアイデンティティの整備
予防と検知・対応の両輪を機能させるには、そもそも自社にどのようなIDが存在するかを正確に把握できていることが前提になります。棚卸しされていない野良アカウントや、退職者の削除漏れが残っていれば、予防もITDRの検知も精度が落ちます。IAM・IGAとITDRの間で、IDの実態データを共有できる状態を整えることが重要です。
関連記事:アイデンティティ管理とは
ITDR導入の進め方
ITDRは製品を導入すればすぐ機能するものではなく、自社のアイデンティティの状態を整えたうえで検知と対応の設計を積み上げていく取り組みです。ここでは、情シスが検討を始める際に押さえておきたい実践ステップを、順を追って紹介します。いきなり高度な自動対応を目指すより、可視化から着実に進めるのが定石です。
アイデンティティの棚卸しと可視化
最初の一歩は、社内に存在するIDとアクセス権限の棚卸しです。従業員アカウントに加え、退職者の残存アカウントや、用途不明の特権IDを洗い出します。孤立したアカウントは攻撃者に狙われやすいため、この段階で削除・整理しておくことが、後の検知精度を大きく左右します。
関連記事:孤立アカウントとは
検知ルールと対応プレイブックの設計
次に、どのようなふるまいを脅威とみなすかの検知ルールと、検知後に何を実行するかの対応手順を設計します。深夜の管理者ログインや連続した認証失敗など、自社にとって危険な兆候を定義し、追加認証やアカウント停止といった対応をあらかじめ手順化しておきます。多要素認証の運用状況も、この設計の前提として見直しておきたいところです。
関連記事:MFA(多要素認証)とは
予防側(IAM・IDaaS)とのデータ連携
最後に、予防を担うIAMやIDaaSと、検知・対応を担うITDRのデータを連携させます。認証基盤の権限情報と、ITDRが捉えた異常の情報が結びつくことで、たとえば「重要権限を持つIDが不審な動きをしたら即座に権限を絞る」といった、リスクに応じた対応が可能になります。予防と検知・対応が分断されたままでは、対応が後手に回ります。
関連記事:IDaaSとは
ITDRの前に整えたいアイデンティティ基盤
ITDRは強力な考え方ですが、その効果は土台となるアイデンティティ管理の質に大きく依存します。誰がどのSaaSやデバイスにアクセスできるかを把握できていない状態では、検知も対応も空回りしてしまいます。ITDRの検討と並行して、あるいはそれ以前に、予防とガバナンスの基盤を固めておくことが実務では欠かせません。
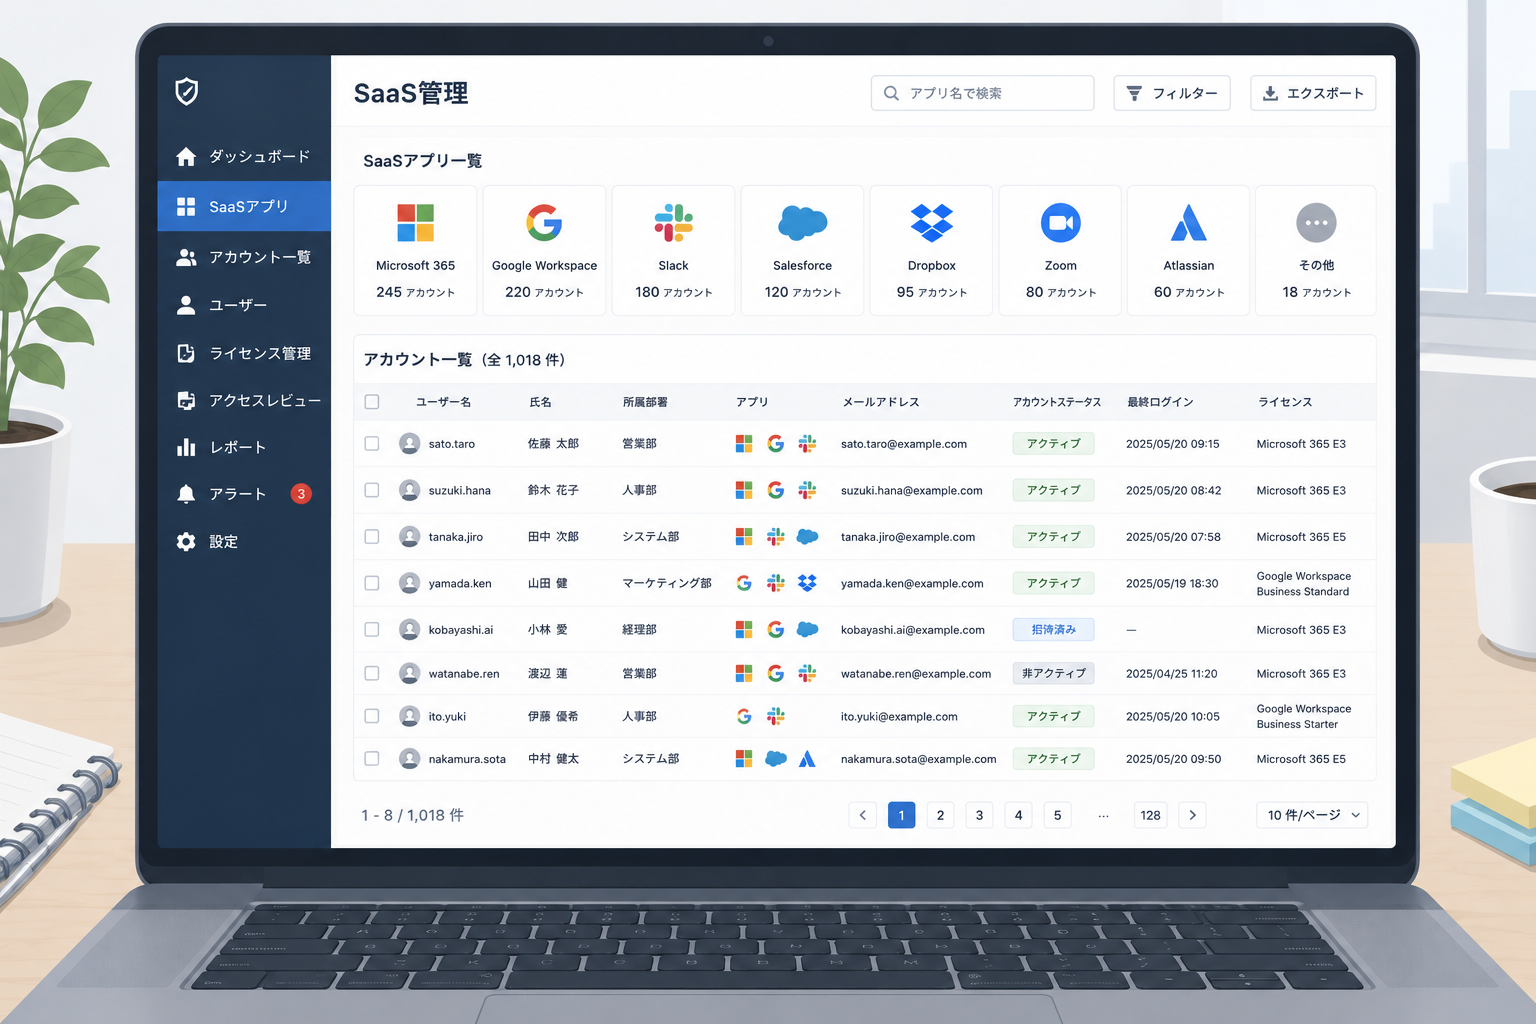
ジョーシスのプラットフォームは、SaaSとデバイスに紐づくアカウントを横断的に可視化し、入社・異動・退職に伴う権限の付与や削除を一元的に管理する土台を提供します。国内外1,000社以上の導入実績があり、350種類以上のアプリケーションと連携できるため、これまでスプレッドシートで属人的に管理されがちだったIDの実態を、正確なデータとして把握できる状態へと変えられます。ITDR製品そのものではありませんが、予防とガバナンスの精度を高める基盤として、検知・対応の効果を底上げします。
アイデンティティ基盤の整備から着手したい場合は、まず全体像を短時間でつかめる資料が役立ちます。
資料をダウンロードする: 5分でわかるジョーシス
関連記事:アクセス権限管理 方法
よくある質問
ITDRについて情シスの現場から寄せられやすい疑問を、要点を絞って整理します。導入検討の判断材料としてご活用ください。
ITDRとEDRはどちらを先に導入すべきですか
守りたい対象によって異なります。端末経由のマルウェア対策が手薄ならEDR、認証情報の悪用や不正ログインが不安ならITDRが優先されます。両者は補完関係にあり、最終的には端末とIDの双方をカバーする構成が理想です。まずは自社のリスクの所在を棚卸しして判断してください。
ITDRはIAMやIDaaSを導入していれば不要ですか
不要ではありません。IAMやIDaaSは主に「予防」を担い、盗まれた認証情報での正規ログインまでは防ぎきれません。ITDRは予防をすり抜けた脅威を検知・対応する役割のため、両者は役割が異なります。予防と検知・対応の二段構えで組み合わせることが推奨されます。
中堅企業でもITDRは必要ですか
企業規模を問わず、認証情報を狙う攻撃の対象になり得ます。ただし、まずはIDの棚卸しや多要素認証の徹底といった予防の基盤づくりを優先し、そのうえで検知・対応の高度化としてITDRを検討する順序が現実的です。基盤が整っていないと、ITDRの検知精度も十分に発揮されません。
ITDRを導入すれば認証情報の漏えいは完全に防げますか
完全に防ぐことはできません。ITDRは漏えいそのものを防ぐ予防策ではなく、漏えいした認証情報が悪用された際に、その兆候を早期に検知して被害を最小化する仕組みです。予防を担うIAM・IGAやMFAと組み合わせることで、はじめて実効性のある守りになります。
まとめ
ITDRとは、認証情報の窃取や不正ログインなど、アイデンティティを狙う脅威を継続的に監視し、検知・対応する仕組みです。攻撃の起点が「侵入」から「ログイン」へと移った今、端末を守るEDRやログを集約するSIEMだけでは捉えきれない領域を、ITDRが埋めます。IAM・IGAが担う予防と、ITDRが担う検知・対応は二段構えの守りを形づくり、どちらか一方では十分ではありません。そして、その両輪を機能させる前提となるのが、自社のIDを正確に把握できるアイデンティティ基盤です。まずは棚卸しと可視化から着手し、予防とガバナンスの土台を固めることが、ITDR時代の情シスにとって確かな一歩になります。
自社のアイデンティティ管理の課題を具体的に相談したい場合は、オンラインデモで実際の画面を確認できます。
オンラインデモを予約する: ジョーシスの無料デモ
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


