

特権ID管理(PAM)とは|3つの機能と情シスの実践手順
現在の状況をヒアリングし、最適な改善方法をご提案します。
サーバーやデータベースを自由に操作できる管理者アカウントは、業務に欠かせない一方で、ひとたび悪用されれば事業を止めかねない存在です。退職者のアカウントが残っていた、共有IDのパスワードが誰でも見られる状態だった、といった話は決して珍しくありません。こうした高権限のIDをどう守り、どう統制するかを扱うのが特権ID管理です。ここでは定義から機能、監査対応、情シスが取るべき具体的な手順までを整理してお伝えします。
自社の特権IDがどこに、いくつ存在するか即答できない場合は、まず可視化から着手する価値があります。5分でわかるジョーシスでは、アカウントとアクセス権限を一元的に把握する考え方を紹介しています。
特権ID管理(PAM)とは何か
特権ID管理とは、システムの設定変更や停止といった重要な操作ができる高権限のID(特権ID)を、不正利用から守るためのセキュリティ対策を指します。英語では Privileged Access Management と表現され、その頭文字からPAMとも呼ばれます。一般の利用者アカウントとは区別し、より厳格な統制をかける点に特徴があります。
特権IDとは何を指すのか
特権IDとは、サーバーやネットワーク機器、データベースなど、ITシステムの根幹に関わる設定を変更・閲覧・停止できる特別な権限を持つアカウントです。具体的には、OSのroot・Administrator、データベースの管理者アカウント、クラウド基盤の管理コンソール用アカウントなどが該当します。近年はアプリケーション同士が使うサービスアカウントやAPIキーといった、人が介在しない特権も対象に含まれます。
特権ID管理と特権アクセス管理の関係
特権ID管理と特権アクセス管理(PAM)は、実務上ほぼ同義で使われる言葉です。厳密には、特権を持つアカウントそのものを台帳で把握し過剰な権限を整える視点を特権ID管理、実際のアクセスをその場で制御し操作記録まで扱う視点をPAMと呼び分ける場合もあります。いずれも高権限の統制という同じ目的を指すため、本稿では両者をまとめて扱います。
参考記事:特権アクセス管理(PAM)とは何ですか?(CyberArk)
なぜ今、特権ID管理が重要なのか
特権IDは、攻撃者にとっても内部の不正行為者にとっても最も価値の高い標的です。一つ奪われるだけでシステム全体を掌握され、情報漏えいやデータ改ざん、サービス停止といった深刻な被害に直結します。クラウドとSaaSの普及で管理対象が社外に広がった今、その重要性はさらに増しています。
特権IDが狙われる理由
外部からの攻撃では、まず一般利用者の認証情報を盗み、そこから権限を昇格させて特権IDの奪取を狙う手口が典型的です。特権IDを握られると、防御側の監視をかいくぐって内部を横断的に移動され、被害が一気に拡大します。だからこそ、特権IDには通常のアカウント以上に多層的な防御と監視が求められます。
内部不正の観点から見たリスク
リスクは外部攻撃だけではありません。IPAの「組織における内部不正防止ガイドライン」でも、業務に必要な範囲を超えた権限の付与が重大な不正を招くと指摘されています。共有IDのパスワードが固定化されている、誰が使ったか追跡できない、といった状態は内部不正の温床になります。権限を必要最小限に絞り、操作を記録することが抑止力として働きます。
関連記事:孤立アカウントとは|定義・セキュリティリスク・発見方法・削除手順を解説
特権ID管理の3つの基本機能
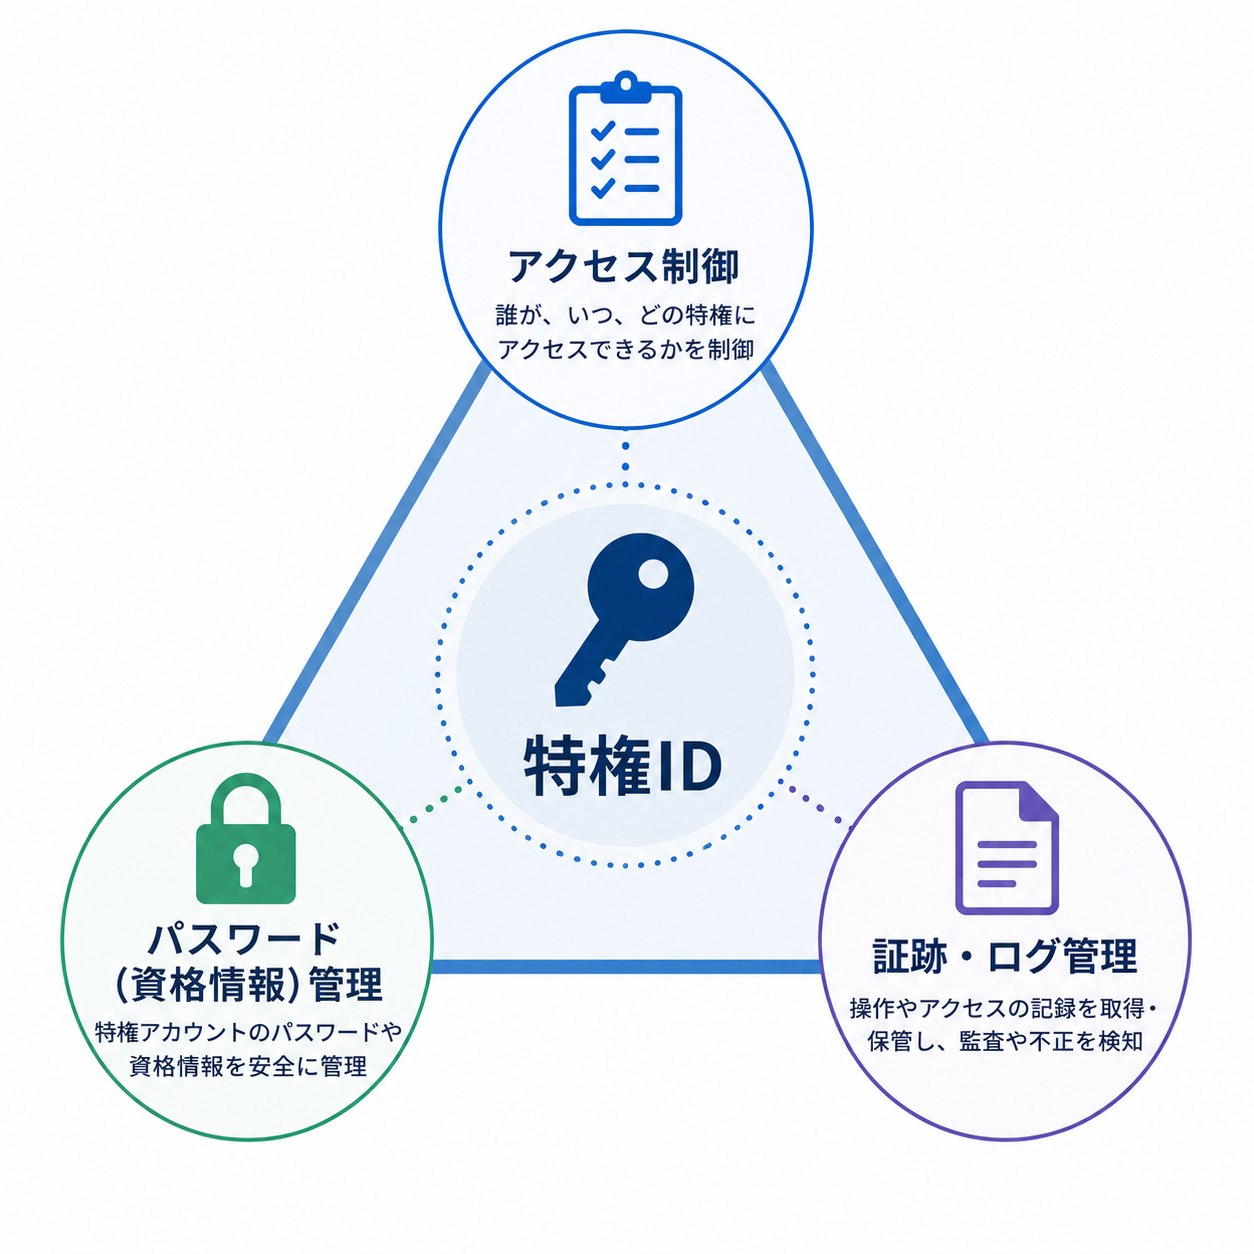
特権ID管理を製品やプロセスとして実装する際、中核となるのが「アクセス制御」「パスワード管理」「証跡管理」の3つの機能です。この3機能が組み合わさることで、誰が・いつ・何にアクセスし・何をしたかを統制し、後から説明できる状態が実現します。順に見ていきます。
アクセス制御
アクセス制御は、特権IDを使える人と範囲を限定する機能です。最小権限の原則にもとづき、担当業務に必要な権限だけを付与します。恒常的に特権を持たせるのではなく、必要なときに申請・承認を経て一時的に付与し、作業後に速やかに剥奪する運用が理想とされます。これにより、権限が過剰なまま放置される状態を防げます。
パスワード(資格情報)管理
特権IDのパスワードを人が記憶・共有する運用は、漏えいと使い回しの温床です。専用の保管庫で資格情報を一元管理し、定期的かつ自動でローテーションする仕組みが有効です。利用者にパスワードそのものを見せずにアクセスさせる方式をとれば、退職や異動の際にも安全に権限を切り替えられます。
証跡・ログ管理
証跡管理は、特権IDによる操作を「誰が」「いつ」「何をしたか」まで記録する機能です。複数の担当者が共有IDを使う場合でも、操作ごとに実行者を特定できるようにします。記録は改ざん・削除を防ぐ形で保全し、監査やインシデント調査の際に一次証拠として提示できる状態を保ちます。
参考記事:特権ID管理(NRIセキュア用語集)
特権ID管理とIAM・IGAの違い
特権ID管理は、より広いアイデンティティ管理の枠組みの一部として位置づけられます。全社の利用者IDと認証を扱うIAM、権限の妥当性を統制するIGAとの関係を整理すると、特権ID管理が担う範囲が明確になります。混同されやすい領域のため、ここで違いを押さえておきましょう。
IAM(Identity and Access Management)は、全従業員のIDと認証・認可を統合的に管理する基盤です。IGA(Identity Governance and Administration)は、そのIAM基盤の上で「誰にどの権限があるべきか」を定義し、棚卸しや承認で妥当性を担保するガバナンスの層を指します。特権ID管理は、この中でも特にリスクの高い高権限アカウントに絞って、より厳格な制御と監視をかける専門領域と捉えると理解しやすくなります。
関連記事:IAMとは?仕組み・IDaaS/IGAとの違い・情シスが押さえる導入ポイント
関連記事:最小権限の原則とは|SaaS時代の情シスが実践すべきアクセス制御の考え方
J-SOX・内部統制と特権ID管理
上場企業やその子会社では、特権ID管理は任意の対策ではなく、内部統制上の要請でもあります。財務報告の信頼性を支えるIT全般統制の観点から、高権限アカウントの適切な管理と証跡の保全が監査で問われます。ここでは監査対応の視点を補足します。
IT全般統制における位置づけ
金融庁が示す財務報告に係る内部統制の枠組みでは、IT環境への対応とIT統制が重要な要素とされています。財務システムに直接影響を及ぼせる特権IDは、アクセス管理の統制対象そのものです。権限付与が承認手続きを経ているか、不要な権限が残っていないかが、IT全般統制の評価ポイントになります。
監査で求められる証跡
監査では、特権IDの申請・承認記録、付与された権限の一覧、実際の操作ログが揃っているかが確認されます。共有IDで誰の操作か特定できない、ログが保全されていないといった状態は指摘対象になりがちです。日常の運用の中で証跡を自動的に残す仕組みを持つことが、監査対応の負荷を大きく下げます。
関連記事:ITガバナンスとは|定義・8つの構成要素とSaaS時代の実践方法
参考記事:財務報告に係る内部統制の評価及び監査の基準並びに実施基準の改訂について(金融庁)
特権ID管理の実践ステップ
特権ID管理は、ツールを導入すれば完了するものではありません。現状の把握からルール整備、継続的な運用までを段階的に進める必要があります。情シスが着手しやすい順に、4つのステップとして整理します。自社の状況に合わせて優先順位をつけて取り組んでください。
ステップ1:特権IDの棚卸しと可視化
最初に行うのは、社内に存在する特権IDの洗い出しです。サーバー、データベース、クラウド基盤、SaaSの管理者アカウントを対象に、どのシステムに・いくつ・誰が使える特権IDがあるかを一覧化します。共有IDや退職者に紐づく休眠IDが見つかることも多く、この可視化が対策の土台になります。
ステップ2:権限付与ルールと申請フローの整備
洗い出した特権IDに対し、付与のルールを定めます。恒常付与を避け、必要なときに申請・承認を経て一時的に付与する運用へ切り替えるのが基本です。誰が承認するか、作業後にいつ剥奪するかまでを明文化することで、権限の肥大化を防ぎ、監査でも説明できる状態を作れます。
ステップ3:パスワードと資格情報の保護
共有・固定化されたパスワードを見直し、保管庫での一元管理と定期的なローテーションに移行します。特権IDのパスワードを利用者に直接見せない方式を取り入れると、人の入れ替わりがあっても安全に運用できます。多要素認証を組み合わせれば、資格情報が漏れても不正利用を防ぎやすくなります。
ステップ4:定期レビューとログ監査
運用開始後は、権限が今も妥当かを定期的にレビューします。四半期ごとなど周期を決めて棚卸しを実施し、不要になった権限を剥奪します。あわせて操作ログを定点で確認し、想定外のアクセスがないかを点検します。この継続的なサイクルこそが、特権ID管理を形骸化させない鍵となります。
特権ID管理を運用する上での課題
理想的な運用像は描けても、実際には人手と仕組みの両面で壁にぶつかります。特にクラウドとSaaSが業務の中心になった今、特権IDは社内システムの外側にも広く分散し、従来のやり方だけでは追い切れなくなっています。代表的な課題と解決の方向性を確認します。
管理対象が増えると、手作業での棚卸しやログ確認は限界を迎えます。SaaSごとに管理画面が分かれ、特権の付与状況を横断的に把握できないケースも少なくありません。そこで、アカウントとアクセス権限を一元的に可視化し、付与や剥奪、定期レビューを自動化するアプローチが有効です。ジョーシスのプラットフォームは、SaaS・デバイス・アカウントを横断して統合管理し、退職や異動に伴う権限変更を自動化することで、こうした運用負荷の軽減を後押しします。ゼロトラストの考え方とも整合し、権限を必要最小限に保つ運用を支えます。
特権ID管理の実装イメージをつかみたい場合は、ジョーシスの無料デモで、権限の可視化や自動化の流れを確認いただけます。
関連記事:ゼロトラストセキュリティとは|概念・原則・SaaS環境での実装方法を解説
よくある質問
特権ID管理を検討する際に、情シス担当者からよく寄せられる疑問をまとめました。導入判断や社内説明の参考にしてください。
特権ID管理とIDaaSはどう違いますか
IDaaSは全従業員のID認証やシングルサインオンを担うクラウドサービスで、日常利用のアクセスを効率化するのが主眼です。一方、特権ID管理は高権限アカウントに絞り、制御・保護・記録を厳格に行う専門領域です。守る対象とリスクの重さが異なるため、両者は補完関係にあります。
特権ID管理は中小企業にも必要ですか
必要です。企業規模を問わず、サーバーやクラウドの管理者アカウントは存在し、悪用されれば事業に影響します。まずは特権IDの棚卸しと共有ID・休眠IDの整理から始めれば、小さく着手できます。上場やその準備段階では、内部統制上の要請としても避けて通れません。
特権ID管理と最小権限の原則の関係は何ですか
最小権限の原則は、必要最小限の権限だけを付与するという考え方で、特権ID管理の土台となる指針です。特権ID管理では、この原則を高権限アカウントに適用し、恒常付与を避けて必要なときだけ一時的に権限を与える運用として具体化します。
特権ID管理で監査対応は楽になりますか
はい。申請・承認記録や操作ログを自動的に残す仕組みを整えれば、監査で求められる証跡をその都度手作業で集める必要がなくなります。誰がいつ何をしたかを即座に提示できる状態は、指摘リスクの低減と対応工数の削減の両面で効果を発揮します。
まとめ
特権ID管理(PAM)は、システムを自由に操作できる高権限IDを不正利用から守り、その利用を統制する取り組みです。中核となるのはアクセス制御・パスワード管理・証跡管理の3機能であり、これらを通じて誰が何をしたかを説明できる状態を作ります。外部攻撃と内部不正の双方に備える意味でも、J-SOXなど内部統制の要請に応える意味でも、その重要性は高まる一方です。まずは特権IDの棚卸しと可視化から着手し、権限付与ルールの整備、資格情報の保護、定期レビューへと段階的に進めることが、形骸化しない運用への近道となります。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


