

SOC2とは?IT部門が知るべき基礎知識と対応の進め方
現在の状況をヒアリングし、最適な改善方法をご提案します。
クラウドサービスを活用する企業が増えるほど、情報セキュリティをどう第三者に証明するかが問われるようになっています。エンタープライズ向けのSaaS商談では、SOC2レポートの提示が事実上の前提条件となりつつあり、IT部門の担当者にとって「知らないでは済まない」テーマになっています。
しかし、SOC2は仕組みが複雑で、どこから手をつければよいか迷う方も少なくありません。本記事では、SOC2の基本概念から、IT部門が実際に担うべき対応手順まで順を追って整理します。「SOC2の全体像をまず把握したい」「自社での準備をどこから始めればよいか」を検討している情シス・セキュリティ担当者の方を対象としています。
SOC2とは何か
SOC2は、米国公認会計士協会(AICPA)が策定したセキュリティ監査の国際的な枠組みで、クラウドサービスやSaaS事業者が顧客データを安全に管理しているかを監査法人や公認会計士に評価・保証してもらう仕組みです。
日本語の正式名称は「受託業務のセキュリティ、可用性、処理のインテグリティ、機密保持及びプライバシーに係る内部統制の保証報告書」ですが、実務ではSOC2レポートまたはSOC2報告書と呼ばれます。ISO認証のように認証番号を取得する形式ではなく、監査法人が「この組織の統制は適切に設計・運用されている」と結論づけた報告書が成果物となります。報告書は原則として委託先・顧客など限定された関係者のみに開示されるため、ISMSの認証書のように自社ウェブサイトで公開するものとは性質が異なります。
SOC1・SOC2・SOC3の違い
SOCには3種類あり、対象と目的がそれぞれ異なります。IT部門として実務上関わるのはSOC2が中心ですが、取引先から要求された際に混同しないよう、3つの位置づけを押さえておきましょう。
SaaS提供事業者として顧客に保証を示す立場でも、クラウドサービス調達側として委託先を評価する立場でも、中心的に扱うのはSOC2です。SOC3はSOC2の内容を一般向けに公開する簡易版なので、詳細な審査内容を確認したい場合はSOC2レポートを参照することになります。
参考:SOC2とは?その必要性、準拠の進め方などを解説 | ニュートンコンサルティング
SOC2が注目される背景
企業のデータがクラウド上に置かれることが当たり前になった現在、委託先のセキュリティ体制を客観的な根拠で確認したいという需要が高まっています。SOC2レポートはその要求に応える手段として、特に北米発のSaaS市場で定着してきました。
エンタープライズ向けSaaSの商談では、SOC2 Type2またはISMS認証の提示が調達プロセスの入り口に位置づけられるケースが増えており、対応していない企業は選定対象から外れるリスクが生まれています。自社がSaaSを提供する立場であれば取得が商談に直結しますが、クラウドサービスを大量に導入している企業のIT部門も、委託先の評価基準としてSOC2を理解しておく必要があります。
SOC2の5つの評価基準(Trust Service Criteria)
SOC2の審査は、Trust Service Criteriaと呼ばれる5つの評価領域で構成されます。セキュリティのみ必須で、残る4つは自社のサービス特性に応じて選択します。どの領域を選ぶかは事業内容と顧客の要求水準によって変わるため、審査スコープの設計は慎重に行う必要があります。
セキュリティ(必須)
全SOC2審査で必ず評価される領域で、IT部門が最も広範に関与する部分です。不正アクセスやデータ漏洩を防ぐ論理的・物理的な統制が対象となり、具体的にはアクセス制御の設計、多要素認証(MFA)の全社展開、ファイアウォールやネットワーク監視の仕組み、インシデント対応手順の整備などが評価されます。セキュリティ領域への対応が、SOC2準拠全体の骨格となります。
可用性(任意)
合意した水準でシステムが稼働し続けることを保証する領域です。システム監視体制、冗長化構成、バックアップと災害復旧計画(BCP/DR)が主な評価対象となります。顧客とSLAを締結しているSaaSプロバイダーは、選択を検討する必要があります。
処理のインテグリティ(任意)
データの処理が完全・正確・適時に行われることを保証する領域です。データ入力の検証ルール、改ざん防止の仕組み、監査ログの取得が評価されます。金融や会計関連のサービスでは特に重視される項目です。
機密保持(任意)
企業秘密や知的財産など機密情報の保護に関する統制が評価されます。データの分類・ラベリング、アクセス制御の細粒度設計、安全なデータ廃棄の手続きが主な評価対象です。
プライバシー(任意)
個人情報の収集・利用・保存・開示・廃棄が適切に行われることを評価します。プライバシーポリシーの整備、同意取得手続き、削除要求への対応フローが問われます。個人情報を大量に扱うサービスでは選択を前向きに検討すべき領域です。
参考:SOC2レポートとは?評価基準やISMSとの違いを解説します | assured.jp
Type1とType2の違い
SOC2にはType1とType2の2種類があり、証明できる内容と審査の負荷が大きく異なります。取引先から求められる水準や、自社がかけられるリソースに合わせてどちらから着手するかを判断します。
エンタープライズ顧客との取引では、Type2の提示を求められる場面が増えています。実務的にはType1で初回の審査を通過してから、運用実績を積んでType2へ移行する企業が多い傾向にあります。初めてSOC2に取り組む場合は、Type1を起点にロードマップを描くことが現実的な選択肢です。
SOC2とISMSの違い
SOC2とISMS(ISO/IEC 27001)は、どちらも情報セキュリティに関わる枠組みですが、対象・用途・成果物が異なります。IT部門として「どちらを取得するか」を判断する際に、両者の違いを整理しておくことが重要です。
判断の基本軸は取引先の所在地と市場です。取引先が米系企業中心であればSOC2、欧州・国際取引が多ければISMS、両市場への対応が必要であれば並行取得を検討します。両者のコントロール設計は大部分が重複するため、並行取得のコストは単独取得の1.3〜1.5倍程度に抑えられるとされています。
参考:SOC2とISO27001の違いとは? | ISO認証ナビ
IT部門がSOC2対応で担う主な役割
SOC2の審査は経営陣・人事・法務など組織全体を巻き込んで進めますが、技術的な統制の設計・実装・証跡収集はIT部門が中心となって担います。対応範囲は広いですが、優先度の高い5つの領域を軸に整理すると全体像がつかみやすくなります。
アクセス権限管理
SOC2のセキュリティ基準の核心に位置する領域です。最小権限の原則に基づき、業務遂行に必要な最低限の権限のみを付与し、不要なアクセスを排除する仕組みを構築します。
具体的に評価対象となる統制は以下のとおりです。
- 権限付与・変更・剥奪のフローを明文化し、上長承認プロセスを設ける
- 退職者・異動者のアカウントを24時間以内に無効化する手順と自動化の仕組みを整備する
- 四半期ごとにアクセス権限のレビュー(棚卸し)を実施し、その記録を証跡として保管する
- 特権アカウントは通常業務アカウントと分離し、利用ログを取得する
SaaSツールが多数存在する環境では、各ツールの権限状態を一元的に把握・管理する体制が欠かせません。ツールごとに管理コンソールを個別確認していては棚卸しに膨大な工数がかかるうえ、証跡の一貫性も保ちにくくなります。
変更管理
システムへの変更(ソースコード・インフラ設定・SaaS設定変更など)を統制するプロセスが問われます。変更の起案・レビュー・承認・実施・記録という一連のフローが整備され、承認なく変更が実施される状態を防ぐことが求められます。コードレビューの記録、CI/CDパイプラインでのセキュリティスキャンのログ、変更の承認証跡などが具体的な評価対象となります。
システム監視とログ管理
不審なアクセスや異常なシステム動作をリアルタイムで検知し、インシデント発生時に原因を遡れる監査ログを維持することが求められます。ログは改ざん不可能な形式で保管し、通常1年以上の保存期間を設けることが一般的な基準です。監査ログに求められる基本要件は「誰が・誰のデータを・何のために・どんな操作をしたか」が記録されていることです。
インシデント対応
セキュリティインシデントが発生した際の対応手順を文書化し、机上演習などを通じて実効性を確認することが必要です。インシデントの検知・初動対応・報告・復旧・再発防止の流れが定義され、関係者に周知されているかが評価されます。
ベンダー管理
自社が利用するクラウドサービス・SaaSの委託先(サブプロセッサー)のセキュリティ体制を評価・記録することも、SOC2対応の一環です。委託先のSOC2レポートやセキュリティ認証の取得状況を定期的に確認し、リスクアセスメントの記録を残す必要があります。
SOC2対応の具体的な進め方
SOC2準拠は4つのフェーズに分けて段階的に進めることが現実的です。各フェーズで何を決めて何を整備するかを把握しておくと、社内での推進計画が立てやすくなります。
フェーズ1:スコープの確定と現状評価(1〜2か月)
どのサービス・システムをSOC2の審査対象とするかを最初に決めます。スコープが広すぎると対応コストが膨大になるため、顧客への提供サービスと直接関連するシステムに絞ることが現実的です。
スコープが固まったら、SOC2が求める統制に対して現状何が整備されており何が不足しているかをギャップ分析で明確にします。この段階で優先対応項目が整理できると、以降のフェーズを効率よく進められます。
フェーズ2:ポリシー整備と統制の実装(2〜4か月)
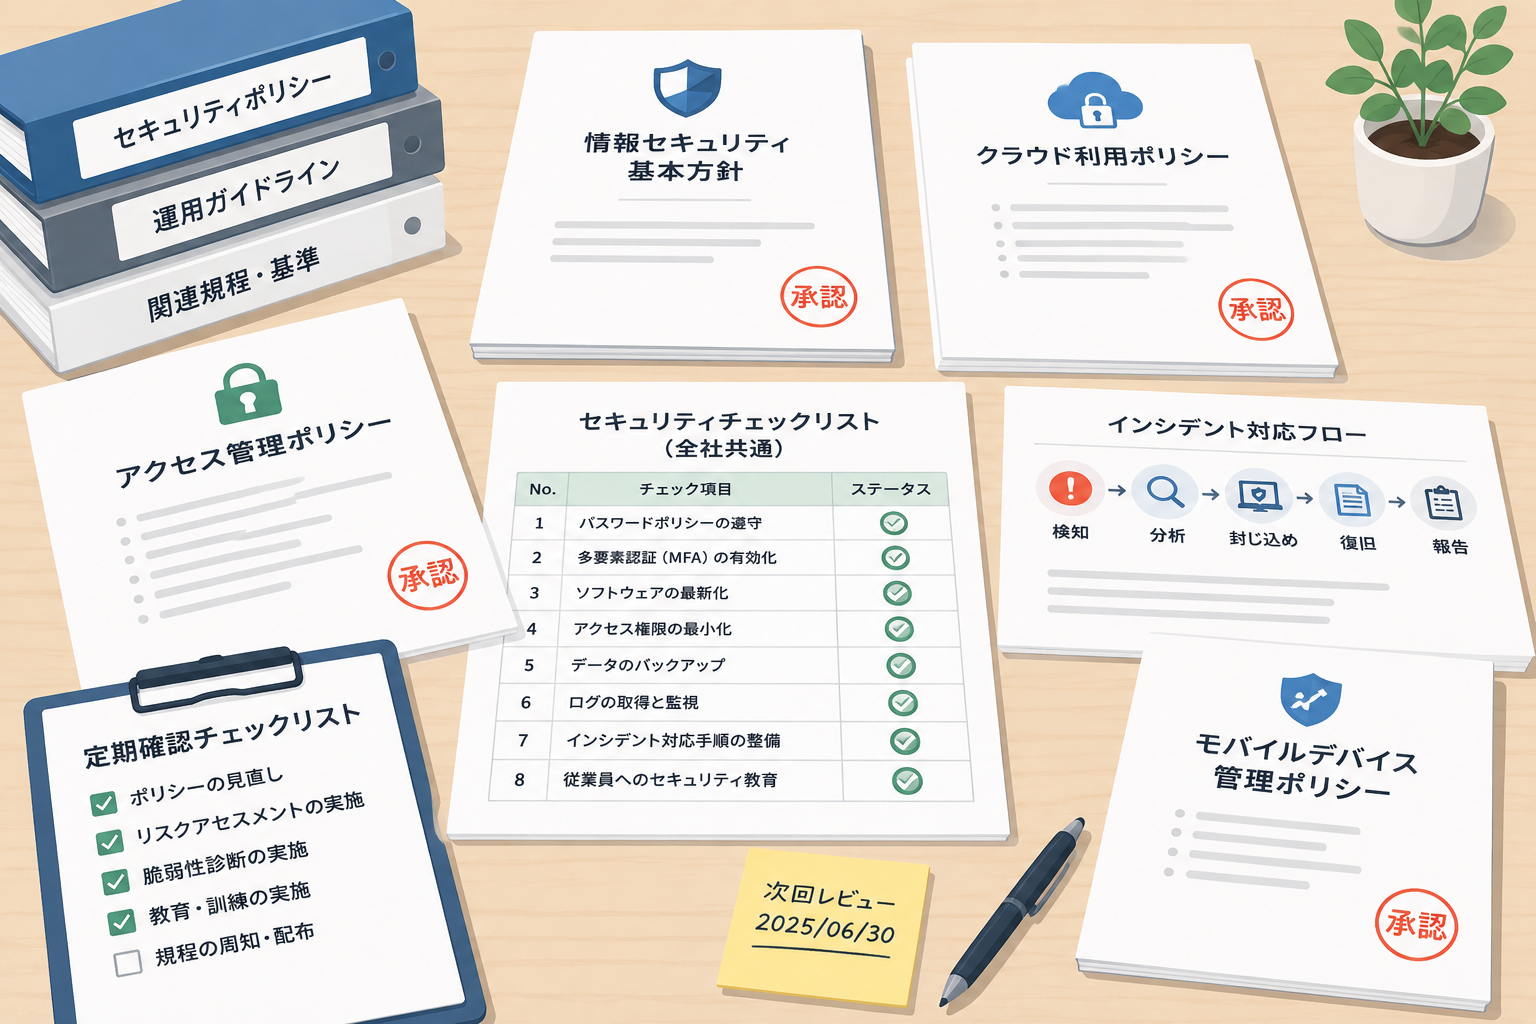
ギャップ分析の結果をもとに、不足している統制を設計・実装します。この時期に整備すべき文書は以下のとおりです。
- 情報セキュリティポリシー
- アクセス管理ポリシー
- 変更管理手順書
- インシデント対応計画
- データ分類・取り扱い基準
文書整備と並行して、MFAの全社展開・ログ監視ツールの導入・権限棚卸しの自動化といった技術的な統制の実装も進めます。Vantaなどのコンプライアンス自動化プラットフォームを活用すると、統制状況の継続的なモニタリングと証跡収集の工数を抑えられます。
フェーズ3:内部監査と証跡の収集(1〜3か月)
実装した統制が実際に機能しているかを内部監査で確認します。審査で求められるのはポリシーの存在だけでなく、ポリシーに従って運用されている証跡です。権限棚卸しのレポート・変更承認ログ・インシデント対応記録・研修受講証跡などが具体的な証跡例として挙げられます。
Type2では監査期間(通常6〜12か月)を通じた継続的な証跡の蓄積が必要です。運用開始の段階から記録を残す習慣を定着させておくことが、このフェーズの負荷を左右します。
フェーズ4:外部監査の実施
独立した公認会計士または監査法人による外部審査を受けます。監査法人の選定にあたっては、SOC2の審査実績・費用・コミュニケーション体制を総合的に見て判断します。
外部監査の開始時点でおおよそ90%程度の準備が完了している状態を目指すことが、スムーズな審査進行の目安とされています。監査期間中に指摘事項が生じた場合は、速やかに対応策を実施して証跡を提出します。
参考:SOC2 Type2 取得までの道のり | MC Digital
IT部門が押さえるべきアクセス管理の実務ポイント
SOC2の審査でとりわけ深く問われるのがアクセス管理です。SaaSが増え続ける環境では、管理の抜け漏れが発生しやすく、それが監査指摘事項に直結するリスクがあります。実務上の対応ポイントを3つ整理します。
特権アカウントの分離と管理
管理者権限を持つ特権アカウントは、通常業務アカウントと明確に分離して管理することが求められます。SOC2の審査では、特権アカウントの数・利用状況・アクセスログが重点的に評価されます。
技術的な観点では、「誰が・誰の代理で・何をしたか」という監査証跡をシステムレベルで記録する仕組みを設けることで、監査対応の負荷を大きく下げられます。トークンベースの認証方式でこの情報をペイロードに含める設計は、特権管理の証跡確保として有効なアプローチです。
退職・異動時のアカウント処理
従業員の退職や異動が発生した際に、24時間以内にアカウントを無効化する手順と実績が求められます。複数のSaaSツールを利用している環境では、各ツールのアカウント削除を人手で対応すると抜け漏れが生じやすく、対応漏れが監査指摘事項になるリスクがあります。
IdPとSaaSツールをプロビジョニング連携させるか、SaaS管理ツールを活用して一元的にアカウントを管理する体制を構築することが、実務上の有効な解決策です。
定期的な権限レビューの仕組み化
四半期ごとの権限棚卸しが標準的な対応頻度です。レビューの実施記録(誰が・いつ・何を確認したか)が証跡として求められるため、表計算ソフトによる手作業ではなく、レポートを自動生成できる管理ツールを活用することが望ましい状態です。
Josysのようなデバイス・SaaS一元管理ツールを活用すると、社内で利用されているSaaSのアカウント状態と権限設定をダッシュボードでリアルタイムに把握でき、権限棚卸しの証跡収集を効率化できます。SOC2対応で最も工数がかかる「現状把握と証跡収集」のプロセスを自動化できる点は、IT部門の実務を直接支援します。
Josysの資料をダウンロードして、SaaS・デバイス管理の詳細を確認する
SOC2対応でよくある課題と対処法
SOC2対応を進めるIT部門が直面する課題には、共通したパターンがあります。あらかじめ把握しておくことで、対応計画を現実的に設計できます。
課題1:証跡収集の工数が膨大になる
「統制が存在すること」だけでなく「統制が継続的に機能していること」を証明する証跡の収集が求められます。複数のシステムから手動でログを収集・整理する作業は担当者に大きな負荷をかけます。
Vantaなどのコンプライアンス自動化ツールを導入してクラウドサービスの設定情報やログを自動収集する体制を整えると、審査前に証跡集めに追われる状況を防げます。日常業務のプロセスの中に記録を残す習慣を埋め込むことが、長期的な負荷軽減の核心です。
課題2:組織全体の巻き込みが難しい
SOC2対応はIT部門だけでは完結しません。人事部門(採用時のバックグラウンドチェック・研修の実施記録)、法務・コンプライアンス部門(契約書・プライバシーポリシーの整備)、経営陣(リスク方針の承認・取締役会議事録)の協力が必要です。
各部門の担当者がSOC2対応の必要性を納得して動けるよう、経営判断としての位置づけと商談獲得・顧客信頼向上という事業上のメリットを具体的に伝えることが協力を得るうえでの鍵です。
課題3:ポリシー文書の整備に時間がかかる
情報セキュリティポリシー・アクセス管理規程・インシデント対応計画など多数の文書を整備する必要があります。テンプレートを活用して効率化できる部分はありますが、自社の実態に合わせてカスタマイズする作業は省けません。
SOC2取得の実績が豊富な監査法人や専門コンサルタントのサポートを活用することで、審査で求められる水準に合わせた文書作成を効率的に進めている企業も多くあります。
課題4:SaaSの管理状況の把握が困難
社内で利用されているSaaSツールが多数ある場合、アカウント状態・権限設定・利用状況の把握だけでも相当な工数が生じます。シャドーIT(IT部門が把握していない業務部門による導入)が進んでいる環境では、管理対象の全体像をつかむことから着手する必要があります。SaaS管理ツールでアカウントの棚卸しを一元化することが、SOC2対応の初期段階として費用対効果の高い施策です。
SOC2取得のメリット
SOC2対応にはIT部門の相応の工数が必要ですが、取得がもたらす事業上の効果は明確です。
商談成立率の向上
エンタープライズ顧客との商談において、SOC2 Type2レポートの提示が「選定プロセスの前提条件」として機能するケースが増えています。セキュリティ評価プロセスを短縮でき、調達担当者の意思決定を後押しする効果があります。
顧客の信頼獲得
第三者機関による客観的な評価は、自社のセキュリティ説明資料よりも高い説得力を持ちます。顧客のセキュリティ担当者が審査内容を直接確認できるため、委託先としての信頼を合理的な根拠に基づいて確立できます。
内部統制の強化
SOC2対応を進める過程で、アクセス管理・変更管理・インシデント対応といった内部統制が体系的に整備されます。セキュリティリスクの低減に加え、業務プロセスの明文化と標準化が組織内に定着する副次的な効果も生まれます。
競合との差別化
SOC2 Type2を取得している企業はまだ多くなく、クラウドサービス・SaaS分野では明確な差別化要素として機能します。グローバル展開を視野に入れている場合は、特に有効な信頼性の証明となります。
SOC2とJosys
SOC2対応の中でも情シス担当者の工数を最も増大させるのが、SaaS・デバイスのアクセス管理と棚卸しです。Josysは、IT部門が抱えるこの課題を解決するSaaS・デバイス一元管理プラットフォームです。
Josys導入前は、各SaaSの管理コンソールを個別に確認しながら権限棚卸しを実施するケースが一般的でした。Josys導入後は、社内で利用されているすべてのSaaSのアカウント状態・権限設定をダッシュボード上で一覧確認できます。退職者のアカウント一括停止・定期棚卸しのレポート生成・SaaSの利用実態把握といった作業が効率化され、SOC2監査の証跡収集にかかる工数を削減できます。
SOC2対応を見据えてSaaS管理の整備から始めたい担当者の方は、Josysのデモで実際の管理画面をご確認ください。
まとめ
SOC2は、クラウドサービス・SaaS事業者が顧客に対してデータ管理体制の適正さを第三者が保証する国際的な監査の枠組みです。IT部門にとっては、アクセス管理・変更管理・ログ管理・インシデント対応・ベンダー管理の5領域が主要な対応範囲となります。
Type1から始めてType2へ移行するステップアップ型の取得が現実的なアプローチで、ISMSとの比較では取引先の市場と自社の事業特性に応じた判断が求められます。
対応を進めるうえで最も重要なのは、統制の設計・実装と継続的な証跡収集を両立させる仕組みを早期に構築することです。審査前に証跡集めで追われる状況を避けるには、日常業務のプロセスに記録を残す習慣を組み込むことが出発点になります。まず自社のSaaS利用実態の棚卸しから着手することで、SOC2対応の全体像が具体的に見えてきます。
Josysの資料をダウンロードして、SaaS・デバイス管理の全体像を確認する
参考:サービスの統制を保証する「SOC2」の概要をざっくりまとめてみた | DevelopersIO
参考:SOC2レポートとは?概要や取得意義、ISO認証との違いなどについて解説 | Codebook Security News
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


