

脆弱性管理とは|プロセスと優先度の付け方を情シス向けに解説
現在の状況をヒアリングし、最適な改善方法をご提案します。
公開される脆弱性の数は年々増え続け、そのすべてを即座に直しきることは現実的ではありません。「どれから手をつけるべきか」の判断に迷い、対応が後手に回ってしまう情シス担当者の方は少なくないはずです。かといって深刻な欠陥を放置すれば、そこが攻撃の入口になりかねません。
限られた人員と時間のなかで、危険な脆弱性を見極めて着実に処理していく。その営みを支えるのが脆弱性管理です。定義と背景から、パッチ管理との違い、基本となる5段階のプロセス、優先度の付け方、運用体制のつくり方までを情シスの実務目線で整理します。
脆弱性管理とは何か
脆弱性管理とは、システムやソフトウェアに潜むセキュリティ上の欠陥を継続的に洗い出し、危険度を評価したうえで修正などの対処までを回し続ける一連の運用を指します。一度きりの点検ではなく、繰り返し循環させるサイクルとして捉える点が要点です。
そもそも脆弱性とは、攻撃者に悪用されうるプログラムの欠陥や設計上の弱点のことです。日々新たな脆弱性が公表されるため、自組織に関係するものを見つけ、影響を判断し、優先順位をつけて対応する仕組みがなければ、対策は場当たり的になってしまいます。
脆弱性管理が主に扱うのは、すでに公表され対策情報が出そろっている「既知の脆弱性」です。未公表の未知の欠陥への備えは別の領域であり、修正手段が明らかな既知の脆弱性を確実に潰す運用こそが、多くの組織にとって最優先の土台になります。
脆弱性管理の対象は、OSや業務アプリケーションにとどまりません。サーバー、ネットワーク機器、クラウドサービス、そこで動くミドルウェアやライブラリまで、組織が利用するIT資産の全体が視野に入ります。とりわけ外部公開されたソフトウェアや広く使われるオープンソースの部品は、脆弱性発見時の影響が大きくなりがちです。対象を狭く捉えるほど、見えない弱点が残ります。
こうした管理が成り立つ前提となるのが、そもそも組織内にどの資産が存在するかを把握できていることです。資産の一覧が曖昧では、脆弱性の影響範囲すら判断できません。IT資産管理の実務と密接につながる取り組みといえます。
関連記事:IT資産管理とは?対象・目的・SaaS時代の管理方法を解説
脆弱性管理とパッチ管理の違い
脆弱性管理とパッチ管理は混同されがちですが、担う役割は異なります。両者の関係を整理しておくと、運用の設計で迷いにくくなります。端的にいえば、脆弱性管理が「何を直すべきか」を判断する活動、パッチ管理が「実際に直す」手段の一つという関係です。
脆弱性管理は、脆弱性の発見からリスク評価、優先順位付け、対処、再確認までを含む上位の営みです。一方でパッチ管理は、修正プログラムを計画的に適用するという具体的な実行手段を指します。パッチ適用は脆弱性への対処の代表格ですが、唯一の手段ではありません。
修正プログラムがまだ提供されていない場合や、業務影響で即時適用が難しい場合には、設定変更・機能の一時停止・アクセス制限といった緩和策で当面のリスクを下げる判断もあります。脆弱性管理は、こうした複数の選択肢から最適な対処を選ぶところまでを担います。
両者の違いは、次のように対比すると分かりやすくなります。
つまり、パッチ管理は脆弱性管理という大きなサイクルのなかで、対処フェーズを実行する役割を担います。両者を切り離さず、評価から適用までを一続きの流れとして設計することが、抜け漏れのない運用につながります。
この区別を意識しておくと、修正プログラム未提供の脆弱性への対応が抜け落ちたり、評価だけで適用まで結びつかずリスクが残ったりする事態を避けられます。評価と実行を橋渡しする視点が、実効性のある運用の鍵になります。
脆弱性管理が重視される背景
システムの欠陥を悪用する攻撃は年々巧妙になり、脆弱性管理はセキュリティ対策の出発点として欠かせないものになっています。自組織がどの脆弱性を放置しているかを把握できていない状態こそが、被害の起点になりかねません。
背景の一つに、脆弱性が悪用されるまでの時間が短縮していることがあります。修正プログラムが公開されると、その内容から欠陥の詳細が推測され、まだ更新していないシステムが狙われます。公表から攻撃までの猶予が縮むほど、迅速な評価と対処の重要性が増します。
もう一つの背景として、管理すべき対象そのものが増え続けている点が挙げられます。クラウドサービスやリモートワーク環境の広がりにより、社内外に散らばる端末やサービスを見渡す難しさが増しました。対象が増えるほど、優先順位をつけて計画的に対応する脆弱性管理の考え方が欠かせなくなります。
公的機関もこの点を継続的に指摘しています。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、「システムの脆弱性を悪用した攻撃」が組織向けの脅威の上位に挙げられており、脆弱性を放置しないことが基本対策であると読み取れます。
脆弱性への対応を個人任せにせず、組織のプロセスとして継続的に回すことが、こうした脅威への現実的な備えになります。属人的な運用では、公表される脆弱性の量に追いつけなくなるためです。
脆弱性管理の基本プロセス5段階
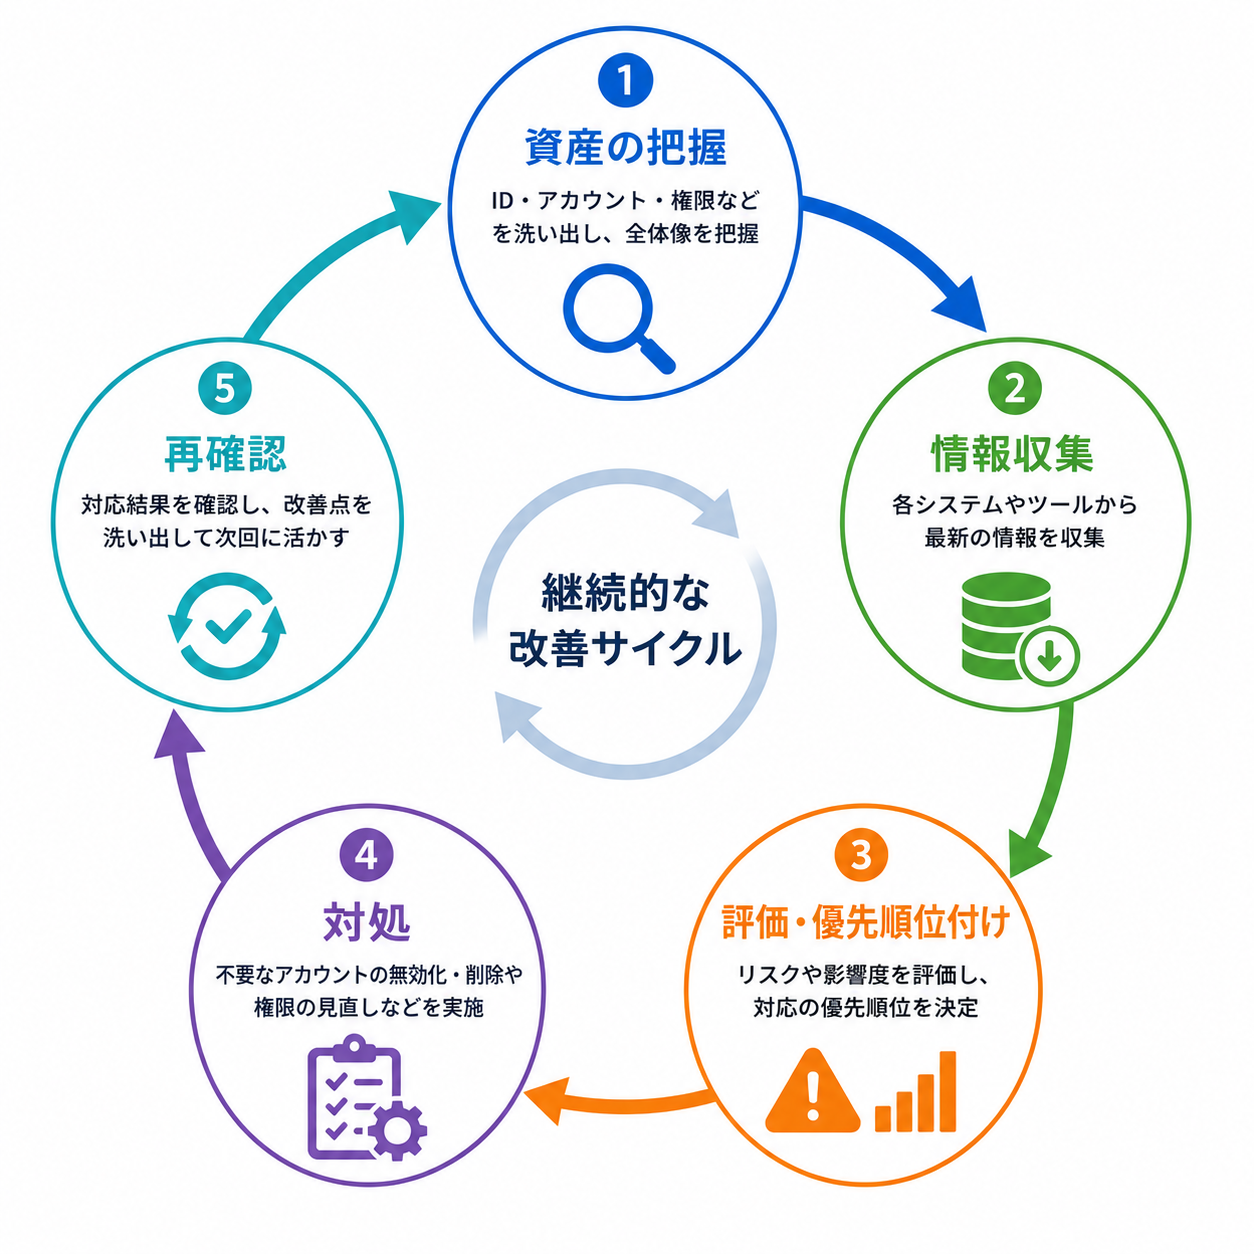
脆弱性管理の実効性は、個々の工程を単発で終わらせず、循環する仕組みとして定着させられるかにかかっています。ここでは、資産の把握・情報収集・評価と優先順位付け・対処・再確認という5つの段階に沿って、実務の要点を整理します。
ステップ1:資産の把握と可視化
最初の段階では、脆弱性を評価する対象となるIT資産を洗い出します。どの端末・サーバー・ソフトウェアが、どのバージョンで稼働しているかを一覧化しておくことが、後続のすべての判断の土台になります。
資産の把握が不完全だと、公表された脆弱性が自組織に影響するかどうかの判断そのものが成り立ちません。台帳の鮮度を保つ仕組みが欠かせません。手作業での棚卸しに頼ると更新が滞りがちなため、資産情報を自動で収集・反映できる状態を目指すと、後続の評価精度が安定します。
ステップ2:脆弱性情報の収集
次に、自組織の資産に関係する脆弱性情報を継続的に集めます。ベンダーのセキュリティ情報や公的機関のデータベースを定期的に確認し、保有資産と突き合わせていきます。
情報源を絞りすぎると見落としが生じ、広げすぎると処理しきれません。自組織で使う製品に的を絞った情報収集の仕組みを整えることが現実的です。
参考記事:IPA 脆弱性対策情報
ステップ3:リスク評価と優先順位付け
集めた脆弱性のすべてに同時対応することはできません。そこで、深刻度・悪用のされやすさ・対象資産の重要度をもとに、対応の優先順位を決めます。
特に、外部に公開されたサーバーや重要データを扱う資産は優先度が高くなります。指標を参照しつつ、自組織における影響の大きさを加味して判断することが実務的です。加えて、実際に攻撃へ悪用されている脆弱性は、スコアの高低にかかわらず速やかな対応が求められます。
ステップ4:対処
優先順位に沿って、脆弱性への対処を実施します。修正プログラムの適用が基本ですが、即時適用が難しい場合は緩和策で当面のリスクを下げ、影響が軽微なものは監視のうえで受容する判断もあります。
対処の際は、更新を見送った箇所の状態がずれていく「構成のずれ」にも注意が必要です。あるべき設定から外れた資産は、新たな弱点になりかねません。
関連記事:構成のずれ(Configuration Drift)によるセキュリティリスクの増加
ステップ5:再スキャンと記録
対処後は、脆弱性が実際に解消されたかを再スキャンで確認します。適用や設定変更が失敗している資産が残れば、そこが見落とされた弱点になります。対応結果を記録し、未対応の項目を追跡する仕組みが求められます。
記録は、監査や経営への報告でも力を発揮します。どの脆弱性をいつどう処理したかを追える状態にしておけば、対応の妥当性を客観的に示せます。一巡して終わりにせず、再スキャンで得た結果を次のサイクルの資産把握へ引き継いでいく連続性こそが、脆弱性管理を形骸化させない要点です。
脆弱性の優先度を決める指標(CVSS・SSVC)
限られた工数を本当に危険な箇所へ振り向けるには、優先順位付けの物差しが必要です。代表的な指標を理解しておくと、判断のばらつきを抑えられます。
広く使われているのがCVSS(共通脆弱性評価システム)です。脆弱性の深刻度を0.0から10.0のスコアで数値化する国際的な指標で、ベンダーに依存せず危険度を比較できる点が利点です。最新のCVSS v4.0では、評価の粒度がさらに高められています。
ただし、CVSSのスコアだけで対応順を決めるのは早計です。スコアは脆弱性そのものの深刻度を示すもので、自組織での悪用のされやすさや資産の重要度までは反映しません。高スコアでも外部から到達できない資産なら、優先度は下がります。
そこで注目されているのが、対応の判断そのものを支援するSSVCという考え方です。悪用の実態や自組織への影響を踏まえて、対応を「即時」「計画的」などに振り分ける枠組みで、CVSSを補う位置づけとして活用が進んでいます。指標は絶対の答えではなく、自組織の文脈で解釈することが肝心です。
参考記事:FIRST Common Vulnerability Scoring System (CVSS)
脆弱性管理を支える体制と資産の可視化
プロセスや指標を定めても、それを担う体制と、対象を見通せる可視化の仕組みがなければ運用は続きません。誰が何に責任を持つのかを明確にし、方針として文書化しておくことが安定運用の前提です。
全社共通のサーバーやネットワーク機器については、情シス部門が脆弱性の評価から対処の計画までを引き取る形が現実的です。これに対して各利用者が扱うクライアント端末は、対応に本人の協力を要する場面が多く、告知の徹底と進捗の追跡が課題になります。受け持ち範囲を対応方針として明文化しておけば、脆弱性が見つかるたびに判断で足踏みせずに済みます。
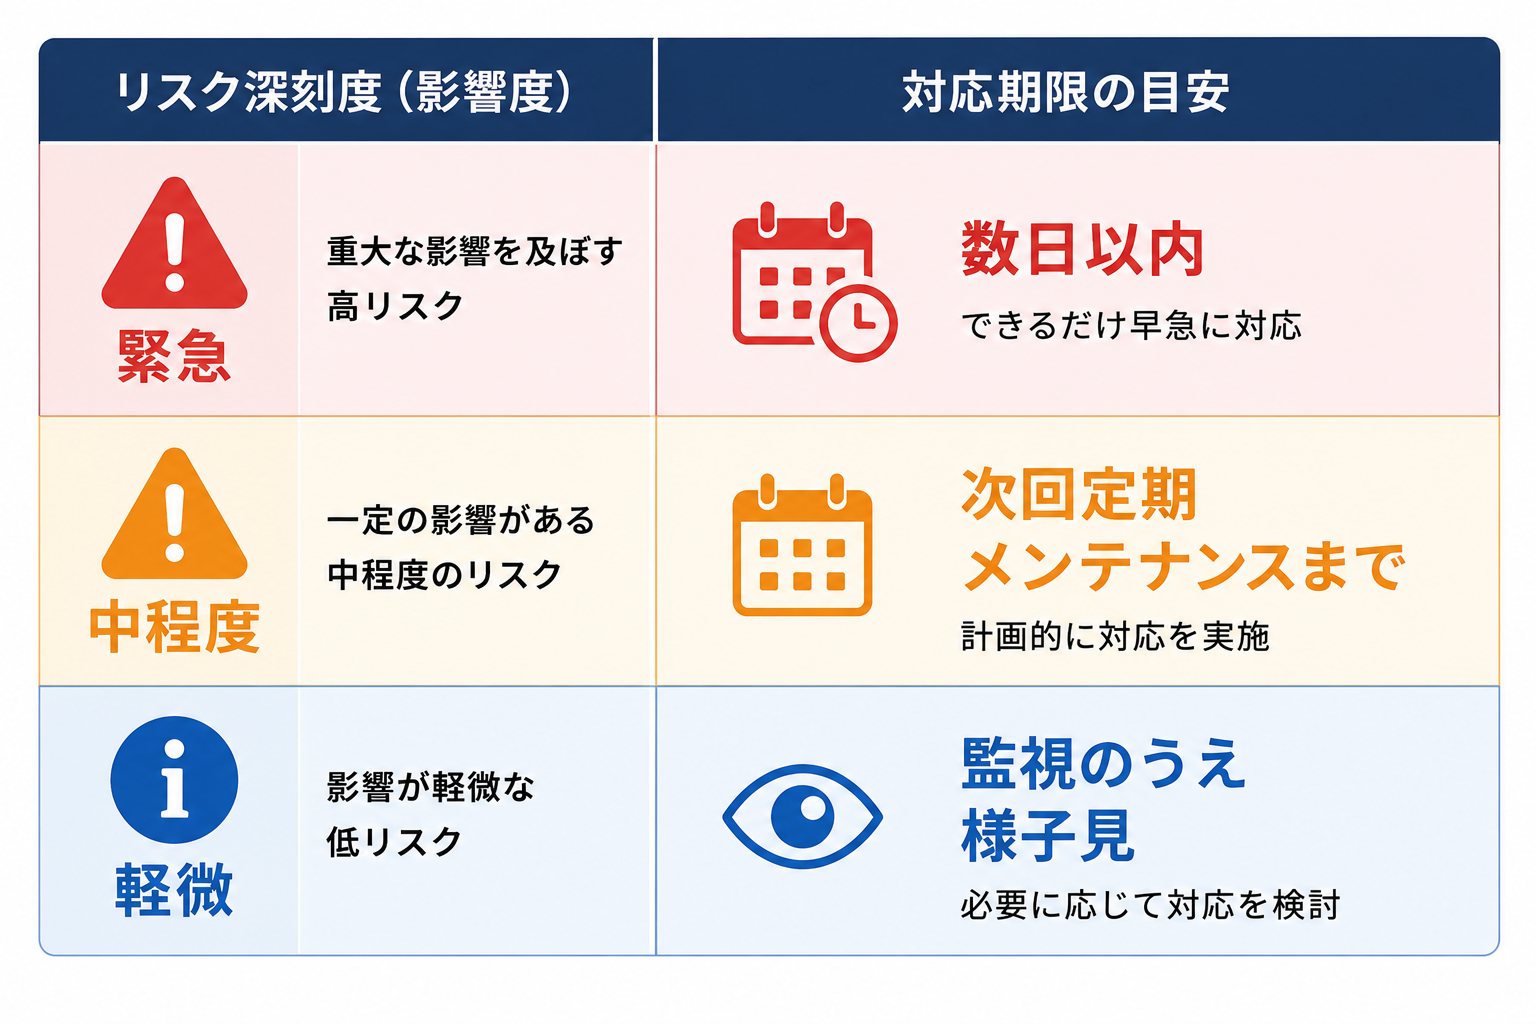
方針づくりで特に有効なのが、リスクの深刻度ごとに対応期限の目安を決めておくことです。緊急度の高い脆弱性は数日以内、中程度は次の定期メンテナンスまで、といった基準を明文化しておけば、対応の遅れを組織として管理できます。
そして体制を実際に機能させる下地になるのが、対象資産の可視化です。どの部署にどの端末が置かれ、どのソフトウェアがどのバージョンで動いているかが見えなければ、脆弱性の影響判断も優先順位付けも成り立ちません。ジョーシスのプラットフォームは、IT資産やデバイスの情報を一元的に可視化し、こうした運用基盤の整備を後押しします。
なお、脆弱性への対処と並行して、侵入や不正な挙動を検知する仕組みを備えておくことも重要です。予防としての脆弱性管理と、万一の際の検知・対応は、車の両輪として組み合わせることで効果を発揮します。
関連記事:エンドポイントセキュリティとは|EPP・EDR・XDRの違いと選び方を情シス向けに解説
資料ダウンロード:5分でわかるジョーシス
脆弱性管理でつまずきやすい課題
プロセスを理屈として理解していても、いざ運用を回し始めると現場特有のつまずきに直面します。想定される壁をあらかじめ知っておけば、その回避策を織り込んだ形で運用を設計できます。
第一の課題は、管理対象の把握漏れです。私物端末や部門が独自に導入したツール、いわゆるシャドーITは台帳に載らず、脆弱性の評価網から抜け落ちます。見えていない資産は、そもそも守れません。
第二に、優先順位付けの難しさがあります。日々公表される脆弱性の量は膨大で、指標のスコアだけを眺めても、どれが自組織にとって本当に危険かは見えてきません。自社の文脈で解釈する視点が欠かせません。
第三に、対処の遅れと業務影響のジレンマが挙げられます。修正を急げば不具合のリスクが高まり、慎重になれば脆弱性が積み上がります。この綱引きが担当者の負担を重くしています。緩和策も含めた選択肢を用意しておくことが、遅延を防ぐ助けになります。
ここに挙げた課題は、突き詰めると「見えていない資産がある」という一点に行き着きます。まずは社内に潜むシャドーITを洗い出して管理下に置くことが、脆弱性管理を軌道に乗せる第一歩です。
関連記事:シャドーIT対策の完全ガイド|情シスが取るべき5つの施策と実践手順
よくある質問
脆弱性管理の運用を検討する際に、担当者から寄せられることの多い疑問を整理しました。実務判断の助けとしてご活用ください。
脆弱性管理と脆弱性診断は何が違いますか
脆弱性診断は、システムに脆弱性が存在するかを一時点で調べる検査を指します。脆弱性管理は、その診断結果も含めて情報を集め、評価・対処・再確認まで継続的に回す運用全体を指します。診断は脆弱性管理の一部を担う活動と位置づけられます。
CVSSのスコアだけで対応の優先順位を決めてよいですか
推奨されません。CVSSは脆弱性そのものの深刻度を示す指標で、自組織での悪用のされやすさや資産の重要度までは反映しないためです。スコアを出発点としつつ、外部からの到達性や資産の重要度を加味して判断することが現実的です。
脆弱性管理はどのくらいの頻度で行うべきですか
一度きりではなく、継続的に回すことが前提です。脆弱性は日々公表されるため、情報収集は定常的に行い、評価と対処のサイクルも定期的に繰り返します。緊急性の高い脆弱性が判明した際には、通常サイクルとは別に随時対応する体制が望まれます。
すぐに修正できない脆弱性はどう扱えばよいですか
修正プログラムが未提供、または業務影響で即時適用が難しい場合は、緩和策で当面のリスクを下げます。設定変更・機能の一時停止・アクセス制限などが選択肢です。対処を保留する場合も、監視を続けて状況の変化を追跡することが重要です。
まとめ
脆弱性管理とは、システムに潜む脆弱性を継続的に洗い出し、危険度を評価して修正などの対処まで回し続ける運用の仕組みです。公表から悪用までの時間が縮むなか、対応を個人任せにしていては公表される量にも攻撃の速さにも追いつけず、組織のプロセスとして回す体制づくりが欠かせません。
実務では、資産の把握から再確認までの5段階のプロセスを回しつつ、CVSSなどの指標を自組織の文脈で解釈して優先順位をつけることが要点となります。パッチ管理を含む複数の対処手段を使い分けるうえでの出発点は、やはり自組織のIT資産を正確に把握することにあります。そこから一歩ずつ、運用の形を整えていきましょう。
無料デモを見る:ジョーシスの無料デモを予約する
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


