

UEMとは|MDM・EMMとの違いと選び方を情シス向けに解説
現在の状況をヒアリングし、最適な改善方法をご提案します。
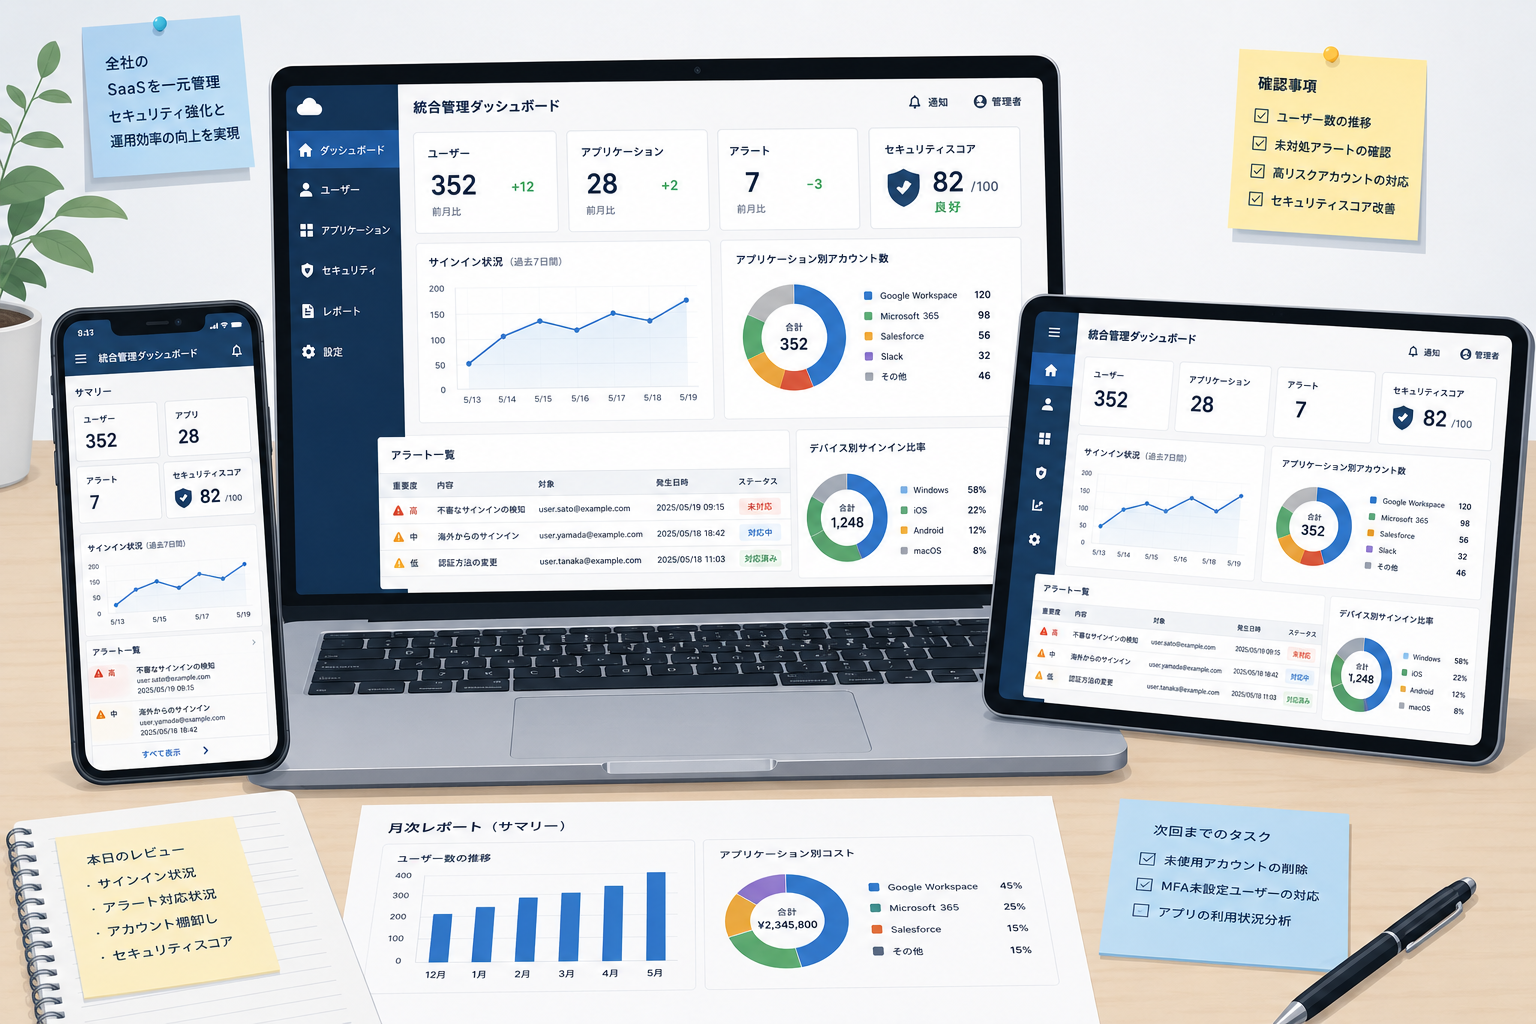
働く場所も端末も多様になり、「PCはこのツール、スマホは別のツール」と管理が分断されて悩む情シス担当者は少なくありません。そうした分断を解消する考え方が、統合エンドポイント管理を意味するUEMです。この記事では、UEMの定義から、MDMやEMMとの違い、主な機能、導入時の選定ポイントまでを実務の視点で整理します。
UEMとは|多様なデバイスを1つの基盤で一元管理する仕組み
UEMとは、企業が業務で使うさまざまな端末を、単一のプラットフォームからまとめて管理・保護する仕組みを指します。ここでは言葉の意味と、なぜ「統合」が重要なのかを最初に押さえておきましょう。
UEMは「Unified Endpoint Management」の略で、日本語では「統合エンドポイント管理」と訳されます。WindowsやmacOSといったPCから、iPhone・Androidなどのスマートフォン、タブレット、さらにはIoT機器までを、1つの管理コンソールから設定・保護・更新できる点が特徴です。端末やアプリで分かれていた管理を1本化する発想が核にあります。
エンドポイントとは何を指すのか
エンドポイントとは、ネットワークの末端に接続する端末の総称です。まずは管理対象となる範囲を具体的にイメージしておきましょう。
ここでいうエンドポイントには、ノートPCやデスクトップPC、業務用スマートフォン、タブレットが含まれます。近年はプリンタや会議室端末、各種IoTデバイスまで対象が広がりました。UEMは、こうした性質の異なる端末を横断的に扱える点で、特定デバイス専用の従来型ツールと一線を画します。
「統合(Unified)」がもたらす価値
UEMの本質は、名前のとおり「統合」にあります。なぜ管理基盤を1つにまとめることが実務で効いてくるのかを確認します。
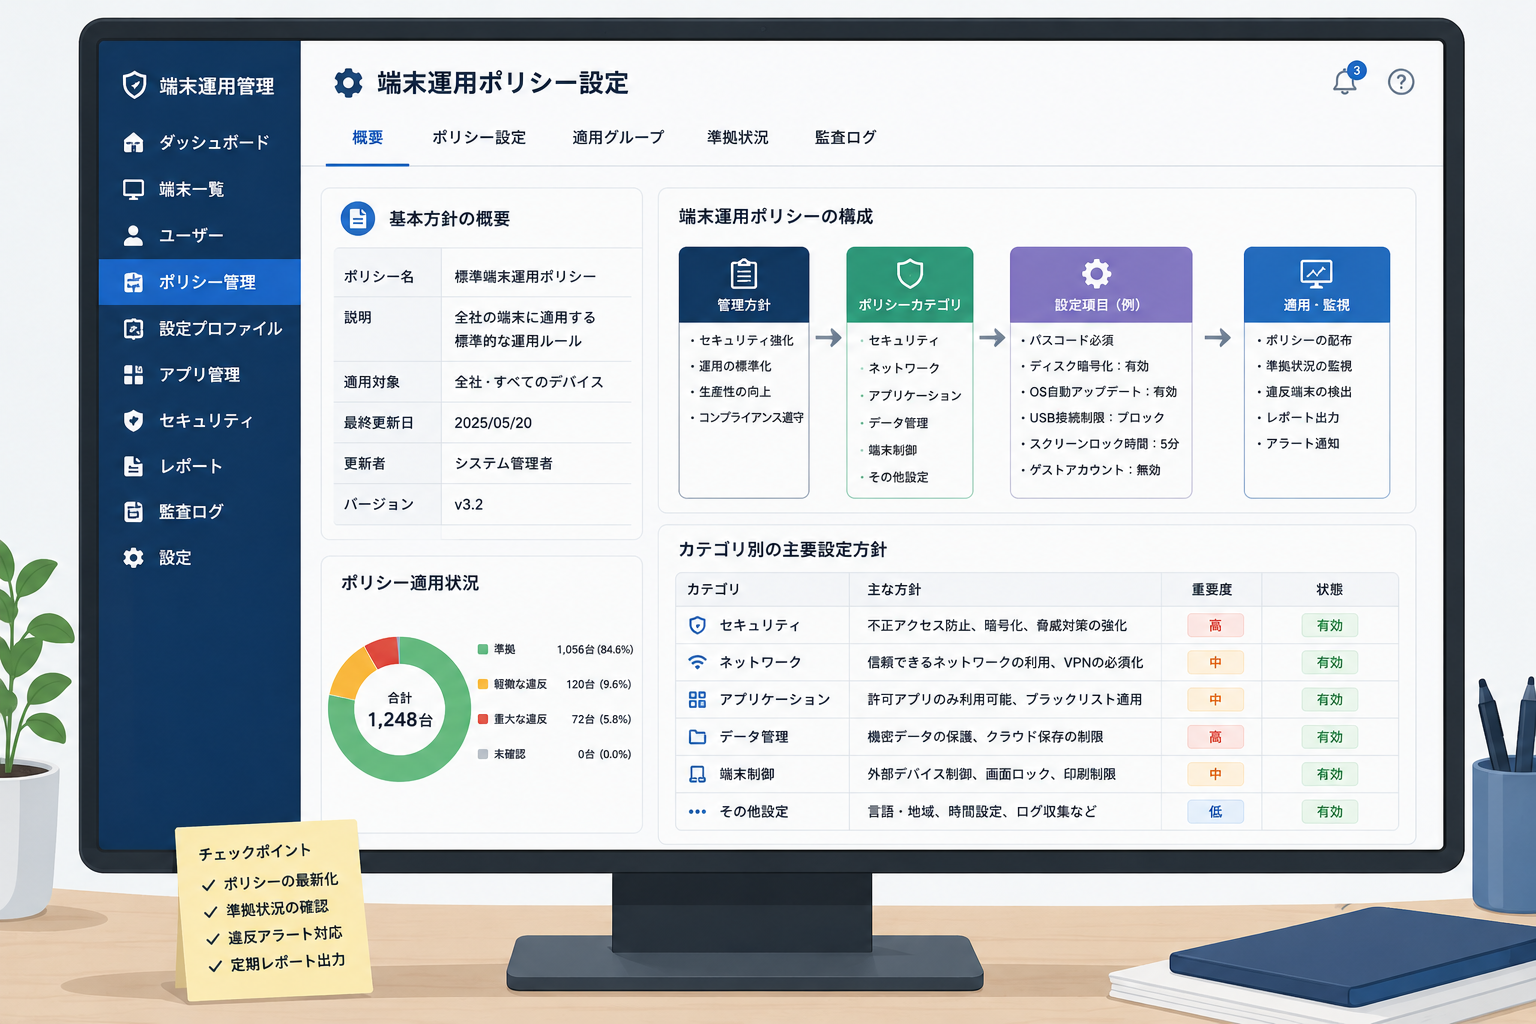
管理ツールが端末ごとにバラバラだと、同じポリシー設定や棚卸しを繰り返すことになり、抜け漏れも生まれやすくなります。UEMでは、パスワード要件や暗号化、アクセス制御といったポリシーを、すべての端末に統一した基準で適用でき、運用負荷と設定ミスの双方を減らせます。
UEMが注目される背景|働き方と端末の多様化
UEMという考え方が広まった背景には、業務で使う端末とその使われ方が急速に多様化したことがあります。ここでは、なぜ今この仕組みが求められるのかを整理します。
テレワークやハイブリッドワークが定着し、社員はオフィス以外の場所からも業務端末を使うようになりました。総務省の「テレワークセキュリティガイドライン」でも、私物端末の業務利用であるBYODを含め、複数の勤務形態を前提とした対策が示されています。管理外の端末が業務ネットワークに紛れ込むリスクを抑えるうえで、端末を横断的に把握・統制できる基盤の重要性が高まっています。
端末の種類とOSが増え続けている
管理すべき端末は、種類もOSも年々増えています。この広がりが、従来型ツールの限界を浮き彫りにしました。
一人の社員がPCとスマートフォンを併用し、部門によってはタブレットや専用端末も加わります。OSもWindows、macOS、iOS、Androidと混在します。デバイスごとに別ツールを使う運用では、全体像の把握が難しく、管理漏れが生じやすくなります。
セキュリティ要件の高度化
端末の多様化と並行して、求められるセキュリティ水準も上がっています。情報漏洩や不正アクセスへの対策として、端末の状態を把握し、リスクのある端末からのアクセスを制御する運用が欠かせません。
すべての端末に一貫したポリシーを適用し、状態を可視化できるUEMは、こうした要件に応えやすい仕組みです。
参考記事:テレワークセキュリティガイドライン第5版(総務省)
MDM・EMM・UEMの違い|MAMとの関係もあわせて整理
UEMを理解するうえで避けて通れないのが、MDM・EMM・UEMの違いです。ここではMAMという概念も含め、それぞれの守備範囲がどう広がってきたのかを整理します。混同されやすい用語なので、関係性から押さえましょう。
これらは対立する技術ではなく、管理対象を段階的に広げてきた発展の流れです。MDMがモバイル端末の管理から始まり、EMMがアプリやコンテンツの管理を加え、UEMがPCを含む全端末へと範囲を拡張しました。
MDM(モバイルデバイス管理)とは
MDMは、スマートフォンやタブレットといったモバイル端末の管理に特化した仕組みです。UEMの出発点となった技術として概要を押さえましょう。
MDMでは、端末へのパスコード強制、紛失時のリモートロックやデータ消去、機能制限などを行えます。管理対象がモバイル端末に限られる点が特徴です。仕組みや製品の詳細は別記事で解説しているため、ここでは要点の紹介にとどめます。
関連記事:MDMとは?仕組み・EMM/UEMとの違い・製品比較を情シス向けに徹底解説
EMM・MAMとは
EMMは、MDMを土台に管理範囲を広げた概念です。あわせて、私物端末の管理で重要になるMAMも整理しておきましょう。
EMM(Enterprise Mobility Management)は、MDMのデバイス管理に加えて、業務アプリを制御するMAM(Mobile Application Management)や、業務ファイルを保護するMCM(Mobile Content Management)を統合した考え方です。MAMは端末全体ではなく業務アプリとその中のデータだけを管理できるため、私物端末を活かすBYODの場面で特に有効です。退職時に個人のデータを残したまま業務データだけを消去する、といった運用も可能になります。
UEMは何をどこまで統合するのか
UEMは、EMMの機能に加えて、従来PC管理に使われてきたクライアント管理ツールの役割まで取り込んだ仕組みです。3つの違いを一覧で確認しましょう。
具体的には、モバイル端末とPCを分けずに扱い、パッチ配布や資産情報の把握までを1つの基盤で完結させます。下表に、それぞれの管理範囲と焦点の違いを整理しました。
MAM単体は「端末は管理せずアプリだけを守る」手法であり、UEMの中の一機能として位置づけられる点も押さえておくとよいでしょう。
UEMでできること|主な機能
UEMがカバーする機能は幅広く、端末の登録から設定、保護、更新、廃棄までのライフサイクル全体に及びます。ここでは、情シスの実務で使う代表的な機能を整理します。導入検討時の要件定義にも役立つはずです。
端末の登録・設定・キッティング
導入初期に効くのが、端末の登録と初期設定の自動化です。新しい端末を配布する場面で威力を発揮します。
UEMでは、端末を管理下に登録し、業務に必要な設定やアプリ、証明書をまとめて配布できます。手作業のキッティングを減らし、配布までの時間を短縮できる点が実務上のメリットです。
関連記事:PCキッティングとは|情シス部門が押さえる業務範囲・手法・自動化のすべて
ポリシー適用とセキュリティ制御
UEMの中核が、全端末への統一したポリシー適用です。セキュリティ水準を均一に保つうえで欠かせません。
パスワード要件や暗号化、画面ロック、アプリの許可・ブロック、VPNやWi-Fiの接続制御などを、対象端末へ一括で適用できます。リスクのある端末からのアクセスを制御し、状態を可視化できる点が、端末を起点としたセキュリティ運用の土台です。脅威検知を担うセキュリティ製品との違いは、次の記事で整理しています。
関連記事:エンドポイントセキュリティとは|EPP・EDR・XDRの違いと選び方を情シス向けに解説
更新管理とリモート操作
日々の運用で効いてくるのが、更新管理とリモート操作です。端末が分散していても安全な状態を保てます。
OSやアプリの更新(パッチ)配布による脆弱性対策や、紛失・盗難時のリモートロック、データ消去も管理画面から実行できます。端末が手元になくても状態を把握し、遠隔で必要な操作を行えます。
参考記事:Unified Endpoint Management features(Fortinet)
UEM導入で得られるメリット
UEMを導入すると、管理の効率とセキュリティの双方で効果が期待できます。複数ツールを併用していた状態から1つの基盤に統合することで、運用の重複や設定ミスが減ります。ここでは、情シスの負荷と経営の観点から代表的な3つの効果を整理します。
運用負荷の軽減と管理の一元化
最も実感しやすいのが、日々の運用負荷の軽減です。分断されていた管理業務が1つにまとまります。
端末ごとに別々の画面を開き、同じ設定を繰り返す作業が、1つのコンソールに集約されます。棚卸しやポリシー変更も一括で行えるため、工数が減り、対応漏れも起きにくくなります。人員が限られる情シス部門ほど効果は大きく表れます。
セキュリティレベルの均一化
2つ目のメリットは、端末間でセキュリティ水準にばらつきが出にくくなることです。統一ポリシーが全端末に行き渡ります。
「一部の端末だけ設定が古い」状態を防ぎ、すべての端末に同じ基準を適用できます。管理外の端末を検知しやすくなり、リスクの見落としを減らせます。
全社的な可視化とコスト最適化
3つ目は、端末やライセンスの状況を全社横断で把握できることです。可視化はコスト最適化の起点になります。
どの端末が何台あり、どのアプリがどれだけ使われているかを把握できれば、余剰ライセンスの削減や更新計画の見直しにつなげられます。IT資産管理とも密接に関わる領域です。
関連記事:IT資産管理とは?対象・目的・SaaS時代の管理方法を解説
UEM導入・運用で押さえたい注意点
UEMは万能ではなく、導入と運用にはいくつかの注意点があります。導入時の負荷や既存環境との相性を軽視すると、期待した効果が得られないことがあります。ここでは、検討段階で見落としがちなポイントを整理します。
対応OS・端末の範囲を確認する
まず確認すべきは、自社の端末構成に製品が対応しているかどうかです。UEMといっても対応範囲は製品ごとに差があります。
Windows中心か、macOSやモバイルが混在する環境かで適した製品は変わります。IoT機器や特殊端末を含める場合は、対応の可否を個別に確認しましょう。自社の端末の「種類」を洗い出すことが第一歩です。
導入・移行の負荷と社内調整
2つ目は、導入や移行にかかる負荷を見込んでおくことです。既存ツールからの切り替えには一定の工数が伴います。
端末の再登録やポリシー再設計、社員への周知など、移行には準備が必要です。特にBYODを対象にする場合は、私物端末の扱いについて社内ルールの整備と合意形成が欠かせません。
ゼロトラストなど全体設計との整合
3つ目は、UEMを単独で導入するのではなく、全体のセキュリティ設計と整合させることです。端末管理は認証やアクセス制御と連動してこそ効果を発揮します。
端末の状態をアクセス制御の判断に活用する考え方は、ゼロトラストの発想と親和性が高い領域です。ID管理やアクセス制御の仕組みとの連携も、あわせて検討しておきましょう。
関連記事:ゼロトラストセキュリティとは|概念・原則・SaaS環境での実装方法を解説
UEM製品・ツールのタイプと選び方
UEMには複数の製品タイプがあり、自社の環境に合わせて選ぶことが重要です。製品は、クラウド型の統合管理サービスから、特定OSに強みを持つツールまで幅があります。まずはタイプを理解し、次に選定軸で絞り込む流れが基本です。
主な製品タイプ
製品タイプは大きく、汎用的な統合管理型と、OS特化型に分かれます。自社の端末構成に応じて向き不向きが変わります。
たとえばMicrosoft Intuneは、WindowsやmacOS、iOS、Androidなど幅広いプラットフォームをクラウドから管理し、MDMとMAMの両方の管理モードに対応するエンドポイント管理サービスです。こうした汎用型のほか、特定用途に強い製品もあるため、自社の端末構成に合うかを見極めましょう。
参考記事:What is Microsoft Intune?(Microsoft Learn)
選定時に見るべき軸
製品を比較する際は、いくつかの軸を決めて評価すると判断がぶれません。ここでは実務で重視される観点を挙げます。
対応OS・端末の範囲、既存のID基盤やSaaSとの連携、ポリシー設定の柔軟性、運用のしやすさ、サポート体制などが主な軸です。価格体系は製品や構成によって異なるため、要件を固めたうえで各社に確認することをおすすめします。
関連記事:MDM比較ガイド|主要10製品の機能・価格・選定ポイントを徹底比較
端末とSaaSを横断して管理する視点
近年は、端末管理だけでなく、SaaSやアカウントまで含めて統合的に把握したいというニーズが高まっています。管理対象を広く捉える視点も持っておきましょう。
ジョーシスのプラットフォームは、ITデバイスとSaaSを1つの画面で統合管理し、入退社に伴うアカウントや端末の手続きを効率化します。国内外1,000社以上に導入され、350以上のサービス連携に対応する、ID・SaaS・デバイスを横断して統制したい場合の選択肢の一つです。
自社の端末管理の現状を整理し、統合管理の効果を具体的に把握したい方は、以下の資料もご活用ください。
資料をダウンロードする:5分でわかるジョーシス
よくある質問
UEMに関して情シス担当者から寄せられることの多い疑問を、導入検討の判断材料として整理しました。
UEMとMDMの違いは何ですか
MDMがスマートフォンやタブレットなどモバイル端末の管理に特化しているのに対し、UEMはPCやIoT機器を含む全エンドポイントを1つの基盤で管理します。UEMはMDMやEMMの機能を包含し、管理範囲をより広げた仕組みだと理解するとよいでしょう。
UEMとEMMはどう使い分けますか
EMMはモバイル端末とアプリ・コンテンツの管理が中心で、PC管理は含みません。PCとモバイルを分けずに一元管理したい場合はUEM、モバイル中心の運用で足りる場合はEMMという整理になります。多くのEMM製品はUEMへと発展しています。
UEMを導入すればセキュリティ製品は不要になりますか
いいえ、役割が異なります。UEMは端末の設定・ポリシー・状態を管理する仕組みで、マルウェア検知や脅威対応を担うエンドポイントセキュリティ製品とは補完関係にあります。両者を組み合わせて運用するのが一般的です。
私物端末(BYOD)でもUEMは使えますか
使えます。私物端末では、端末全体ではなく業務アプリとデータだけを管理するMAMの手法が有効です。個人の情報に触れずに業務データのみを保護・消去できるため、BYODと相性のよい運用が可能です。
まとめ
UEMは、PC・スマートフォン・IoT機器など多様な端末を、1つの基盤からまとめて管理・保護する仕組みです。MDMがモバイル端末に特化し、EMMがアプリ・コンテンツ管理を加えたのに対し、UEMはPCを含む全エンドポイントへと管理範囲を広げました。運用負荷の軽減とセキュリティ水準の均一化が主なメリットです。導入時は、対応端末の範囲や移行負荷、ゼロトラストなど全体設計との整合を確認しましょう。ID・SaaS・デバイスを横断して統制する視点を持つことで、より効果的な管理体制を築けます。
自社の端末・SaaS管理の課題を具体的に相談したい方は、オンラインデモもご利用いただけます。
オンラインデモを予約する:ジョーシスのデモを予約
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


