

中堅企業のサイバーセキュリティ対策|情シス少人数で実践する7ステップ体制構築ガイド
現在の状況をヒアリングし、最適な改善方法をご提案します。
「うちは中堅企業だから大丈夫」という安心感が、最も危うい時代になりました。攻撃者は防御の堅い大企業よりも、セキュリティ体制が整っていない中堅・中小企業を積極的に狙います。ランサムウェアに感染して業務が数週間停止した、取引先の情報が外部に漏れて事業継続に影響したという事例は、規模を問わず現実のものになっています。
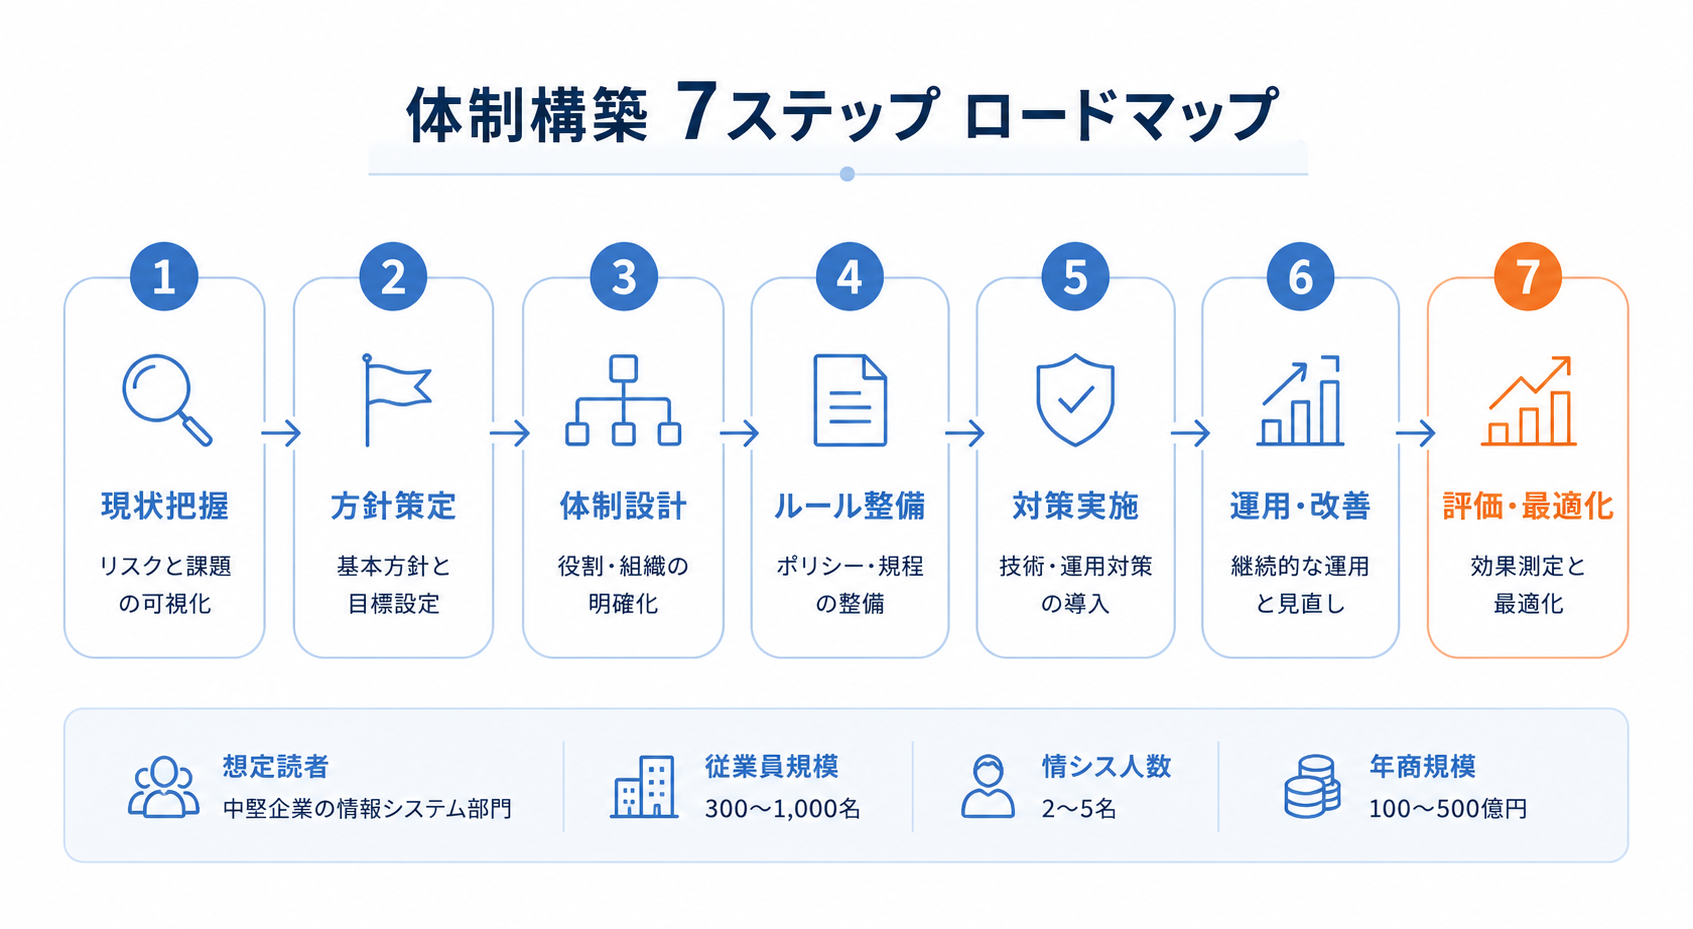
「何からやればいいのかわからない」「担当者が自分一人しかいない」「予算も人手も限られている」——これは多くの中堅企業の情シス担当者に共通する課題です。本記事では、従業員300〜1,000名・情シス2〜5名・年商100〜500億円規模を想定する中堅企業が、現実的な投資と人員配置でサイバーセキュリティ体制を構築するための全体像と具体手順を解説します。ゼロから整備するにせよ、既存の取り組みを強化するにせよ、共通して使えるロードマップです。
中堅企業がサイバーセキュリティ対策を急ぐべき理由
脅威の質と量が変わりました。「大企業が狙われる時代」という認識は、すでに過去のものです。攻撃の自動化と低コスト化が進んだことで、防御の手薄な中堅企業が標的の中心に移っています。ここでは、中堅企業が今すぐ動くべき背景と、体制なき状態で発生するリスクの実像、そしてサプライチェーン全体に及ぶ影響を整理します。
サイバー攻撃の被害件数とターゲットの変化
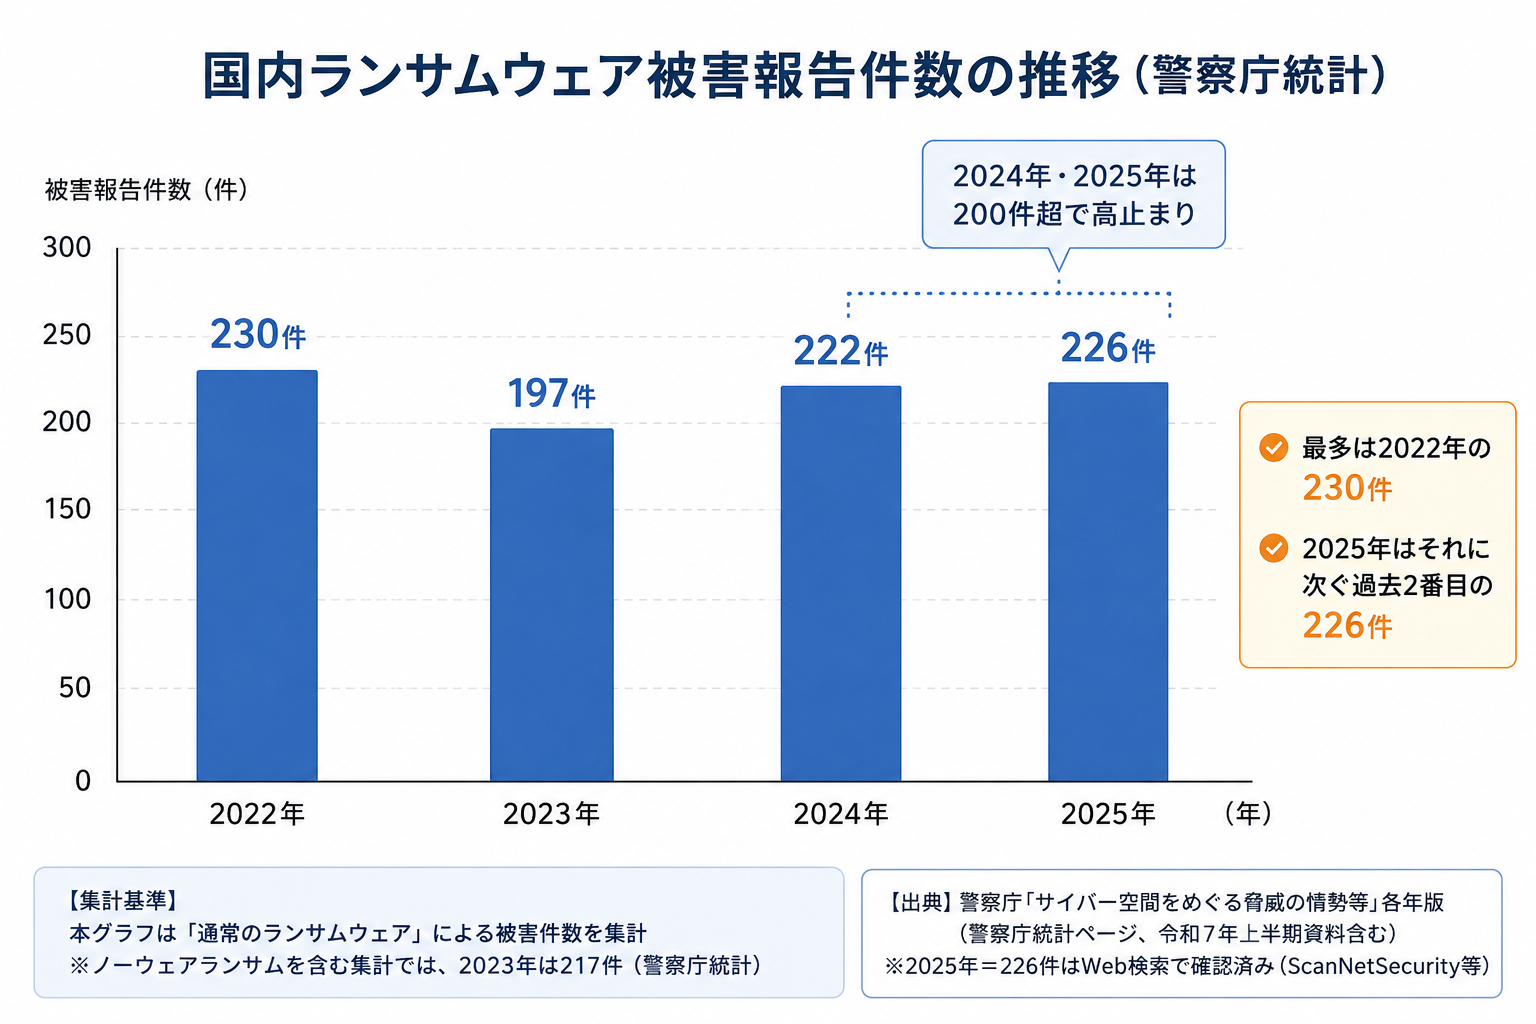
警察庁「サイバー空間をめぐる脅威の情勢等」によれば、ランサムウェアによる被害件数は2022年が230件、2023年が197件、2024年が222件、2025年が226件と高水準で推移しており、2024年・2025年は200件を超えています。製造業・卸売業・医療機関などの中堅企業が被害を受けるケースが目立ちます。攻撃の「自動化」「低コスト化」が進んだことで、規模を問わず無差別に攻撃が行われるようになっています。
2025〜2026年のトレンドとして特に顕著なのが、サプライチェーン攻撃の増加です。セキュリティの手薄な取引先・中堅企業を踏み台として大企業のシステムに侵入するケースが多発しており、中堅企業のセキュリティ問題はもはや自社だけの問題ではありません。取引先全体を巻き込むリスクになっています。
中堅企業が狙われる3つの理由
攻撃者の視点で整理すると、中堅企業が集中的に狙われる理由が3つ浮かび上がります。
- 理由1: セキュリティ投資が大企業に比べて少ない:専任のセキュリティ担当者を置けず、情シスがITヘルプデスク兼セキュリティ担当を兼務するケースが多く、技術的・組織的な防御が手薄になりがちです。
- 理由2: 攻撃者の費用対効果が高い:売上規模が一定あり、ランサムウェアで業務停止になれば数百万〜数千万円の身代金を支払う能力があります。防御が薄い分だけ、攻撃の「費用対効果」が高い標的です。
- 理由3: 大企業のサプライチェーンに組み込まれている:親会社や大手取引先のシステムへの侵入口として踏み台にされます。経産省のセキュリティ対策評価制度(後述、SCS制度)は、まさにこのリスクへの対応を促すものです。
体制なき対応の限界:インシデント後に何が起きるか
セキュリティ体制が整っていない状態でインシデントが起きると、「誰が何をすべきか誰も知らない」という最悪の状況が生まれます。対応手順を整備していない組織では、担当者が右往左往するうちに被害が拡大します。バックアップの存在すら確認されていない、ベンダーへの緊急連絡先を誰も知らない——そういったケースは珍しくありません。
個人情報が漏洩した場合は個人情報保護法に基づく報告義務が発生し、対応の不備は取引先からの信頼失墜に直結します。インシデントは「起きたら対処する」ではなく、「起きる前提で備える」ものです。
参考:警察庁「令和6年におけるサイバー空間をめぐる脅威の情勢等について」
参考: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
2026年に中堅企業が押さえるべき脅威トレンド
2026年は、これまでの「ランサムウェア+フィッシング+内部不正」に加えて、生成AI・シャドーAI・サプライチェーン攻撃の高度化が同時並行で進む年になります。情シスが優先度を読み違えないために、5つの最新論点を押さえます。
生成AI悪用とシャドーAIの拡大
ChatGPTやGeminiなどの業務利用が一気に広がる一方、社員が会社の許可を得ずに生成AIへ機密情報を入力する「シャドーAI」が情報漏洩の新しい主要経路になっています。Josysが2024年12月に公表した豪州市場調査では、回答企業の36%が機密情報をAIにアップロードしており、70%が利用ツールの可視性に乏しいと回答しています。AI利用ポリシー策定とログ監視を、SaaS管理と同じ枠組みで運用することが2026年の必須対応です。
MFA疲労攻撃とパスキーへの移行
多要素認証(MFA)を導入していても、攻撃者がプッシュ通知を連打し続けて誤承認を誘発する「MFA疲労攻撃(プッシュ通知爆撃)」が増えています。SMSやプッシュ通知だけのMFAは限界に近く、フィッシング耐性のあるFIDO2/パスキーへの段階的な移行が中堅企業にも求められ始めました。
SaaSサプライチェーン攻撃
利用しているSaaS提供元やCI/CDツールが侵害され、その経路で複数の利用企業へ被害が広がるパターンが増えました。自社が直接攻撃されなくても、業務利用しているSaaSの脆弱性で情報漏洩が起きるリスクをゼロにはできません。SaaSの棚卸しと、ベンダーのセキュリティ状況の評価が運用フェーズに入ります。
認証情報窃取(インフォスティーラー)の急増
社員の私用端末から業務アカウントの認証情報がマルウェアで盗まれ、ダークウェブで売買されるケースが急増しています。MFAを設定していても、Cookieセッションごと盗まれると認証突破される手法も確認されており、エンドポイント保護と認証の継続的な見直しが不可欠です。
LLM駆動マルウェアと自動化攻撃
攻撃者側もLLMを使い、フィッシングメール文面の自動生成や、防御製品を回避するマルウェアバリエーションの量産を進めています。シグネチャベースの防御は無力化されつつあり、振る舞い検知(EDR)・ゼロトラスト型の認証・継続的な監視への切り替えが現実解になります。
参考: JPCERTコーディネーションセンター(JPCERT/CC)
体制構築前に把握すべき「現状診断」の進め方
対策を打つ前に、まず自社の現状を正確に知ることが必要です。現状把握なしに進めると、優先度を誤って本来対処すべきリスクが放置されます。情報資産の所在、アクセス権限の状態、利用しているSaaSの全容を棚卸しして、自社の弱点と現実的な対策範囲を見定めるところから始めましょう。本セクションは、後述の7ステップに入る前の「準備フェーズ(ステップ0)」と位置付けます。
情報資産の棚卸しとリスクアセスメント
情報セキュリティ対策の出発点は「何を守るべきか」を明確にすることです。顧客情報・財務データ・設計書・ソースコードなど、業務上価値のある情報がどこに保存され、誰がアクセスできるのかを一覧化するところから始めます。
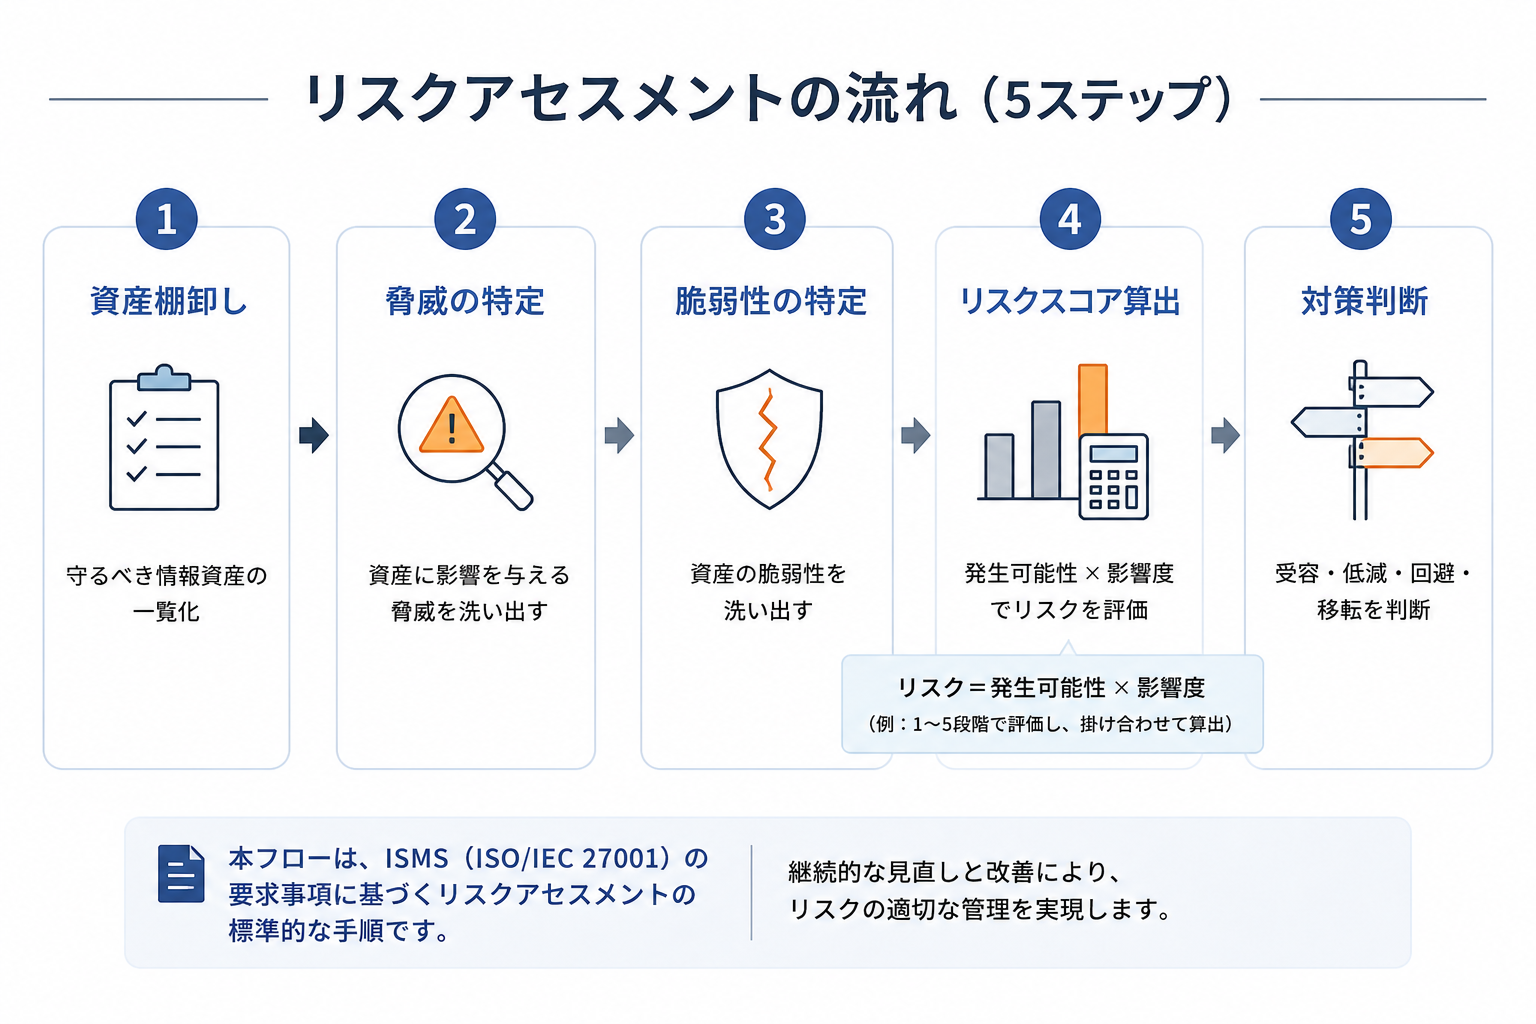
棚卸しができたら、ISMS(情報セキュリティマネジメントシステム)の標準手法でリスクアセスメントを進めます。
- 脅威の特定:不正アクセス・マルウェア感染・内部不正・自然災害など、想定される脅威を列挙する
- 脆弱性の特定:古いソフトウェア・パスワード管理の不備・権限設計の甘さなど、弱点を洗い出す
- リスク評価:「発生可能性 × 影響度 = リスクスコア」で優先順位をつける
- 対策の決定:スコアが高い順に受容・低減・回避・移転(保険)を判断する
中堅企業の場合、最初から完璧を目指す必要はありません。スコープを「最重要情報資産」に絞り、3〜4時間の作業で一次アセスメントを完了させることを目指しましょう。
セキュリティギャップ分析の進め方
現状診断のもう一つのアプローチが、ギャップ分析です。理想の状態と現在の状態を比較し、差分を優先度付きで洗い出します。
実用的なフレームワークとして、CIS Controls v8(Center for Internet Securityが公開する世界標準の対策リスト)の「実装グループ1(IG1)」があります。中小・中堅企業が最低限実施すべき基本対策リストで、以下のような項目が含まれます。
- ハードウェア資産のインベントリ管理
- ソフトウェア資産のインベントリ管理
- アカウント管理とアクセス制御
- 脆弱性管理
- ログ収集と監査
このリストを「実施済み」「部分実施」「未実施」の3段階で評価するだけで、優先的に取り組むべき領域が見えてきます。
経産省「サイバーセキュリティ経営ガイドライン」を活用する
体制構築の骨格を作る際に参考になるのが、経産省の「サイバーセキュリティ経営ガイドライン」です。情シス担当者が経営層への説明材料として使うにも適しています。「経営者が認識すべき3原則」と「CISOに指示すべき重要10項目」を使って、セキュリティ対策の方向性を経営レベルで合意形成するのが効果的です。
参考:経産省「サイバーセキュリティ経営ガイドライン Ver3.0」
参考: CIS Controls v8(Center for Internet Security)
体制構築7ステップ——少人数情シスのための実践ロードマップ
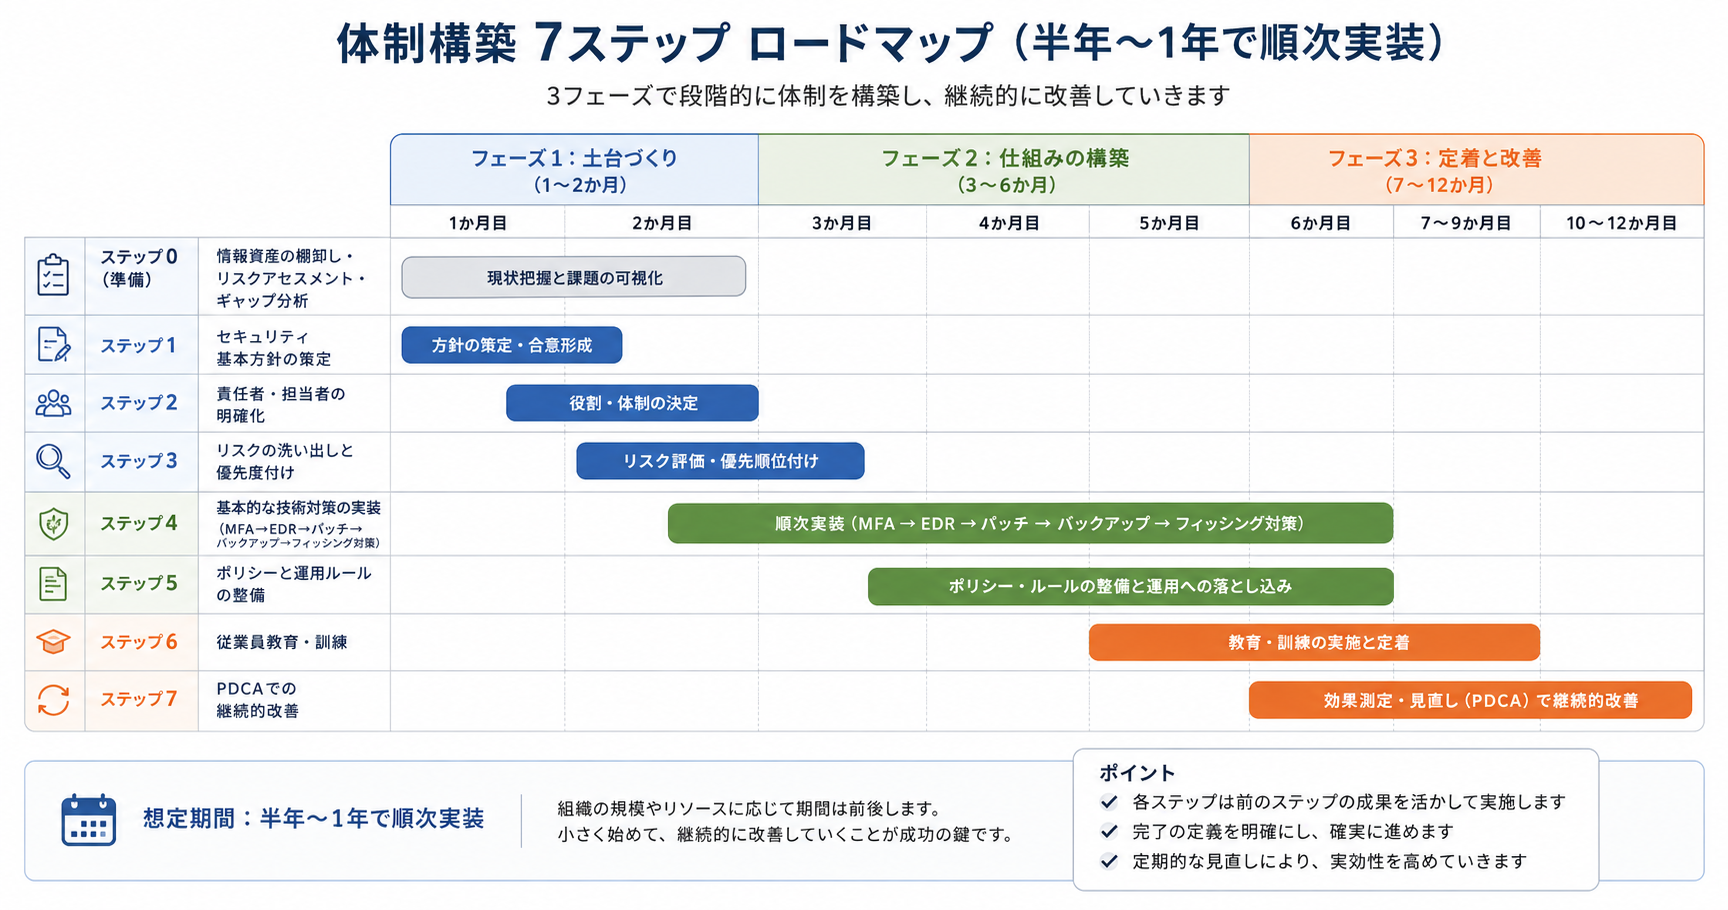
現状診断(準備フェーズ)が終わったら、実行フェーズに入ります。以下7ステップは経産省ガイドラインの重要10項目と整合的に設計したロードマップで、半年〜1年で順次実装することを想定しています。少人数の情シスでも段階的に進められる構成です。
ステップ1:セキュリティ基本方針の策定
経営層の承認を得て、「情報セキュリティ基本方針」を文書化します。A4・1枚程度で「何を守るために、どのような姿勢でセキュリティに取り組むか」を宣言するだけで十分です。これが社内のセキュリティ活動の根拠文書になります。形式より、経営トップの意思として文書に残ることに意味があります。
ステップ2:責任者・担当者の明確化
誰がセキュリティに責任を持つかを明確にします。IT部長や情報システム担当役員がCISO(最高情報セキュリティ責任者)相当の役割を担い、少人数の情シス組織では「責任者(部長クラス)と実務担当者(情シス担当)の2層構造」でスタートするのが現実的です。
ステップ3:リスクの洗い出しと優先度付け
リスクアセスメントを実施し、対策すべき項目を優先度順に整理します。スコアが高いリスクから順に対策計画を立てます。
ステップ4:基本的な技術対策の実装(5項目)
下記5項目を優先順位の高いものから順に実装します。(1) MFAの全面適用 → (2) EDRの全端末導入 → (3) OS/ソフトウェアのパッチ適用 → (4) 重要データのバックアップ整備(3-2-1ルール/イミュータブル/復元テスト) → (5) 不審メール対策とフィッシング訓練 の順序で進めるのが、限られた予算でのROIが最も高い構成です。
- MFA(Multi-Factor Authentication、ID/パスワードに加え別要素を組み合わせる認証方式):VPN・クラウドサービス・メールへのログインに必須。MFA疲労攻撃を踏まえ、可能な範囲でFIDO2/パスキーへ段階移行します。
- EDR(Endpoint Detection and Response、端末上の挙動を継続監視し、感染後の不正活動を検知して隔離する仕組み):「感染を防ぐ」より「感染した場合に早期発見して被害拡大を止める」ツールです。完璧な防御は存在しないという前提で、感染後の拡大を最小化することが現代のセキュリティの基本です。
- パッチ適用:VPN・境界装置・サーバーOS・ブラウザ・主要SaaSクライアントを月次で見直し。脆弱性管理ツール(脆弱性情報の自動収集と適用状況管理)の導入が望ましいです。
- バックアップ:3-2-1ルール(3コピー・2媒体・1オフサイト)、イミュータブル/オフラインバックアップ、RTO(目標復旧時間)/RPO(目標復旧地点)の定義、年1回以上の復元テストまでを含めて初めて「ランサムウェア対策」になります。
- 不審メール対策:メールフィルタ(DMARC/DKIM/SPF含む)と従業員フィッシング訓練を組み合わせます。
ステップ5:情報セキュリティポリシーと運用ルールの整備
「パスワード管理規則」「アクセス権限管理規則」「インシデント対応手順書」「クラウド・SaaS利用規則」「生成AI利用規則」などを文書化します。最初から完全なものを目指さず、テンプレートを活用して必要最小限から整備しましょう。
ポリシーは策定して終わりではありません。従業員が実際に守れる内容になっているか、ポリシーを守ることで業務効率が著しく下がっていないか、定期的に現場の声を反映して改善していくことが大切です。
ステップ6:従業員向けセキュリティ教育・訓練
技術的な防御が完璧でも、一人の従業員がフィッシングメールに引っかかるだけで体制が崩壊します。年1回以上の全社セキュリティ研修と、フィッシングメール訓練の定期実施を体制に組み込みます。
研修は「知識の詰め込み」より「行動の変容」を目指して設計することが重要です。「フィッシングメールを見分けるポイント」「不審なリンクを踏んでしまった場合に最初にすべきこと」など、明日の業務で使える具体的な行動指針を提供することが、研修の実効性を高めます。
ステップ7:PDCAサイクルでの継続的改善
年1回以上のリスクアセスメント見直し、インシデント発生時の振り返り(ポストモーテム)、JPCERT/CCやIPAの脅威情報を取り込んだ定期的な見直しが必要です。「作って終わり」ではなく、生きた体制として更新し続けることが大切です。
関連記事:企業の情報セキュリティ対策|情シス担当者が今すぐ実践できる7つの施策
役割設計——CISO・情シス・各部門の責任分担
体制構築でよくある失敗が、「誰が何をするか」が曖昧なまま運用が始まることです。役割を事前に設計することが、インシデント時の混乱を防ぎます。
CISOが不在の中堅企業がとるべき体制
専任CISOを置ける中堅企業は多くありません。現実的な代替アプローチは2つあります。
一つ目は**兼任CISO**の設置です。情報システム担当役員やIT部長が実質的にCISOの役割を担います。経営会議でセキュリティ議題を定例化し、予算・人材・優先度判断の権限を持たせることが重要です。
二つ目は**外部CISO(vCISO)**の活用です。セキュリティコンサルタントをCISOとして月数日稼働させる形で専門知識を外部調達するモデルです。自社の情シスがオペレーション担当、外部vCISOが戦略・判断担当と役割を分ける方法は、予算と人材に制約がある中堅企業に合っています。
CSIRTの設置vs外部委託:中堅企業の現実解
CSIRT(Computer Security Incident Response Team、インシデント発生時に対応を指揮する組織)は、インシデント発生時に対応を指揮する組織です。SOC(Security Operation Center、24時間365日の監視・検知を担う組織)が「監視・検知」を担うのに対し、CSIRTは「対応・収束」を担います。
中堅企業が採用しているハイブリッドモデルの現実解はこうなります。
EDRを導入しただけで運用を完結させると、深夜・休日のアラート対応ができず検知が活かせません。MDR(Managed Detection and Response)またはマネージドSOCに監視・一次対応をアウトソースする構成が、中堅企業の現実解です。SIEM(ログ統合管理基盤)まで自社で持たなくても、最低限のログ保全(90〜180日)と外部委託先での横断分析を確保しておきます。
特権ID・管理者アカウントの統制
退職者アカウントの議論はよく出ますが、忘れがちなのが管理者・特権アカウントの統制です。SaaSの全社管理者アカウント、人事・経理など機微情報にアクセスできるアカウント、緊急用ブレークグラスアカウント、業務委託先に渡しているアカウント——これらを一覧化し、四半期ごとに棚卸しすることがインシデント被害を最小化する近道です。
部門横断チームの作り方
インシデント対応は情シスだけでは完結しません。法務(報告義務)、広報(外部発表)、経営企画(事業継続計画)、各事業部門(業務停止時の代替手順)など、複数部門の連携が必要です。
平時から部門横断の「セキュリティ委員会」を設置し、年1回程度の机上訓練(インシデント模擬演習)を実施することで、実際のインシデント発生時の混乱を最小化できます。
優先度別・技術対策の実装順序
「何から始めるか」が明確でないと、予算と人的リソースが分散して成果が出ません。優先すべき技術対策を実装順序とともに整理します。
まず手をつけるべき「最低限の防御ライン」5項目
CIS Controls v8の「IG1(実装グループ1)」を参考に、最優先で実施すべき5項目を、想定コスト・導入難度とあわせて示します。
これら5項目を完了させることで、最も一般的な攻撃手法への基本的な防御が整います。**「予算は限られていてもMFAだけは全面適用」**は、費用対効果の観点でも最優先の鉄則です。
Microsoft 365 / Google Workspace の設定見直し
中堅企業の8割以上が利用するMicrosoft 365 / Google Workspaceは、設定一つで体制全体のセキュリティが大きく変わります。最低限以下の設定を整備しておきます。
- 条件付きアクセス(Microsoft Entra ID Conditional Access/Google Context-Aware Access):場所・端末・アプリのコンテキストに応じてアクセス可否を判定
- 管理者ロールの棚卸し:グローバル管理者の人数を最小化(推奨2〜4名)。緊急用ブレークグラスアカウントを別管理
- 共有ドライブ/外部共有制御:「全社員に編集権限」「リンクを知っている全員」の安易な共有を制限
- 監査ログ保持期間:標準では180日〜1年。SIEM・外部ストレージ等への長期エクスポート設定
SaaS・クラウドへのアクセス管理強化
現代の中堅企業では業務の多くがSaaSで行われています。情シスが把握していない野良SaaSが増えるほど、アカウント管理の漏れがセキュリティホールになります。
特に問題になるのが以下の3点です。
- シャドーIT:把握外のSaaSに蓄積された情報のリスクが可視化できません。
- 退職者アカウントの残存:退職・異動した従業員のアカウントが削除されずに残っている「孤立アカウント」は、不正アクセスの踏み台になります。
- 過剰な権限付与:「とりあえず管理者権限」で付与されたアカウントが多いほど、侵害時の被害が拡大します。最小権限の原則を徹底することが重要です。
関連記事: SaaSセキュリティとは|SaaS時代の情シスが押さえる対策ポイント
エンドポイント・デバイス管理の整備
テレワークや外部持ち出し端末が増えた環境では、誰がどの端末を使っているかを正確に把握できていない状態のリスクが管理できません。全端末のインベントリ管理(台帳化)とMDM(Mobile Device Management、モバイル端末を遠隔から構成・監視・制御する管理基盤)の導入が基本です。MDMを使えば、紛失端末のリモートワイプや、ポリシー違反端末の検知が可能になります。
取引先・委託先(サードパーティ)の管理
SCS制度・サプライチェーン攻撃を踏まえると、自社の体制だけでは不十分です。取引先・委託先のセキュリティ状況を、契約・棚卸し・確認の3点で運用します。
- 契約:NDA/業務委託契約にセキュリティ要件・インシデント報告義務・監査受け入れ条項を組み込む
- 委託先アカウント管理:委託期間中だけ有効なアカウント発行、終了時の即時失効、棚卸し台帳化
- 定期確認票:年1回、委託先に共通フォーマットのセキュリティ確認票(自己診断シート)を回収
SaaS/ID管理で残る3つの運用課題
ここまで紹介してきた体制・技術対策の多くは、SaaS管理とアイデンティティ管理の整備を土台としています。逆に言うと、土台が脆弱なまま技術対策だけを積み上げても抜け穴は塞がりません。中堅企業が現実に直面しているのは次の3つの運用課題です。
- 守るべき対象の可視化:SaaSが各部門で増え続け、IT部門が全容を把握できていない
- 入退社・異動時のアカウントライフサイクル:人事システムとSaaSが連動しておらず、退職者アカウントが残る/新入社員のアカウントが揃わない
- 権限の可視化と棚卸し:誰がどのSaaSにどんな権限でアクセスしているかをすぐに出せない
これら3つを解消できると、後続のSCS制度対応・ISMS対応・社内監査対応が一気に楽になります。
SaaSの棚卸しが体制構築の第一歩になる理由
情報セキュリティ体制を構築しようとしたとき、最初につまずくのが「守るべき対象が把握できていない」問題です。SaaS時代には各部門が独自に契約するツールが増え続け、IT部門が全容を把握できないまま運用されています。
SaaSの棚卸しができると、以下の効果があります。
- シャドーITの発見(把握外のSaaSに蓄積された情報リスクが可視化される)
- アクセス権限の棚卸し(誰がどのSaaSに何の権限でアクセスできるかが一覧化できる)
- 不要アカウントの削除(退職者のアカウントが確実に削除できるようになる)
SaaS管理は、情報セキュリティ体制の根幹を支えるインフラです。
関連記事:SaaS管理がもたらす業務効率の向上|SaaS管理プラットフォームの始め方
入退社時のアカウント管理が最大の穴になる
退職者アカウントが不正アクセスの侵入口として悪用されるケースが増えています。退職日当日に全SaaSのアカウントを削除しようとしても、Excelのリストが更新されていない、担当者が不在だった、マイナーなSaaSが漏れていた——という問題が頻発します。
入退社時のアカウントプロビジョニング・デプロビジョニングを自動化することで、この問題は根本的に解決できます。アカウントライフサイクル全体を可視化・統制するIGA(Identity Governance and Administration)の考え方と、それを支えるSaaS管理プラットフォームの組み合わせが、中堅企業の現実解です。
関連記事:Josysによる従業員ライフサイクル管理の自動化|入退社プロビジョニングの実装
ジョーシスのプラットフォームがどう体制強化に貢献するか
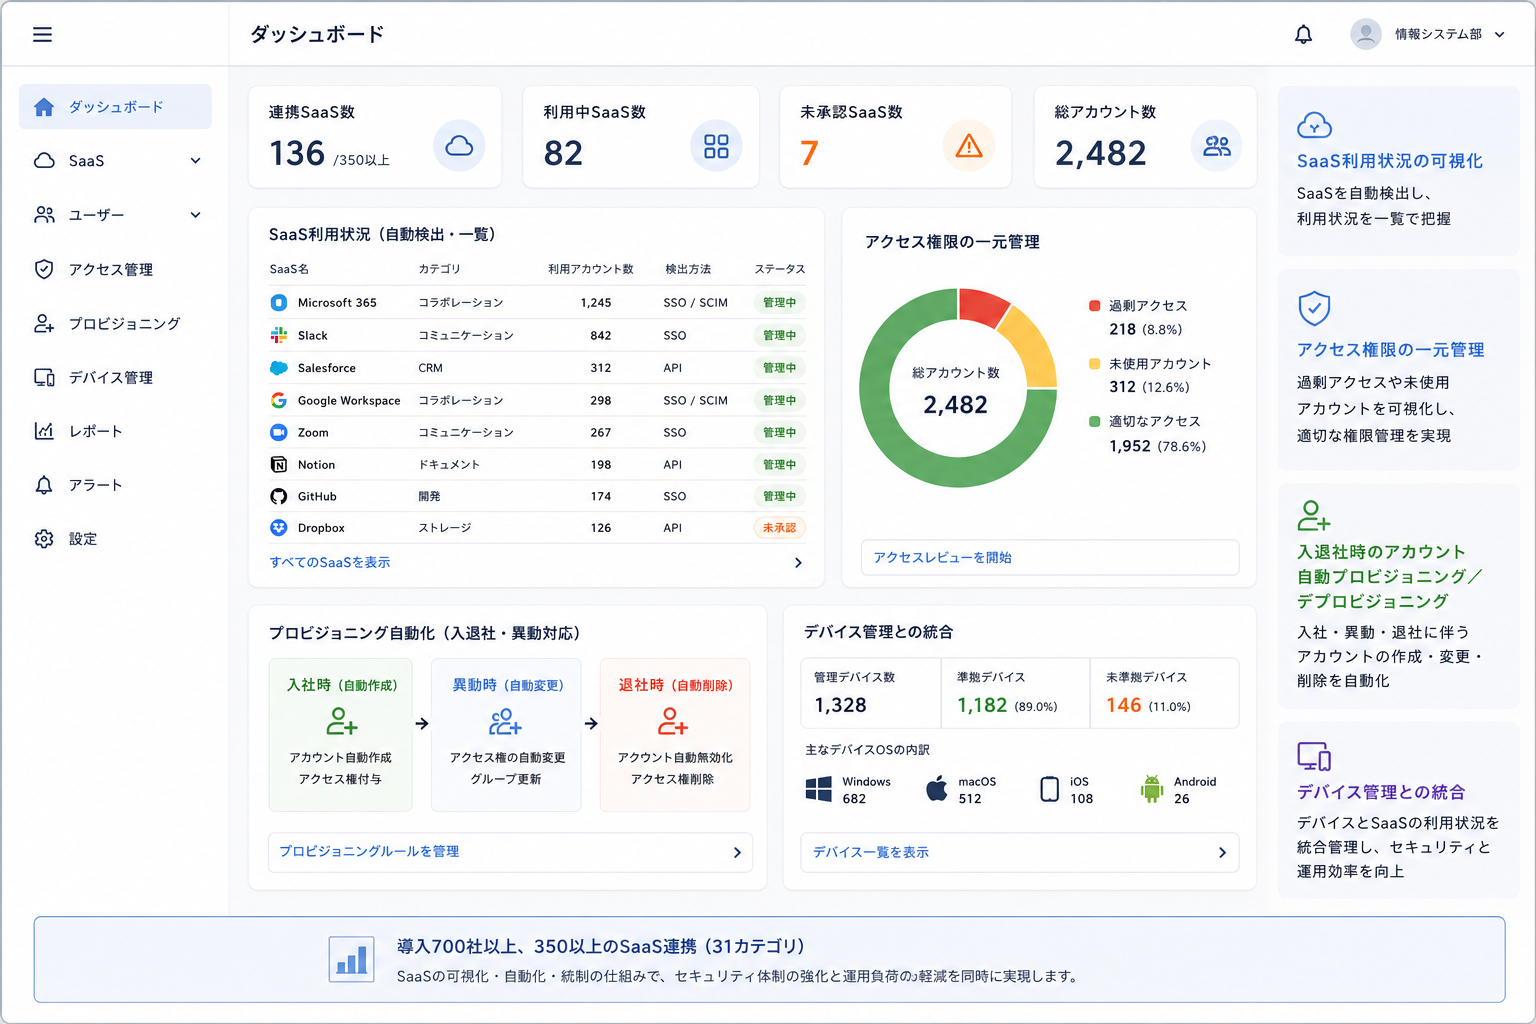
ジョーシスのプラットフォームは、AI駆動型アイデンティティガバナンスプラットフォームとして、上記3つの運用課題を直接支援します。Josys公式情報では国内外問わず700社以上の導入実績、350以上のSaaS連携(31カテゴリ)、事例によってはIT工数を最大50%・ITコストを最大75%削減したケースがあり、中堅企業の限られた人員でセキュリティ体制を運用する選択肢として活用いただいています(数値は公式サイトおよび事例ページより。効果は個社の状況により異なります)。
- SaaS利用状況の可視化:社内で利用されているSaaSを自動で検出・一覧化します。シャドーITの発見にも役立てられます。
- 入退社時のアカウント自動プロビジョニング/デプロビジョニング:人事システムと連携し、入退社・異動のタイミングで自動的にアカウントの作成・削除・権限変更を実行します。手作業によるミスと対応漏れをゼロに近づけます。
- アクセス権限の一元管理:誰がどのSaaSにどんな権限でアクセスしているかをダッシュボードで確認できます。定期的なアクセス権限棚卸しの工数を大幅に削減します。
- デバイス管理との統合:SaaSとデバイスを同一プラットフォームで管理することで、退職者のアカウントとデバイスを同時に回収する手続きが一つのワークフローで完了します。
規制対応——ISMS/2026年セキュリティ対策評価制度/関連法整備
体制が整ってきたら、外部認証の取得や規制対応を視野に入れると、取引先への信頼証明にもなります。
ISMSの取得は中堅企業に必要か
ISMS(情報セキュリティマネジメントシステム)の国際規格「ISO/IEC 27001」の認証取得は、セキュリティ管理体制が一定水準以上であることを外部に証明する手段です。
取得メリットとして主に挙げられるのは、大手取引先・公共機関との取引条件を満たすこと、社内の体制整備の契機になること、従業員のセキュリティ意識向上に寄与することです。一方でデメリットとして、初回取得には従業員規模に応じて50万〜300万円程度の審査費用と6〜12ヶ月の期間がかかると一般的に言われます。
大手企業との取引比率が高く、セキュリティ要件を問われるケースが多い中堅企業には検討の価値があります。ITガバナンスを整備する観点からも、ISMSの枠組みは有効です。
関連記事:ISO27001とIT管理|ISMS取得と日常運用のつなぎ方
2026年「セキュリティ対策評価制度(SCS制度)」の概要と対応ポイント
経産省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS制度)」は、企業のセキュリティ対策レベルを評価・公表する制度です。2026年3月27日公表時点の構築方針では、まず★3および★4の評価開始が2026年度末頃を目標とされ、★5は今後検討と位置づけられています。★3は専門家確認付きの自己評価(25項目程度)、★4は第三者評価(44項目程度)という設計が示されており、★5は基準・スキームの検討が継続中です。
中堅企業が大企業との取引を継続・拡大するうえで、★3以上への対応は中期的に不可避となる可能性が高いです。本記事の7ステップと内容が大きく重なるため、基本方針の策定・リスクアセスメント・技術対策の実装・従業員教育を「記録・文書化しながら」進めることが、★3/★4取得の近道です。
7ステップ × SCS制度で求められる証跡(対応マップ)
「文書化しながら7ステップを進める」だけで、★3/★4の証跡がほぼ揃う設計になっています。
参考:経産省「サプライチェーン強化に向けたセキュリティ対策評価制度の構築方針(2026年3月27日公表)」
関連法整備への目配り(2025〜2026年)
2025年5月にはサイバー対処能力強化法・関連整備法が成立し、官民連携・協定に基づくサイバー脅威情報の提供制度などが整備されました。重要インフラ等を中心とした制度であり、すべての中堅企業に直接的な義務がかかるものではありませんが、サプライチェーン上の重要インフラ取引先がある場合は影響を受け得ます。あわせて、改正個人情報保護法における漏洩報告義務の運用変更、EUのCRA(サイバーレジリエンス法)にも目配りが必要です。本記事の7ステップを進めることが、これら制度パッケージへの基礎体力にそのままなります。
予算が限られている中堅企業のセキュリティ投資の考え方
「セキュリティ対策にかけられる予算が少ない」という制約は、多くの中堅企業に共通する現実です。限られた予算を最も効果的に使うための考え方を整理します。
「防御のコスト」より「被害のコスト」で考える
セキュリティ投資を「コスト」として捉えると、予算の確保が難しくなります。経営層への説明では「セキュリティ対策をしない場合の被害想定額」と「対策コスト」を比較する視点が有効です。
ランサムウェアによる業務停止が1週間発生した場合の損失(機会損失・復旧コスト・顧客補償・ブランドダメージ)は、中堅企業でも**数千万〜数億円規模**になる場合があります。これと比較すれば、年間数百万円のセキュリティ投資は合理的な「保険」として捉え直せます。
費用対効果の高い対策から順番に着手する
予算が限られている場合、すべての対策を一度に実施しようとすることは現実的ではありません。費用対効果の観点で優先度を付けると、多要素認証(MFA)の導入は費用対効果が高い対策の代表例です。追加コストが比較的小さく、パスワード漏洩を起点にした侵入の多くを防ぐ効果があります。
次にEDRの全端末導入、バックアップの整備と定期検証の順で進めることが、限られた予算での現実的な対策の優先順位です。
クラウドサービスとマネージドサービスの活用
自社でセキュリティ機能を構築・運用しようとすると、専門知識を持つ人員が必要で、コストが膨らみます。クラウド型のセキュリティサービスやマネージドSOC/MDRを活用することで、専門知識のコストを外部化しながら一定水準の防御を維持できます。
用語集——本記事で登場する主要セキュリティ用語
まとめ——中堅企業がサイバーセキュリティ対策で成果を出すには
サイバーセキュリティ体制構築は、一度作れば終わりではなく、脅威の変化に合わせて継続的に進化させるものです。少人数の情シスが成果を出すために重要なのは、「完璧な体制」を目指すことではなく、「優先度の高いリスクから確実に対策を実装し、仕組みとして回す」ことです。
準備フェーズと7ステップを振り返ります。
- ステップ0(準備):情報資産の棚卸しとリスクアセスメント、現状ギャップ分析
- セキュリティ基本方針の策定(経営層の合意取得)
- 責任者・担当者の明確化
- リスク洗い出しと優先度付け
- 技術対策の実装(MFA・EDR・パッチ・バックアップ・フィッシング対策の5項目)
- 情報セキュリティポリシーと運用ルールの整備
- 従業員向けセキュリティ教育・訓練
- PDCAサイクルでの継続的改善
特に技術対策において、SaaS管理とアイデンティティ管理の整備は後回しにされがちですが、退職者アカウントの残存・シャドーITの存在・過剰な権限付与は今日の中堅企業が直面する現実のリスクです。生成AI/シャドーAI対応も、SaaS管理と同じ枠組みで運用に組み込むことが2026年の鉄則になります。
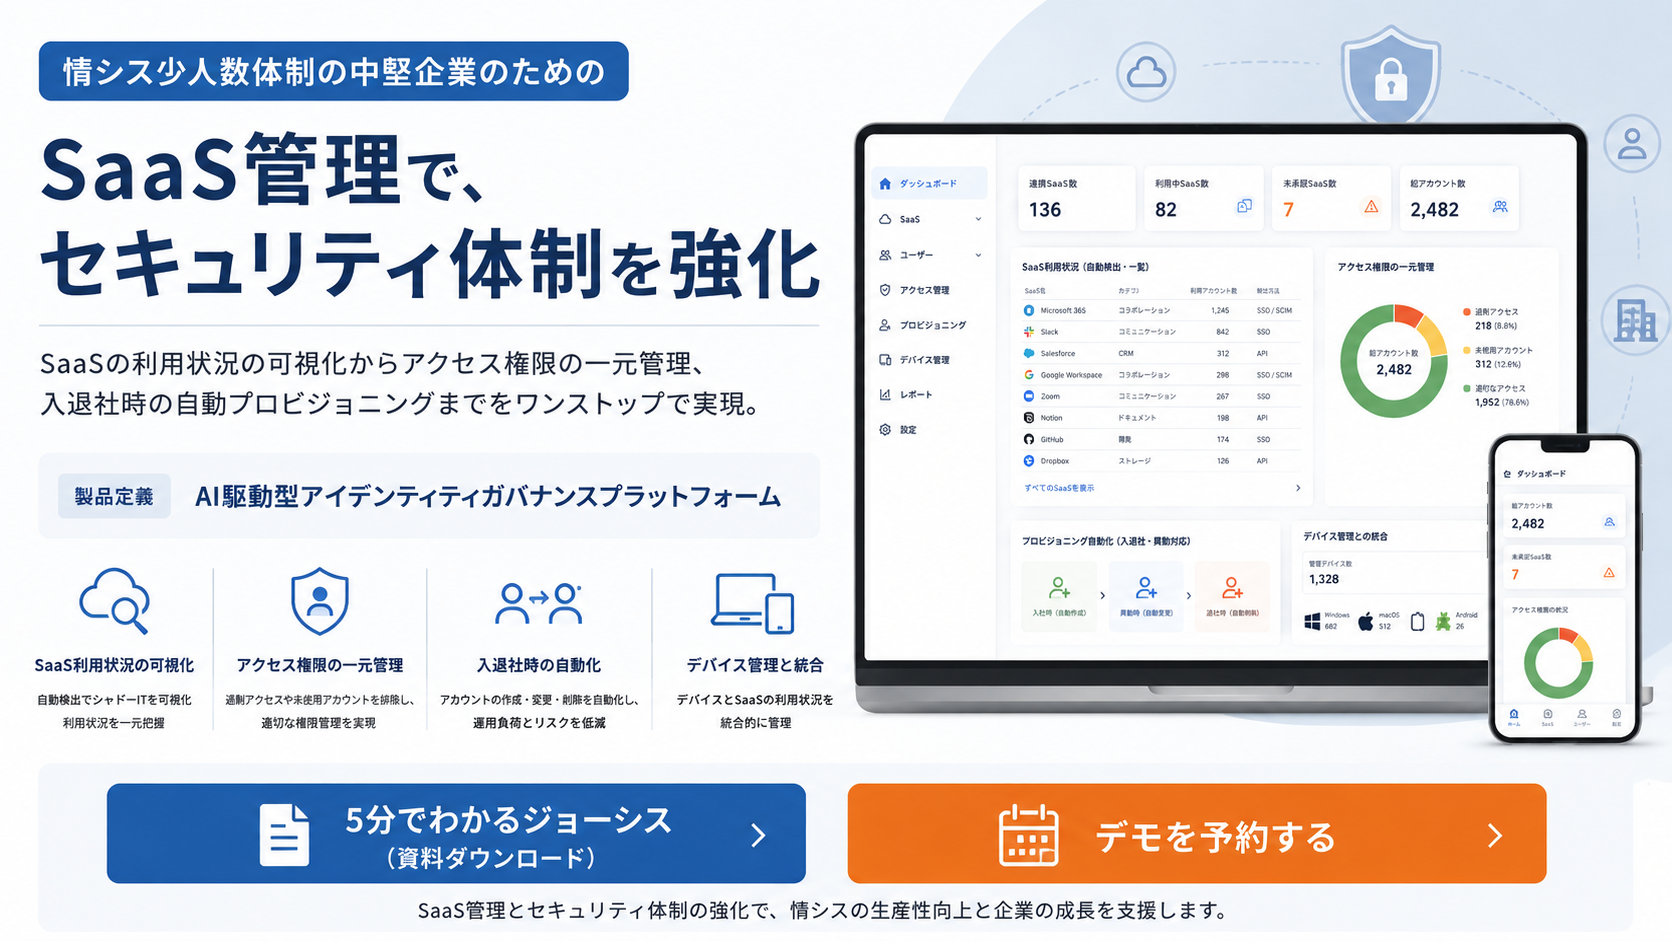
ジョーシスのプラットフォームは、こうした課題を解決するために設計されたAI駆動型アイデンティティガバナンスプラットフォームです。SaaS利用状況の可視化から入退社時のアカウント自動管理まで、情シス少人数体制の中堅企業が体制整備を進めるための実務支援ツールとして活用いただけます。ランサムウェア対応の備えも含め、セキュリティ体制の強化を検討されている情シス担当者の方は、ぜひジョーシスの機能をご確認ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.


ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


