

シャドーAIの検出方法|4手法とツールの選び方
現在の状況をヒアリングし、最適な改善方法をご提案します。

シャドーAIとは、会社の承認や管理を受けずにAIを業務で使うことです。シャドウAIとも表記されます。検出には、ブラウザ拡張型のSaaS管理ツール、SWG・プロキシログ、IDaaSのサインインログ、CASBを使う方法があります。
選ぶ際は、製品名だけでなく、会社のIDを使わない利用、管理外の端末、APIやプラグイン経由の利用をどこまで確認できるかを比べます。検出されたアクセスと、実際に入力された情報は別の確認対象です。利用が見つかった後に用途とデータの扱いを確かめ、承認や是正につなげます。
シャドーAIとは何か、なぜ検出が必要か
シャドーAIとは、IT部門や情報セキュリティ部門の承認を得ずに、従業員が業務目的で利用する生成AIサービスやAIアシスタントの総称です。無断利用されているAIサービスそのものを指す場合もあれば、そうした利用行為・状態を指す場合もあります。

シャドーITとの関係
シャドーAIは、シャドーITの一形態です。シャドーITとは、IT部門の関与なしに現場が導入・利用するソフトウェア・クラウドサービス・デバイスの総称を指します。2010年代にDropboxやGoogleドライブの個人利用が問題になったように、今やAIサービスが同様の問題を引き起こしています。
シャドーAIでは、利用サービスだけでなくプロンプトに何を入力したかの確認も必要です。顧客情報、会議の議事録、未発表の製品仕様、財務データなどが含まれていれば、サービスの規約や設定に応じて情報の扱いを確認します。ドメインへのアクセスが分かることと、入力内容まで把握できることは区別してください。
なぜ今すぐ検出が必要なのか
シャドーAI検出が急務である理由は、主に3つあります。
第一に、情報漏えいリスクです。無料・個人向けプランでは、設定や同意状況によって入力内容がサービス改善に使われる可能性があります。BusinessやEnterpriseプランはデフォルトで学習利用しない場合が多いですが、従業員が無料プランや個人アカウントを使っていれば、その保護は効きません。Bloomberg等の報道によれば、Samsung社で2023年に発生した事例では、従業員がChatGPTに社内のソースコードを入力したほか、会議録・会議メモ作成のために会議内容を入力したと報じられ、大きな話題になりました。
第二に、著作権・ライセンス問題です。生成AIの出力物に関する著作権の帰属は、2024年時点でも国際的に議論が続いています。企業が商業目的でAI生成コンテンツを使用する場合、利用規約の範囲内かどうかを確認する責任があります。承認されていないサービスで生成されたコンテンツをそのまま使用すると、後からライセンス違反に問われるリスクがあります。
第三に、セキュリティポリシー違反の連鎖リスクです。AIサービスの中には、ブラウザ拡張機能やサードパーティ連携を通じて、より広い権限を取得するものもあります。従業員が無断でAIツールにGoogleアカウントやMicrosoft 365のアクセス権を付与していた場合、それが新たな侵害経路になる可能性があります。
グローバルの実態調査でも、従業員の生成AI利用率は急増しています。Microsoft/LinkedInの2024 Work Trend Index(31カ国・31,000人対象)によると、ナレッジワーカーの75%が職場でAI利用しており、AI利用者の78%が自前ツールを職場に持ち込んでいると回答しています。一方で、IT部門が把握・管理できている生成AI利用は限定的です。この「認識のギャップ」こそが、今すぐ検出に取り組むべき理由です。
定義や利用形態はシャドーAIとはで確認できます。検出した利用の優先順位は、シャドーAIのリスクと照合し、扱う情報と業務への影響から決めます。
シャドーAIの検出が難しい理由
「検出が必要だと分かっていても、どこから手をつければ良いか分からない」。そう感じている情シス担当者は少なくありません。シャドーAIの検出が難しい理由には、技術的・組織的な複数の要因が絡み合っています。

ブラウザ経由のアクセスはネットワーク監視が効きにくい
従来のシャドーITは、野良クラウドストレージや無許可のソフトウェアのインストールを監視することである程度把握できました。しかし生成AIサービスの多くはブラウザで完結します。HTTPS通信で暗号化されているため、通信内容を詳細に監視するにはSSLインスペクションが必要です。中小・中堅企業では、この仕組みを持っていないケースも多く、「通信量は見えても中身は見えない」状態になりがちです。
無料プランの個人利用が主流
多くの生成AIサービスは無料で使い始められます。ChatGPTのフリープラン、Claudeのフリー枠、Geminiの個人アカウント。これらは会社のクレジットカードや会社メールアドレスを使わなくても利用できます。そのため、SaaS管理ツールで「契約・支払い」ベースの把握を行っていた場合、無料利用は完全に見落とされます。購買記録にも経費精算にも出てこないため、従来の管理手法では捕捉できません。
APIアクセスやプラグイン経由の利用
開発者やデータサイエンティストが多い組織では、APIキーを個人で取得してAIモデルを直接利用しているケースもあります。この場合、ブラウザ上の利用ですらなく、コード内に埋め込まれた形でAIサービスへの通信が発生します。また、VS CodeやNotion、Slackといった業務ツールにAI機能を追加するプラグインも増えており、「主要ツールを使っているつもりがAIにデータを送っていた」というケースも起きています。
従業員側に「問題意識」がない
これが最も根本的な難しさかもしれません。「みんな使っているから大丈夫」「業務効率が上がるのにわざわざ申請するのは面倒」。従業員の多くは悪意なく、善意でAIを使っています。問題意識がないため、自己申告を期待することもできません。情シスが能動的に検出しにいく体制が必要です。
シャドーAIを検出する4つの方法
シャドーAIを検出するアプローチは複数あります。企業規模、既存のIT基盤、予算感によって最適な方法は変わりますが、それぞれの特性を理解して組み合わせることで、より網羅的な把握が可能になります。

組織内のシャドーAIを検出するツールの比較
組織内で使う検出ツールは、対象となる通信やアカウントによって見える範囲が異なります。ブラウザの利用を見たいのか、会社IDとの連携を見たいのかを先に整理してください。下表の製品は本文で扱う例であり、自社の契約と構成で利用できる機能は別途確認します。
会社IDのログだけで利用が見つからない場合でも、AI利用がないとは判断できません。ブラウザやネットワークの記録と組み合わせ、取得できていない範囲を残しておきます。また、アクセスの検出とプロンプト内容の取得は同じ機能ではないため、収集するデータを導入前に確認してください。
方法1: SaaS管理ツールのブラウザ拡張を使う
最も導入しやすく、SaaS管理と一体化した検出が行えるのが、SaaS管理ツールのブラウザ拡張機能を活用する方法です。
この方法では、従業員のブラウザに軽量な拡張機能をインストールし、アクセスしたWebサービスのドメイン情報を収集します。chatgpt.com、claude.ai、gemini.google.com、copilot.microsoft.comといったAIサービスのドメインへのアクセスが記録されるため、「誰が・いつ・どのAIサービスに・どのくらいの頻度でアクセスしたか」を一覧で把握できます。
Josysのブラウザ拡張「SaaS Discovery」を使った場合、これらのAIサービスが自動的にカテゴリ分類され、ダッシュボード上で可視化されます。IT部門が未承認のAIサービスへのアクセスを検出すると、アラートが上がる設定も可能です。すでにSaaS管理の文脈でJosysを導入している組織であれば、追加の設定コストをほぼかけずにシャドーAI検出を開始できます。
このアプローチのメリットは、導入の容易さにあります。エージェント型ツールの展開は管理者権限を持つIT部門であれば、MDM(モバイルデバイス管理)やグループポリシーを通じて一括展開できます。また、SaaS管理と統合されているため、検出したAIサービスをそのままシャドーSaaSとして管理・承認フローに乗せることができます。
注意点は、ブラウザ拡張が入っていない端末やブラウザでは検出できない点です。Chromeだけに対応している拡張の場合、Firefoxや社内専用ブラウザからのアクセスは見逃します。対象端末・ブラウザへのカバレッジをあらかじめ確認しておくことが重要です。
方法2: セキュアWebゲートウェイ(SWG)・プロキシログ分析
より高い網羅性を求める場合、セキュアWebゲートウェイ(SWG)またはプロキシログを活用する方法が有効です。
SWGは、従業員のWebトラフィック全体を一元的に経由させ、コンテンツのカテゴリ分類・フィルタリング・ログ記録を行うセキュリティ製品です。ZscalerやNetskopeといったクラウド型SWGは、AIサービスのカテゴリに特化したポリシー設定が可能になってきており、「生成AIカテゴリへのアクセスを全件ログ記録する」「未承認AIサービスへのアクセスをブロックしてユーザーに通知する」といった設定ができます。
FortiGateなどの既存オンプレミスUTMにも、Webフィルタリング機能としてカテゴリ別のURL制御を持っているものがあります。管理コンソールでAI関連カテゴリのログを抽出すれば、アクセス状況の把握に活用できます。
このアプローチのメリットは、ブラウザ拡張に依存せず、ネットワーク全体を対象に検出できる網羅性の高さです。テレワーク端末も含め、社外からのアクセスもクラウドSWG経由で捕捉できます。
デメリットとしては、導入・運用コストが比較的高い点が挙げられます。クラウドSWGはユーザー単位の月額課金が一般的で、500名規模の企業であれば相応の費用が発生します。また、HTTPSトラフィックの詳細な内容を見るためにはSSLインスペクションが必要で、証明書の展開やプライバシーポリシーの整備も伴います。現時点でSWGを保有していない企業が、シャドーAI検出だけを目的に新規導入するのはコストが見合わないケースもあります。
方法3: IDaaSのサインインログ監視
Google WorkspaceやMicrosoft Entra ID(旧Azure AD)を使っている組織では、既存ツールのログを活用してシャドーAI検出に取り組める場合があります。
多くの生成AIサービスは「Googleでサインイン」「Microsoftアカウントでサインイン」というOAuth認証を提供しています。従業員が会社のGoogleアカウントを使ってChatGPTやClaudeにサインインした場合、そのOAuthサインインの記録がGoogle Workspace管理コンソールのログに残ります。同様に、Microsoft Entra IDのサインインログにも、連携したサードパーティアプリの情報が記録されます。
実施手順としては、Google Workspace管理コンソールの「レポート」→「監査ログ」→「トークン」から、外部アプリケーションへのアクセス許可ログをCSVエクスポートし、ChatGPT・Claude・Geminiなどのアプリ名で絞り込みます。Microsoft Entra IDでは「エンタープライズアプリケーション」のサインインレポートから同様の情報が取得できます。
このアプローチの最大のメリットは、追加費用なしに既存ツールだけで実施できる点です。Google WorkspaceのビジネスプランやMicrosoft 365 Business Premiumを使っていれば、今すぐ確認できます。
ただし検出範囲は「会社のIDでOAuthサインインした場合」に限られます。個人のGmailアカウントや完全に独自のアカウントでサインインしているケースは捕捉できません。補完的な手段として活用するのが現実的です。
方法4: ゼロトラストネットワーク・CASBの活用
より高度なセキュリティ管理基盤を整備している組織では、CASB(Cloud Access Security Broker)やゼロトラストネットワークアクセス(ZTNA)を活用したシャドーAI検出・制御が可能です。
CASBはクラウドサービスへのアクセスを一元的に可視化・制御するセキュリティプロキシで、NetskopeやMicrosoft Defender for Cloud Appsが代表的な製品です。CASBを経由することで、AIサービスへのアクセスを詳細にログ記録するだけでなく、「未承認AIサービスへのファイルアップロードをブロックする」「プロンプトに含まれるキーワードを検知してアラートを出す」といった高度な制御が行えます。
CASB導入の課題はコストと複雑さです。エンタープライズ向け製品であるため、数百名規模の組織でも年間数百万円から数千万円の費用が発生することがあります。また、設定ポリシーの設計・運用に専門知識が必要です。現時点でCASBを保有している組織は、AIサービスカテゴリの監視設定が追加されているかを確認し、必要であればベンダーのサポートを受けてポリシーを更新することを検討してください。
保有していない組織にとっては、シャドーAI検出だけを目的に導入することは難しいでしょう。まず方法1(ブラウザ拡張型SaaS管理ツール)から始めて、組織の成熟度やリスクレベルに応じてCASBへの投資を検討するという段階的アプローチが現実的です。

検出だけでなく管理対象への移行まで考える場合は、シャドーIT対策ツールの選び方も確認してください。自社の利用経路と、既存製品で取得できる記録を整理してから比較します。
検出範囲を確認するための導入チェック
運用を始める前に、どの端末・ブラウザ・ID・通信経路を管理するかを一覧にします。製品を導入した端末数だけでは、業務で使われる経路をすべて確認できているか分かりません。既存の利用状況と照合し、対象外になる経路を明示してください。
検出されなかった利用は、利用がない場合と、収集対象の外にある場合を区別します。担当者は、既知の利用が記録に現れるかを確認してから、未承認サービスの抽出へ進んでください。取得するデータの目的と範囲を従業員へ説明し、必要な規程の確認を行うことも運用準備に含めます。
検出後の対応フロー
シャドーAIを検出した後、どう動くかが重要です。「発見できた」で終わらせず、組織のリスクを実際に低減するための対応フローを整備しましょう。
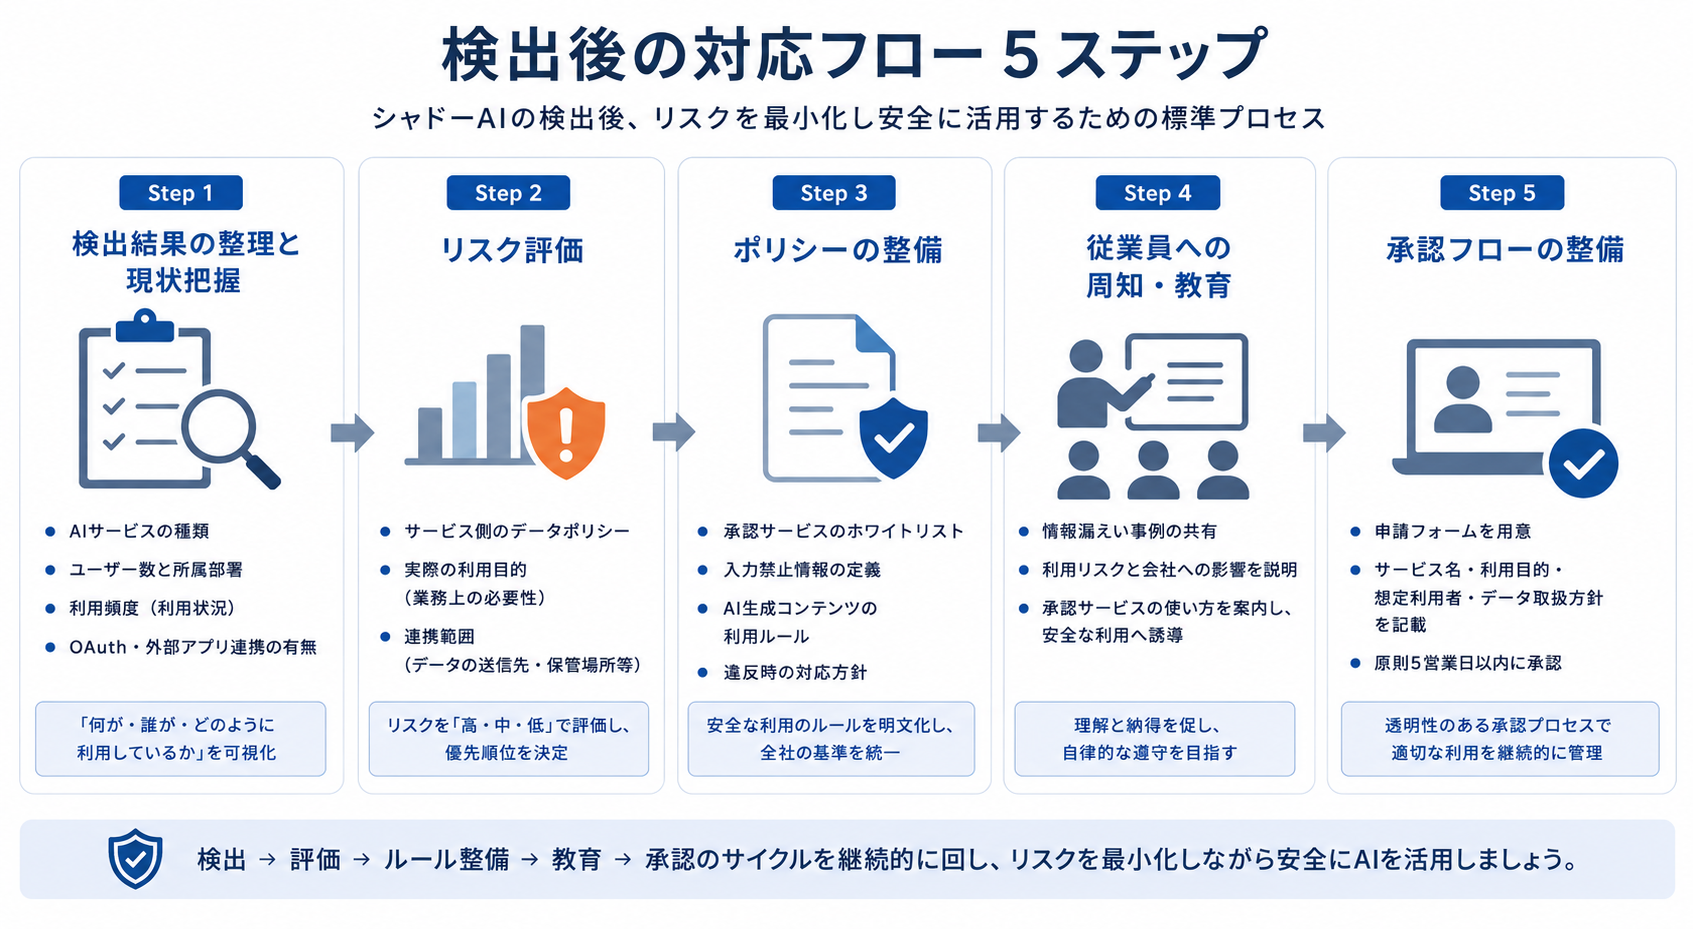
Step 1: 検出結果の整理と現状把握
最初にすべきことは、検出されたAIサービスの利用状況を整理することです。以下の軸で情報を整理します。
利用されているAIサービスの種類(ChatGPT、Claude、Gemini、Perplexity、Copilotなど)、利用しているユーザーの数と所属部署、利用頻度(月間アクセス数・セッション数)、OAuthや外部アプリ連携の有無。これらをリストアップすることで、どのサービスがどの部門で広く使われているかの全体像が見えてきます。
すべてのAIサービスが同等にリスクが高いわけではありません。まず全体像を把握してから、次のリスク評価に進みます。
Step 2: リスク評価
利用状況が整理できたら、各AIサービスのリスクを評価します。評価の観点は主に3つです。
1つ目は、サービス側のデータポリシーです。入力データがAIの学習に使われるかどうか、エンタープライズ向けプランとフリープランでの違い、データの保存場所と保持期間。こうした情報はサービスのプライバシーポリシーや利用規約に記載されています。
2つ目は、実際の利用目的と入力情報です。要約・翻訳・コーディング補助という用途名だけでは、機密情報を扱っているか判断できません。顧客情報を含むメール、会議内容、ソースコードなど、何を入力しているかを利用者へ確認し、承認条件と照合します。
3つ目は、連携範囲です。Google WorkspaceやMicrosoft 365との連携権限が付与されている場合、メール・カレンダー・ドキュメントへのアクセスを伴う可能性があり、リスクの度合いが高まります。
Step 3: ポリシーの整備
検出・評価の結果をもとに、AIサービスに関するポリシーを整備します。ゼロから作る必要はありません。現在のIT利用規程に「生成AI」の項目を追加する形で整備するのが現実的です。
ポリシーには、承認済みAIサービスの一覧、入力禁止情報、生成物を利用・公表する際のルール、違反が疑われる場合の対応方針を記載します。個人情報、顧客情報、社外秘情報など、入力してはいけない情報を具体化し、判断に迷う場合の相談先も決めておきます。
この時点で重要なのは、「禁止」を前面に出しすぎないことです。生産性向上に貢献しているAI利用を一律に禁止すると、現場の反発を招き、さらに巧妙なシャドーAI化が進むリスクがあります。「安全に使うためのルールを整備する」という姿勢で進めることが、長期的な効果につながります。
Step 4: 従業員への周知・教育
ポリシーが整備できたら、従業員への周知と教育を行います。単なる通達ではなく、「なぜこのルールが必要か」の背景を丁寧に伝えることがポイントです。
情報漏えいリスクの具体的な事例(Samsung事例など)、ポリシー違反が会社だけでなく従業員個人にも影響を与えうる点、承認されたAIサービスを使えば同じ業務効率化が安全に実現できる点。こうした内容を、全社メールやイントラネット掲載、部門ごとの短時間勉強会などを通じて伝えます。
Step 5: 承認フローの整備
最後に、新しいAIサービスを導入したい際の申請・承認プロセスを整備します。申請フォームを用意して、「サービス名」「利用目的」「想定利用者」「データの取り扱い方針」を申請者が記載し、IT部門またはセキュリティ担当者が承認するフローを作ります。
申請から承認までの期間を短くすること(目安として5営業日以内)が重要です。プロセスが重いと、現場が「申請するより勝手に使う」選択をする動機になります。承認フローをシンプルに保つことが、シャドーAI化を防ぐ最大の予防策の一つです。
検出後の運用は、生成AIガバナンスポリシーの作り方と合わせて設計します。入力禁止情報や申請・承認のルールを具体化する場合は、生成AI利用ポリシーの作り方を参照し、担当と確認記録を決めてください。
JosysによるシャドーAI検出の実践
Josysは、ITデバイスとSaaSの統合管理を出発点とするAI駆動のアイデンティティセキュリティ基盤です。SaaS Discoveryはログインやブラウザ活動から利用状況を検出します。導入時には対象サービスと端末・ブラウザを確認し、AI利用の可視化を日常のSaaS管理へ組み込みます。

ブラウザ拡張でAIサービスのアクセスを自動検出
Josysのブラウザ拡張機能を従業員端末のChromeに展開すると、アクセスしたWebサービスのドメイン情報が自動的に収集・分類されます。ChatGPT(chatgpt.com / openai.com)、Claude(claude.ai)、Gemini(gemini.google.com)、Perplexity(perplexity.ai)、Copilot(copilot.microsoft.com)など、主要な生成AIサービスのドメインは自動的に「生成AI」カテゴリとしてタグ付けされます。
IT部門が新たにスクリプトを書いたり、ログを手動で分析したりする手間はありません。拡張機能の展開後、数日以内に組織内のAIサービス利用状況がダッシュボードに集約されます。
利用頻度・ユーザー数の可視化
SaaS Discoveryのダッシュボードでは、検出されたAIサービスごとに「利用ユーザー数」「アクセス頻度」「初回検出日」などの情報が表示されます。部門フィルターをかけることで、「営業部門では何人がChatGPTを使っているか」「エンジニアチームで使われているAIツールはどれか」といった部門別の実態把握も可能です。
検出した利用情報は、承認状況や利用部門への確認に使います。Josysは2021年のサービス開始以来、国内外1,000社以上に導入されています。ただし、導入社数は自社の検出範囲を示す数値ではありません。未展開の端末や対象外の経路がないかを、自社の構成で点検してください。
未承認AIサービスのアラート設定
Josysでは、検出されたSaaS・AIサービスを「承認済み」「未確認」「ブロック対象」などのステータスで管理できます。未承認のAIサービスへのアクセスが検出された場合にSlackやメール通知を送るアラート設定も可能で、新たなシャドーAIサービスの出現を継続的に監視できます。
特に生成AIサービスは新しいツールが次々と登場します。一度調査して終わりではなく、継続的なモニタリング体制を整えることが長期的なシャドーAI管理の要です。
承認SaaSリストへの追加フロー
検出されたAIサービスの中から、組織として承認することにしたサービスはそのままJosys内の「承認SaaS」リストに追加できます。利用部門・利用目的・データポリシーの確認状況などの情報を付記して管理することで、将来の監査対応や従業員への説明にも活用できます。
既存のIT資産管理・SaaS管理の仕組みの中にAIサービス管理を組み込めるため、「AIだけ別の管理帳票で管理する」という運用の複雑化を防げます。

導入時は、管理対象の端末へ展開できているか、検出されたサービスを誰が確認するか、承認後の台帳へどう反映するかを決めます。画面にサービスが表示されたことだけで、入力情報や利用目的の確認まで完了したと扱わないようにしてください。
まとめ
シャドーAIの検出は、従業員の行動を監視して「罰する」ためのものではありません。組織として情報漏えいリスクを最小化しながら、生成AIの業務活用を安全に進めるための「可視化と制御」の取り組みです。
ブラウザ拡張型SaaS管理ツール、SWG・プロキシログ、IDaaSのサインインログ、CASBは、確認できる範囲が異なります。既存の基盤で取得できる情報から点検し、見えない経路を補う方法を検討してください。
多くの中堅企業にとって、最初の一歩として最も実行しやすいのはブラウザ拡張型のSaaS管理ツールです。追加の大型投資なしに現状を可視化でき、検出後のポリシー整備・承認フローまで一元的に管理できる点で、実務的なメリットが大きい選択肢です。
シャドーAI対策の出発点は「今、社内で何が使われているかを知ること」です。まず現状を可視化し、リスクの大きいものから順に対処する。そのシンプルなサイクルを回し始めることが、情シスにとって最も重要な第一歩です。
関連記事
関連記事:シャドーAIとは|定義・事例・情シスが知るべきリスク
関連記事:シャドーAIのリスクとは|企業が直面する5大リスクと情シスが取るべき対策
関連記事:生成AIガバナンスポリシーの作り方|企業が整備すべき体制・ポリシー項目・運用手順を解説
よくある質問
シャドーAI検出・管理でよくいただく質問をまとめました。
Q1. シャドーAIの検出にはどのくらい時間がかかりますか?
ブラウザ拡張型のSaaS管理ツール(Josys SaaS Discoveryなど)を使用する場合、MDMやグループポリシーで全端末に拡張機能を展開してから数日以内に初回の利用状況が把握できます。IDaaSのサインインログを活用する方法であれば、管理コンソールにアクセスした時点で即日確認できます。
Q2. シャドーAIの検出は従業員のプライバシーを侵害しませんか?
アクセスログの収集対象は「どのドメインにアクセスしたか」という情報であり、プロンプトの内容(入力テキスト)は取得しません。業務端末における業務上の行動の監視は、就業規則・IT利用規程への明記、利用目的の通知、取得範囲の限定を前提に、社内管理として整理されるケースがあります。従業員への事前通知と就業規則への明記が重要です。
Q3. 無料の生成AIサービスの利用は全部禁止すべきですか?
無料という理由だけで一律に判断せず、入力情報、サービスの利用条件、利用アカウント、外部連携の権限を確認します。要約や翻訳であっても機密情報を扱う場合があるため、用途名だけで低リスクとしないでください。条件を満たす利用を承認し、必要に応じて会社が管理するサービスへ移行します。
Q4. 既存のセキュリティ製品でシャドーAIを検出できますか?
FortiGateなどのUTM・プロキシのWebフィルタリングログ、Google Workspace管理コンソールのOAuthアプリ承認ログ、Microsoft Entra IDのサインインレポートなど、既存ツールでも一定の検出は可能です。ただし無料プランの個人アカウント利用や、会社IDを使わないOAuth認証は捕捉できないケースがあります。より網羅的な検出にはブラウザ拡張型のSaaS管理ツールが補完的に有効です。
Q5. シャドーAIを発見した従業員にはどう対応すればよいですか?
初期は「発見=処罰」の姿勢を避け、「なぜルールが必要か」を丁寧に説明する教育・周知アプローチが推奨されます。悪意なく業務効率化のために利用しているケースが大多数であるため、承認された安全なAIサービスへの移行を促す形が長期的な効果につながります。繰り返しの違反や意図的な情報持ち出しについては、就業規則に基づいて対処します。
Josysで実現するシャドーIT・シャドーAIの可視化
事例によってはIT工数を最大50%・ITコストを最大75%削減したケースがあります。(効果は個社の状況により異なります)
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.




Questions? Answers.

ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


