

中小企業のSCS評価制度対応|いま★3を直接目指す必要はない
現在の状況をヒアリングし、最適な改善方法をご提案します。
取引先から「SCS評価制度の★3を取ってほしい」と言われた。あるいは、業界紙で制度の名前を見た経営層から「うちは対応しなくていいのか」と聞かれた。従業員が数十名から数百名、情報システムの担当者は総務や経理との兼任が一人、という会社では、この一言から先に進むのが難しくなります。
制度の解説記事は増えました。ただ、そのほとんどが専任のセキュリティ担当がいる前提で書かれています。「推進体制を整備する」「規程を評価基準の粒度に合わせる」と書かれていても、兼任の担当者が本業の合間に何から手をつければいいのかまでは書かれていません。
この記事では、SCS評価制度に中小企業がどう向き合うかを、2026年9月15日時点でわかっている事実だけを使って整理します。結論を先に書くと、いま★3を直接目指す必要はありません。IPAが準備段階として推奨しているSECURITY ACTIONから入り、記録の型を先に作っておく。この順序が、人手の少ない会社にはいちばん無理がありません。
制度そのものの全体像を先に押さえたい場合は、SCS評価制度とは|★3の81基準と満たし方で要求事項の数から運用サイクルまでまとめています。
中小企業もSCS評価制度の対象になる
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を評価し、その結果を★の段階で示す制度です。対象は、企業規模も立場も問いません。
対象は「サプライチェーンを構成するすべての企業」
制度が示している対象は、発注元・受注先・再委託先など、サプライチェーンを構成するすべての企業です。従業員数による線引きも、業種による除外もありません。
「大企業向けの制度だろう」という受け止めは、制度の想定と逆になります。攻撃者が狙うのは、取引の連鎖のなかでいちばん守りの薄いところです。だからこそ、階層を問わずすべての企業が対象に置かれました。
もう一つ見落とされやすいのが、発注する側でもあるという点です。自社が小規模でも、システム開発やデータ入力を外部に委託していれば、その委託先に対しては発注元になります。受注側としての対応と、発注側としての取引先管理。中小企業でも両方の立場を持つことになります。
参考:IPA サプライチェーン強化に向けたセキュリティ対策評価制度
評価される範囲は、思っているより狭い
範囲についても誤解が多いところです。評価されるのは「インターネットに接続する自社IT基盤」で、工場やプラントの制御システム、いわゆるOTシステムは対象外です。自社が提供している製品そのものも含まれません。
製造業の方から「うちの生産設備まで見られるのか」という質問をよく受けますが、現時点の制度構築方針では対象外です。見るべきなのは、社内で使っているPC、スマートフォン、クラウドサービス、社員のアカウント、そしてインターネットとの境界にある機器。この範囲です。
範囲が狭いことは、人手の少ない会社にとっては有利に働きます。対象になるシステムの数が少なければ、棚卸しも点検も短時間で終わります。
ただし、2026年9月時点では申請できない
急いで動く必要があるのか。ここは正確に押さえておく必要があります。
2026年9月15日時点で、申請はできません。評価を担う評価機関や評価用ガイド等の公表は2026年度下期、研修事業者の公表は2026年12月末頃からとされています。運用開始は2026年度末頃、つまり2027年3月頃という想定です。★の取得要求が本格化するのはその先とみられますが、これはジョーシスの想定であり、制度側が公表している事項ではありません。
つまり、いま慌てて評価機関を探しても見つかりません。一方で、準備できることと申請できることは別です。とくに後述する記録の蓄積は、始めた時点からしか積み上がらない性質のものになります。
準備段階として使えるSECURITY ACTION(★1・★2)
いきなり★3を目指すのが難しい場合に、IPAが準備段階として活用を推奨しているのがSECURITY ACTIONです。
★1・★2は別制度、SCS評価制度の本体は★3・★4
最初に、混同しやすい点をはっきりさせておきます。
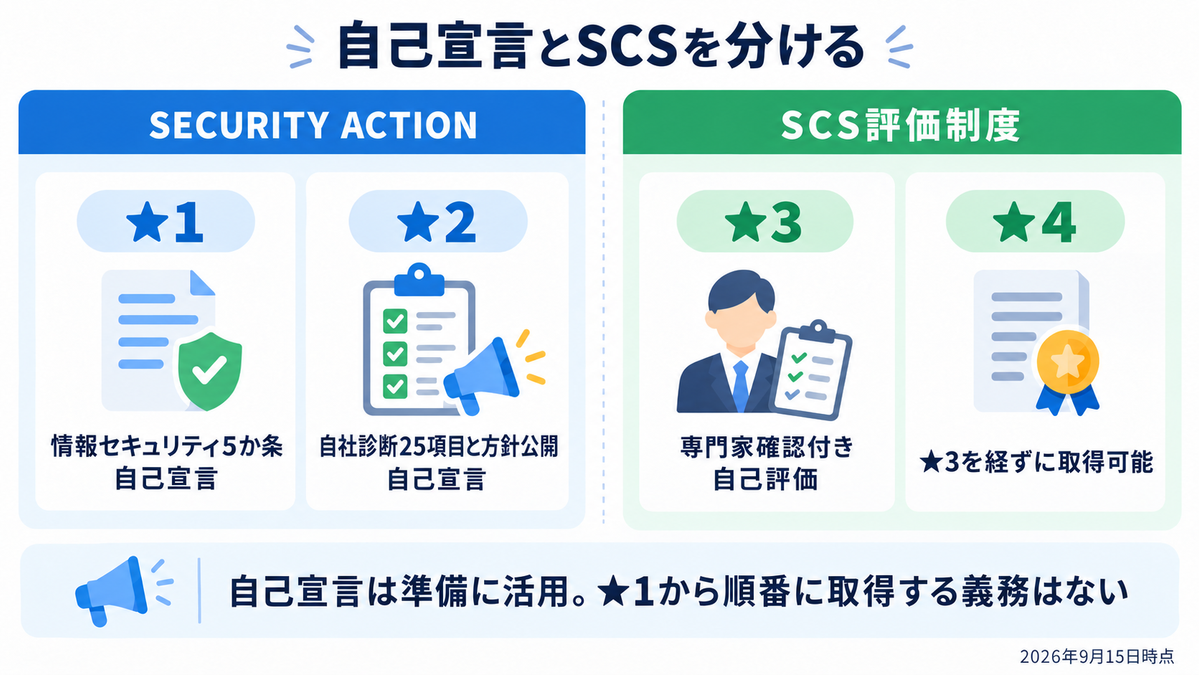
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを宣言する制度で、IPAが以前から運用しているものです。SCS評価制度が新しく作った段階ではありません。一つ星・二つ星という区分があるため「★1から★5の5段階で評価される制度」と説明されることがありますが、これは正確ではありません。SCS評価制度が定めるのは★3と★4の2区分で、★5は検討中です。
社内説明の資料を作るときは、ここを分けて書いてください。「SECURITY ACTION(★1・★2)は別制度の自己宣言。SCS評価制度の本体は★3・★4」と一行入れておくだけで、後の説明が楽になります。
★1と★2で求められること
SECURITY ACTIONで求められる内容は、次のとおりです。
| 区分 | 求められること | 評価の方法 |
|---|---|---|
| ★1(一つ星) | 情報セキュリティ5か条への取り組み | 自己宣言 |
| ★2(二つ星) | 自社診断25項目の実施と、情報セキュリティ対策方針の公開 | 自己宣言 |
いずれも第三者が評価するものではなく、自己宣言にとどまります。だからこそ、費用をかけずに着手できます。評価にかかる費用が未公表である現状では、この「費用がかからない」という性質が実務上いちばん大きな意味を持ちます。
そして★2で求められる「自社診断25項目の実施」と「対策方針の公開」は、そのまま★3の準備になります。★3の評価基準には推進体制や対応方針に関する項目が含まれるため、方針を文書にして公開した経験があるかどうかで、着手時の負担が変わります。
IPAが準備段階として位置づけている
SECURITY ACTIONは、SCS評価制度の★3・★4取得の準備段階として活用が推奨されています。関連制度を整理したIPAのページに、その位置づけが示されています。
制度側が「まずここから」と示している入口がある。この事実は、社内で優先順位を説明するときの根拠になります。「いきなり★3は無理だが、国が準備段階として挙げているものから始める」という説明であれば、経営層の理解も得やすくなります。
他のセキュリティ制度との位置関係を整理しておきたい場合は、SCS評価制度とISMS・Pマークの違いで4つの制度を並べて比較しています。
中小企業向けに動いている施策
SCS評価制度そのものとは別に、中小企業を支える施策がいくつか動いています。ここは2026年9月15日時点で流動的な部分を含むため、確度を分けて書きます。
サイバーセキュリティお助け隊サービス(新類型は検討段階)
サイバーセキュリティお助け隊サービスは、中小企業へのサイバー攻撃の対処に必要なサービスをワンパッケージにまとめ、民間事業者が提供するものです。このお助け隊サービスについて、新類型の創設が検討されています。
重要なのは、検討段階だという点です。すでに提供されているサービスではありません。「お助け隊の新類型を使えばSCS対応ができる」と社内に説明してしまうと、後で訂正することになります。現時点では、中小企業向けの支援策として新しい類型が検討されている、という事実の把握にとどめるのが正確です。
中小企業の情報セキュリティ対策ガイドライン
もう一つ、実務で直接使えるのがこちらです。
中小企業の情報セキュリティ対策ガイドラインは、情報セキュリティ対策に取り組む際に経営者が認識し実施すべき指針をまとめた文書です。最新版は第4.0版とされており、SCS評価制度の基本的な考え方を取り込んでいるとされています。さらに、付録として収録されている情報セキュリティ関連規程のサンプルが、★3・★4の要求事項・評価基準に対応する形で見直されたとされています。いずれも2026年9月15日時点で一次資料にあたって確認できていないため、版数と対応関係は自社で使う前にIPAの公開情報で確かめてください。
規程のサンプルが公開されていること自体は、社内に規程の作成経験がない会社にとって意味があります。SCSの評価基準に合わせた見直しが確認できれば、白紙から書き起こすのではなく、サンプルを自社の実態に合わせて直していく作業に変えられます。
専門家を探すための支援者リスト
★3は専門家確認付きの自己評価です。社内で評価をまとめたあと、SCS評価制度のセキュリティ専門家による確認と署名が前提になります。
この専門家は、資格要件と研修受講要件を満たした専門家を指します。中小企業向けサイバーセキュリティ対策支援者リストに掲載されている専門家とは位置づけが異なり、後者は情報処理安全確保支援士のうち中小企業向けの支援ができる人を集めたリストになります。名前が似ているため混同しやすいところです。
研修事業者の公表が2026年12月末頃からとされているため、SCS評価制度の専門家を実際に探せるようになるのは、その後になります。
★3の81基準を、人手の少ない会社の視点で分ける
★3の要求事項は26、評価基準は81です。この81という数字だけを見ると身構えてしまいますが、中身を分けると負担のかかり方が均等ではないことが見えてきます。
証跡の取り方で3つに分かれる(ジョーシス独自の整理)
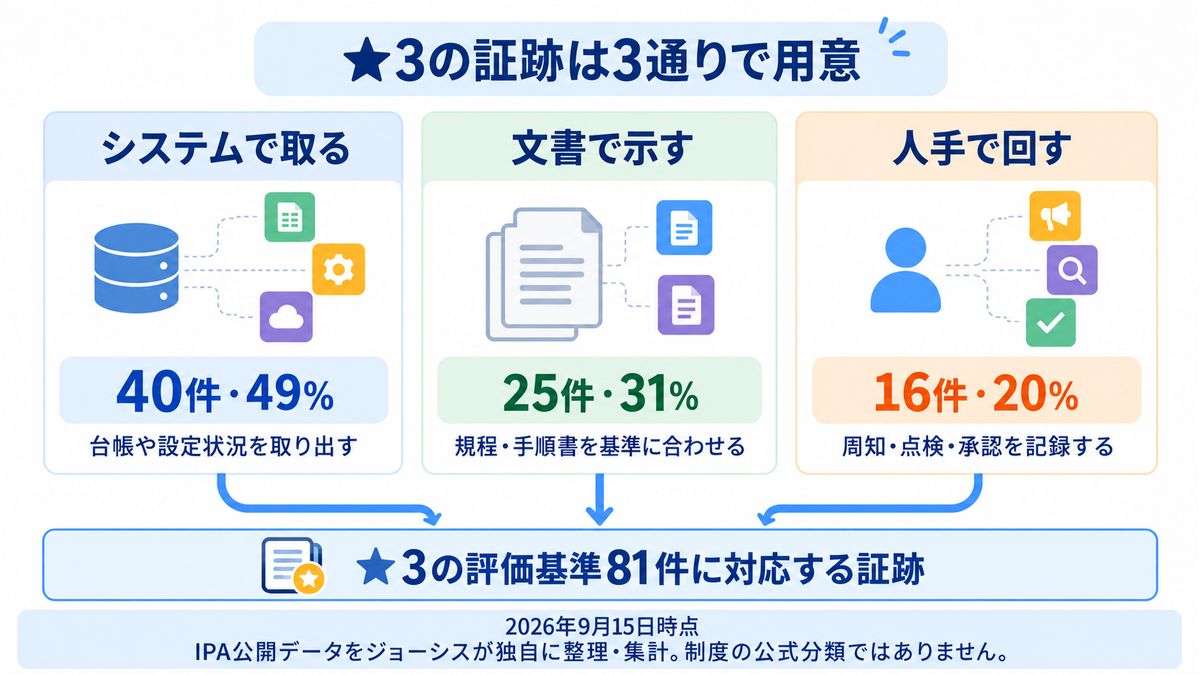
この3つの分け方は、制度が定めたものではありません。IPAが公開している評価基準を、証跡をどう集めるかという観点でジョーシスが独自に整理したものです。
81の評価基準を、証跡をどう集めるかという軸で分けると、次の3つに分かれます。
| 満たし方 | 件数 | 割合 | 何をするのか |
|---|---|---|---|
| システムで取る | 40 | 49% | 台帳や設定状況を、システムから取り出せる状態にする |
| 文書で示す | 25 | 31% | 規程・手順書を作り、評価基準の粒度に合わせる |
| 人手で回す | 16 | 20% | 周知・点検・承認を人が実施し、記録に残す |
この3分類は、IPAが公開している要求事項・評価基準の各基準に、想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
3つで81件がすべて埋まります。逆に言えば、どれか一つでは終わりません。ツールを入れれば文書が不要になるわけでも、規程を整えれば運用が免除されるわけでもない。中小企業の場合、ここで「ツールを一つ入れて終わりにしたい」という判断に流れやすいので、最初に押さえておきたい構造になります。
規模が小さいほうが軽くなるもの、変わらないもの
この3分類を、従業員数という軸で見直すと違いが出ます。
システムで取る40件は、対象が少なければ確認も短時間で終わります。PCが30台、使っているクラウドサービスが10種類という規模なら、一覧を作ること自体は現実的な作業です。従業員が1万人いる会社と同じ基準でも、作業量はまったく違います。
一方、文書で示す25件は規模でほとんど変わりません。パスワードのルールを文書にすること、インシデント発生時の対応手順を決めておくこと。これらは従業員が30人でも3万人でも、書かなければならない内容は同じです。中小企業にとっていちばん重く感じられるのが、この文書の領域になります。
だからこそ、前述したガイドラインの規程サンプルが効いてきます。ゼロから書くのではなく、公開されているサンプルを自社の実態に合わせて直す。この進め方が現実的です。ただし前述のとおり、サンプルがSCSの評価基準に対応して見直されているかどうかは、使う前にIPAの公開情報で確認してください。
文書の作り方そのものに不安がある場合は、情報セキュリティポリシーの作り方|策定ステップと運用設計で、方針から規程・手順へ落としていく順序を扱っています。
人手で回す16件は、有利にも不利にもなる
3分類のうち、中小企業にとって性格が大きく変わるのが「人手で回す16件」です。有利な面と不利な面の両方があります。なお前述のとおり、この3分類も16件という数え方も、制度が定めた区分ではなくジョーシスが独自に整理したものです。
16件の中身(ジョーシス独自の整理)
この内訳も制度が定めたものではありません。IPAが公開している評価基準に、想定される証跡の取得手段をジョーシスが割り当てて集計したものです。そのうえで、何が求められているのかを具体的に見ます。
| 何をするのか | 件数 | 内容 |
|---|---|---|
| 全社への周知 | 5 | パスワードのルール、対応方針の改正、守秘義務の説明 |
| 年1回の点検 | 4 | 推進体制、情報管理ルール、インシデント体制の点検と事例の社内共有 |
| 申請・承認の運用 | 3 | サーバやネットワーク機器の設定変更、不要なファイアウォールルールの削除 |
| 権限の限定 | 2 | 管理者権限を業務上必要な人に限定。開発環境から本番を操作させない |
| アラートの判断 | 2 | ネットワーク機器のログを分析し、インシデント該当性を人が判断する |
この内訳も、各基準に想定される証跡の取得手段をジョーシスが割り当てて集計したものです。制度が定めた区分ではありません。
作業そのものに難しい技術は要りません。周知する、点検する、承認する、記録に残す。それだけです。
有利な面|対象人数が少ないと、周知と点検は回しやすい
16件のうち9件は、全社への周知と年1回の点検です。ここは規模が小さいほど有利に働きます。
従業員が40名の会社であれば、パスワードのルールの周知は朝礼一回で全員に届きます。出席者名簿に日付を入れれば、それがそのまま記録になります。年1回の点検も、対象になる部門が3つなら半日で終わります。
大企業ではこうはいきません。全社周知には部門ごとの説明会が必要になり、実施の有無を各部門から集める工程が入り、集まらない部門を追いかける工数が発生します。周知したことを示す記録を全社分そろえるだけで数週間かかることも珍しくありません。
周知の対象は、正社員だけにとどまりません。役員や派遣社員、受入出向者まで含めて考えておくほうが確実です。この範囲の広さは規模を問いませんが、総人数が少なければ漏れの確認も簡単です。
誰に伝えたかを名簿で確認できる規模であること。これは中小企業の明確な強みになります。
不利な面|兼任だと、記録の型づくりが後回しになる
一方で、不利な面もはっきりしています。
情報システムの担当が総務や経理との兼任である場合、優先されるのは日々の問い合わせ対応です。PCが起動しない、メールが届かない、新入社員のアカウントを作ってほしい。こうした依頼は待ってくれません。
記録の様式を決める作業は、締め切りがなく、やらなくても今日は困りません。だから後回しになります。そして半年後に「点検はやっていたが、実施したことを示す記録が残っていない」という状態になります。
実はこれが、人手で回す16件でもっとも多い失敗の形です。実施していなかったのではなく、実施を示せない。評価されるのは実施した事実ではなく、実施を示す記録のほうです。日付・対象者・実施内容・実施者。この4つがそろって、はじめて証跡になります。
もう一つ、★3の有効期間は1年です。周知も点検も、毎年やり直しになります。去年やったから今年は省略、が通用しません。型がないまま毎年その場で様式を作っていると、年ごとに記録の形が変わり、通しで見せられなくなります。
先に決めるのは、実施ではなく様式
この不利をひっくり返す方法は一つです。実施より先に、記録の様式を決めてしまいます。
具体的には、A4一枚のシートを5種類作っておきます。周知の記録、年1回の点検の記録、設定変更の申請と承認の記録、権限の棚卸しの記録、アラート判断の記録。それぞれに、日付・対象者・実施内容・実施者の欄を入れておく。
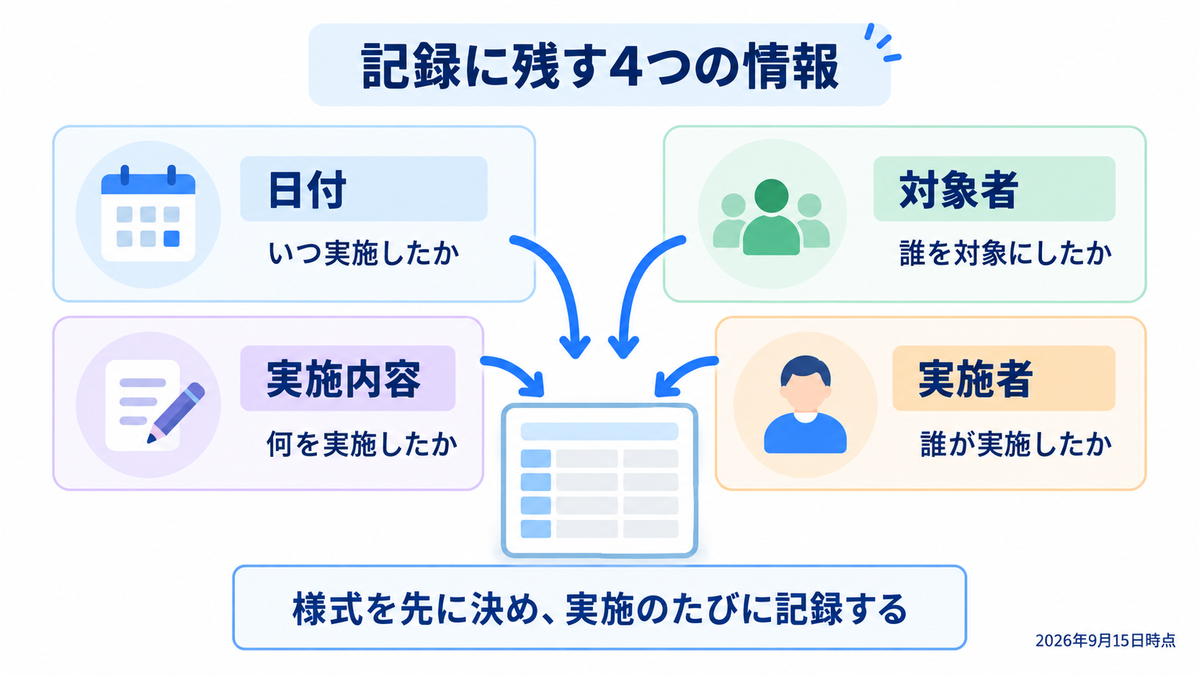
これだけで、実施のたびにそのシートを埋めるだけで証跡になります。作るのは半日の作業です。そして、この半日を先に投資できるかどうかが、1年後の状態を大きく変えます。
SCS評価制度への対応をどこから機械化できるか整理したい場合は、IT資産とアカウントの一元管理の考え方をまとめた資料が参考になります。
何を外に頼み、何を社内でやるか
専任の担当者がいない会社では、すべてを内製する前提そのものが成り立ちません。線引きを先に決めておきます。
社内でしかできないこと、外に出せること
判断の軸はシンプルです。自社の実態を知らなければ書けないものは社内、専門知識と第三者性が必要なものは外部になります。
| 領域 | 担う側 | 理由 |
|---|---|---|
| IT資産・アカウントの棚卸し | 社内 | 誰が何を使っているかは社内にしかわからない。ツールで自動取得できる部分は自動化する |
| 規程・手順書の作成 | 社内が主、外部が支援 | 自社の業務実態に合わせる必要がある。ガイドラインのサンプルを下敷きにする |
| 周知・点検・承認の実施 | 社内 | 実施そのものが評価対象。外部に代行させられない |
| 記録の様式づくり | 社内 | 自社の帳票や既存の稟議の流れに合わせたほうが続く |
| 技術的な対策の設定(境界防護・パッチ適用) | 外部に委託も可 | 保守を委託しているベンダーがいれば、設定状況の確認を依頼できる |
| 評価結果の確認と署名 | 外部が必須 | ★3はSCS評価制度のセキュリティ専門家の確認と署名が前提 |
いちばん誤解されやすいのが、規程の作成を丸ごと外注できると考えてしまうケースです。文書だけを外部に作ってもらうと、社内の実態と合わないものができあがります。パスワードの変更ルールが書かれているのに誰も知らない、という状態は、評価の場面ではむしろ不利に働きます。
外部に頼むなら「作ってもらう」ではなく「一緒に埋める」形にしたほうが、結果として早く終わります。
費用の見込みは、まだ立てられない
外部に依頼する前提で予算を組みたくなりますが、評価そのものにかかる費用と、取得にかかる期間は、2026年9月15日時点で公表されていません。IPAは今後公開するとしています。
評価機関の指定が2026年度下期とされているため、費用感が見えるのもその前後になる見込みです。現時点で金額を前提にした社内試算をすると、確定情報が出たときに組み直しになります。来期予算に入れるなら、金額ではなく「準備作業の工数」として置いておくほうが確実です。
わかっていることと、わかっていないことの切り分けは、SCS評価制度への対応費用でわかっていることに整理しています。
段階的な進め方|2026年9月から始める順序
ここまでを踏まえ、いま着手できる順序を示します。★3を直接目指すのではなく、手前から積み上げる形です。
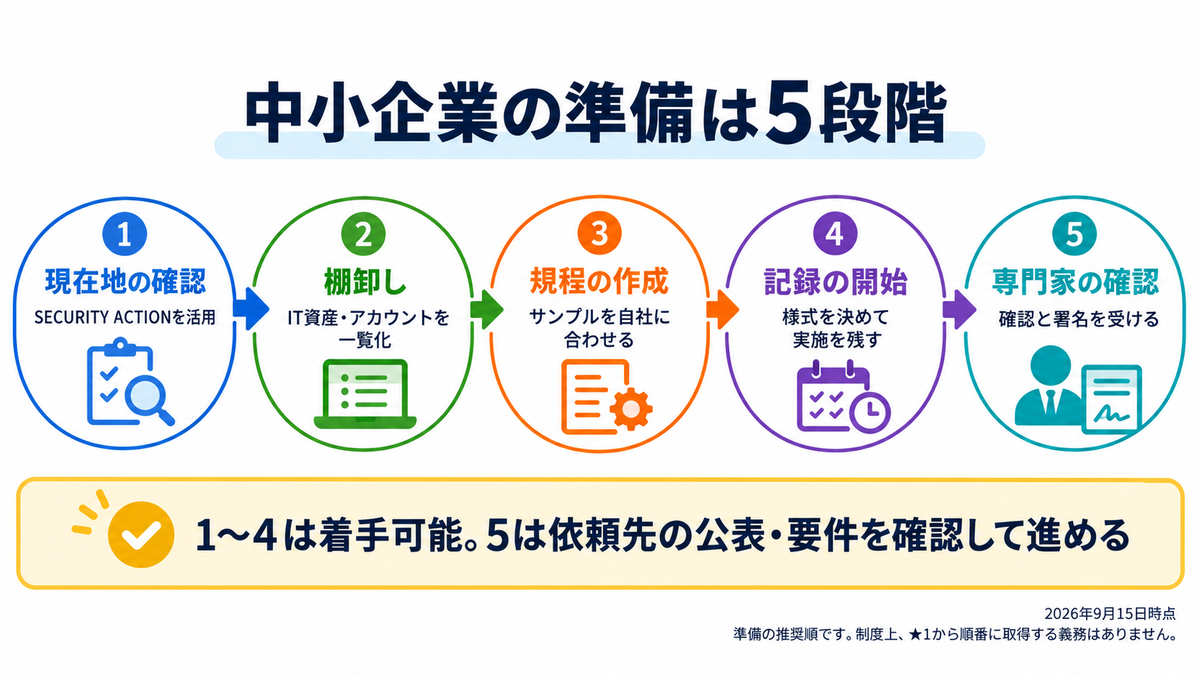
ステップ1|SECURITY ACTIONで現在地を確認する
最初に取り組むのが、SECURITY ACTIONの自己宣言です。★1の情報セキュリティ5か条から入り、可能であれば★2の自社診断25項目まで進めます。
意味は2つあります。一つは、自己宣言なので費用がかからないこと。もう一つは、25項目の診断を通じて自社の弱いところが具体的に見えることです。「セキュリティ対策ができていない気がする」という漠然とした状態から、「バックアップの取得はしているがリストアの検証をしていない」という具体に変わります。
この段階で見つかった穴は、そのまま★3の準備リストになります。
ステップ2|IT資産とアカウントの一覧を作る
次が棚卸しです。PC、スマートフォン、使っているクラウドサービス、そして社員のアカウント。この4つの一覧を作ります。
ポイントは、申請ベースではなく利用実態から作ることです。「導入申請が出ているサービス」の一覧ではなく、「実際に使われているサービス」の一覧が必要になります。前者だけを持っている会社は多く、両者はたいてい一致しません。
かつては年に一度の棚卸しで台帳を作り、その間の変更を差分で追いかける運用が一般的でした。現在は各サービスのAPI経由で利用実態を自動取得し、台帳を常に最新に保てるようになっています。制度が資産台帳の維持を常時求めていることを考えると、この形に寄せておくほうが後が楽になります。
項目の設計から運用ルールまでは、IT資産台帳の作り方|項目設計と運用ルールで具体的に扱っています。
ステップ3|規程をサンプルから作る
3つ目が文書です。白紙から書かず、中小企業の情報セキュリティ対策ガイドラインの規程サンプルを起点にします。版数と、SCSの評価基準に対応した見直しの有無は、前述のとおり公開情報で確認したうえで使ってください。
ここから先の件数も、前述のとおり制度が定めた区分ではなく、ジョーシスが独自に整理したものです。作る文書の種類自体は11種類ほどにとどまります。内訳を見ると、パスワードのルールが6件、インシデント対応が5件、推進体制・方針が3件、情報の取扱いが3件、ID・アクセス権が2件、その他が6件という配分です。
この内訳も、IPAが公開している要求事項・評価基準をもとにジョーシスが分類・集計したものであり、制度が定めた区分ではありません。
難しいのは種類の数ではなく粒度です。たとえばパスワードのルールは、評価基準では6つに分解されています。初期パスワードを変更すること、推測されやすい単語を禁止すること、多要素認証を使うか一定回数の失敗でロックすること、機器やサービス間で使い回さないこと。「パスワードポリシーはあります」と答えるだけでは、この6つのどれが書かれていてどれが抜けているかを示せません。
サンプルを使う利点はここにあります。粒度がすでに合わせてある文書を直すほうが、自社で書いたものを後から分解するより確実です。
ステップ4|記録の様式を決めて、回し始める
4つ目が、前章で触れた記録の様式づくりです。作るのは半日、効いてくるのは1年後になります。
年1回の点検は、始めた時点からしか記録が積み上がりません。2027年3月頃に運用が始まる想定であれば、いま様式を決めて実施しておくと、運用開始の時点で1回分の記録がすでに手元にあることになります。
ステップ5|専門家に見てもらう
最後が外部の確認です。★3は専門家確認付きの自己評価なので、この工程は省略できません。
ただし、研修事業者の公表が2026年12月末頃からとされているため、依頼先を探せるのはその後になります。いま動けるのはステップ1から4までで、ステップ5は待つ期間が入ります。
順序と時期をまとめると、次のようになります。
| 時期 | やること | 状態 |
|---|---|---|
| 2026年9月から | SECURITY ACTION(★1・★2)の自己宣言 | いま着手できる |
| 2026年9月から | IT資産・アカウントの棚卸し | いま着手できる |
| 2026年秋から | 規程をサンプルから作成 | いま着手できる |
| 2026年秋から | 記録の様式を決めて実施を開始 | いま着手できる |
| 2026年度下期 | 評価機関・評価用ガイド等の公表 | 待ち(予定) |
| 2026年12月末頃から | 研修事業者の公表。専門家を探せるようになる | 待ち(予定) |
| 2026年度末頃 | 運用開始。★3の申請が可能になる | 待ち(想定) |
中小企業が陥りやすい3つの誤解
社内で説明する前に確認しておきたい論点を整理します。
| よくある誤解 | 正しい理解 |
|---|---|
| 中小企業は対象外だろう | 発注元・受注先・再委託先など、企業規模も立場も問わずサプライチェーンを構成するすべての企業が対象 |
| 取らないと取引を切られる | 任意の制度であり、取引に規制措置を設けるものではないと経済産業省と内閣官房国家サイバー統括室が2026年4月27日に注意喚起している。ただし取得企業は登録組織台帳で公開されるため、発注側は★を持つ委託先を選べるようになる |
| ★1から順番に取っていけばいい | ★1・★2は別制度のSECURITY ACTION。準備段階としては有効だが、SCS評価制度の段階ではない。★3から★4への順序も必須ではない |
3つ目について補足します。準備段階として推奨されているSECURITY ACTIONを飛ばして★3を直接目指すことも、制度上は可能です。取引先から期限付きで★3を求められている場合は、その選択も現実的になります。順序は推奨であって、必須の階段ではありません。
なお、中小企業が制度対応を考えるきっかけは、多くの場合、取引先からの依頼か、同業他社の被害報道です。サプライチェーンを狙った攻撃がどう広がるかは、サプライチェーン攻撃の対策|企業が今すぐ取り組むべき手順と国内事例で国内の事例とあわせて整理しています。
よくある質問
従業員が20名でもSCS評価制度の対象になりますか
対象になります。制度が示している対象は、発注元・受注先・再委託先など企業規模も立場も問わずサプライチェーンを構成するすべての企業で、従業員数による線引きはありません。ただし評価範囲はインターネットに接続する自社IT基盤に限られるため、規模が小さいほど確認する対象も少なくなります。
SECURITY ACTIONを取れば★3を取ったことになりますか
なりません。SECURITY ACTIONはIPAが運用する自己宣言の制度で、SCS評価制度とは別のものです。ただしIPAは★3・★4取得の準備段階としての活用を推奨しています。★2で求められる自社診断25項目と対策方針の公開は、★3の準備としてそのまま活きます。
情報システムの専任担当がいなくても対応できますか
対応できます。周知・点検・承認といった人の手で進める部分は、対象人数が少ないほど短時間で終わります。難しいのは実施そのものではなく記録を残す型を作ることなので、日付・対象者・実施内容・実施者を記入する様式を先に決めておくと、兼任でも積み上がります。
費用はどれくらいかかりますか
評価そのものにかかる費用と、取得にかかる期間は、2026年9月15日時点で公表されていません。IPAは今後公開するとしています。評価機関の指定が2026年度下期とされているため、費用感が見えるのもその前後になる見込みです。SECURITY ACTIONは自己宣言のため、準備段階は費用をかけずに始められます。
いつまでに対応すればいいですか
運用開始は2026年度末頃、つまり2027年3月頃の想定です。現時点では申請できません。ただし年1回の点検や周知の記録は始めた時点からしか積み上がらないため、記録の様式づくりと棚卸しは運用開始を待たずに着手しておくほうが確実です。
まとめ
中小企業がSCS評価制度に向き合うときに押さえておきたい点は、3つです。
1つ目は、対象であること。企業規模も立場も問わず、サプライチェーンを構成するすべての企業が対象です。「うちは小さいから関係ない」という判断は、制度の想定と逆になります。
2つ目は、いきなり★3を目指さなくてよいこと。IPAが準備段階として推奨しているSECURITY ACTION(★1・★2)から入れば、費用をかけずに着手できます。ただしこれはSCS評価制度の段階ではなく別制度である点を、社内説明では必ず分けて書いてください。
3つ目は、人手で回す16件が中小企業にとって両刃だということ。対象人数が少なければ周知も点検も短時間で回せる一方、兼任だと記録の様式づくりが後回しになりやすい。実施より先に様式を決めてしまうことが、この不利を消す唯一の方法になります。
なお、ここで触れた証跡の取り方の3分類は、制度が定めた区分ではありません。ジョーシスが独自に整理したものです。
申請はまだできません。それでも、棚卸し、規程、記録の型。この3つは今日から積み上げられます。
ジョーシスでは、ITデバイスとSaaS、アカウント情報を一元管理し、評価のときに出せる証跡として蓄積する仕組みを提供しています。自社の現状をどこまで機械的に把握できるか確認したい場合は、資料をご覧ください。
over your identities, applications, and files?
Sign-up for a 14-day free trial and transform your IT operations.





Questions? Answers.




ジョーシスとは

エンドツーエンドのアイデンティティ
IT 部門にとってガバナンスを簡単に実現


